
 #1
Metodologias, frameworks, relatórios e ferramentas de automação de testes de penetração.
Recomendado pelo Kitploit
 impact-i/reflutter
Corrige as bibliotecas do motor Flutter para permitir engenharia reversa em tempo de execução, interceptação de tráfego e bypass de SSL pinning para…
 maxchehab/css-keylogging
Extensão do Chrome e servidor Express que exploram as capacidades de keylogging do CSS.
 ch0pin/medusa
Análise de Segurança Unificada Dinâmica para Mobile Edge
 r4j0x00/exploits
Coleção de provas de conceito de exploits direcionadas a vulnerabilidades de LPE no kernel Linux, estouro de heap no sudo e escrita fora dos limites…
 monoxgas/srdi
Implementação em shellcode de injeção reflexiva de DLL. Converta DLLs em shellcode independente de posição.

 christophetd/cloudflair
🔎 Encontre servidores de origem de sites protegidos pelo CloudFlare usando dados de varredura da Internet do Censys.
 cdk-team/cdk
📦 Torne mais fácil os testes de segurança de K8s, Docker e Containerd.
 owasp/securityshepherd
Web and mobile application security training platform
 integration-it/active-directory-exploitation-cheat-sheet
Uma folha de dicas que contém métodos comuns de enumeração e ataque para o Active Directory do Windows.
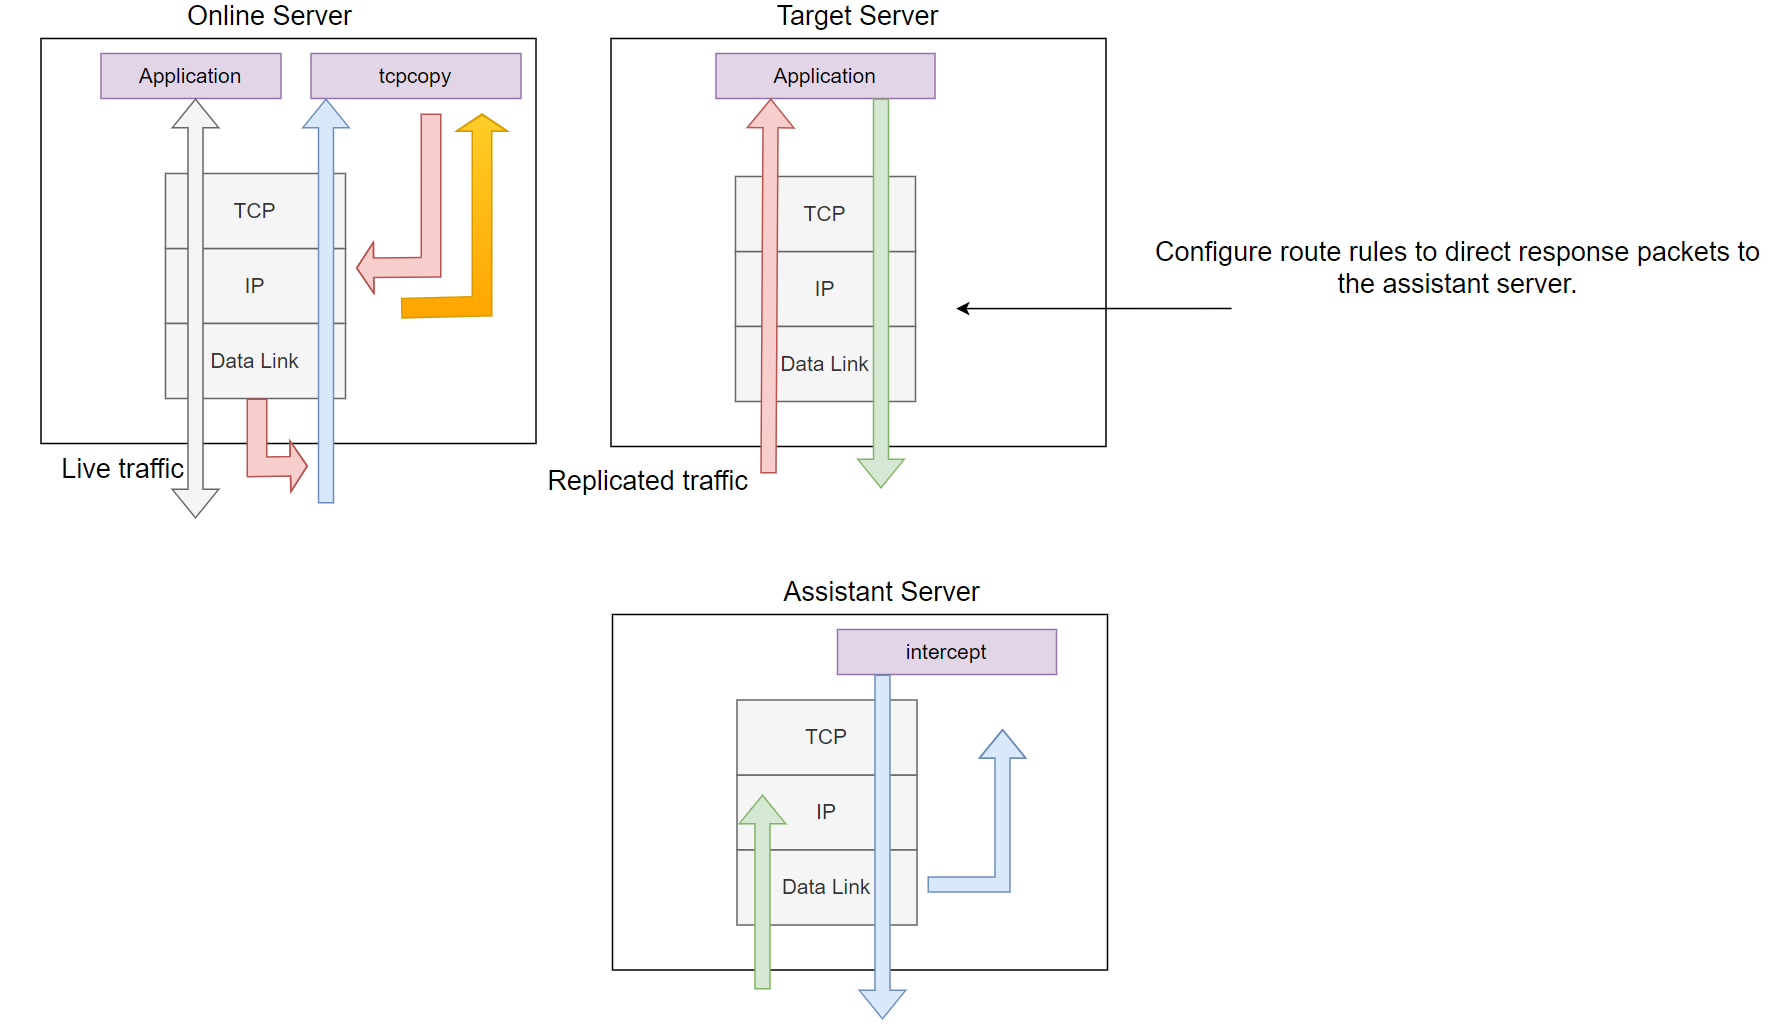 session-replay-tools/tcpcopy
Uma ferramenta online de replicação de requisições e reprodução de fluxos TCP, ideal para testes reais, testes de desempenho, testes de estabilidade,…
 m14r41/pentestingeverything
Solução Completa para o Guia de VAPT/AppSec e Pentesting: Web | Mobile | API | Thick Client | Revisão de Código Fonte | DevSecOps | Wireless | Testes…
 imran-parray/mind-maps
Mapas Mentais de Várias Coisas
 pry0cc/axiom
O framework de infraestrutura dinâmica para todos! Distribua a carga de trabalho de muitas ferramentas de varredura diferentes com facilidade,…
 owasp/masvs
O OWASP MASVS (Padrão de Verificação de Segurança de Aplicações Móveis) é o padrão da indústria para segurança de aplicativos móveis.
 hashtopolis/server
Hashtopolis - quebra de senhas distribuída com Hashcat
 bugbasesecurity/pentest-copilot
Agente de teste de penetração orientado por IA que se conecta a uma máquina Kali, executa ferramentas de segurança de forma autónoma, analisa…
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Prova de conceito (PoC) de exploit para php2shell (CVE-2026-109618 / CVE-2026-109619), demonstrando execução remota de código em ambientes PHP…








