
 #1
Metodologias, frameworks, relatórios e ferramentas de automação de testes de penetração.
Recomendado pelo Kitploit
 rip1s/cve-2019-1458
CVE-2019-1458 Windows LPE Exploit
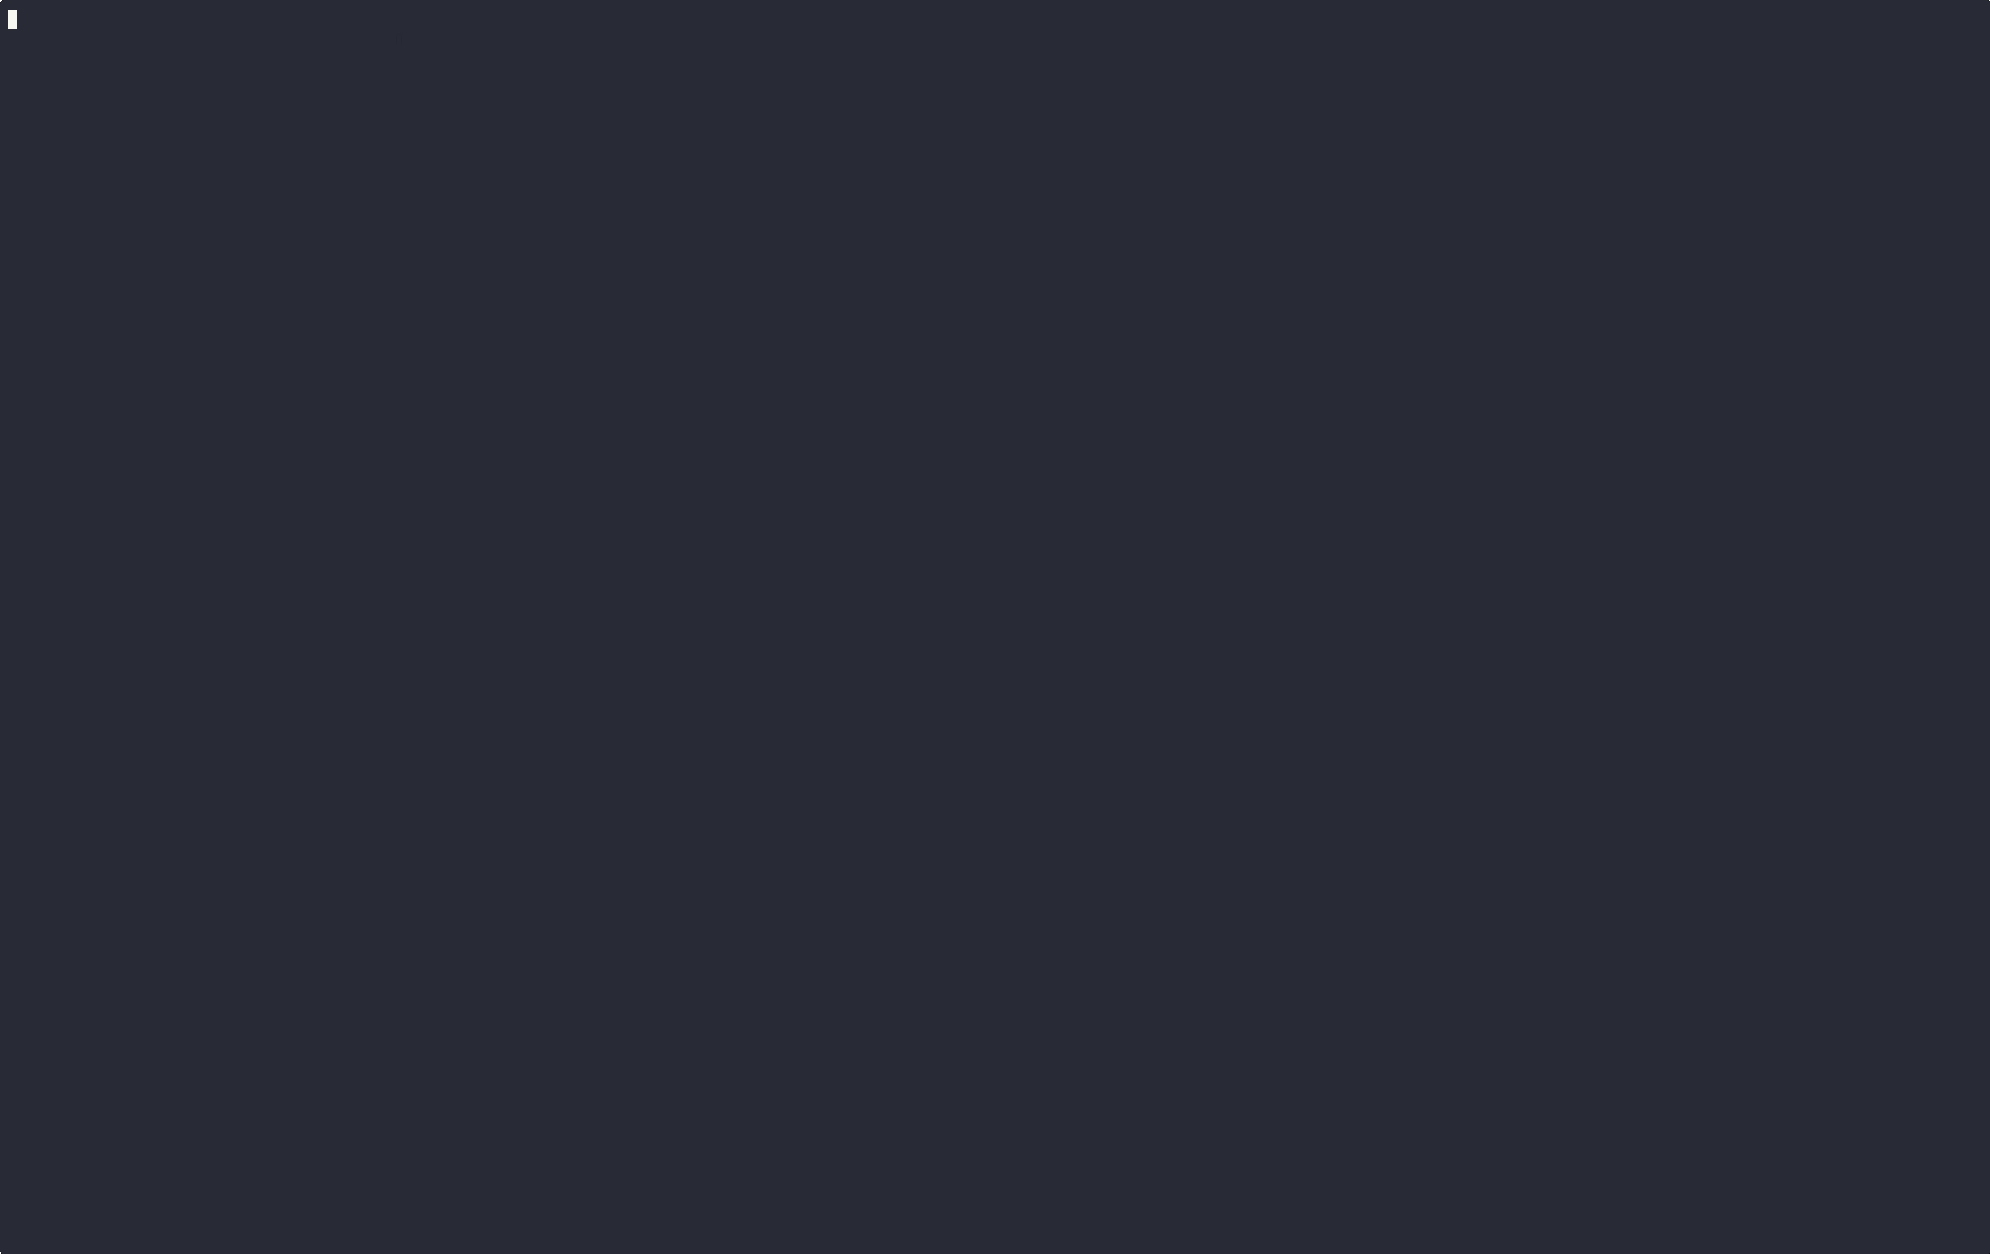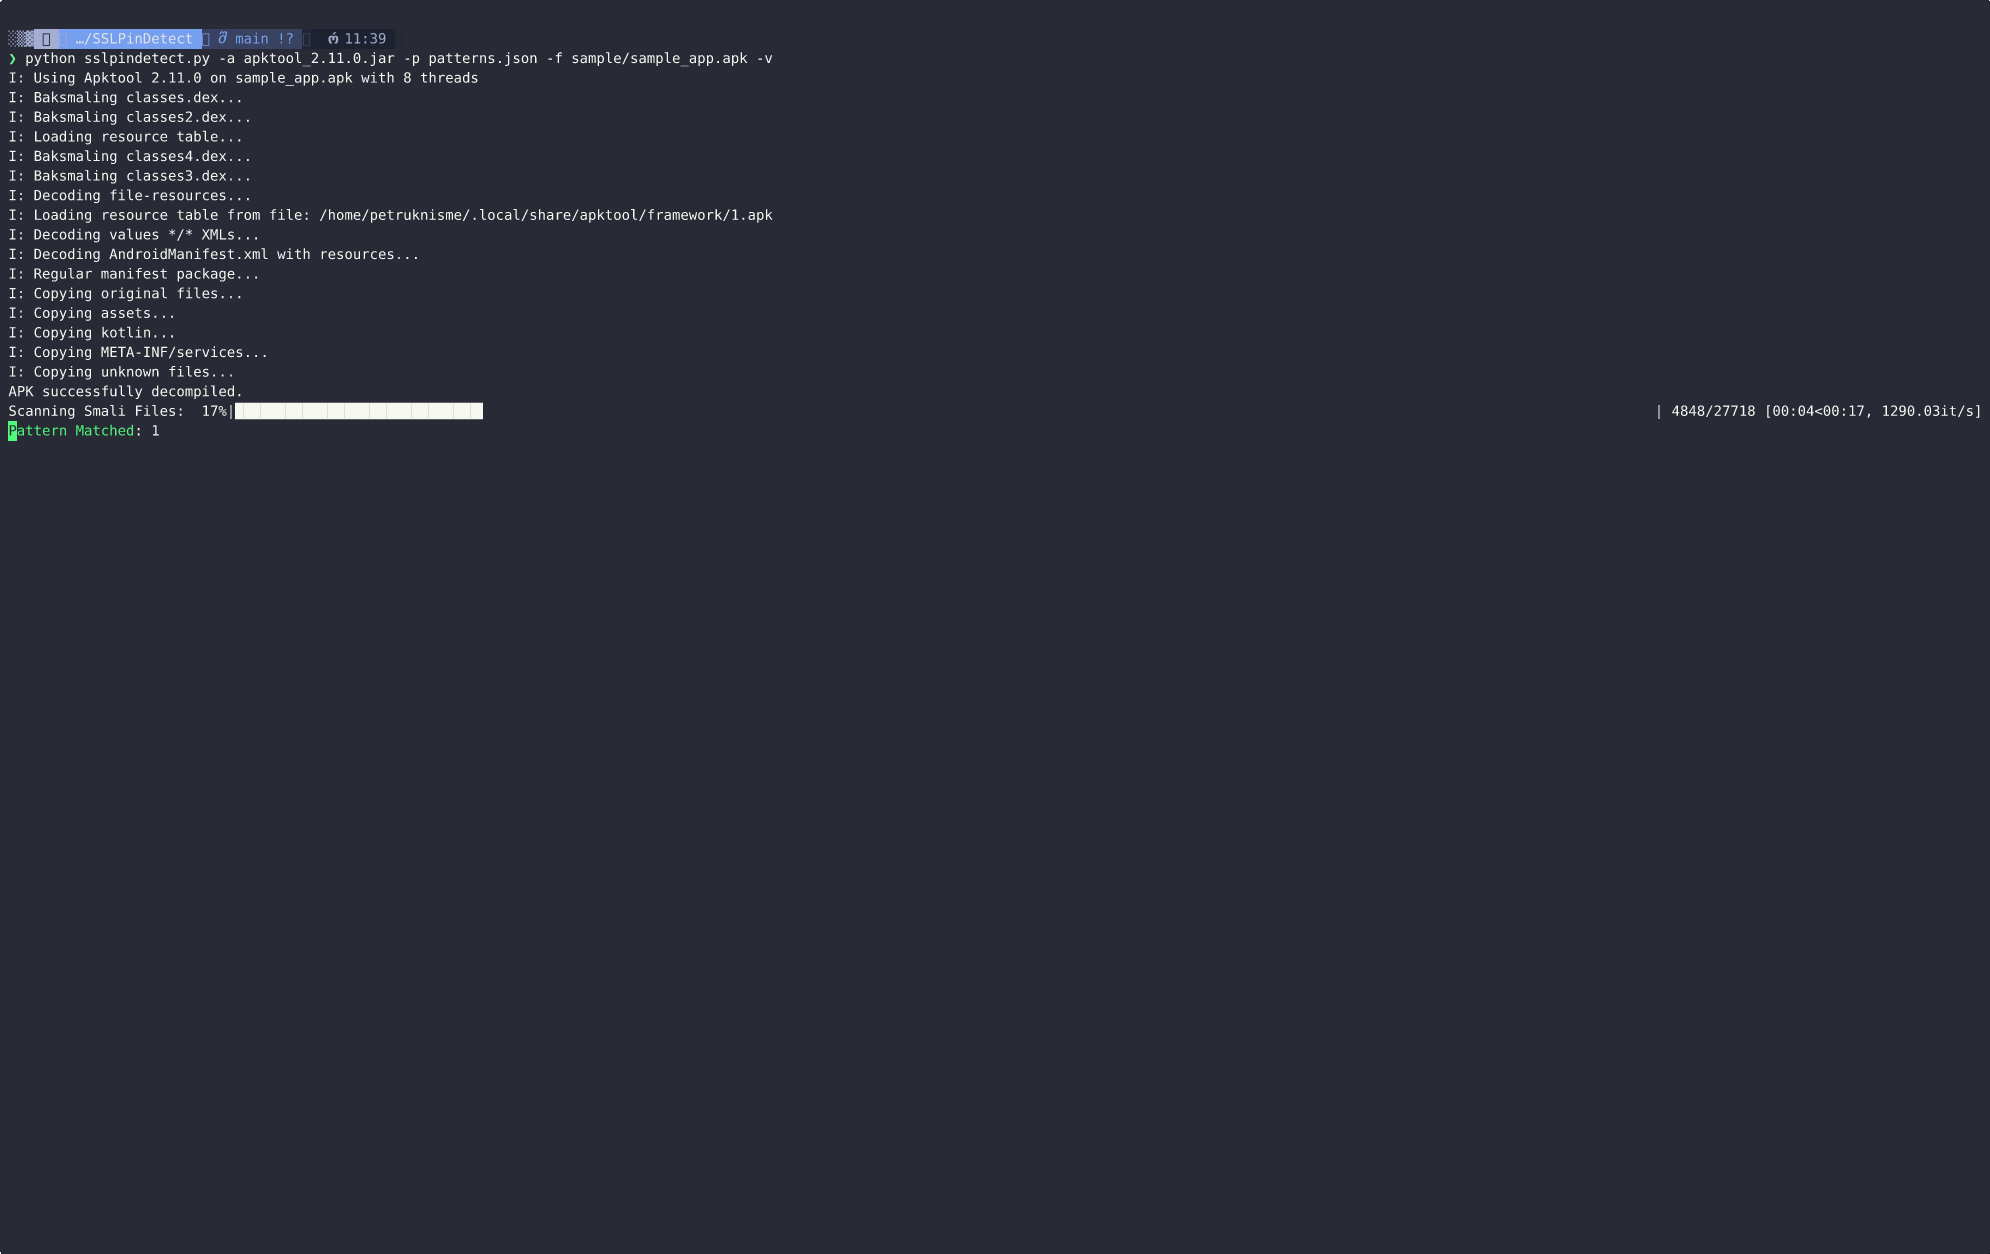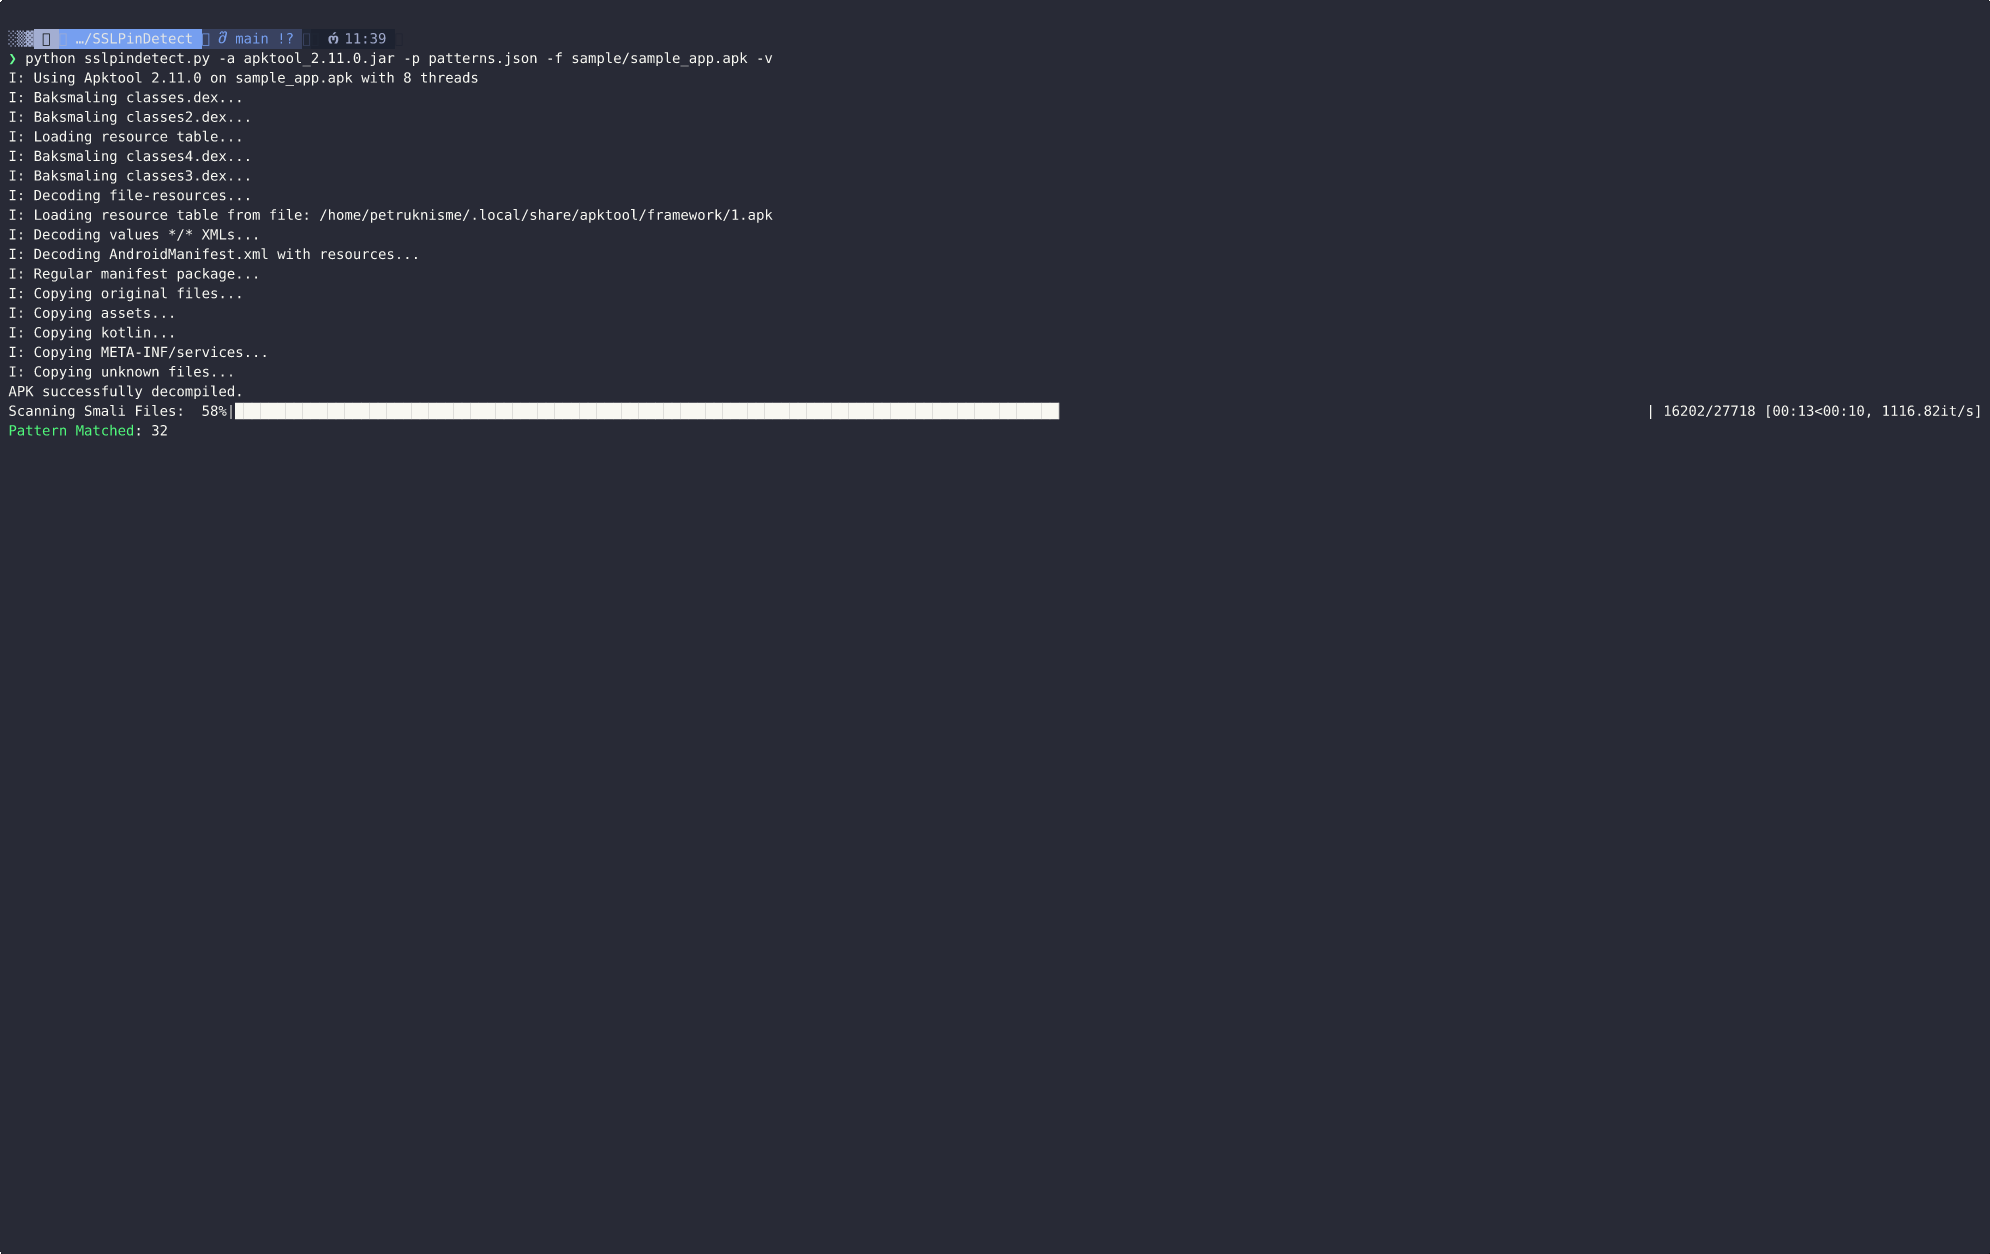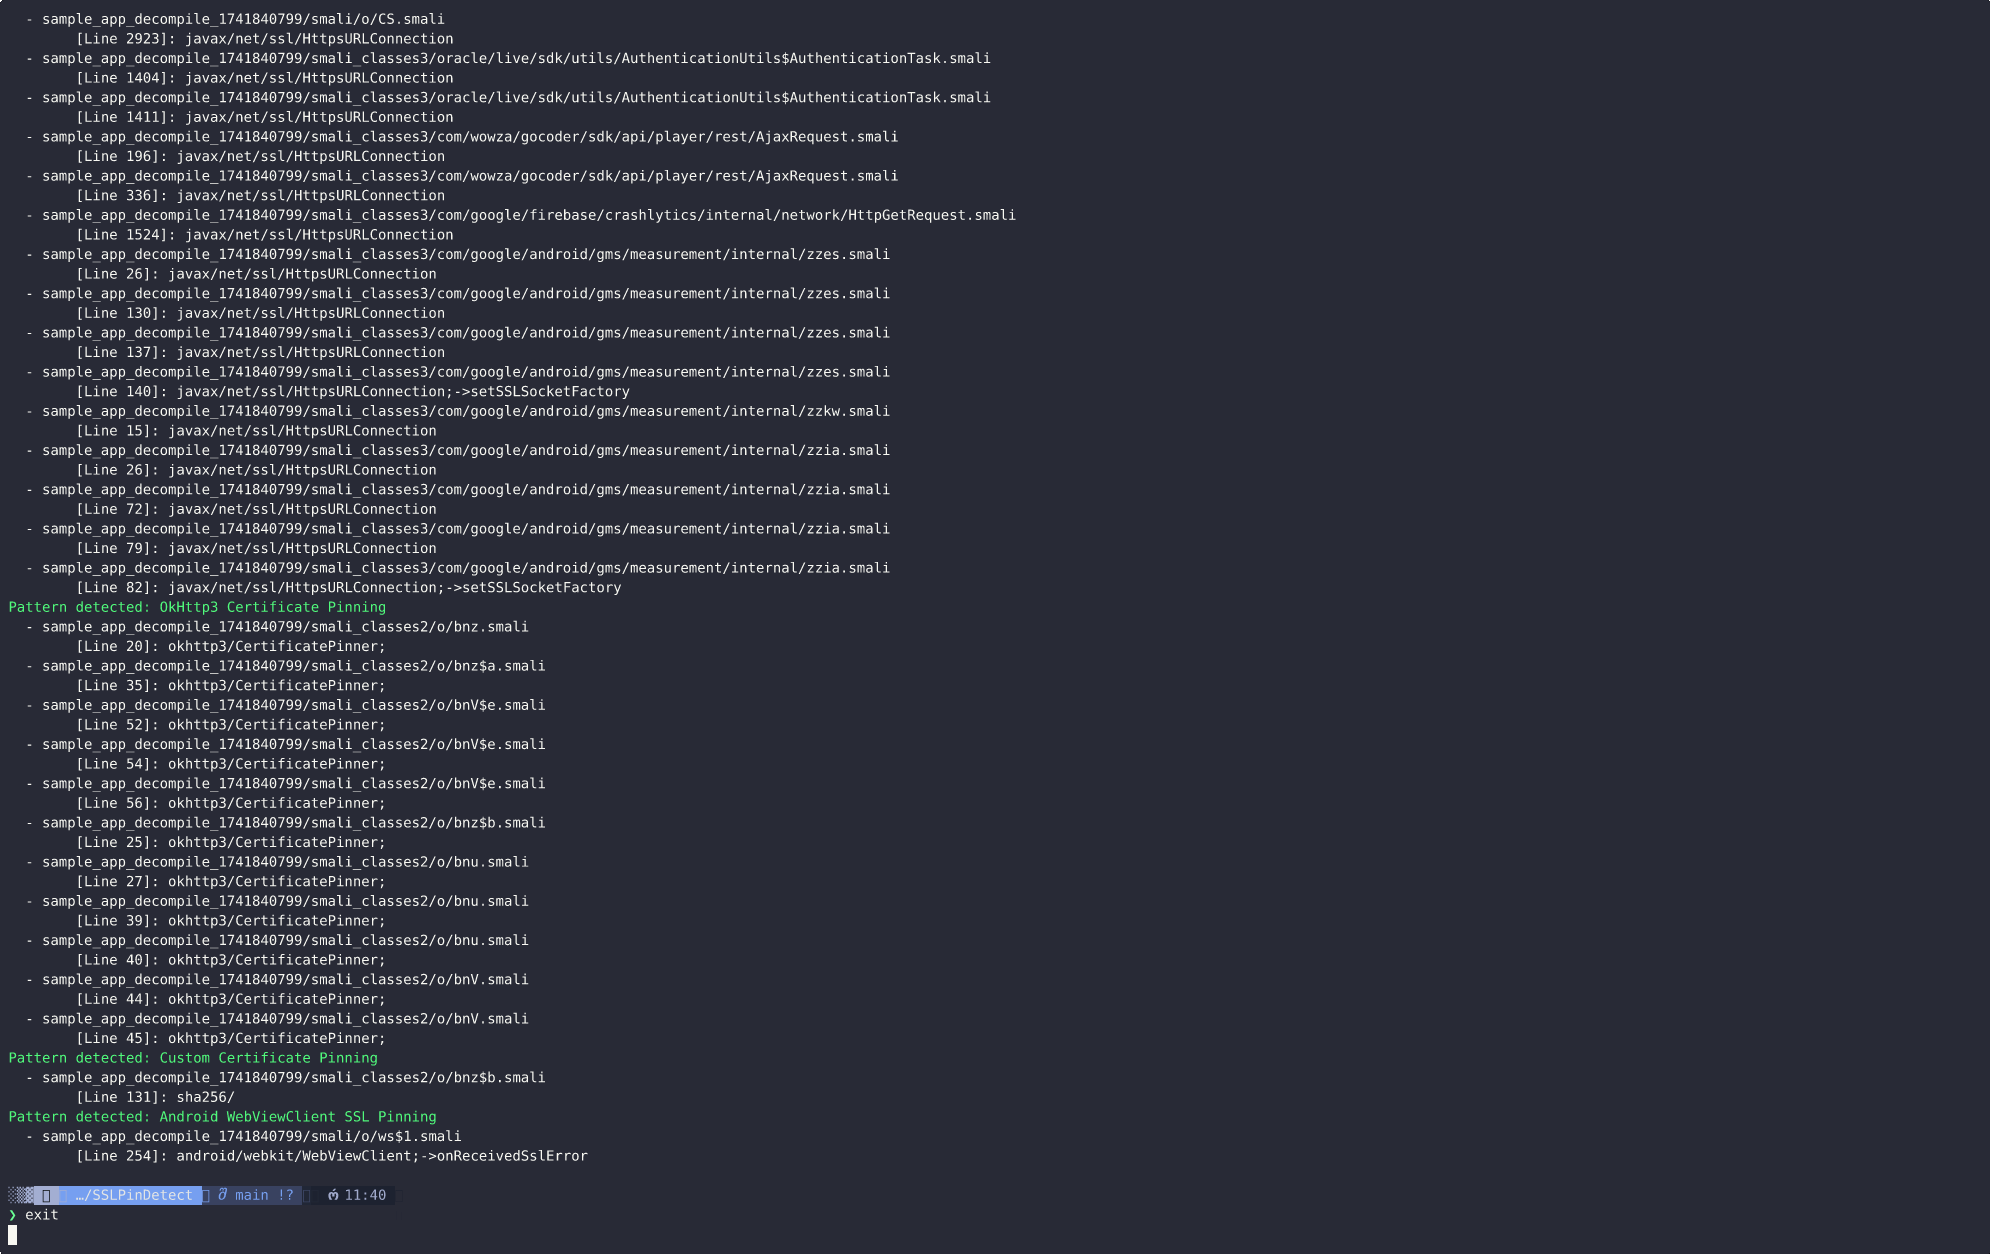 aancw/sslpindetect
O SSLPinDetect é uma ferramenta para analisar APKs Android e detectar implementações de SSL pinning, escaneando padrões conhecidos no código…
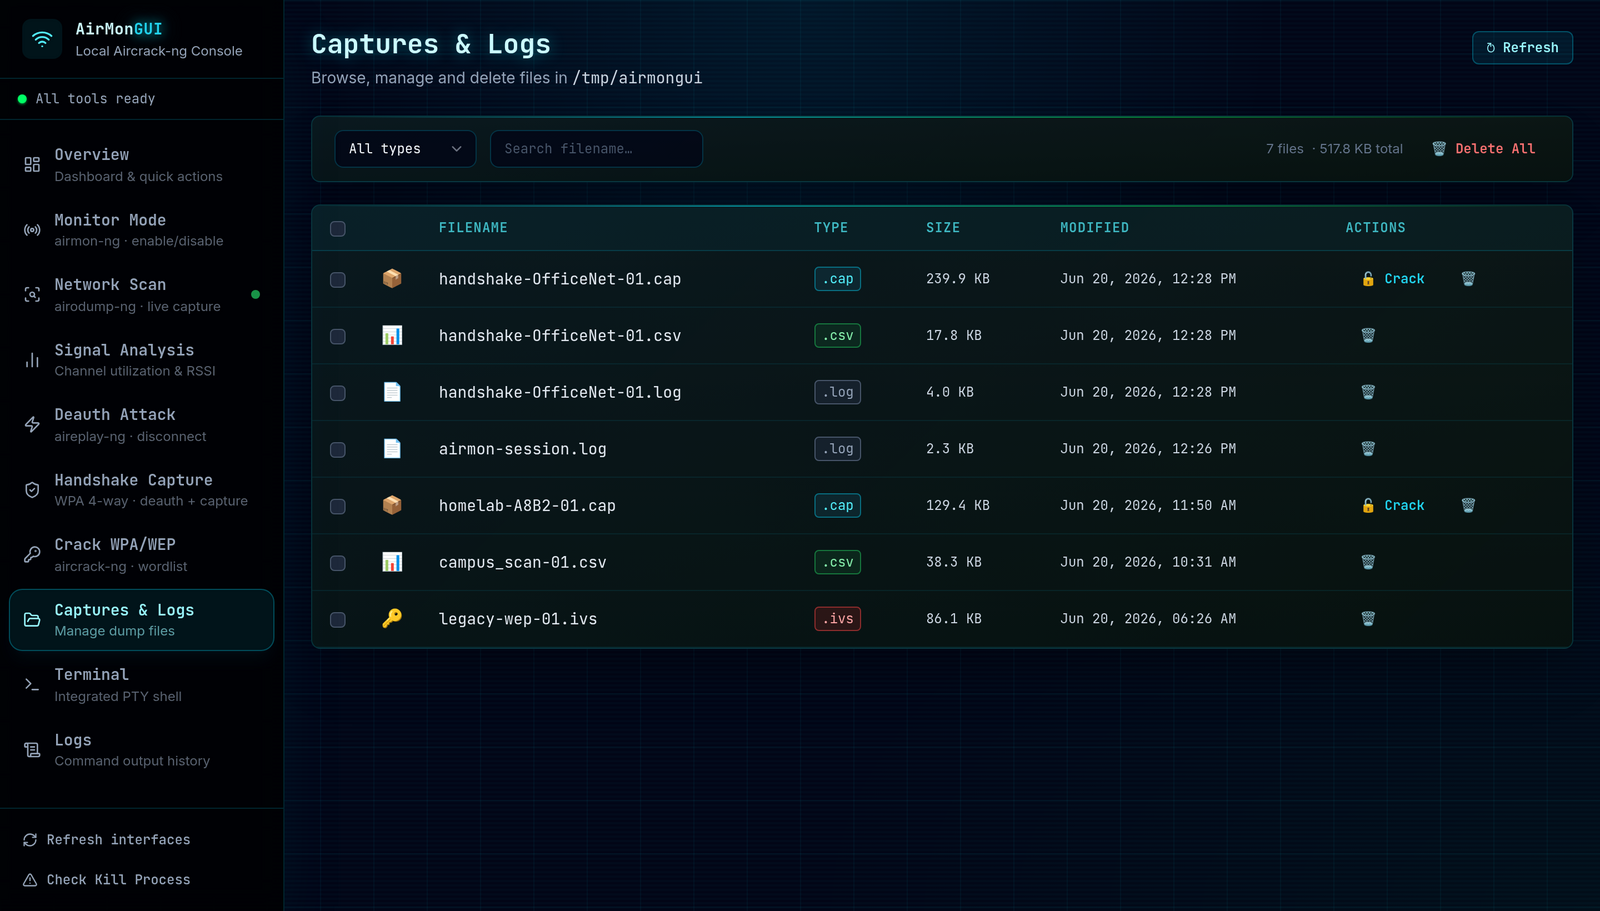 elhart05/airmongui
Uma GUI hospedada localmente para a suíte de auditoria sem fio aircrack-ng.
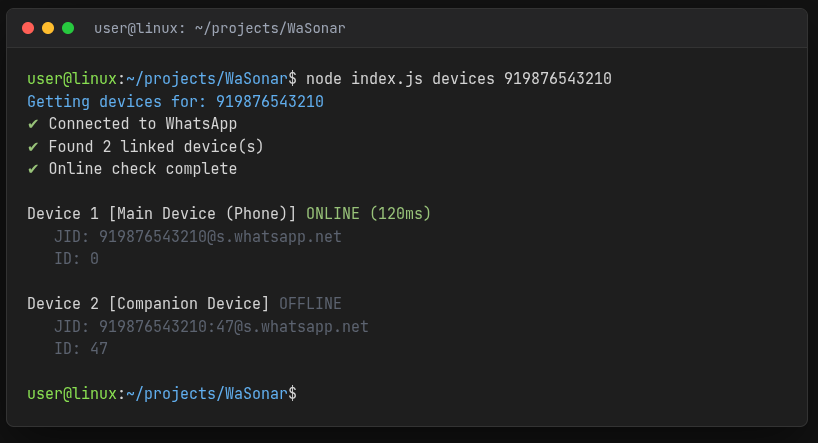 ajayantoisdev/wasonar
Ferramenta de Inteligência e Exaustão de Recursos do WhatsApp. Inclui rastreamento de dispositivos em tempo real, sondagem RTT silenciosa e teste de…
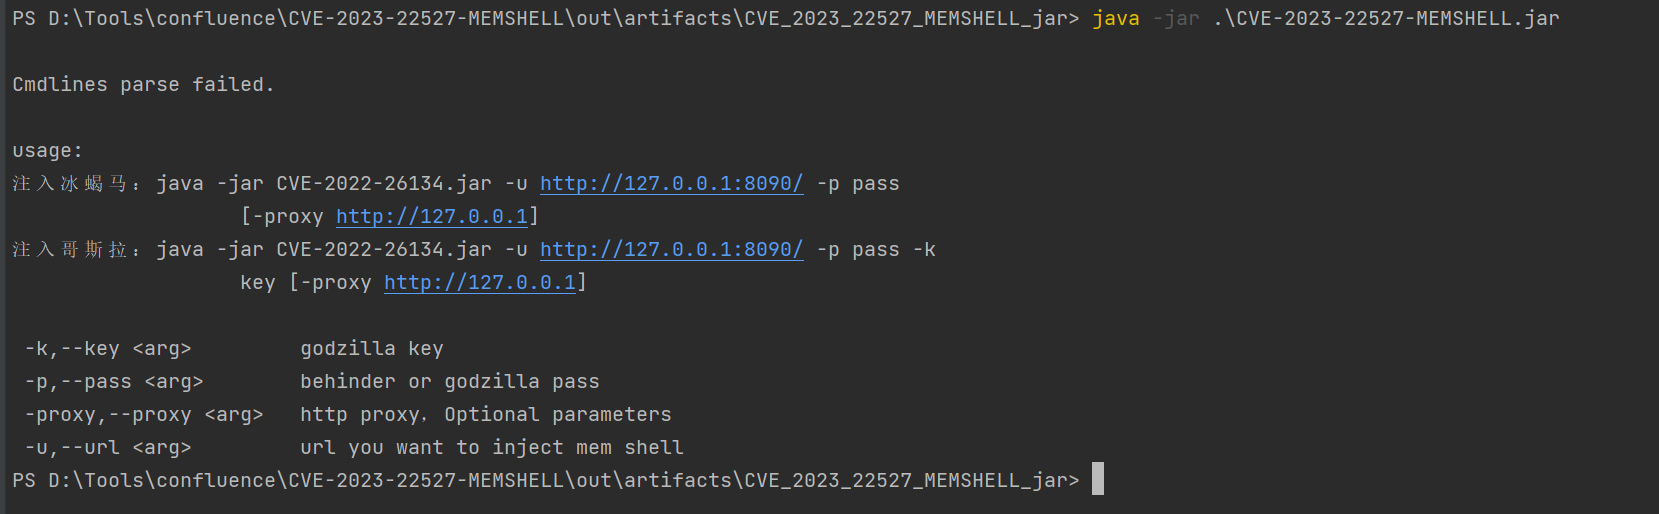 m0untainshley/cve-2023-22527-memshell
Ferramenta de exploração da vulnerabilidade CVE-2023-22527 no Confluence, com suporte à injeção de memory shell do Behinder/Godzilla e suporte à…
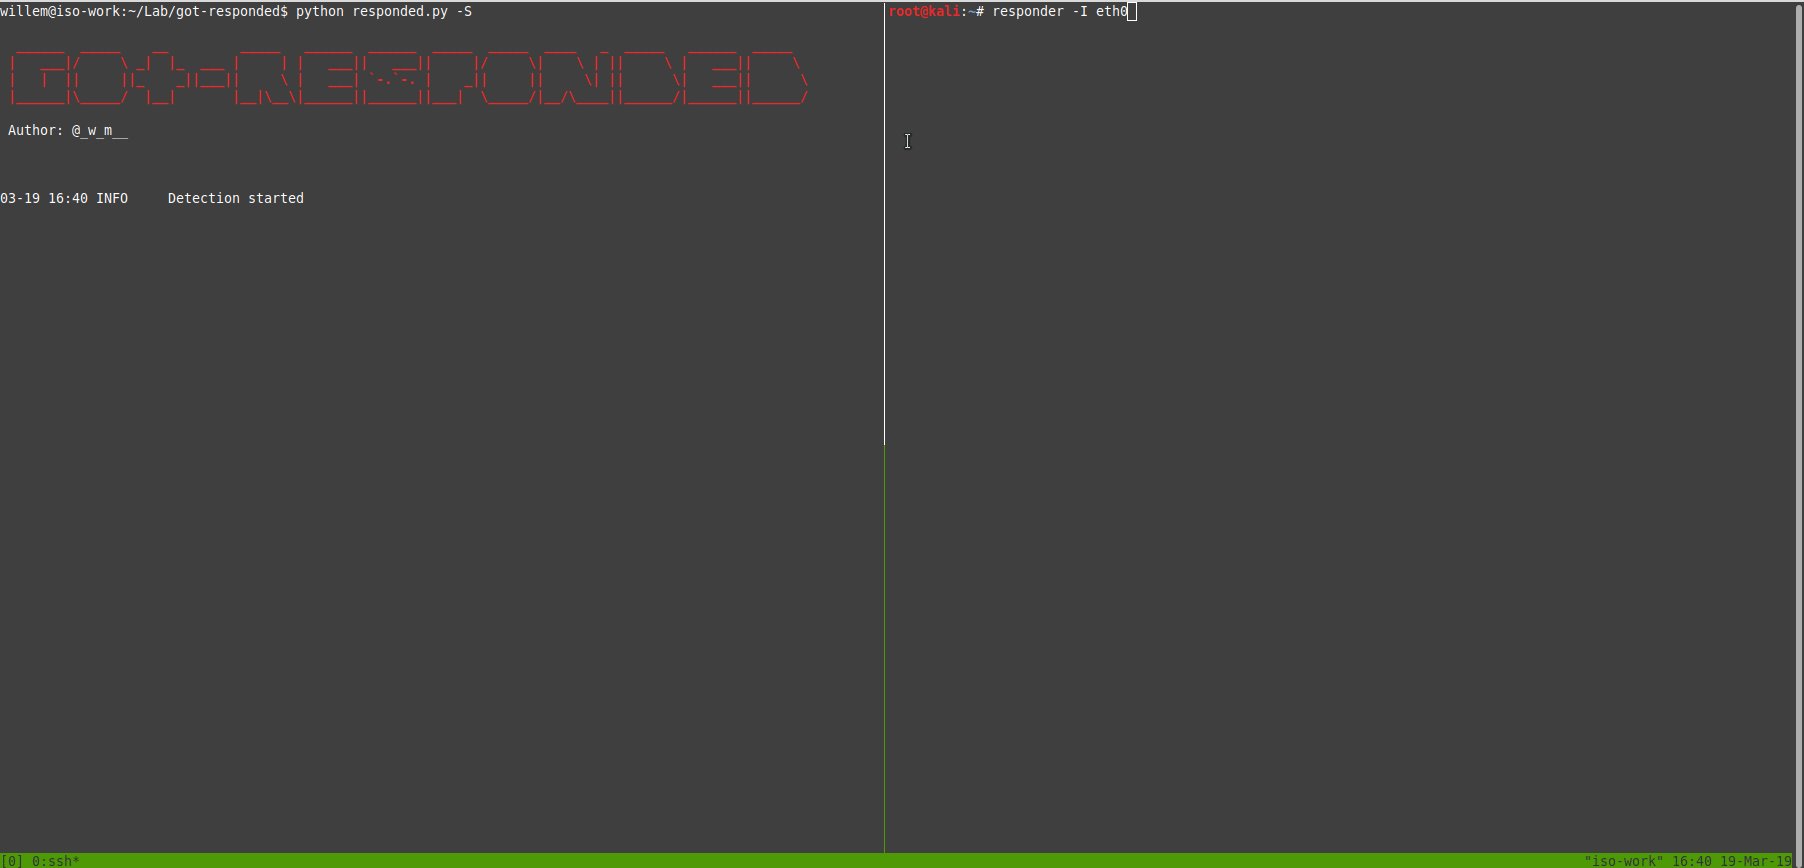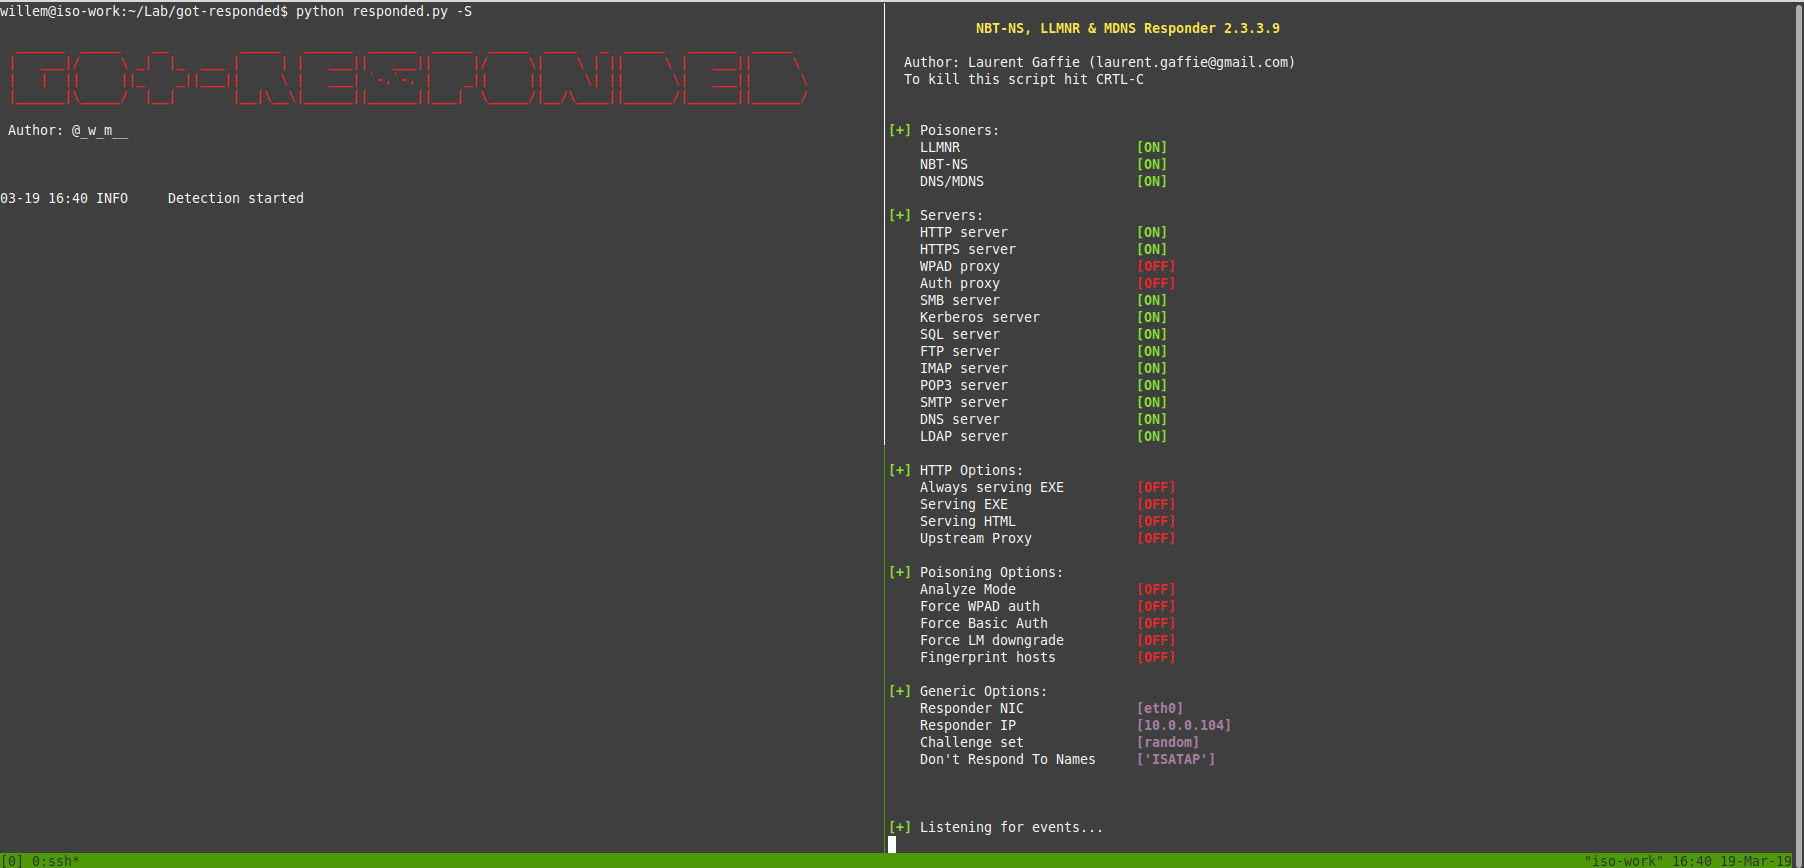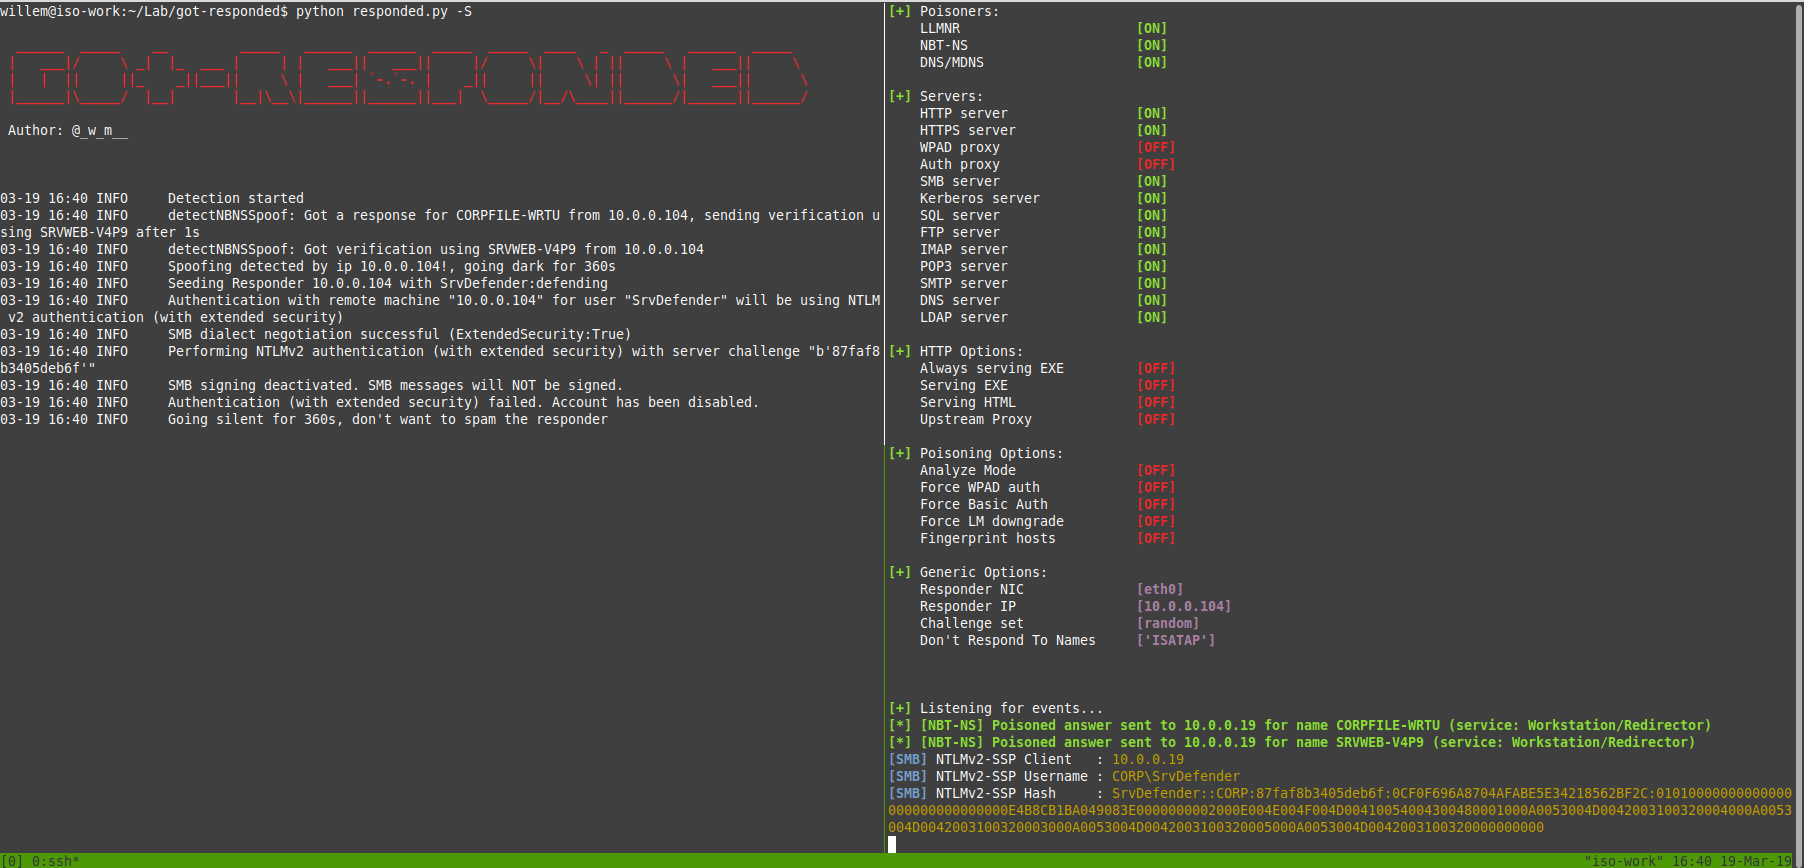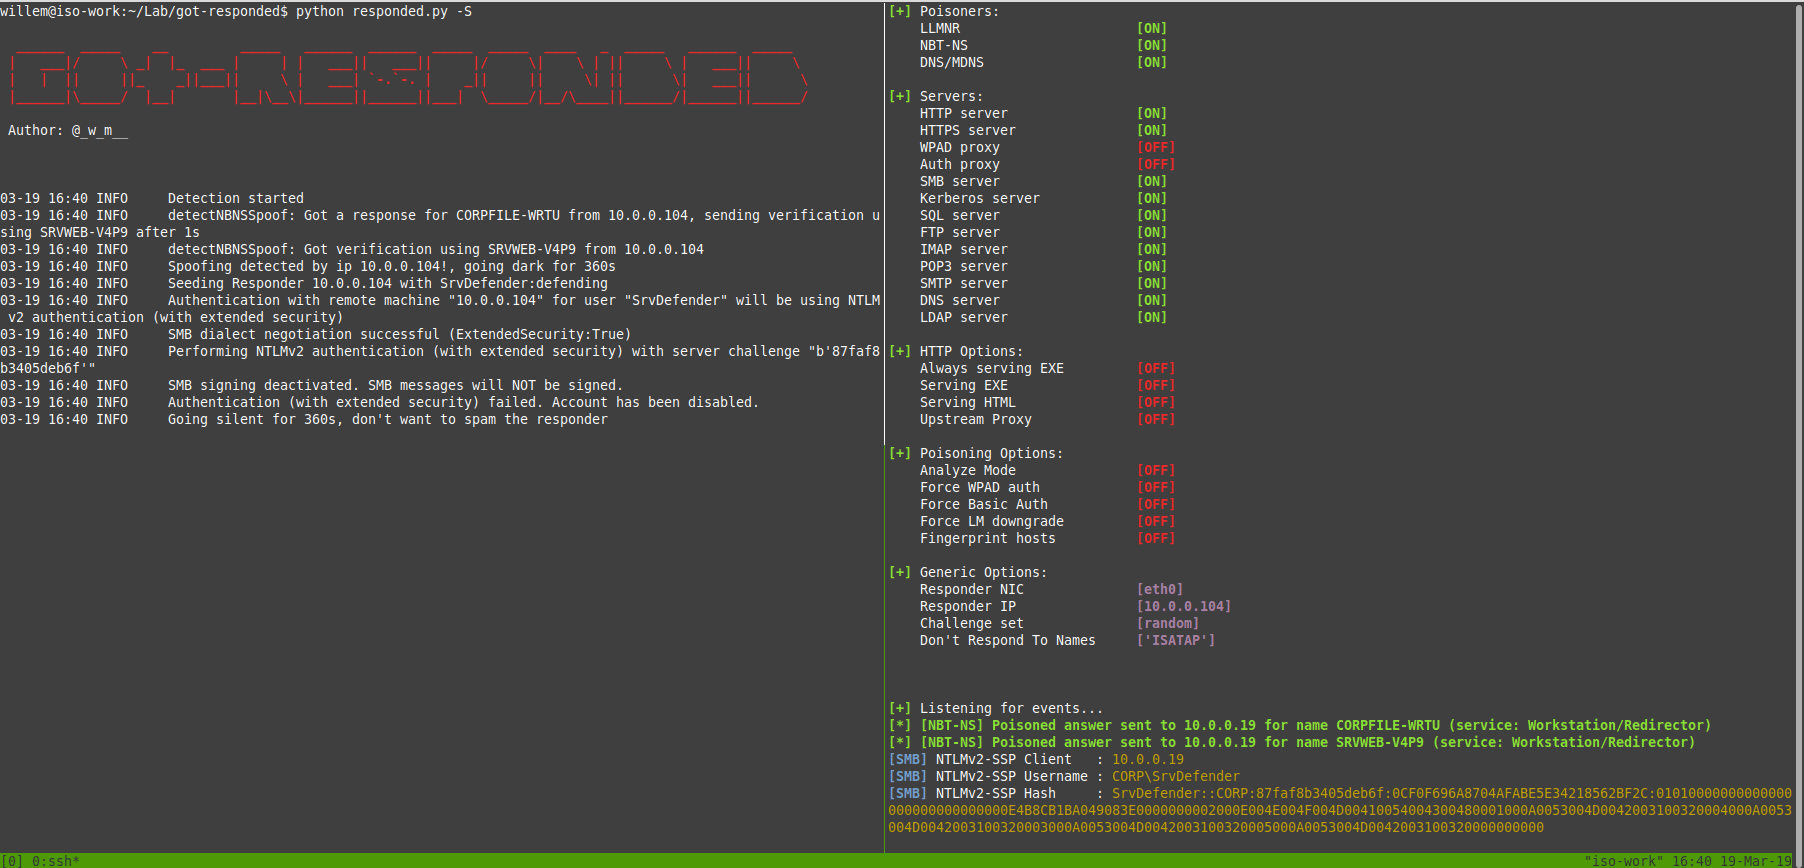 joda32/got-responded
Uma ferramenta simples para detectar spoofing de NBT-NS e LLMNR (e mexer um pouco com eles)
 0verl0ad/dumb0
Uma ferramenta simples para extrair usuários em fóruns populares e CMS :)
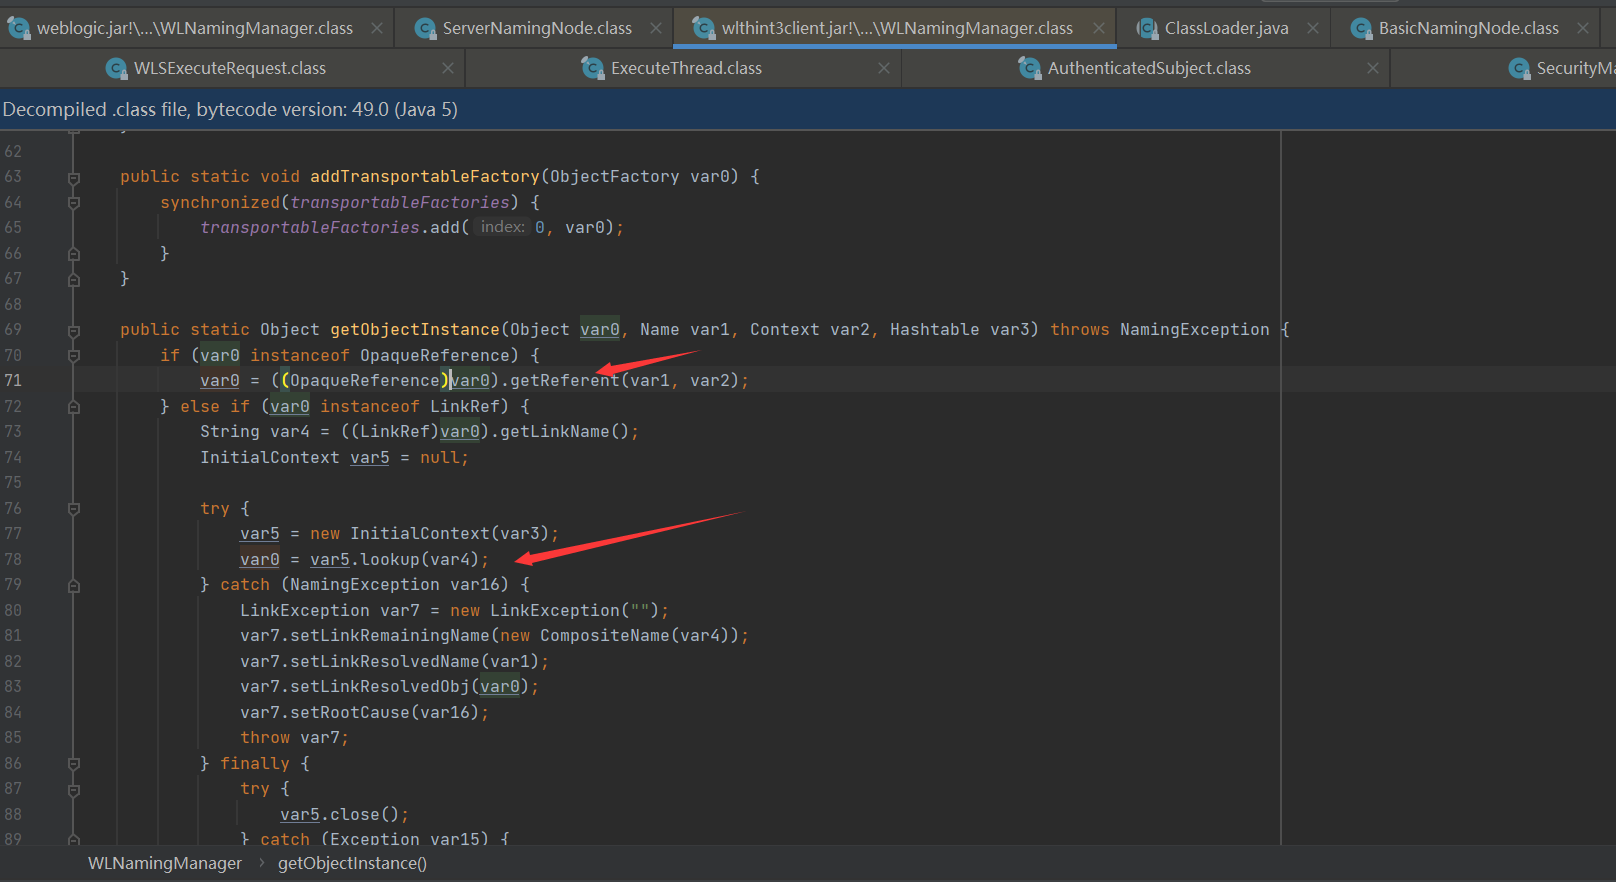 firebasky/cve-2023-21839
Ferramenta CVE-2023-21839
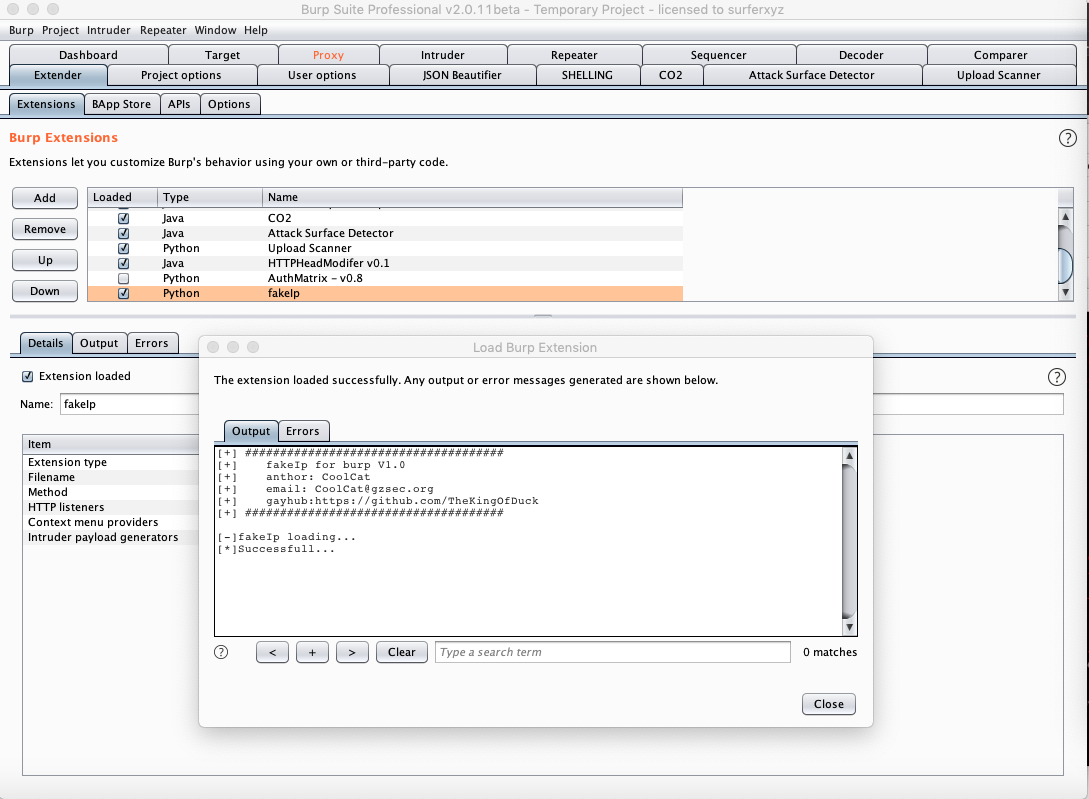 ianxtianxt/burpsuiefakeip
Script de força bruta de IP falsificado do Burp
 giovannigatti/cve-bench
Um benchmark para avaliar agentes de IA na correção de vulnerabilidades de segurança do mundo real.
 xlucas/dirtycow.cr
Exploit do CVE-2016-5195 escrito em Crystal.
 vichhka-git/renef-skills
Skill de agente para operar o renef.io — instrumentação dinâmica Android ARM64: hook nativo/Java, patch de memória, rastreamento de syscalls,…
 jimidk/better-cve-2022-29464
Prova de conceito de exploit para CVE-2022-29464 que permite upload de arquivos sem restrições e execução remota de código em produtos WSO2…
 julio-cfa/cve-2024-33438
CubeCart <= 6.5.4 é vulnerável a um upload arbitrário de arquivo que leva à execução remota de código (RCE).
 initroot/cve-2005-1794scanner
Scanner de rede para CVE-2005-1794.
 xxnbyy/cve-2017-15944-poc
CVE-2017-15944 POC de execução remota de código como root em firewalls Palo Alto Networks
 rat-c/cve-2024-1512
PoC para CVE-2024-1512 no plugin MasterStudy LMS WordPress.








