 elhart05/airmongui
Uma GUI hospedada localmente para a suíte de auditoria sem fio aircrack-ng.

Uma interface web local para o conjunto de ferramentas sem fio aircrack-ng.



Capturas de tela · Início rápido · Funcionalidades · Roteiro · Contribuindo
[!WARNING] Use isto apenas em redes que você possui ou para as quais tem permissão por escrito para testar. Escanear, desautenticar ou capturar tráfego de redes que você não controla é ilegal na maioria dos lugares. Veja Uso legal e responsável.
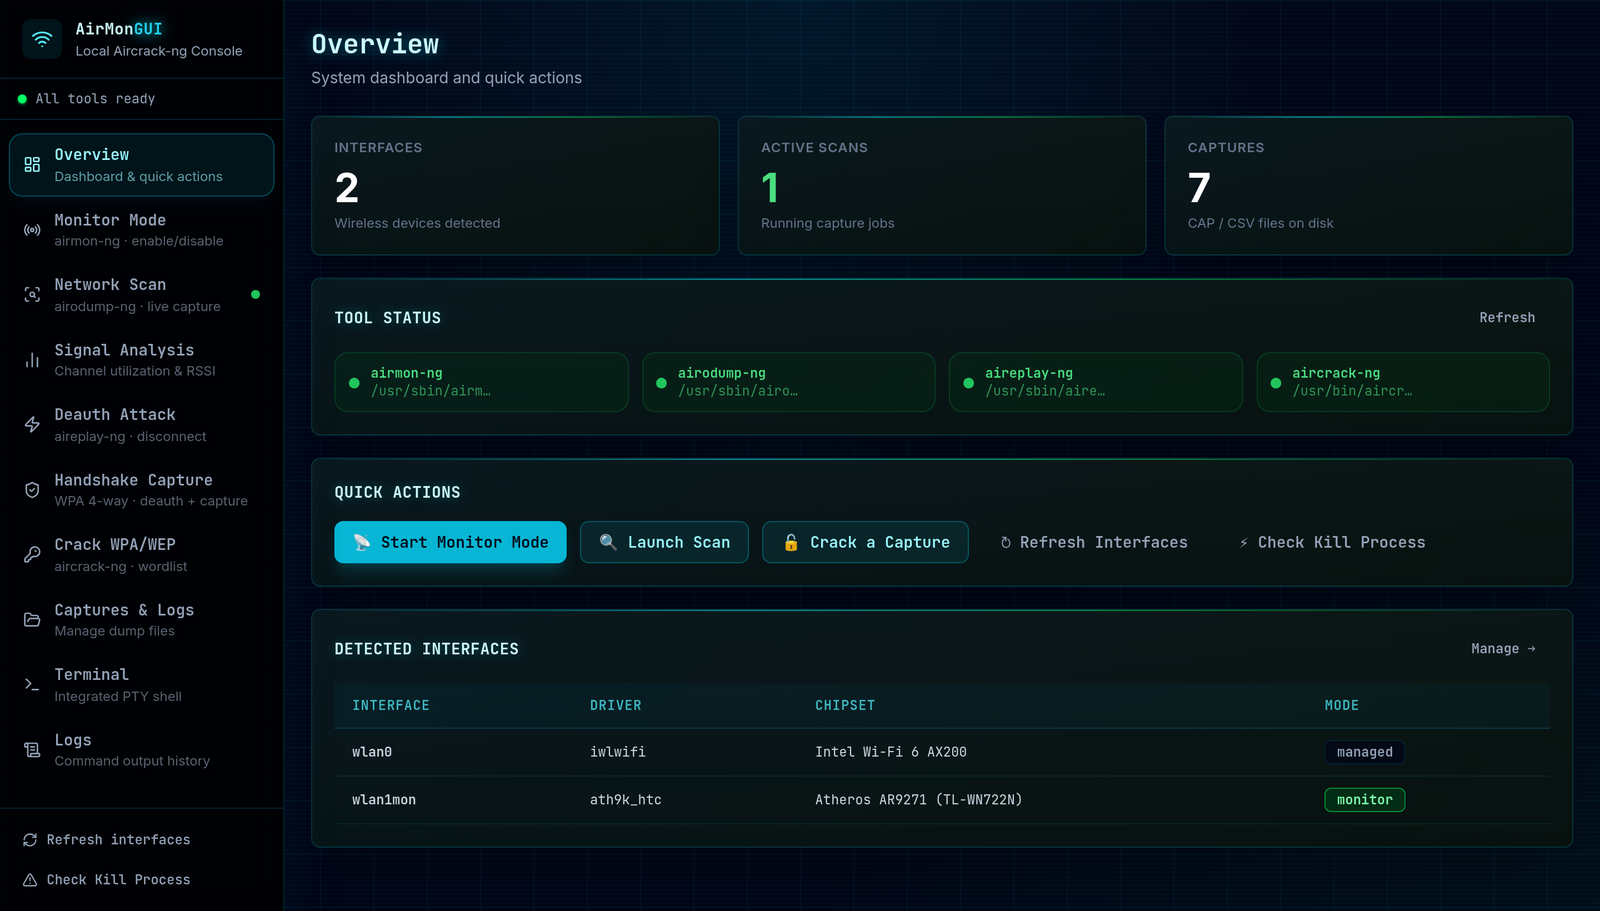
AirmonGUI coloca airmon-ng, airodump-ng, aireplay-ng e aircrack-ng atrás de um aplicativo web que roda em sua própria máquina. Você ativa o modo monitor, escaneia redes, captura um handshake WPA e o quebra clicando em formulários etiquetados, em vez de memorizar flags.
Ele não reimplementa nenhuma das ferramentas. O backend executa os binários reais e analisa suas saídas, então o que você vê é o que o conjunto realmente fez. A interface se vincula a 127.0.0.1 e a API nunca alcança fora da sua máquina.
O conjunto aircrack-ng é excelente, mas o fluxo de trabalho vive em quatro comandos separados e muitas flags que você precisa manter na cabeça: colocar a placa em modo monitor, pular canais para encontrar um alvo, travar em um BSSID, disparar deauth no canal correto, esperar pelo handshake de quatro vias, então alimentar a captura em uma wordlist. Erre o canal e o deauth não vai a lugar nenhum. Esqueça --bssid e sua captura estará cheia de ruído.
Eu queria essa sequência inteira como um conjunto de telas que guiam você, mostram o que está no ar e mantêm o estado consistente entre as etapas. É isso que isto é. Funciona bem para aprender como os ataques realmente se comportam, para trabalho de laboratório e para acelerar uma avaliação autorizada.
| Área | O que faz |
|---|---|
| Modo monitor | Ativar ou desativar o modo monitor em uma interface escolhida com airmon-ng. Uma ação separada de check-kill executa airmon-ng check kill quando serviços de fundo como NetworkManager estão bloqueando o modo monitor. |
| Escaneamento de rede | Executa trabalhos de captura airodump-ng e mostra pontos de acesso e clientes em uma tabela ao vivo que você pode filtrar por nome, segurança ou banda. |
| Análise de sinal | Classifica pontos de acesso por quão atacáveis eles são (força do sinal, segurança fraca, clientes ativos) e gráficos de congestionamento de canal e a mistura de segurança ao alcance. |
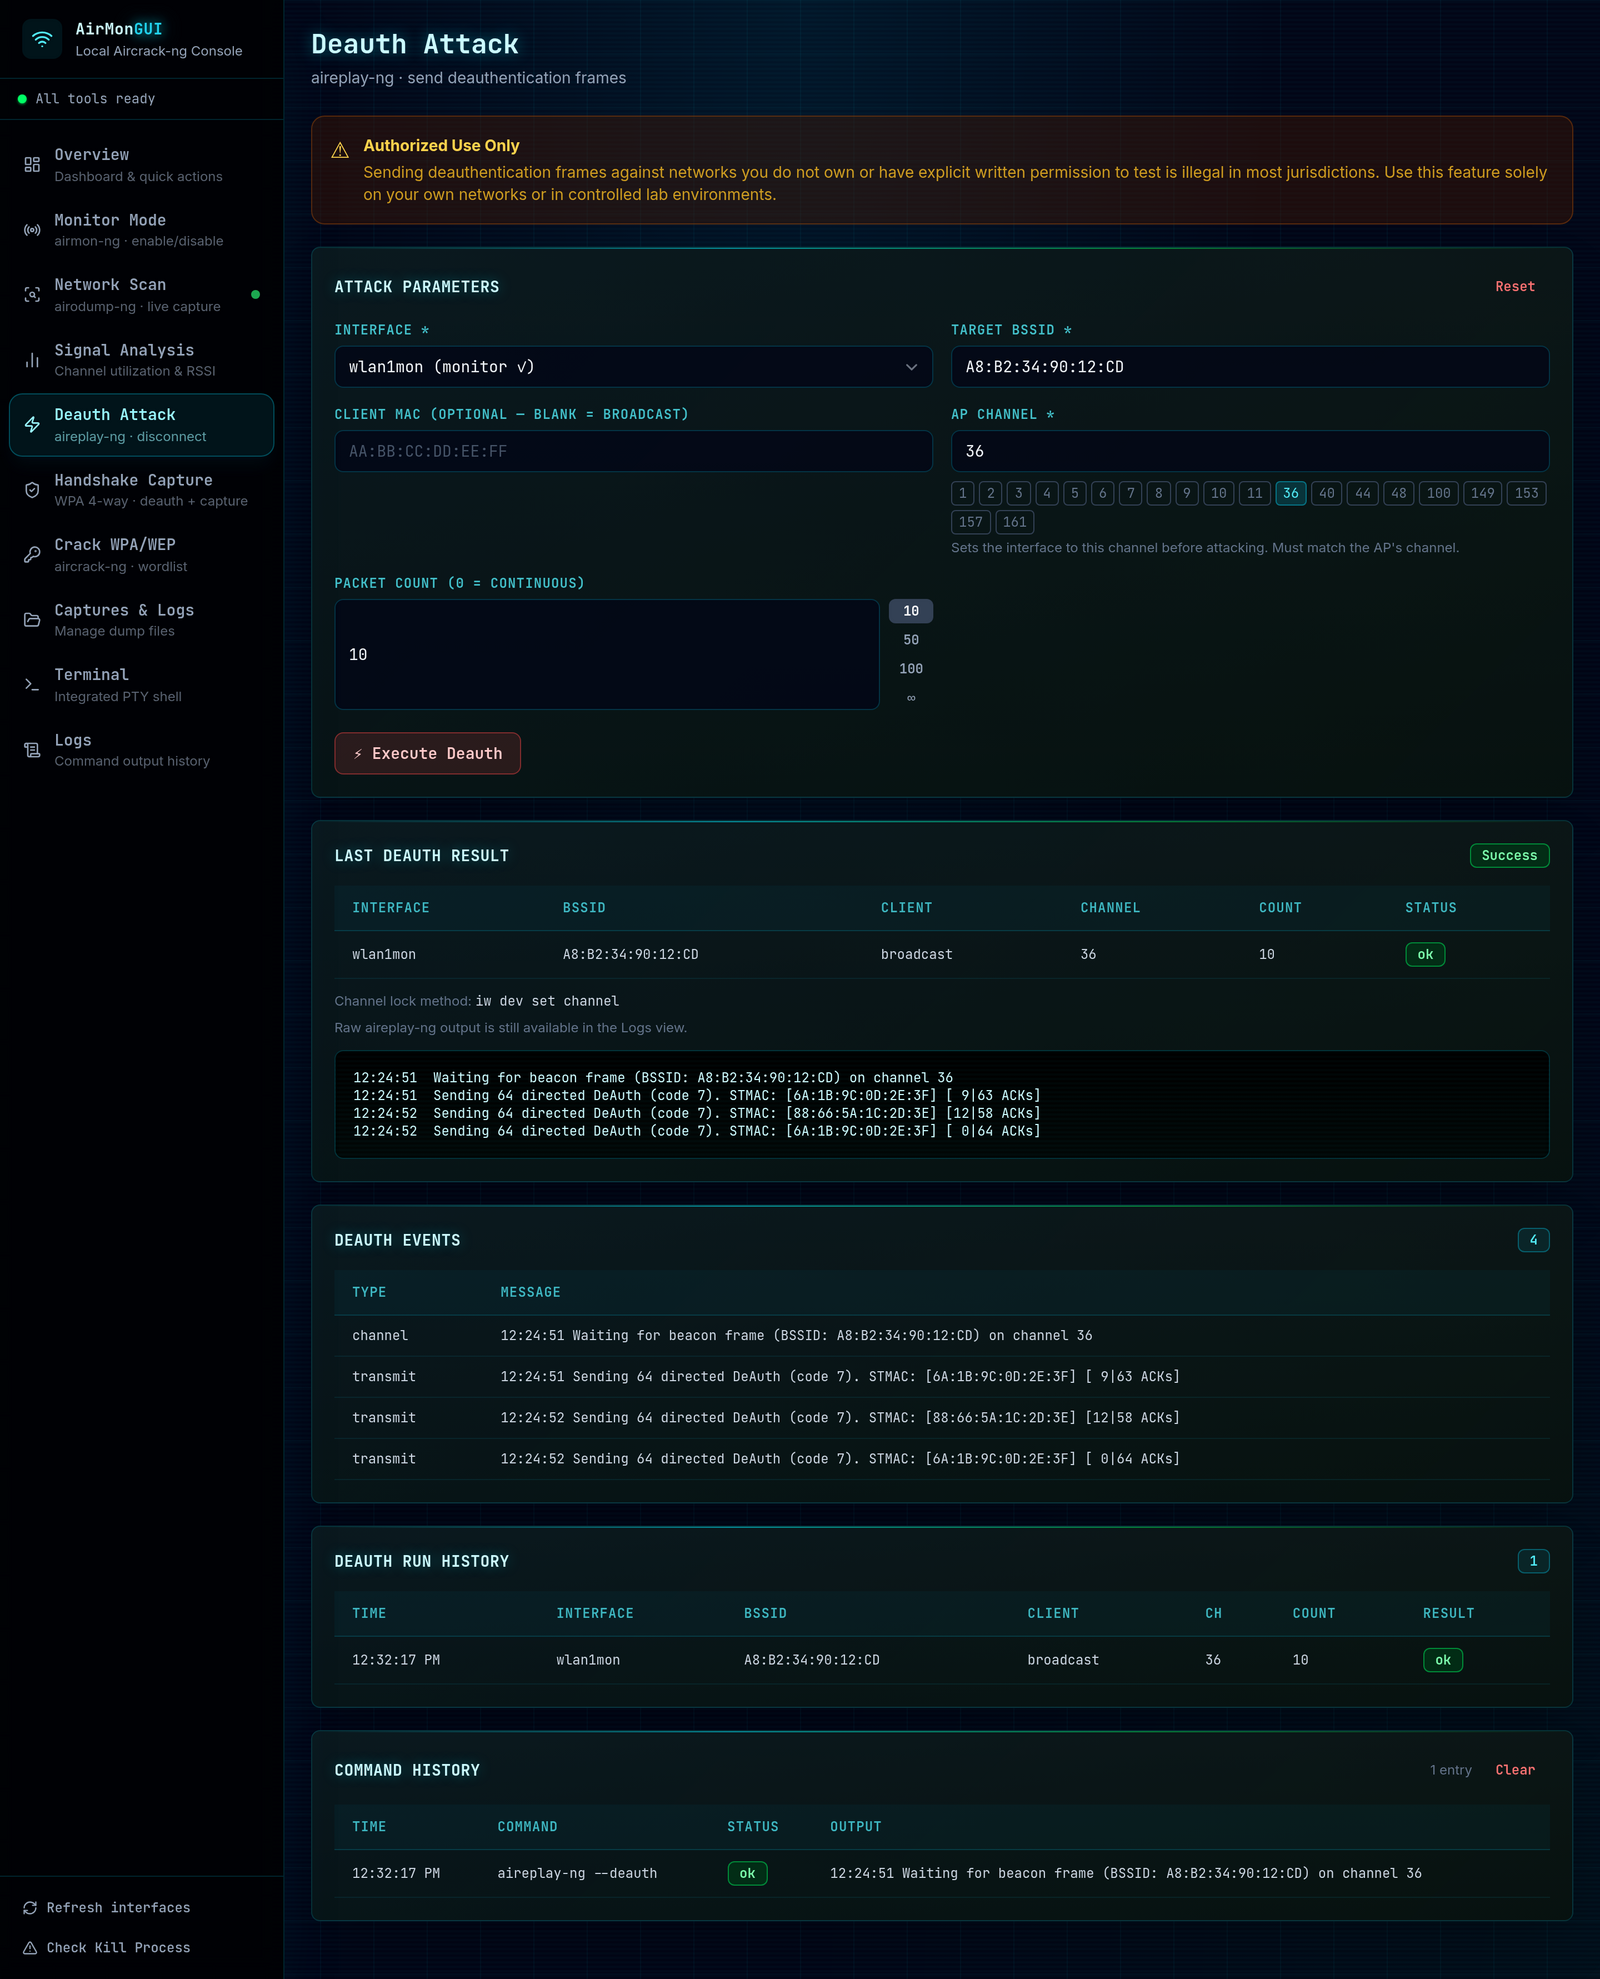
| Desautenticação | Envia deauth direcionado ou broadcast através do aireplay-ng, configurando a interface para o canal do ponto de acesso primeiro para que os quadros cheguem. |
| Captura de handshake | Um fluxo de trabalho de três etapas que trava o airodump-ng em um alvo, executa um motor de deauth automático e detecta o handshake WPA de quatro vias por conta própria. |
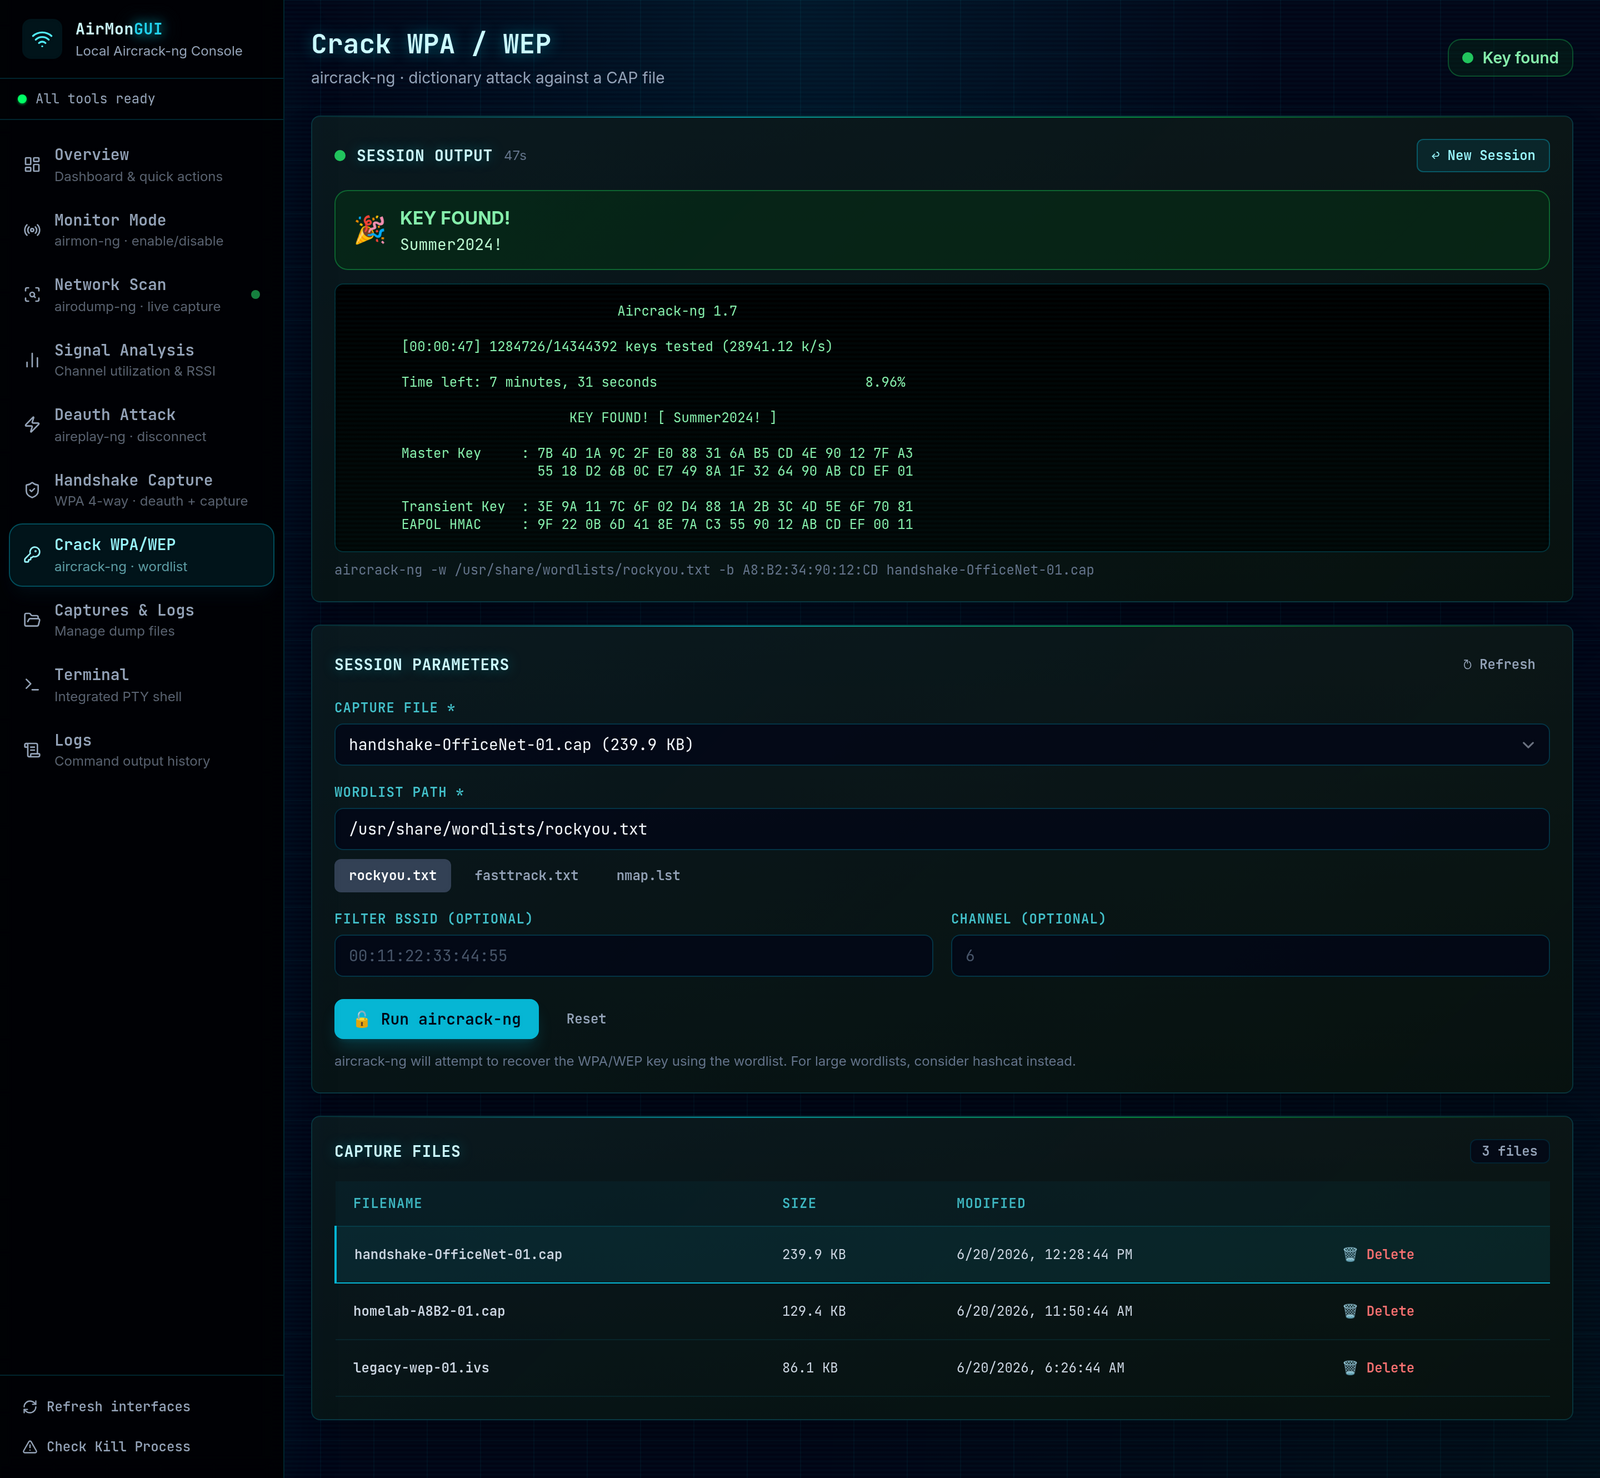
| Quebra | Alimenta uma captura e uma wordlist para o aircrack-ng, transmite o log ao vivo e mostra a chave recuperada no momento em que aparece. |
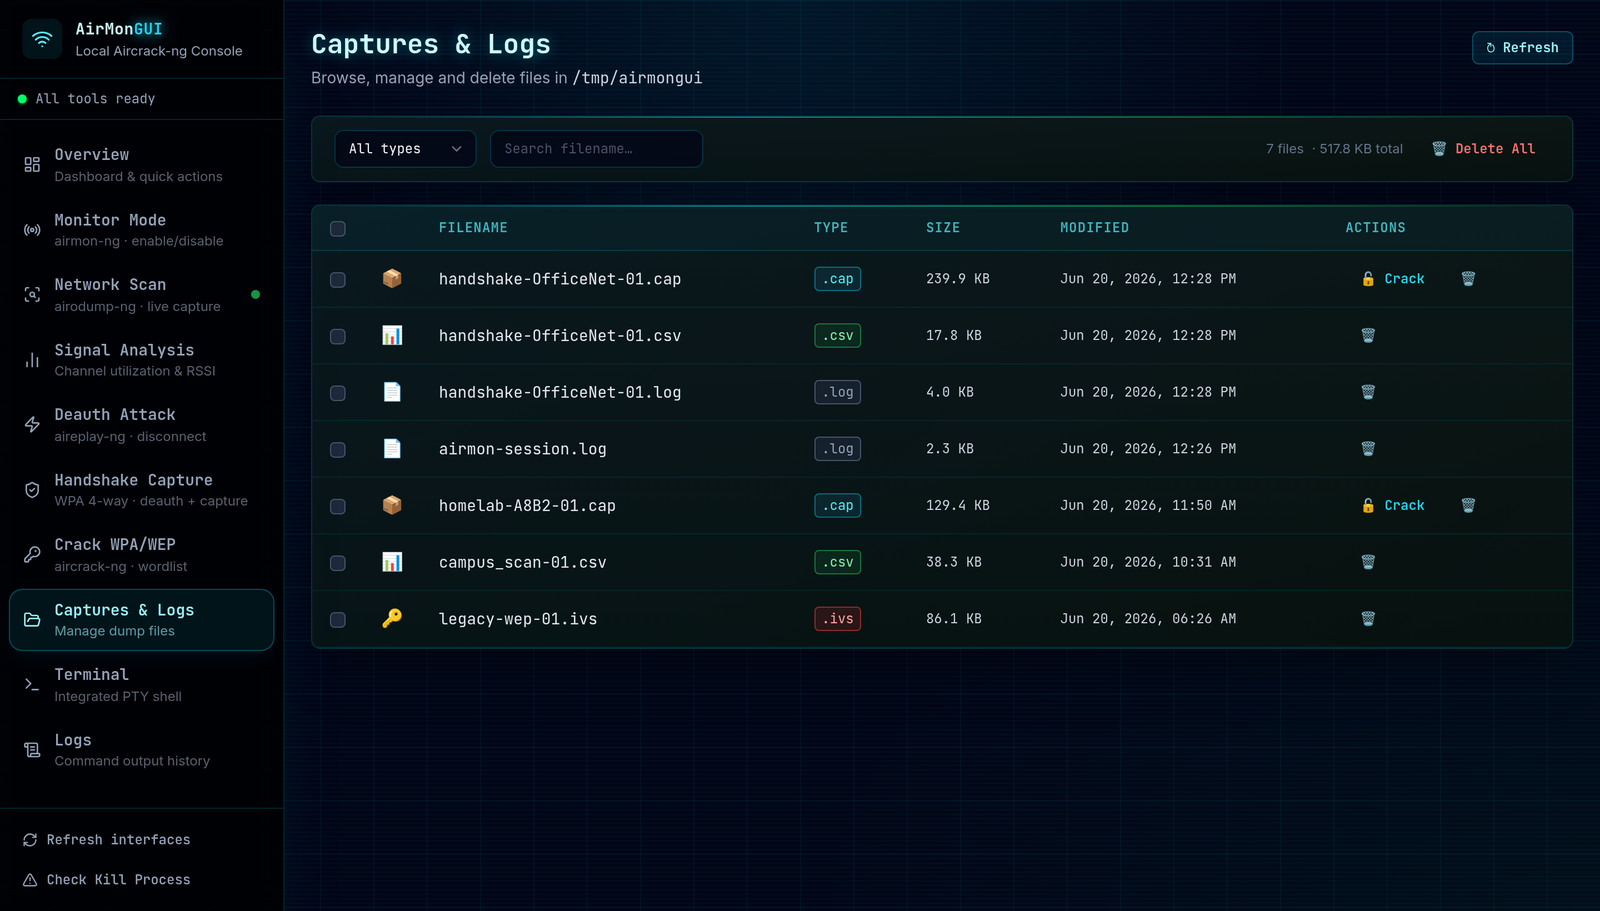
| Gerenciamento de capturas | Navegar, filtrar, selecionar em lote e excluir os arquivos .cap, .csv, .pcap, .ivs e .log que o conjunto escreve. |
| Terminal integrado | Um shell PTY real (xterm.js) para quando você quiser a linha de comando bruta na mesma janela. |
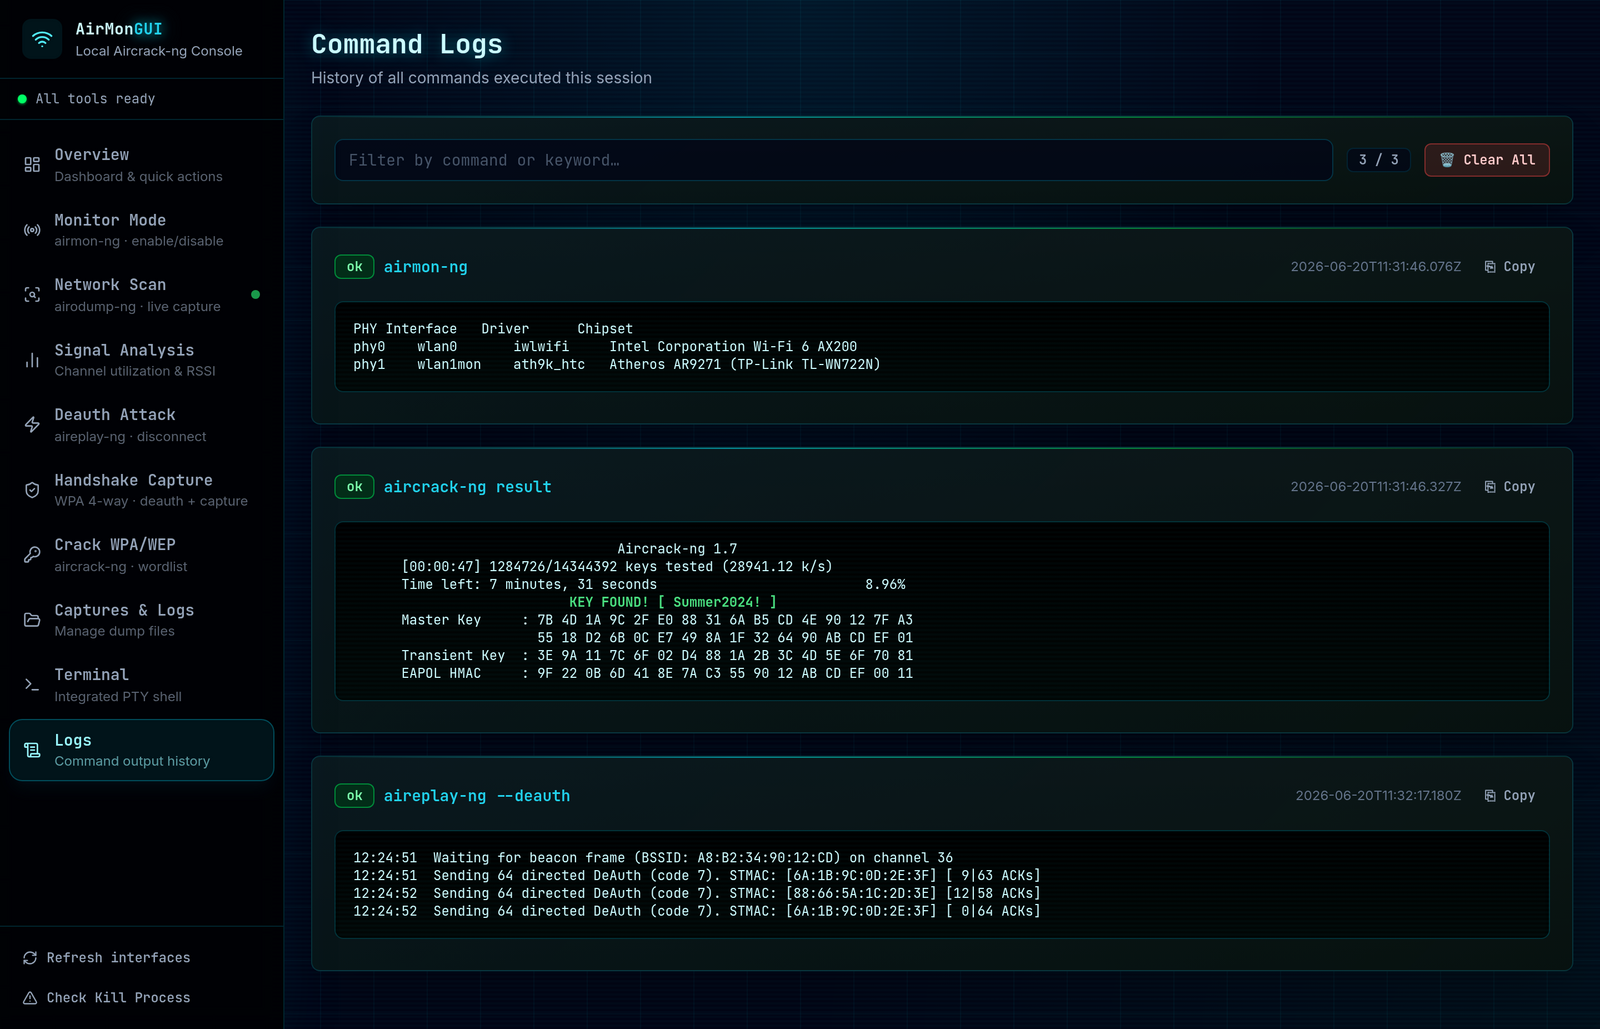
| Logs de comandos | Todos os comandos executados na sessão, com stdout, stderr, status e cópia com um clique. |
Uma execução move de cima para baixo na barra lateral. Aqui está cada tela.
As redes, BSSIDs e clientes nas capturas de tela abaixo são dados de demonstração sintéticos, não uma captura real.
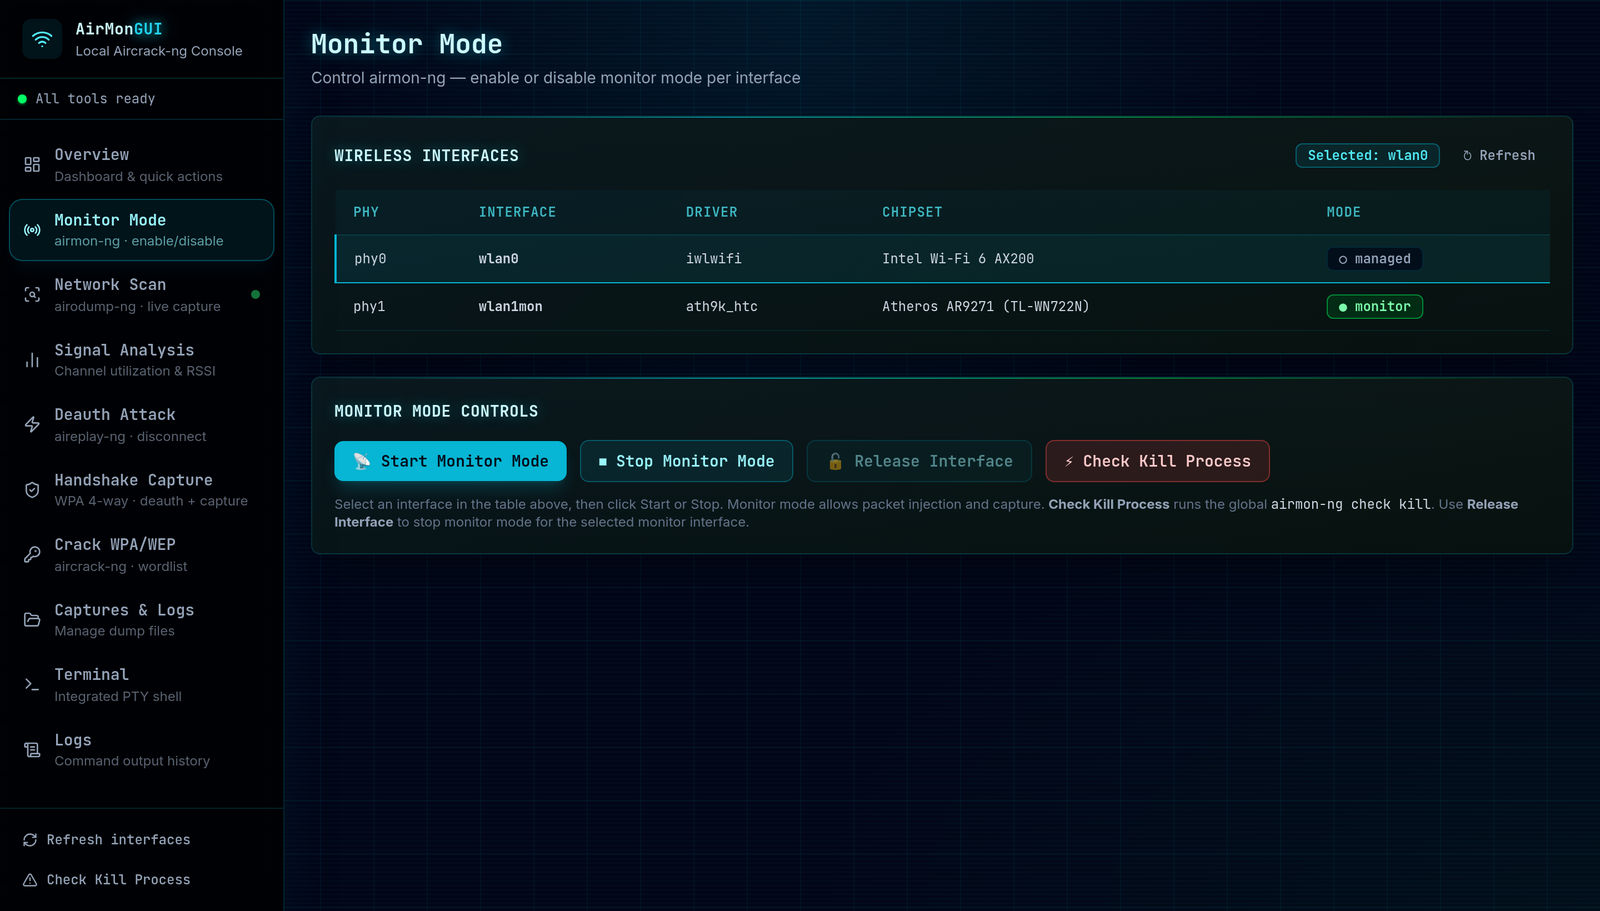
Escolha uma interface, verifique seu driver, chipset e PHY, e ative o modo monitor. Libere apenas essa interface quando terminar.
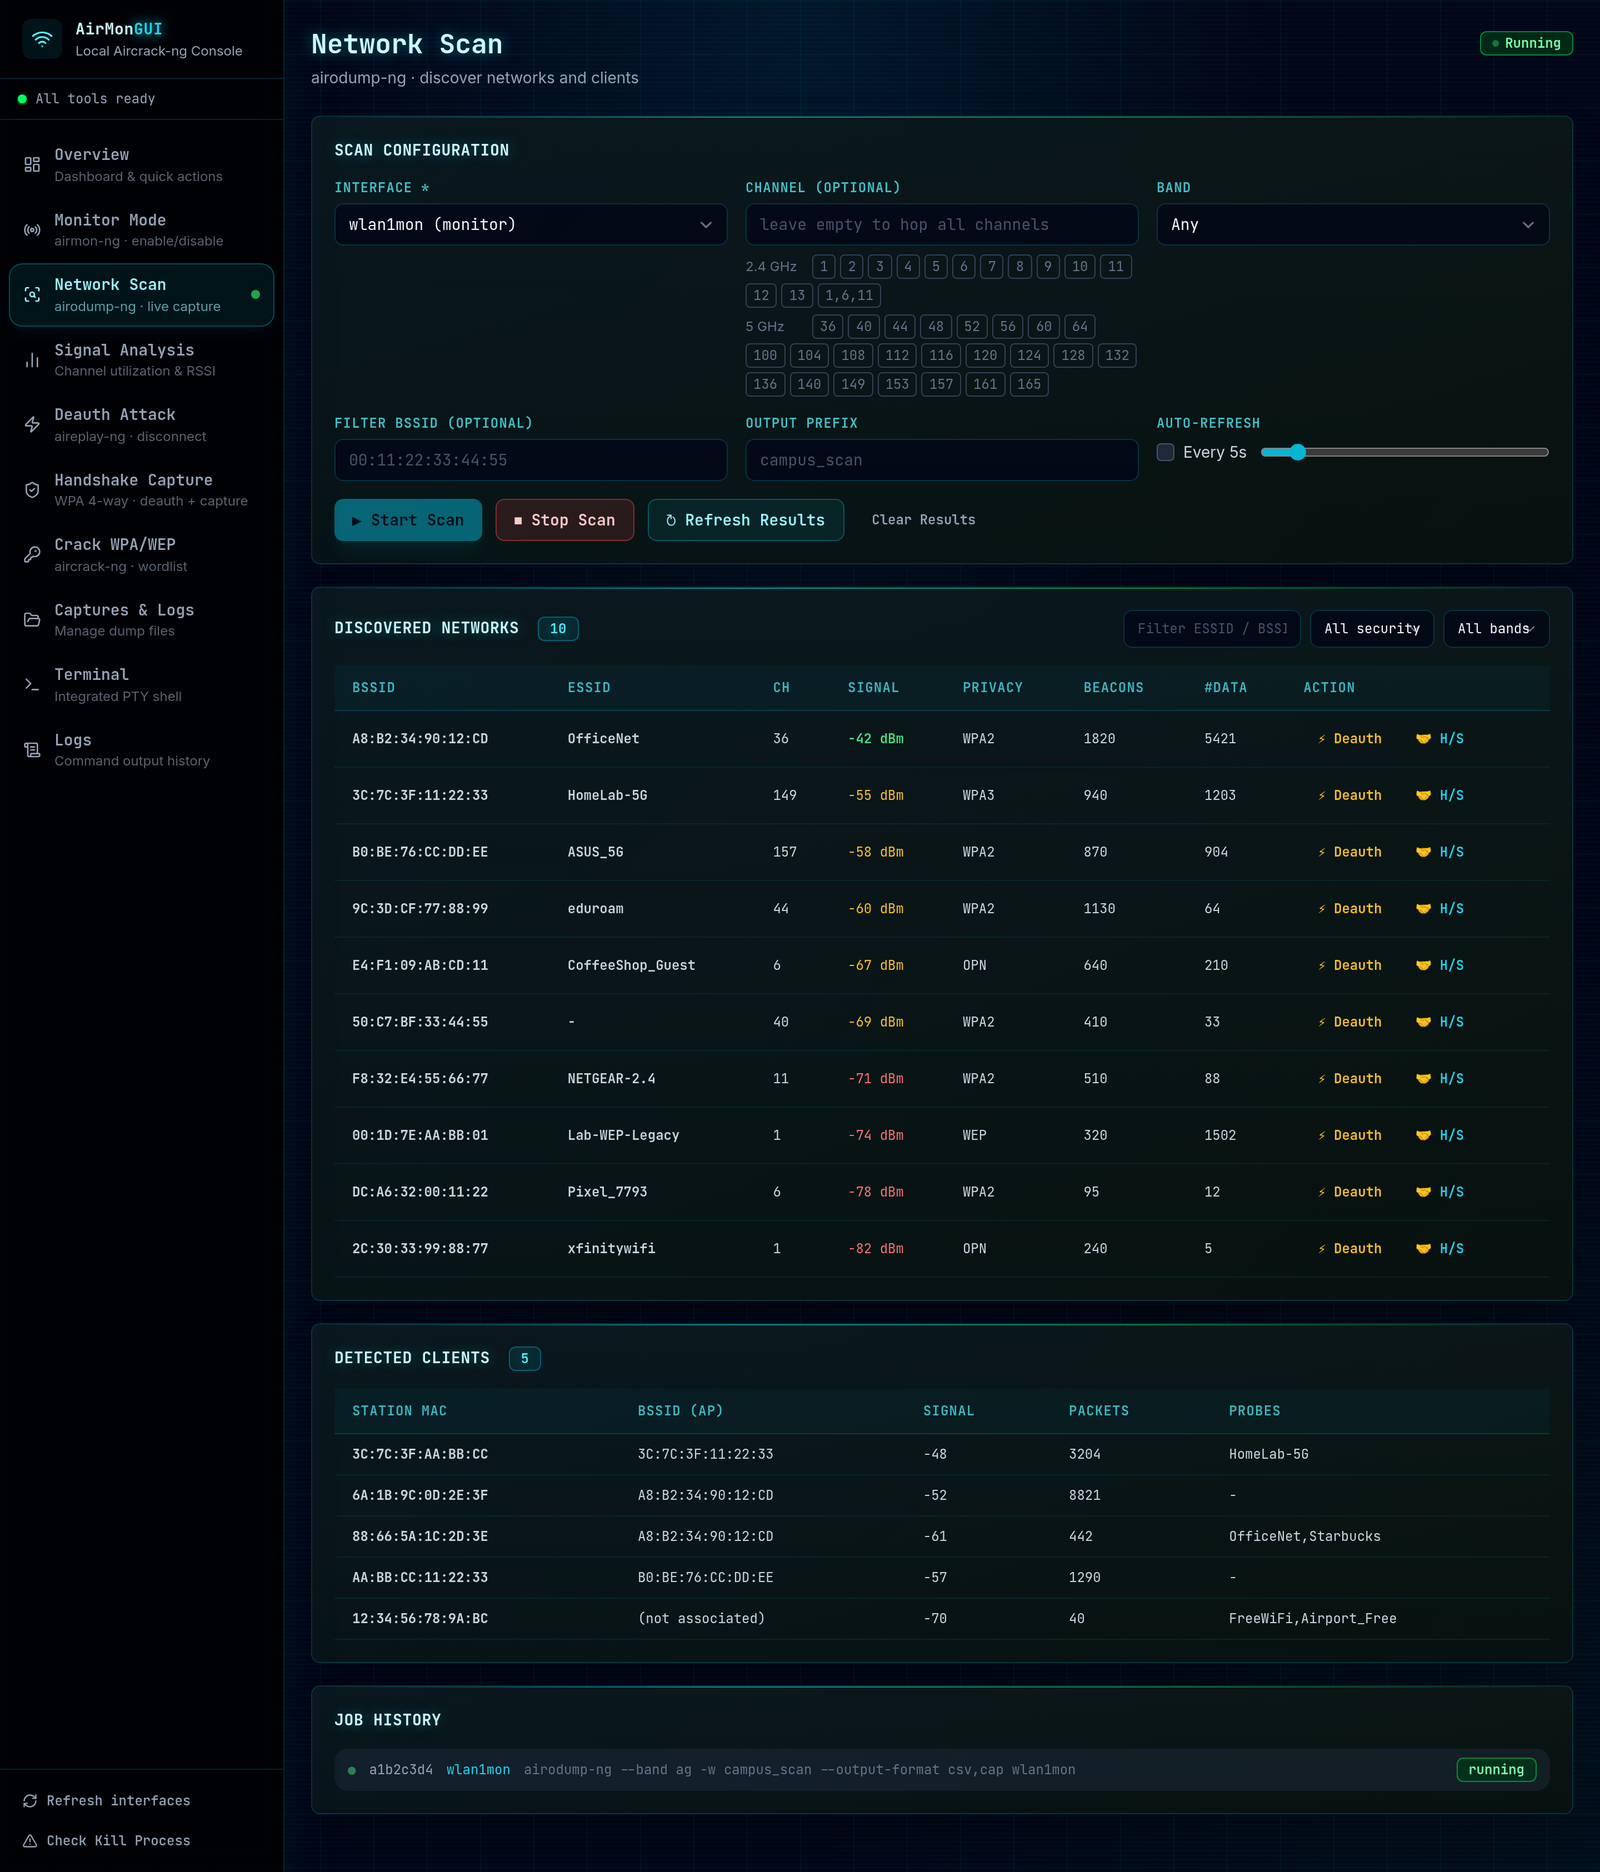
Inicie um trabalho airodump-ng e veja pontos de acesso e clientes preencherem à medida que são encontrados. Filtre a tabela e envie qualquer rede diretamente para um fluxo de trabalho de deauth ou handshake.
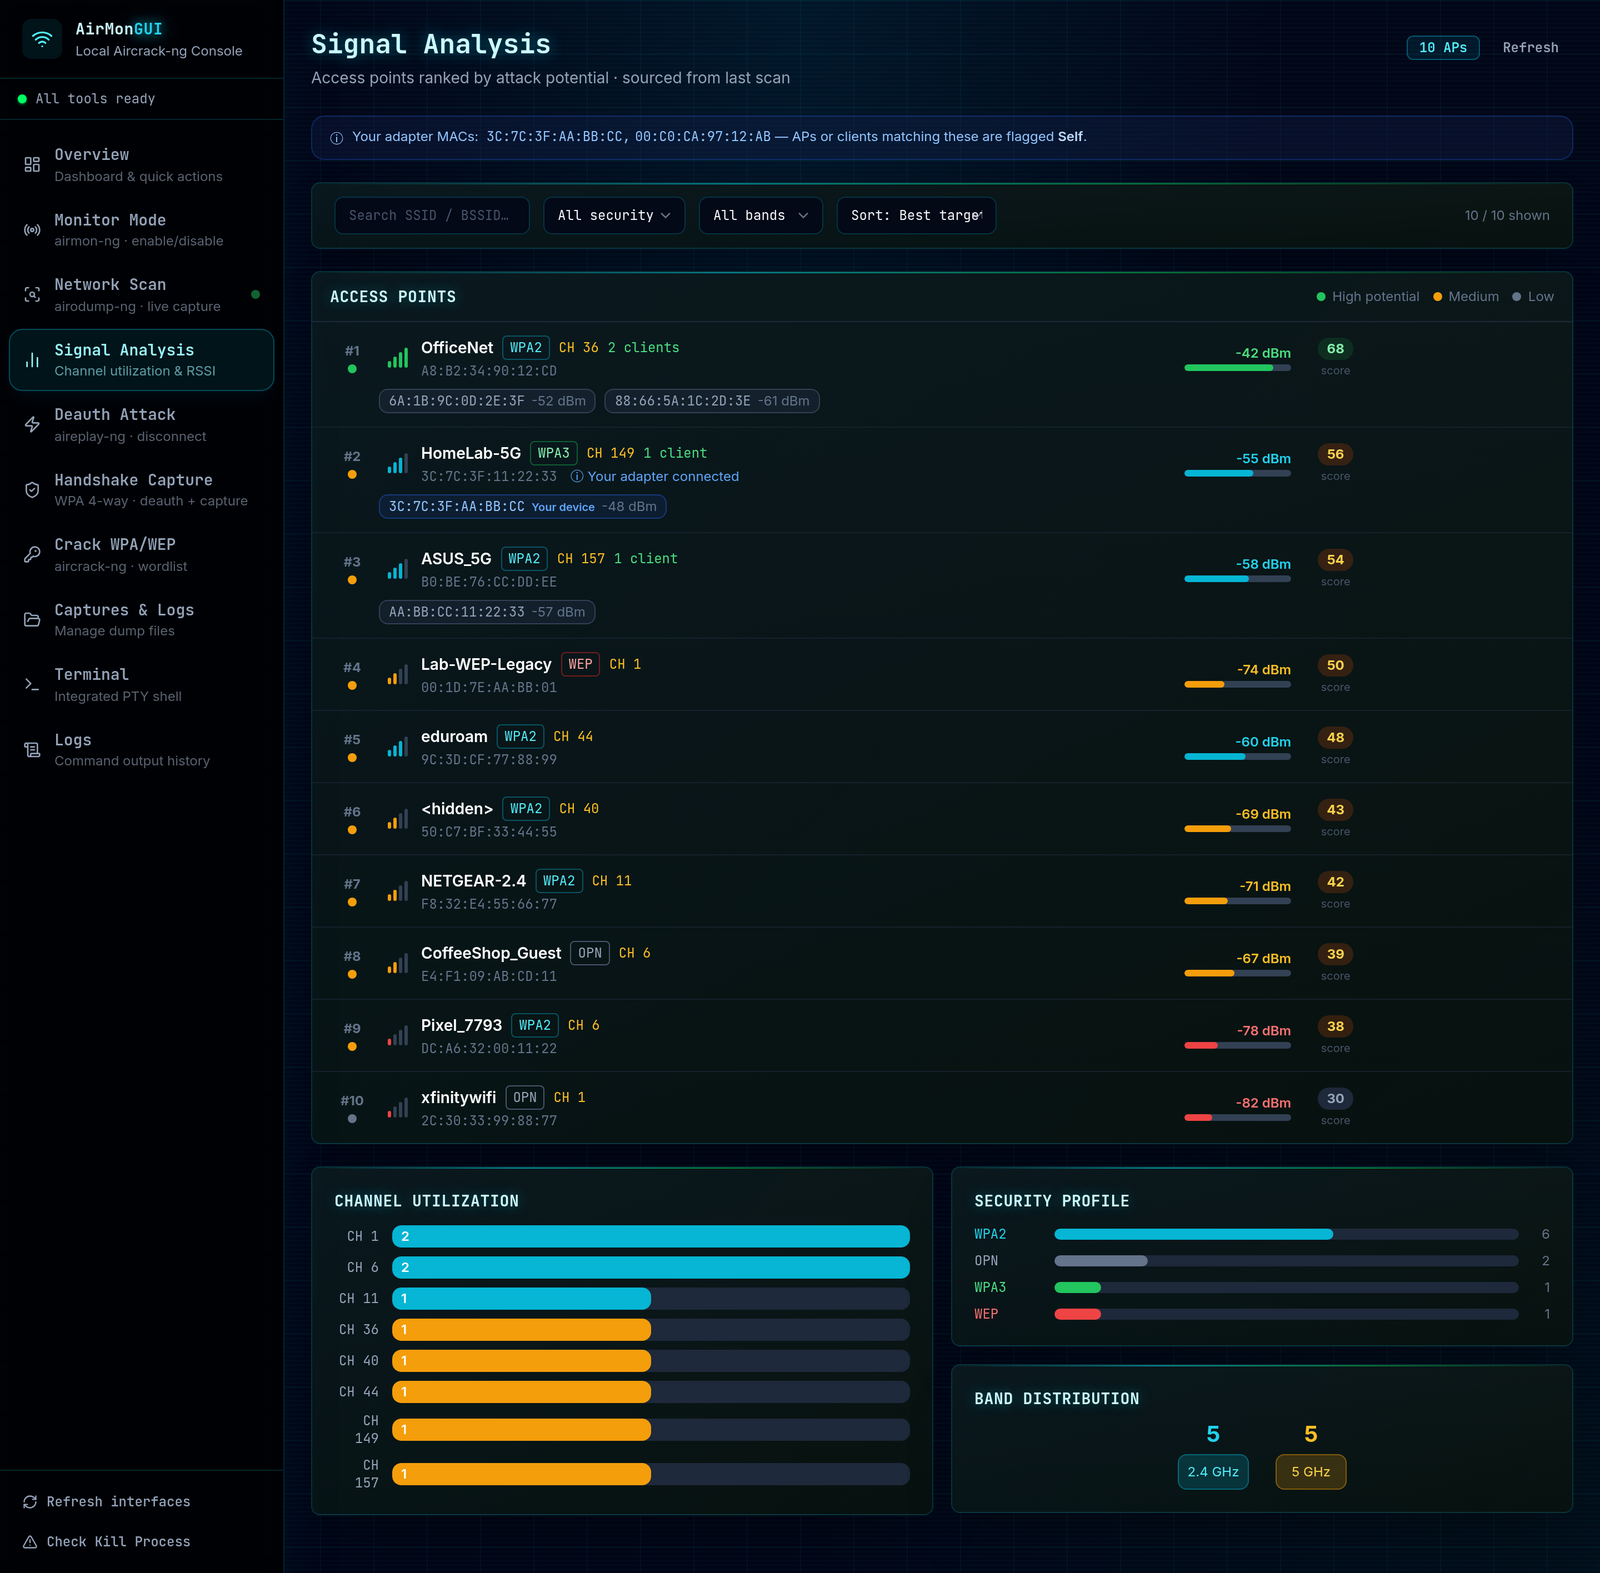
A Análise de Sinal pontua cada ponto de acesso para que os fortes e com segurança fraca, com clientes ativos, subam ao topo. Também mostra o quão ocupado cada canal está e qual segurança as redes ao redor usam. Seus próprios dispositivos são sinalizados para que você não aponte nada para si mesmo por engano.
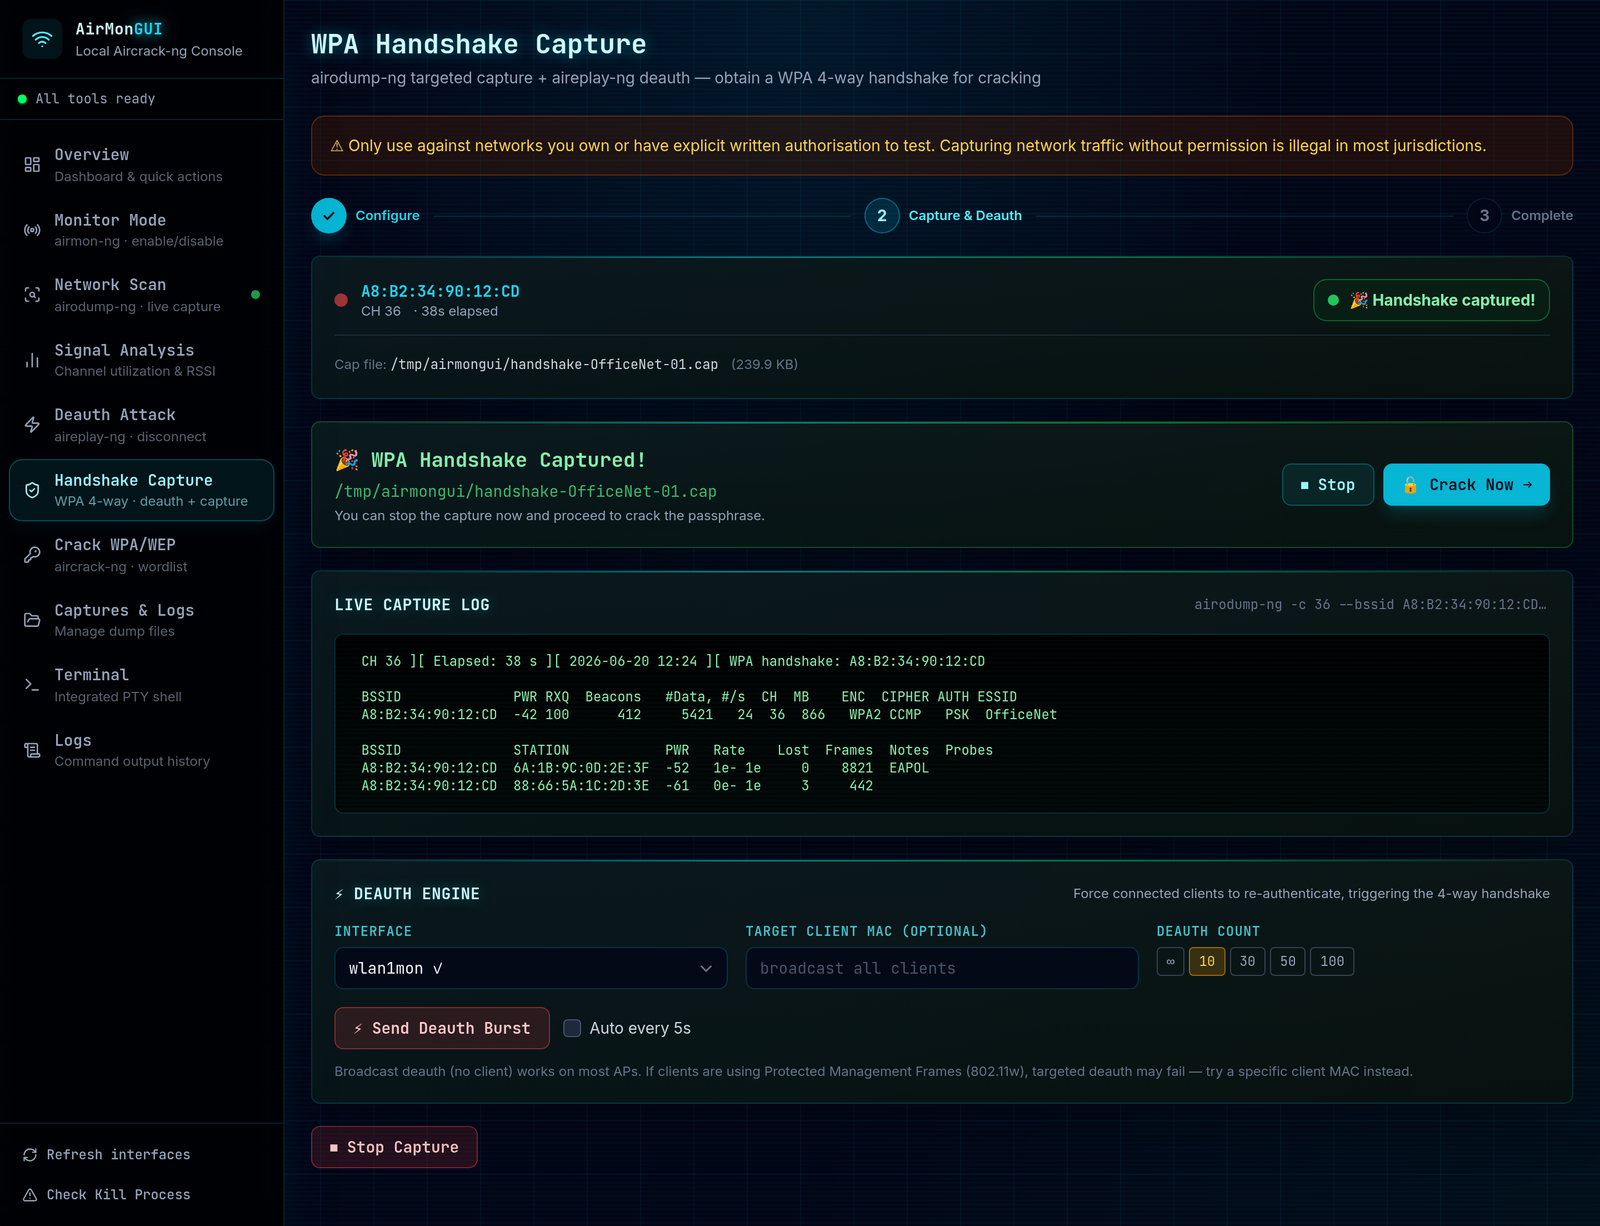
Esta tela trava o airodump-ng no BSSID e canal do alvo, executa o motor de deauth automático para derrubar clientes para que eles se reconectem e fica verde no instante em que um handshake de quatro vias é capturado.
Aponte o aircrack-ng para a captura e uma wordlist. O log flui enquanto executa e, se a senha estiver em sua lista, aparece no topo.
Deauth independente com bloqueio de canal, histórico de execução e saída de eventos analisada:
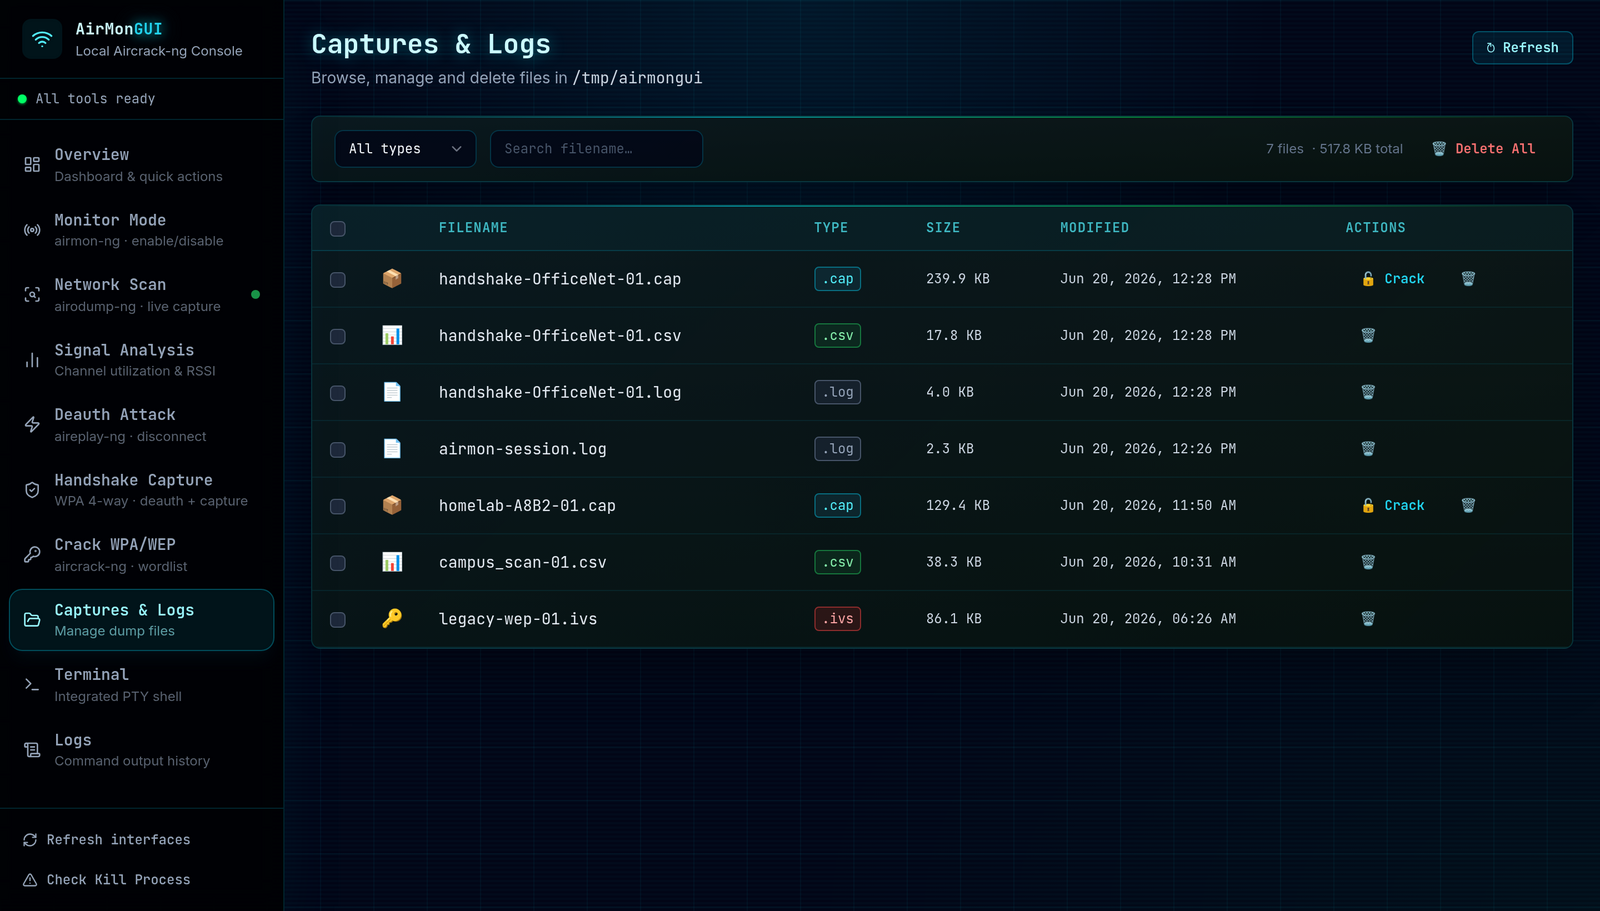
Gerenciamento de arquivos de captura:
Histórico de comandos da sessão:
Você precisa de Linux, root, um adaptador sem fio que suporte modo monitor e o conjunto aircrack-ng em seu $PATH. Veja Requisitos para a lista completa.

