
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit
 shelld3v/cve-2019-11580
Um shell CVE-2019-11580
 c5z54/cve-2026-62911-poc
CVE-2026-62911 — PoC de RCE pré-autenticação no MRSProxy do Exchange | Scanner + Exploit | NTLM Relay → Webshell → SYSTEM
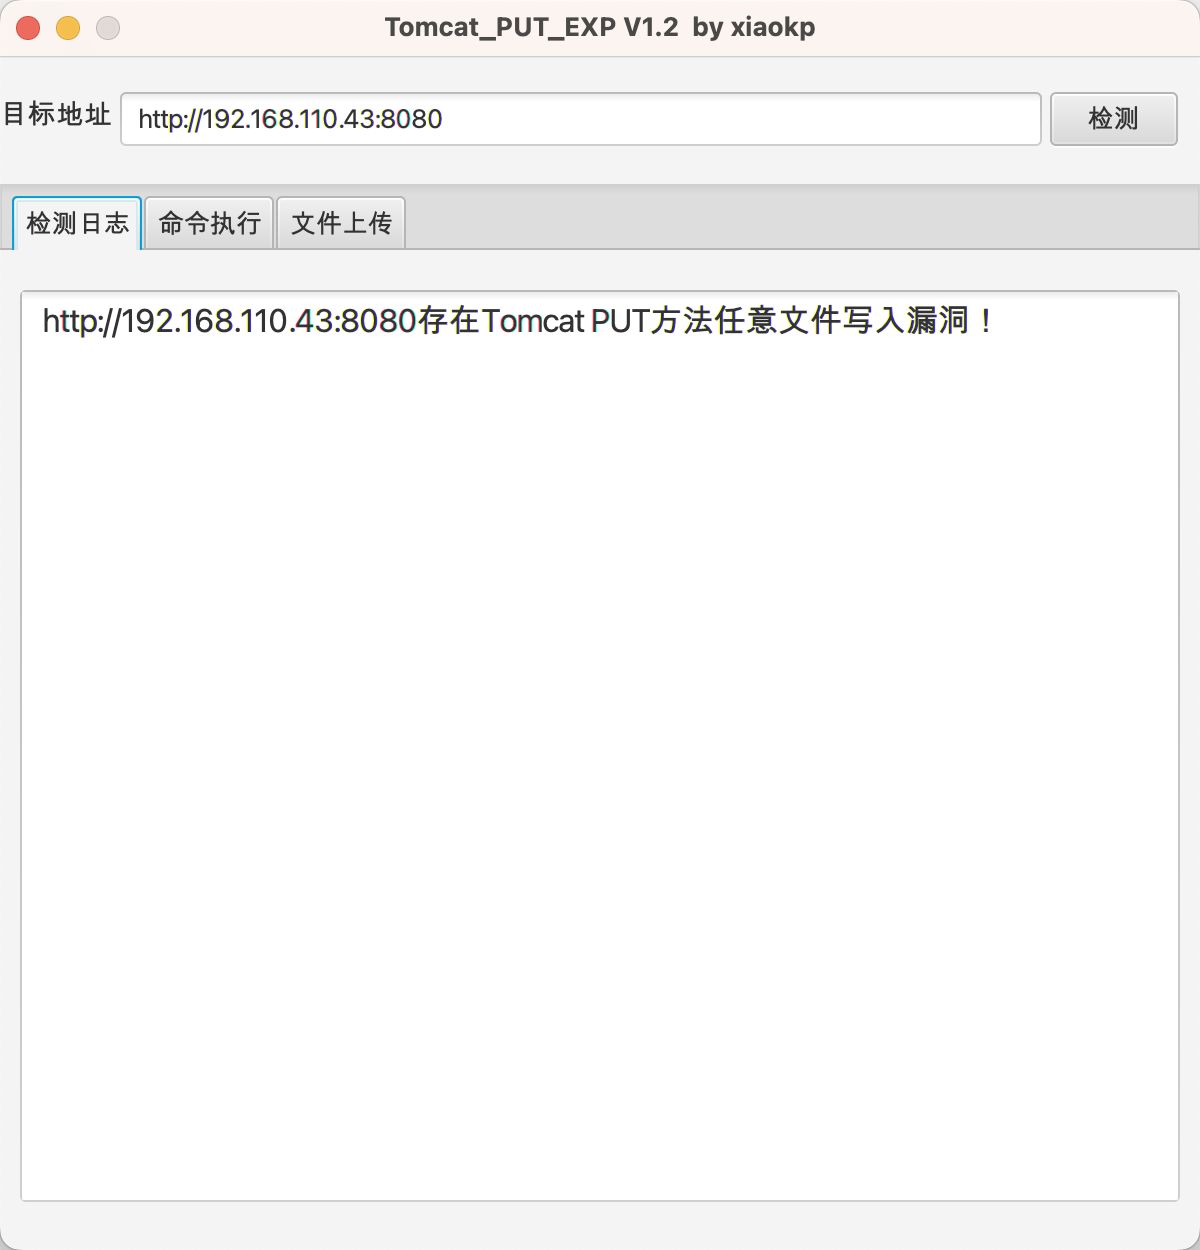 xiaokp7/tomcat_put_gui_exp
Exploit de escrita arbitrária de arquivos pelo método PUT do Tomcat (CVE-2017-12615)
 donofly/cve-2025-22457-vulnserver-lab
Laboratório prático reproduzindo o CVE-2025-22457: configura contêineres Docker de atacante/vítima, encontra endereços de pilha com GDB e entrega um…
 rburrito/payloadgenerator
Um wrapper para o MSFvenom que permite a fácil geração de payloads
 elitexspam/def4cer
A Secure Version of CVE-2026-53787 Amasty Order Attribute File Upload Exploit,with the modification of file upload of txt to html.
 nxploited/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - Upload Arbitrário de Arquivos Não Autenticado
 tonixtoolkitofficial-afk/esp32-blue-ducky
Firmware ESP32 que emula um teclado HID Bluetooth para emparelhar automaticamente com telefones Android e injetar pressionamentos de teclas…
 ktn1990/cve-2019-9978
Wordpress Social Warfare Execução Remota de Código (AUTO UPLOAD SHELL)
 thau0x01/poc_proxylogon
Microsoft Exchange ProxyLogon PoC (CVE-2021-26855)
 gh0st0ne/weaponized-0604
Ferramenta automatizada para explorar a CVE-2019-0604 do SharePoint
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
Automatiza a criação e hospedagem de um payload XSS em JavaScript para instalar um módulo de tema malicioso, acionando um reverse shell via Execução…
 zi0black/poc-cve-2017-12615-or-cve-2017-12717
CVE-2017-12617 e CVE-2017-12615 para servidor tomcat
 0x00-0x00/cve-2018-10517
Exploit de RCE do CMS Made Simple 2.2.7
 droidvoider/dirtycow-replacer
CVE-2016-5195 dirtycow por timwr ferramenta automatizada de patch para múltiplos arquivos
 jimidk/better-cve-2022-29464
Prova de conceito de exploit para CVE-2022-29464 que permite upload de arquivos sem restrições e execução remota de código em produtos WSO2…
 z92g/cve-2021-31805
S2-061/S2-062 Struts2 Vulnerabilidade de Execução Remota de Comandos POC&EXP
 grimlockx/cve-2019-9978
Execução Remota de Código no Plugin Social Warfare anterior à versão 3.5.3 para WordPress.








