
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit
 m4sc3r4n0/astroid
ASTROID v 1.2 contorna a maioria dos softwares antivírus
 dxask88ma/weblogic-cve-2023-21839
Exploit baseado em Java para CVE-2023-21839 visando Oracle WebLogic Server versões 12.2.1.3.0 e 12.2.1.4.0 via injeção LDAP para execução remota de…
 g0rx/cve-2018-7600-drupal-rce
Coleção de exploits PoC para CVE-2018-7600 Drupal RCE com múltiplos scripts direcionados ao Drupal 7 e 8, incluindo variantes de exploração em massa.
 jas502n/cve-2019-11581
Vulnerabilidade de injeção de template no Atlassian JIRA RCE
 secretsquirrel/recomposer
Altera aleatoriamente arquivos PE Win32/64 para upload 'mais seguro' para sites de malware e sandbox.
 cyberxml/log4j-poc
Uma demonstração de exploit RCE LDAP baseada em Docker para CVE-2021-44228 Log4Shell
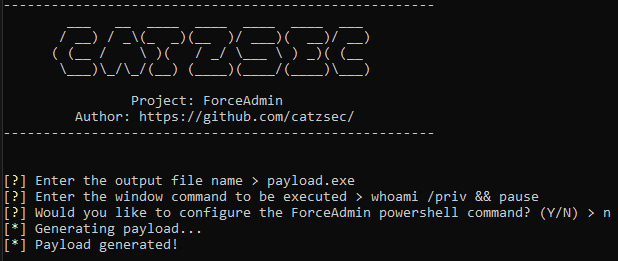 catzsec/forceadmin
⚡ Crie prompts UAC infinitos forçando um usuário a executar como administrador ⚡
 blacknbunny/mcreator
Gerador de Reverse Shell Codificado com Técnicas para Contornar AVs
 s0lst1c3/dropengine
DropEngine fornece uma estrutura maleável para criar runners de shellcode, permitindo que operadores escolham entre uma seleção de componentes e os…
 billythegoat356/kramer
O próximo nível de ofuscador 100% Python.
 alienwithin/owasp-mth3l3m3nt-framework
O OWASP Mth3l3m3nt Framework é uma ferramenta de auxílio a testes de penetração e um framework de exploração. Ele promove o princípio de atacar a web…
 theori-io/cve-2016-0189
Exploit de prova de conceito para CVE-2016-0189 (Corrupção de memória VBScript no IE11)
 dviros/rat-via-telegram
Ferramenta Remota de Pós-Comprometimento para Windows via Telegram
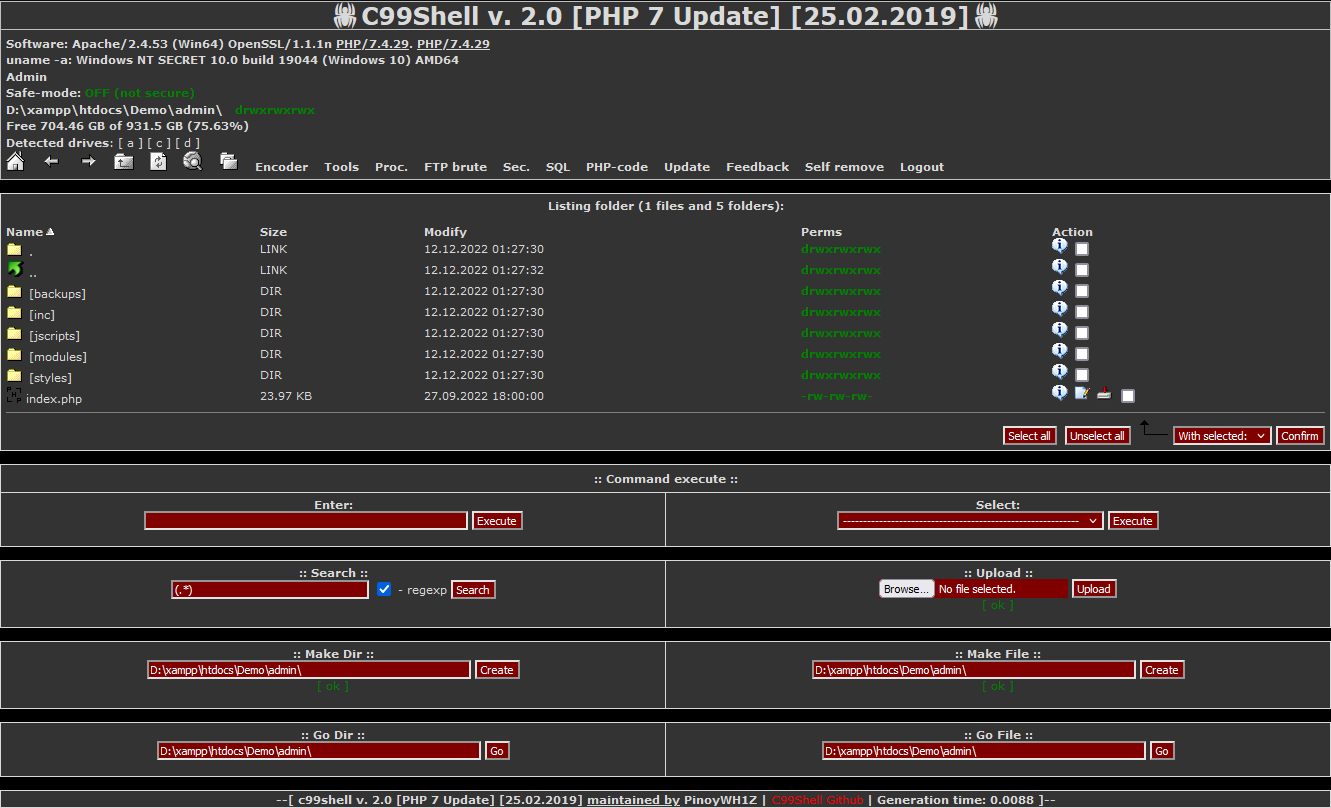 pinoywh1z/c99shell-php7
PHP 7 e atualização safe-build da popular variante C99 do PHP Shell.
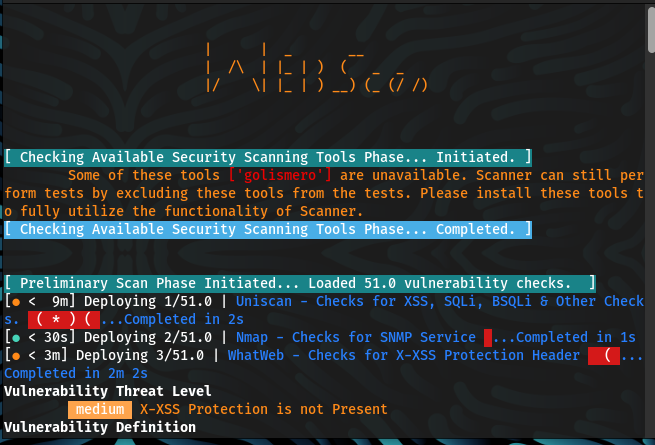 malwareman007/scanner-and-patcher
Um Scanner e Corretor de Vulnerabilidades Web
 jas502n/cve-2019-11580
Exploit em Python para CVE-2019-11580, uma vulnerabilidade de execução remota de código no Atlassian Crowd e Crowd Data Center. Faz upload de um…
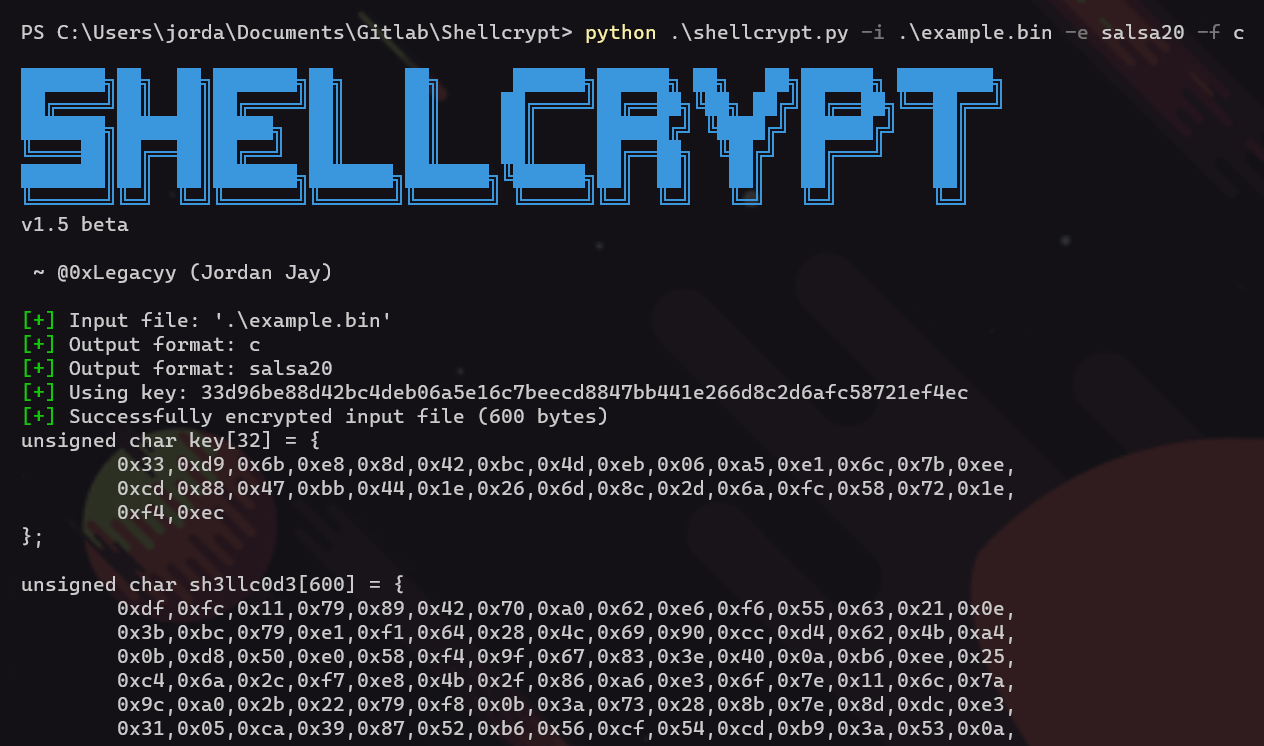 iilegacyyii/shellcrypt
Uma ferramenta de QoL para ofuscar shellcode. No futuro poderá encadear métodos de codificação/criptografia/compressão.
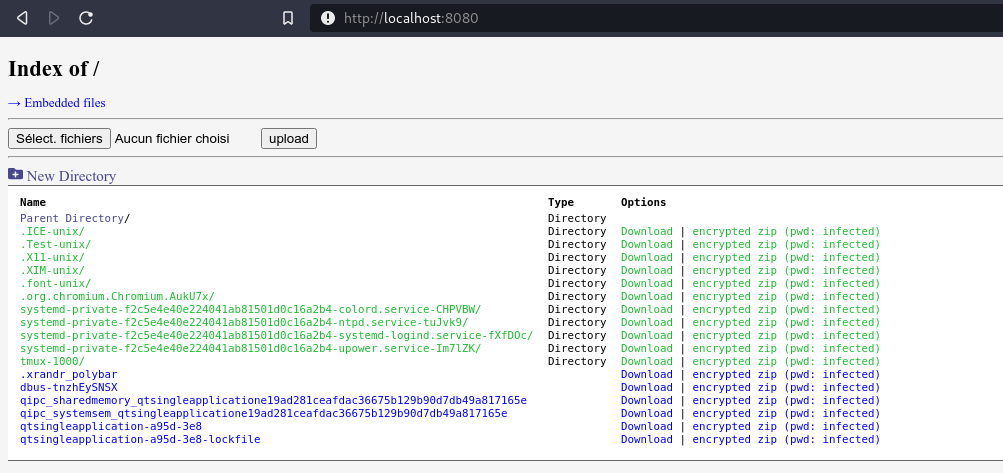 nodauf/swego
Canivete suíço de servidor web em Golang. Mantenha simples como o python SimpleHTTPServer, mas com muitos recursos.








