
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit

 ne0nd0g/merlin
Merlin é um servidor e agente multiplataforma de Comando e Controle HTTP/2 de pós-exploração escrito em golang.
 tc4dy/cve-2026-29000-poc-exploit
CVE-2026-29000 – Bypass de Autenticação pac4j-jwt (CVSS 10.0). Forja de admin com um clique via empacotamento JWE com chave pública. Vaza…
 bishopfox/joro
Um framework colaborativo de exploração web.
 baguette168/nmg
Gera payloads de memory-shell em .NET parametrizados (VPP, rota MVC, HttpListener) compatíveis com os clientes Godzilla, Behinder e AntSword para…
 shaheeryasirofficial/smugglemypayload
Gera páginas de contrabando de HTML que incorporam e reconstroem arquivos no lado do cliente via JavaScript, com codificação de payload,…
 gromhacks/payload-and-polyglot-lists
GromHacks Labs — As listas de payloads que eles não querem que você tenha. 1.324 sondas de injeção enviadas da nave-mãe para detectar o que é…
 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 kit de ferramentas LFI-to-RCE com uma cadeia de exploração weaponizada (PEAR RCE, webshell, criação de admin, loot) e uma…
 alyaapm/cve-2025-55182-shellinteractive
Shell interativo para explorar CVE-2025-55182 em React Server Components, permitindo execução remota de comandos, transferência de arquivos e…
 saiteja-erukude/cve-2026-9147-uproot-rce
uproot <= 5.7.4 injeção de código via geração insegura de código-fonte Python a partir dos metadados TStreamerInfo do ROOT.
 saiteja-erukude/cve-2026-47103-python-statemachine-rce
Python StateMachine 3.0.0 < 3.2.0 RCE através de avaliação insegura de SCXML <data expr> e injeção de Python eval().
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - Oracle WebLogic SAML Auth Bypass Exploit Framework ⚡Versões Bash e Python. Recursos: --detect verificação segura, --exploit…
 tc4dy/cve-2026-82329-poc-exploit
Kit de exploração e deteção para CVE-2026-82329, um bypass de autenticação do JFrog Artifactory. Forja JWTs de join para gerar tokens de…
 mahmoudimus/static_asm
Montador de cabeçalho único em C++2x em tempo de compilação para codificação de instruções x86/x86-64
 abraxas/cve-2026-48356
Prova de conceito e pacote de laboratório para CVE-2026-48356, um upload de arquivo irrestrito e não autenticado nas opções personalizadas REST do…
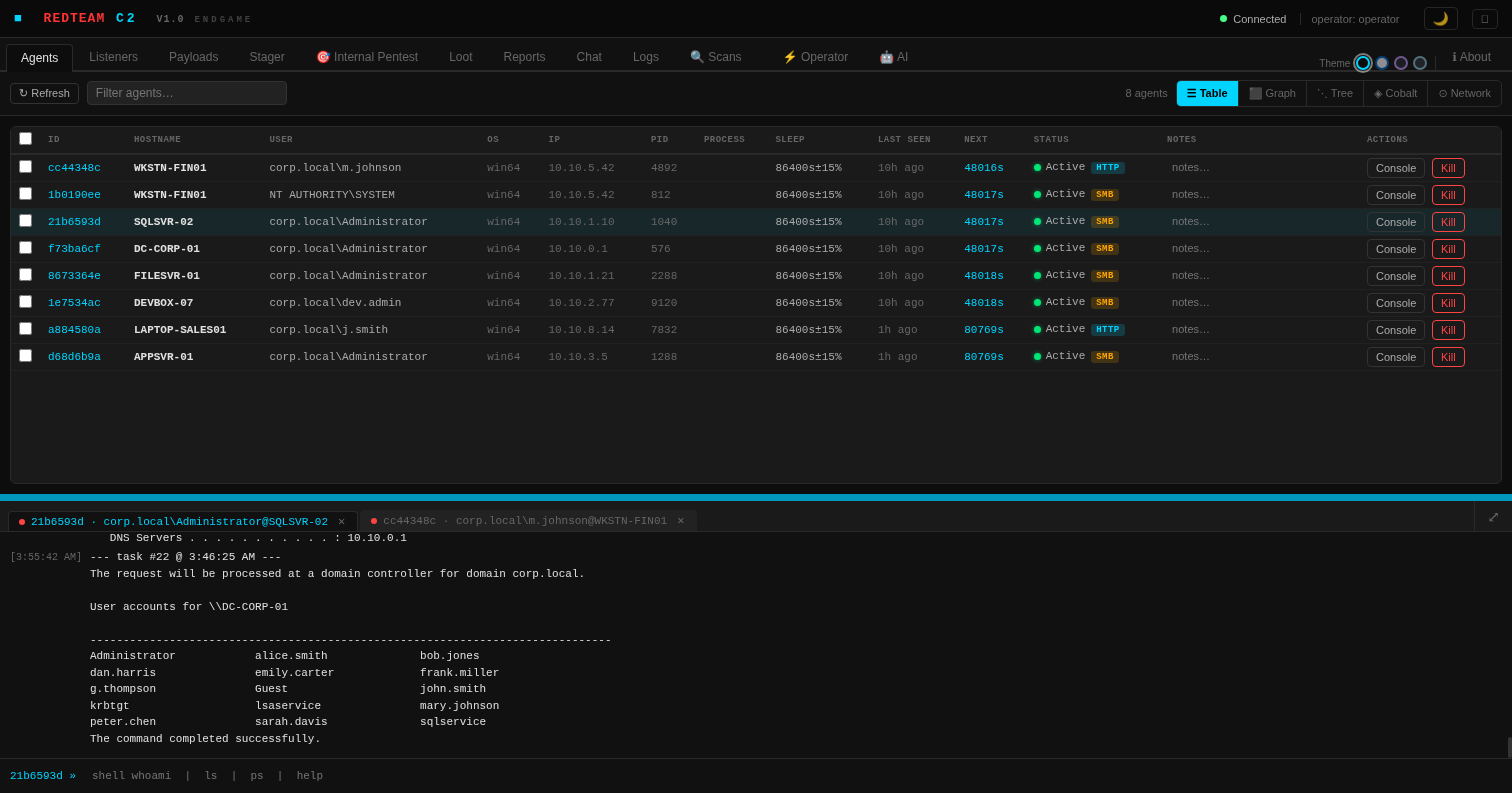 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
 fl0ydsec/cve-2026-15989
Scanner em massa e exploit para CVE-2026-15989, a escalada de privilégios não autenticada no Super Forms <= 6.3.316 que cria contas de administrador…
 nu11secur1ty/kousei
Framework Python/Go que gera requisições PoC de injeção SQL, automatiza ataques sqlmap e gerencia scripts de exploit modulares com detecção de…
 1xpwn/cve-2026-16723
Uma vulnerabilidade crítica que afeta as versões 1.2.68 – 1.2.83 do Fastjson.








