
 #1
Ferramentas para criar e personalizar código malicioso ou instruções para execução após a exploração.
Recomendado pelo Kitploit

 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 portswigger/xss-cheatsheet-data
Conjunto de dados JSON de vetores de payload XSS contribuído pela comunidade que alimenta a cheat sheet de XSS do PortSwigger, com metadados de…
 rapid7/metasploit-payloads
Repositório unificado para diferentes payloads do Metasploit Framework
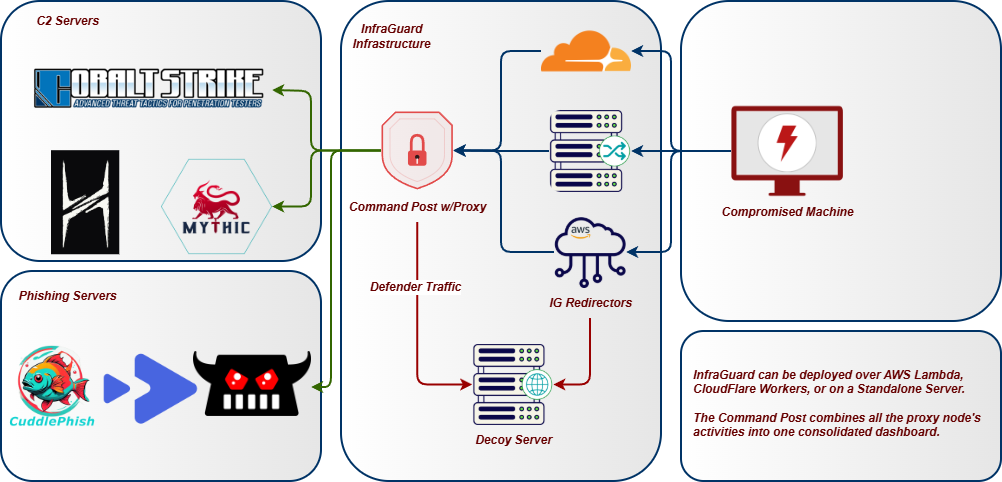 whispergate/infraguard
InfraGuard é um Proxy de Redirecionamento e Gerenciador de Command & Control que protege sua Infraestrutura de Red Team contra atribuição de ameaças.
 irsdl/ysonet
Gerador de payloads de desserialização para uma variedade de formatadores .NET
 yasserbdj96/hiphp
Ferramenta de backdoor baseada em PHP para controle remoto de sites via HTTP/HTTPS. Permite gerenciamento de arquivos, execução de comandos e…
 ghxstsec/php2shell-poc
Exploit em Python para CVE-2026-109618: abusa da corrupção de heap em session.upload_progress do PHP para sobrescrever zend_call_function e obter…
 0xabcd01/cve-2026-48866
CVE-2026-48866 — Gravity Forms <= 2.10.0.1 Exclusão Arbitrária de Arquivos via Path Traversal (CVSS 9.6)
 12hrformat/cve-2026-35273-poc
Prova de conceito de exploit para CVE-2026-35273; clone o repositório e execute main.py para reproduzir a vulnerabilidade e validar a exposição.
 yuyudhn/blindxss-lite
Um coletor e servidor de payload leve para Blind XSS (Cross-Site Scripting) construído com Flask
 b3rt1ng/koi
Manipulador de reverse shell multi-sessão com upgrade de PTY, módulos de pós-exploração, tunelamento de Camada 3, ofuscação de payload para evasão de…
 nu11secur1ty/sqlmap-nu11secur1ty
Extensão profissional do projeto sqlmap
 jonaslejon/malicious-pdf
Gere arquivos PDF maliciosos para testes de penetração, bug bounty e red teaming. Testa SSRF, XSS, XXE, roubo de credenciais NTLM e exfiltração de…
 joapath/cve-2021-41773
Prueba de concepto de CVE-2021-41773
 industri4l-h3ll-xpl0it3rs/cve-2025-55182-react2shell
CVE-2025-55182 Exploit | por infrar3d
 industri4l-h3ll-xpl0it3rs/cve-2026-38526-krayincrm-rce
Exploit CVE-2026-38526 | por infrar3d
 azeemidrisi/phonesploit-pro
Uma ferramenta completa de hacking para assumir o controle remoto de dispositivos Android.
 ne0nd0g/merlin
Merlin é um servidor e agente multiplataforma de Comando e Controle HTTP/2 de pós-exploração escrito em golang.








