
 #1
Ferramentas de criação de payloads personalizados, ofuscação, evasão de AV e mecanismos de entrega.
Recomendado pelo Kitploit
 xpn/randomtsscripts
Coleção de scripts de engajamento RedTeam, incluindo verificações de credenciais padrão Pre2K via TGS, descriptografia de senha LAPSv2 e…
 dr4k0nia/niximports
Um carregador de malware .NET, usando API-Hashing para evadir a análise estática.
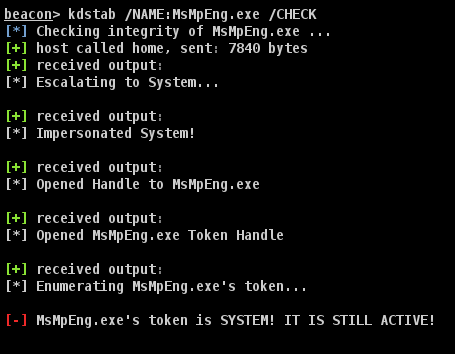 octoberfest7/kdstab
Combinação BOF de KillDefender e Backstab
 dis0rder0x00/dbgnexum
Injeção de shellcode usando a Windows Debugging API
 convisolabs/cve-2024-43044-jenkins
Exploit para a vulnerabilidade CVE-2024-43044 no Jenkins
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 & CVE-2021-27065 Exploit do Bug RawIdentity Corrigido. [ProxyOracle] CVE-2021-31195 & CVE-2021-31196 Cadeias de Exploit.…
 hackernese/sneakyexe
Bypass automático de UAC para payloads personalizados durante testes de escalonamento de privilégios
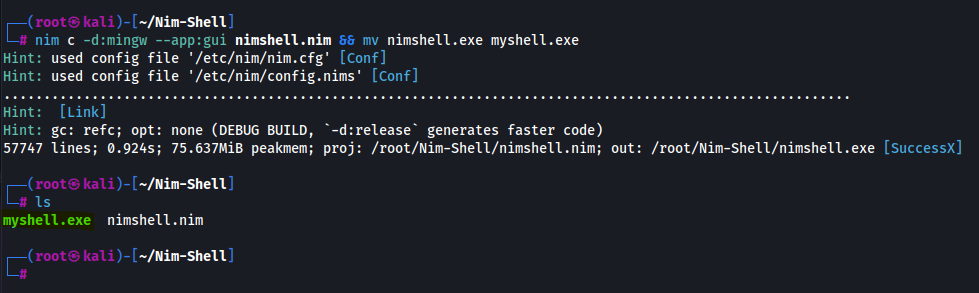 emrekybs/nim-shell
Shell reverso que pode contornar a detecção do Windows Defender
 sh0ckfr/lockbit3.0-mpclient-defender-poc
# Lockbit3.0 Microsoft Defender MpClient.dll DLL Hijacking PoC
 winterknife/silverpick
Framework de Desenvolvimento de Shellcode em Modo de Usuário do Windows (WUMSDF)
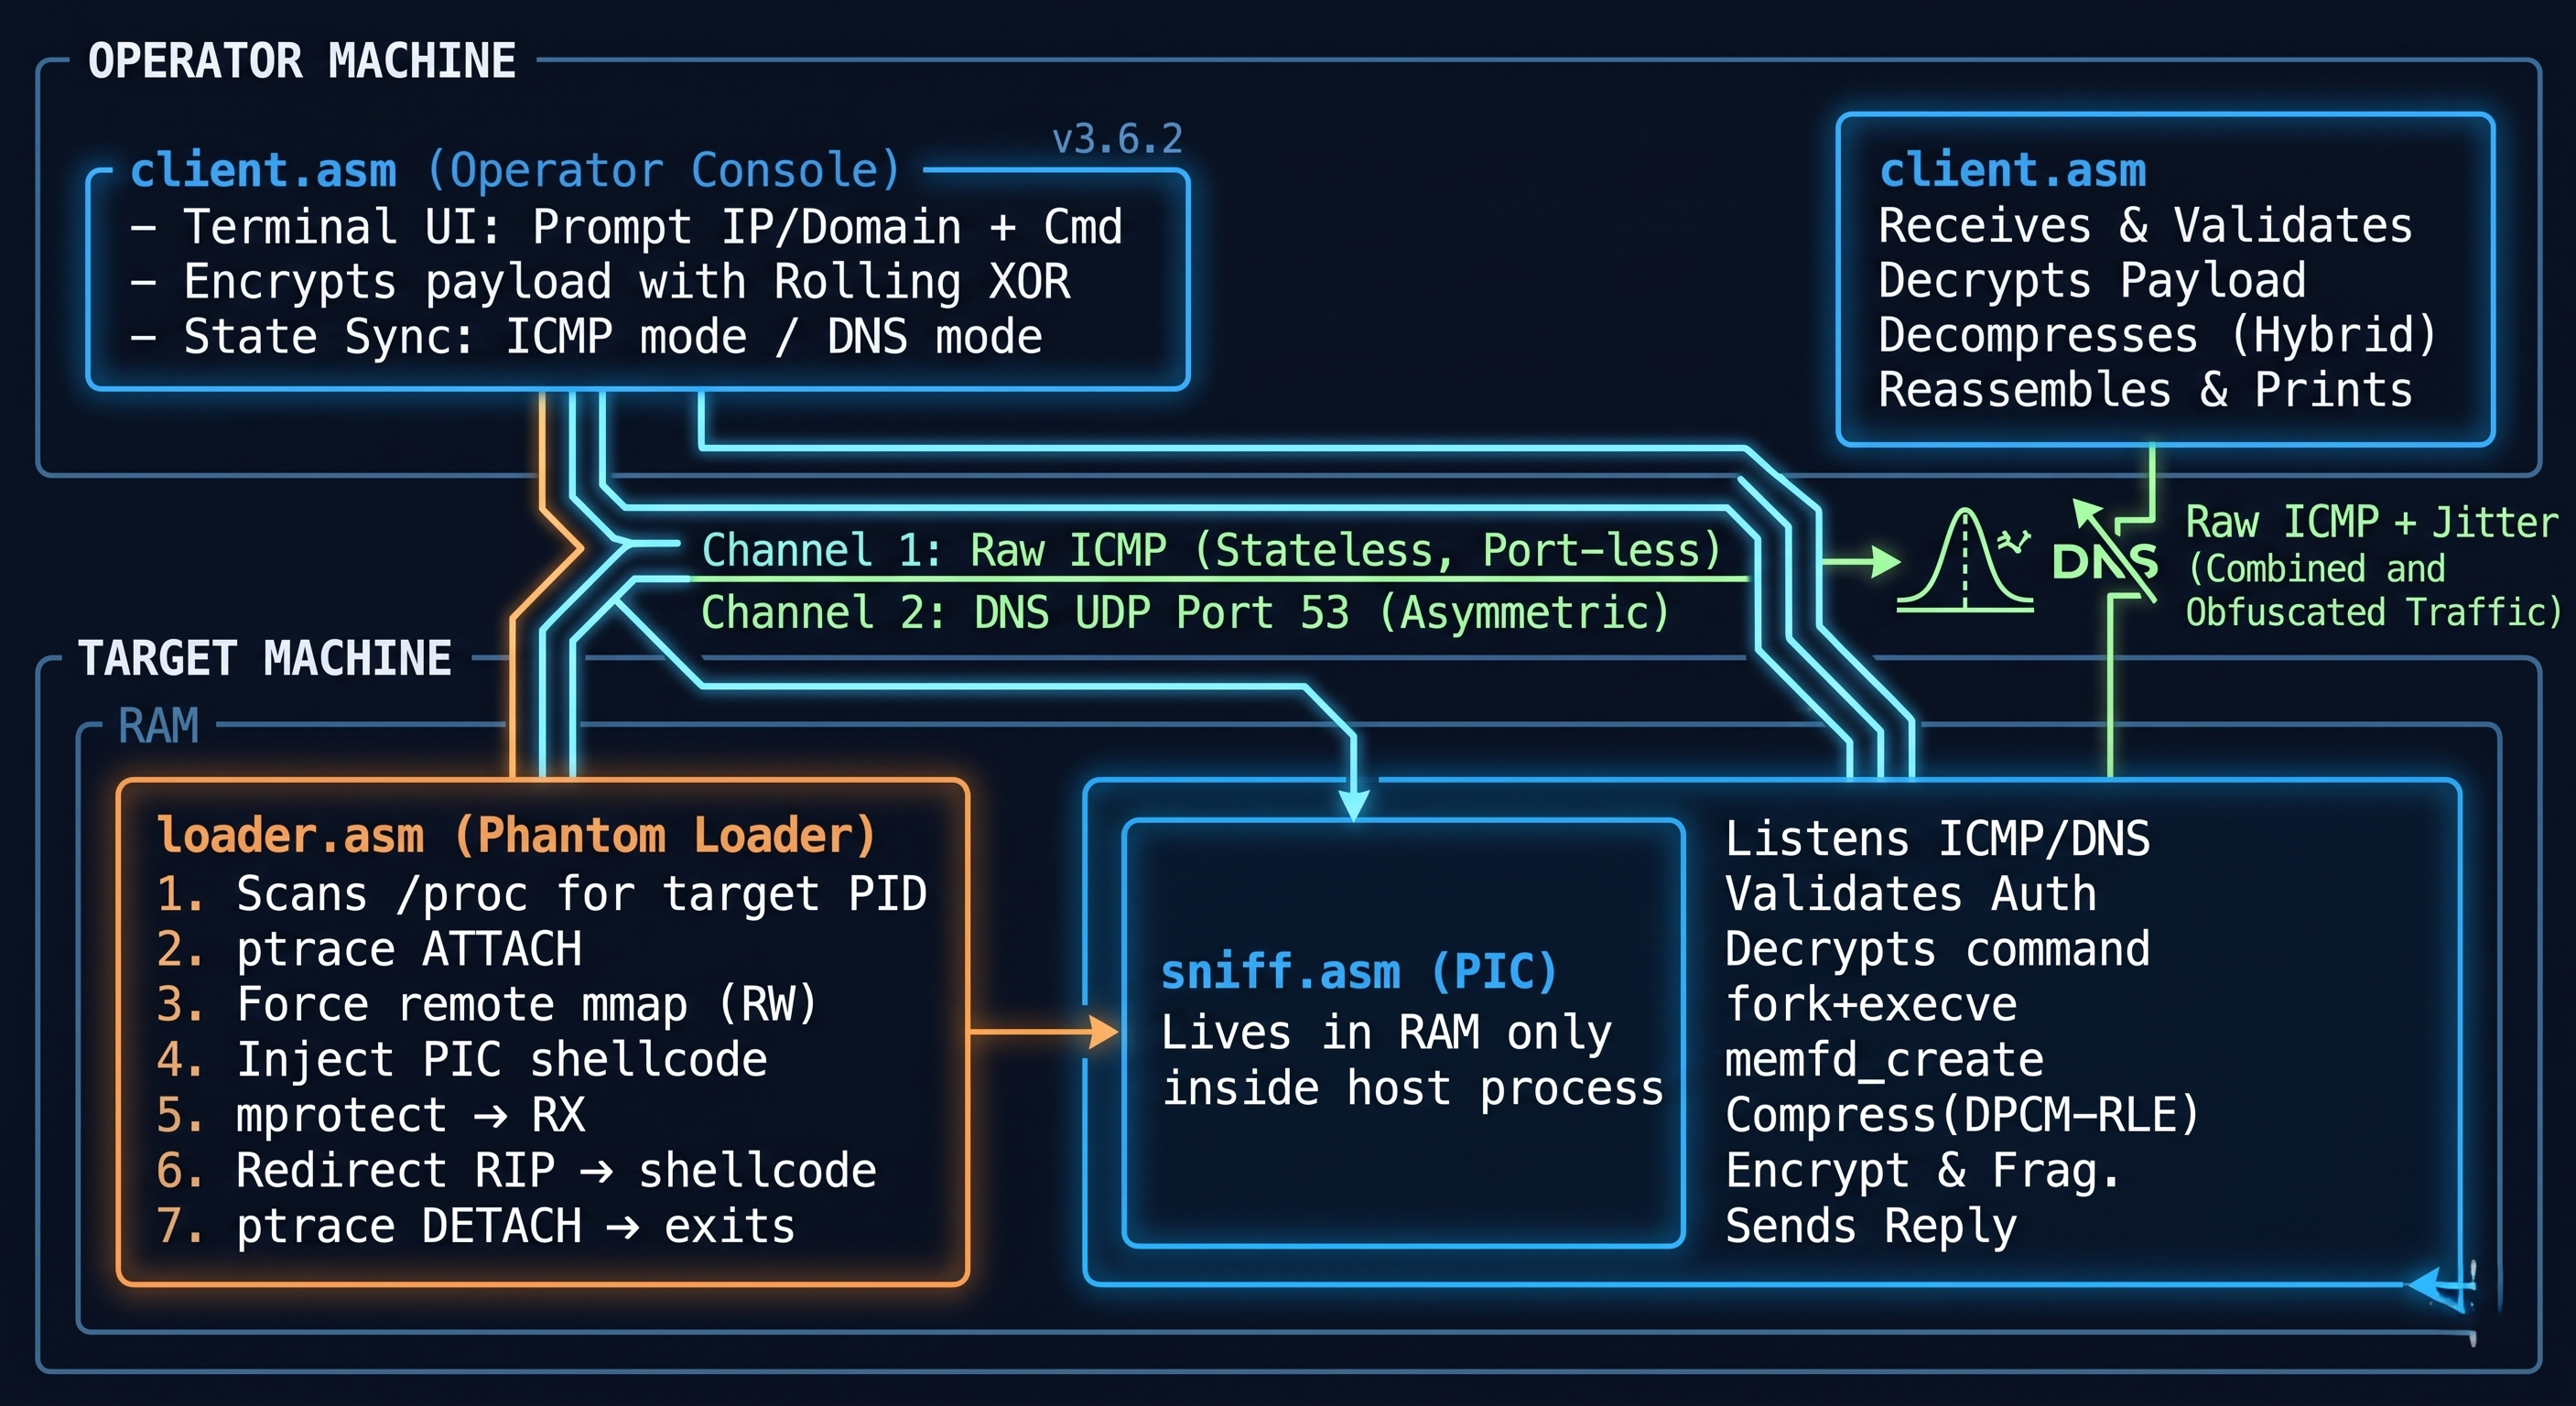 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 em Assembly x64 sem arquivos com pivô de protocolo ICMP/DNS de canal duplo, execução direta de syscall e injeção de processo baseada em…
 ekomssavior/airborne-poc
poc para CVE-2025-24252 & CVE-2025-24132
 census/whatsapp-mitd-mitm
PoC e ferramentas para explorar CVE-2020-6516 (Chrome) e CVE-2021-24027 (WhatsApp)
 chompie1337/windows_mskssrv_lpe_cve-2023-36802
Exploit de escalonamento de privilégio local para CVE-2023-36802 visando o serviço de streaming do kernel do Windows (MSKSSRV) no Windows 11 22H2,…
 rasta-mouse/cswhispers
Gerador de código-fonte para adicionar métodos D/Invoke e syscall indireto a um projeto C#.
 bluefrostsecurity/cve-2019-1215
Exploit de escalada de privilégio local para CVE-2019-1215, um use-after-free em ws2ifsl.sys, direcionado ao Windows 10 19H1 x64 com bypass de kASLR,…
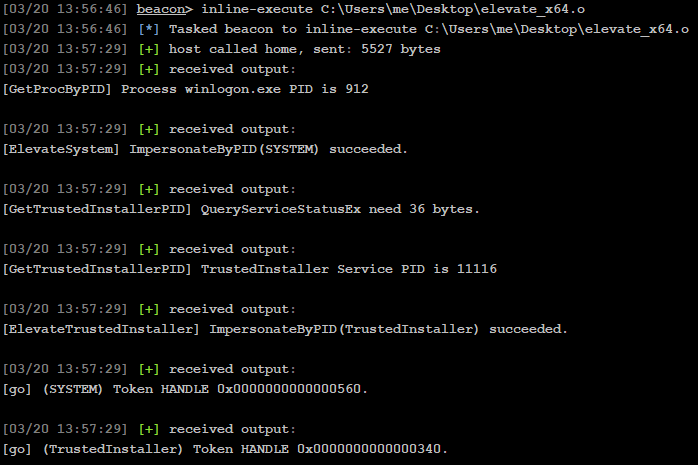 mr-un1k0d3r/elevate-system-trusted-bof
Cobalt Strike Beacon Object File que eleva um beacon ativo para SYSTEM e concede privilégios de TrustedInstaller através de impersonação de token com…








