
 #1
Papers de segurança, projetos de pesquisa, referências técnicas e material reproduzível para análise defensiva ou autorizada.
Recomendado pelo Kitploit
 louay-075/cve-2025-49223-billboardjs-poc
Prova de conceito para CVE-2025-49223 demonstrando poluição de protótipo no billboard.js via a função generate, permitindo execução arbitrária de…
 clarasto/cve-2024-1086_ausarbeitung
Análise técnica e relatório de exploração para CVE-2024-1086, detalhando a mecânica da vulnerabilidade e a implementação de prova de conceito.
 robblackcatchai/porfolio-baron-samedit
isto é um estudo sobre CVE-2021-3156: Heap-Based Buffer Overflow in Sudo (Baron Samedit)
 24owais/threat-intel-cve-2024-3094
Relatório de inteligência de ameaças analisando a vulnerabilidade de backdoor do xz-utils (CVE-2024-3094)
 jihoonjang98/hqc-x86-simd
Implementações otimizadas do KEM pós-quântico HQC para AVX2 e AVX-512 com GFNI, além de um conjunto unificado de benchmarking e NIST KAT para…
 josephfelix/cve-2026-42945-nginx-rift
Repositório para estudo da vulnerabilidade CVE-2026-42945 no nginx < 1.30
 nidhi77777/linux-4.19.72_cve-2022-29581
Kernel Linux 4.19.72 com exploit de prova de conceito para CVE-2022-29581, demonstrando vulnerabilidade de escalada local de privilégios para análise…
 timtimxs/cve-2026-39253-advisory
Aviso público para CVE-2026-39253, abordando uma desserialização insegura no Pivotal CRM 6.6.04.08 que permite execução remota de código por meio do…
 xyddnljydd/cve-2020-1066
Código de exploração para CVE-2020-1066 com análise de blog acompanhante, demonstrando uma vulnerabilidade específica de escalada de privilégios no…
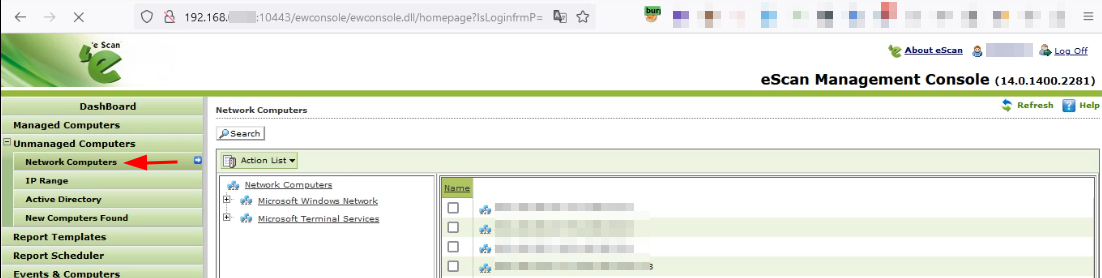 sahiloj/cve-2023-34837
CVE-2023-34837 é uma vulnerabilidade de Cross-Site Scripting Refletido (XSS) descoberta no eScan Management Console da Microworld Technologies,…
 abubakar-shahid/cve-2024-36886
Pesquisa acadêmica sobre vulnerabilidades N-Day no kernel Linux, analisando a CVE-2024-36886 no subsistema de rede TIPC, ciclo de vida, impacto e…
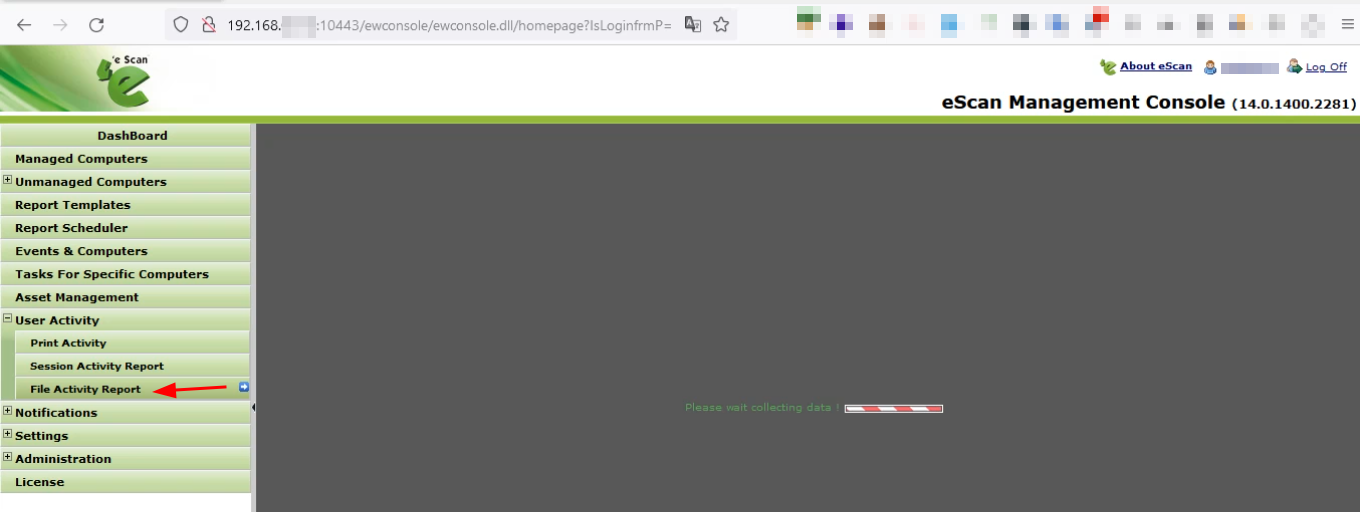 sahiloj/cve-2023-34836
Existe uma vulnerabilidade de Cross-Site Scripting (XSS) refletido no Console de Gerenciamento eScan da Microworld Technologies v14.0.1400.2281. Os…
 sahiloj/cve-2023-34838
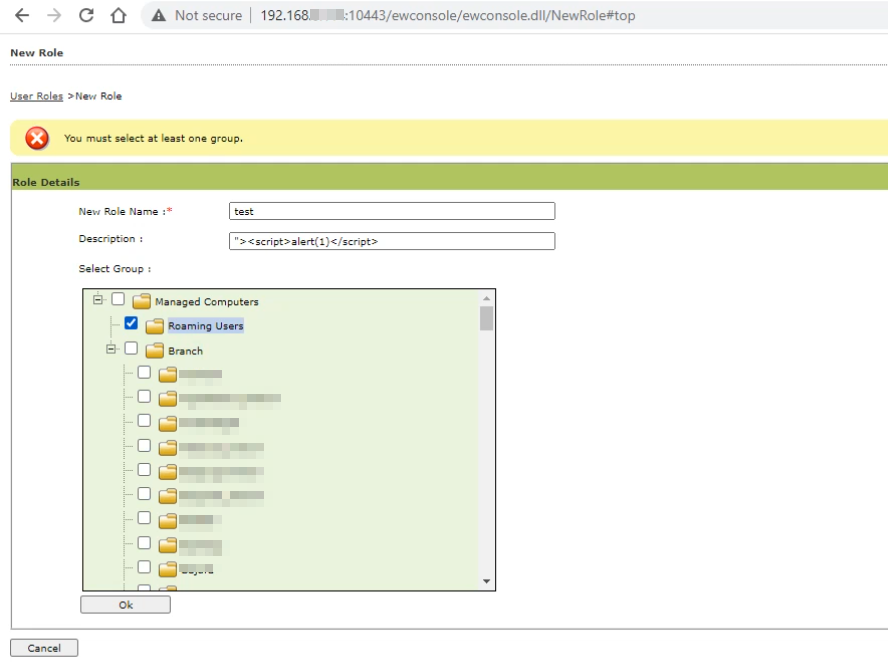
A versão 14.0.1400.2281 do Microworld Technologies eScan Management Console é vulnerável a um ataque de Cross-Site Scripting (XSS) Armazenado.
 kpn-ciso/cve-2019-9745
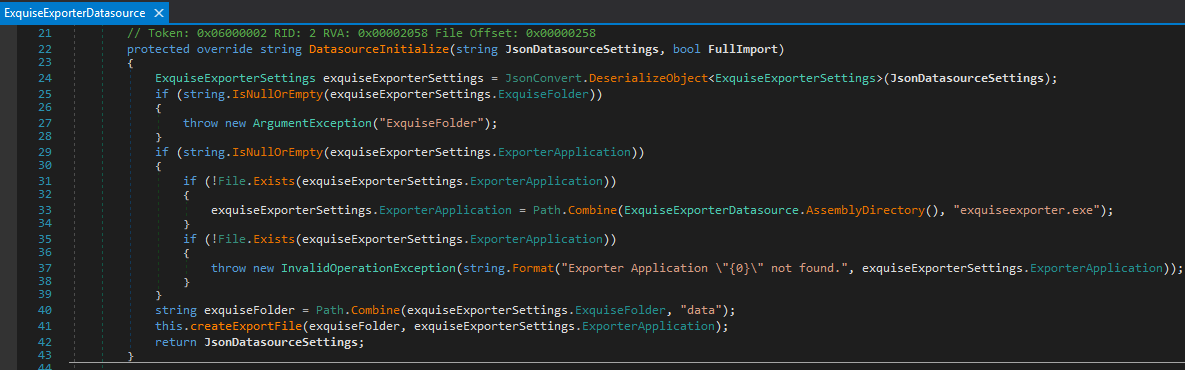
Write-up sobre a vulnerabilidade CVE-2019-9745.
 junz-leo/cve
Relatórios públicos de vulnerabilidades e análises de CVE por JunZ-Leo, documentando falhas de SQL injection no PHPGurukul COVID19 Testing Management…
 faizan-khanx/cve-2024-38063
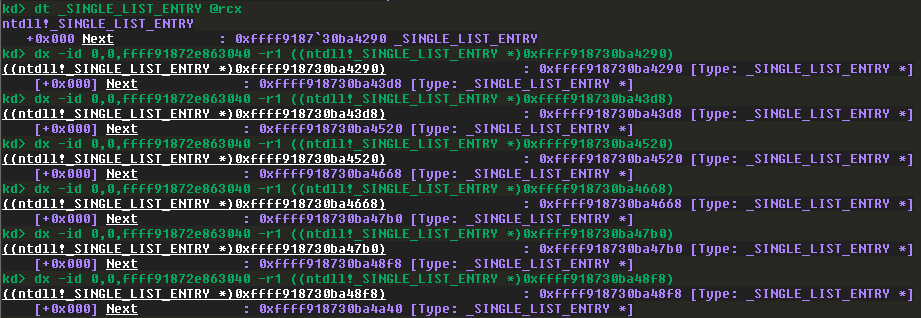
CVE-2024-38063 - Explorando remotamente o kernel via IPv6
 shijx1024/cve-2024-31666
Documenta a CVE-2024-31666, uma vulnerabilidade de execução remota de código no Flusity-CMS v2.33 através do componente edit_addon_post.php,…
 rianjuniorsf/analysis-and-poc-n8n-cve-2025-68613
Estudo técnico da vulnerabilidade CVE-2025-68613 no n8n, abrangendo versões afetadas, cenário de exploração em laboratório, análise ofensiva e…








