
 #1
Papers de segurança, projetos de pesquisa, referências técnicas e material reproduzível para análise defensiva ou autorizada.
Recomendado pelo Kitploit
 carol-long/cc_watermark
Implementação de marcação d'água de texto sem distorção baseada em acoplamento ótimo para incorporar sinais detectáveis em texto gerado por LLM,…
 biitts/poc-cve-2026-65971
Prova de conceito e artigo técnico para CVE-2026-65971 — injeção de SQL via a propriedade Livewire sortDirection em…
 euph00/zoneclaw-code
Código de benchmark e defesa para ataques de memória persistente em agentes de uso de computador no estilo OpenClaw, com mitigação de zoneamento de…
 thesisgroup3/secassessment_gapdetect
Ferramenta de CLI baseada em regras que avalia as defesas organizacionais contra os frameworks MITRE ATT&CK e D3FEND, detecta lacunas de segurança e…
 aliyabuz25/cve-2024-0258
Análise técnica, notas de engenharia reversa e documentação pública para o CVE-2024-0258 da Apple (libxpc).
 sneakynachos/cve-2026-74936-gc-potato
Reprodução de uma vulnerabilidade de use-after-free em WebAssembly no motor JavaScript da Mozilla, demonstrando uma condição de corrida…
 9xeb/context-segmentation
Gerenciamento de contexto automatizado multiagente para tarefas de longo horizonte em Agentes de IA locais
 destawell/gemini-2.5-pro-nf-tables-red-teamin
Um estudo de caso técnico e conjunto de dados de linha do tempo documentando as políticas de alinhamento de segurança, barreiras de proteção e…
 eliot-code/cve-2026-52924
Análise técnica da CVE-2026-52924, um use-after-free crítico no tratamento de cookies obsoletos do SCTP no kernel Linux, incluindo causa raiz, fluxo…
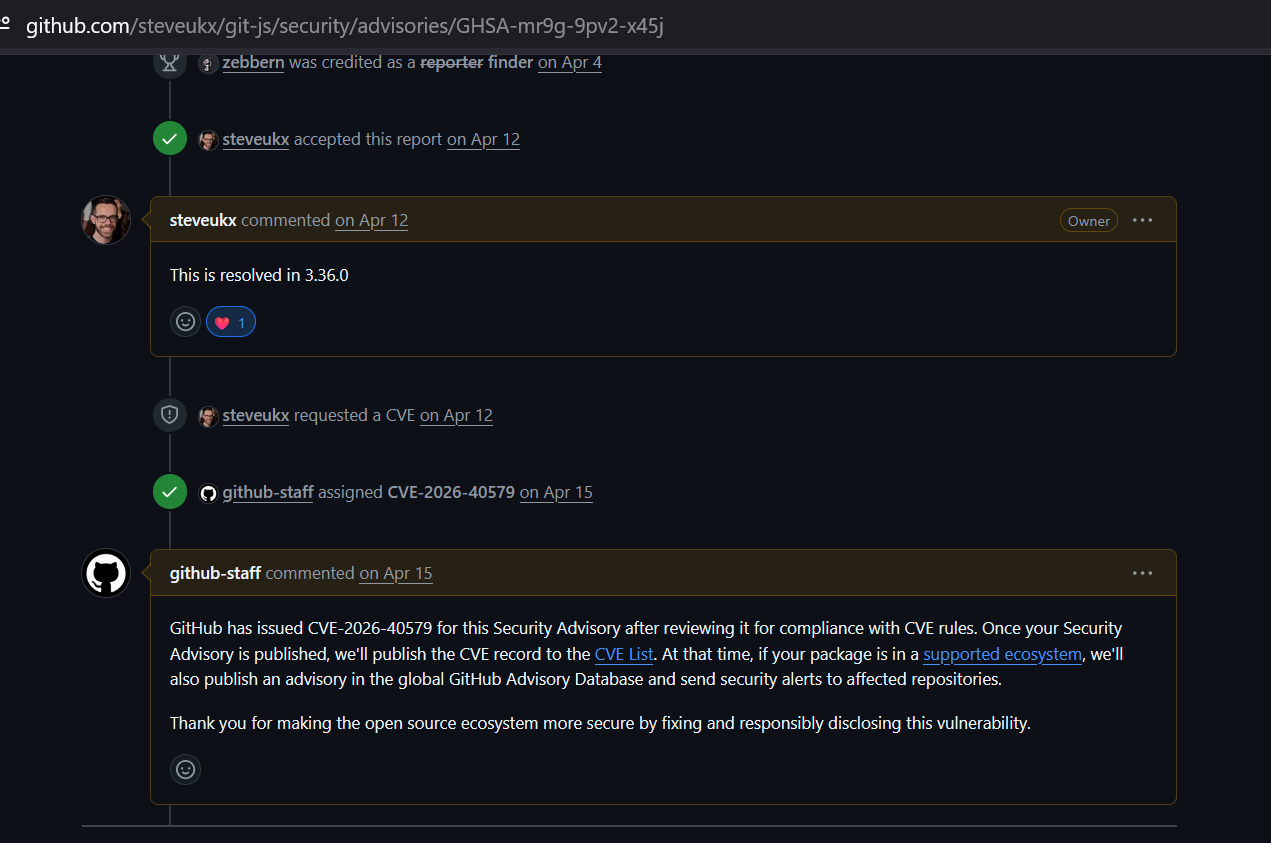 zebberncve/cve-2026-40579
Aviso para git-js ⌯⌲ 11 milhões de downloads semanais
 destawell/gemini-2.5-pro-nf-tables-red-teaming
# Estudo de Caso de Red Teaming em nf_tables com Gemini 2.5 Pro (CVE-2023-32233) — Alinhamento de Segurança de LLM e Divulgação Responsável
 bruno-1337/cve-2023-23946-poc
Explicação e POC do CVE-2023-23946
 olowostandard1/cve-2023-38831-winrar-vulnerability-analysis
Este projeto é um projeto de pesquisa e análise em cibersegurança focado na CVE-2023-38831, uma vulnerabilidade crítica do WinRAR que permite que…
 quyt0/cve-2019-18935-exploit-study
Estudo aprofundado do CVE-2019-18935 que afeta o Telerik UI for ASP.NET AJAX. Aborda a vulnerabilidade de desserialização no .NET, o manipulador…
 gregdurys/security-advisories
Coleção curada de avisos de segurança públicos detalhando CVEs e CWEs em vários produtos, destinada a pesquisa defensiva e referência educacional.
 valium007/cve-2026-56129
Proof-of-concept que explora o driver qiomem.sys da Toshiba para obter leitura/escrita arbitrária de memória física a partir do ring 3, com um…
 doerrdan/it-sec-toolshell
Marp slide deck detalhando CVE-2025-53770, uma vulnerabilidade zero-day do SharePoint, com slides modulares, temas personalizados e scripts de build…
 gogooma125732/cve-2016-5195
Arcabouço de análise e validação não armamentizado do CVE-2016-5195 (Dirty COW) com pesquisa de causa raiz, revisão do patch upstream e PoC seguro…








