
 #1
Papers de segurança, projetos de pesquisa, referências técnicas e material reproduzível para análise defensiva ou autorizada.
Recomendado pelo Kitploit

 maureille/agentic-pcap
Código de benchmark e resultados interativos para detecção autônoma de ataques de rede por agentes LLM que utilizam ferramentas para investigar PCAPs…
 jvidhan/cve-2026-28912
Notas de engenharia reversa e um PoC funcional para o bug de seguimento de symlink do PackageKit do macOS (CVE-2026-28912), com diff de desmontagem…
 0xblackash/cve-2026-93485
Repositório de pesquisa defensiva para CVE-2026-93485, uma falha de XSS armazenado no núcleo do WordPress, com scanner de verificação de versão,…
 prince325/cve-2026-93659-writeup
XSS armazenado no Concrete CMS Community Store leva à tomada de controle do painel de administração
 horkimhab/cve-2015-3246
Repositório educacional que fornece prova de conceito e análise para CVE-2015-3245 e CVE-2015-3246, destinado a pesquisa de segurança autorizada e…
 amnsecurity/sharepoint-deserialization-security-assessment
Relatório profissional de avaliação de vulnerabilidade para risco de desserialização no SharePoint, incluindo resumo executivo, impacto técnico,…
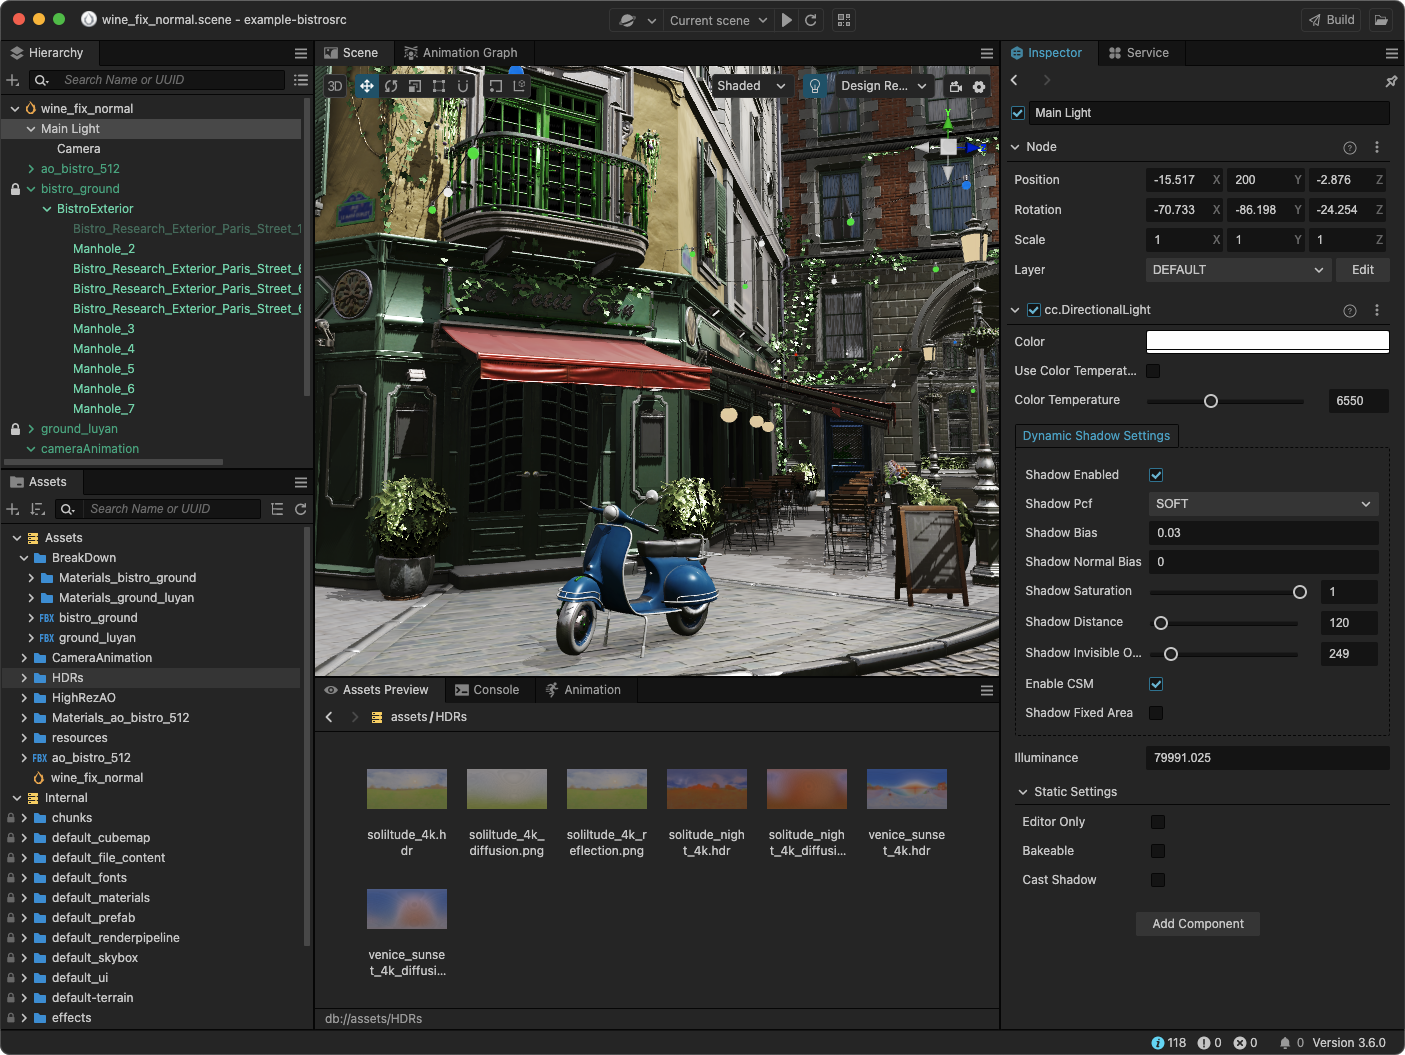 pvharmo2/gha-lab-fb32aba4a3
Reprodução laboratorial autorizada do CVE-2023-26493 (GHSL-2023-027): injeção de comandos via github.head_ref na interface <Web> do cocos-engine,…
 0xroi/cve-2026-77113
Write-up técnico para CVE-2026-77113, um path traversal no apport-unpack do Apport onde chaves de relatório forjadas escapam do diretório de extração…
 theopaid/cve-2026-66754-remote-denial-of-service-via-reachable-assertion-in-url-prefix-handling-rouille-
Advisory de Segurança: Negação de Serviço Remota via Assertiva Atingível no Tratamento de Prefixo de URL (rouille)
 0xmhany/cve-2026-9645-scadabr-analysis
Análise técnica de vulnerabilidade e briefing de CVE para CVE-2026-9645 que afeta o ScadaBR.
 wtcyj/cve-2026-43805-analysis
Análise de um dia + PoC de sanitização da CVE-2026-43805 (corrida RPC do DriverKit IODMACommand do IOKit, CWE-362)
 bombobombone/cve-2026-96877
Notas de prova de conceito e verificação de patch para CVE-2026-96877, um XSS refletido nas breadcrumbs de busca full-text do Cargo Drilldown, com um…
 horkimhab/cve-2026-19975
Repositório de prova de conceito e pesquisa para CVE-2026-19975 no Azuriom, com instruções de configuração e um writeup técnico vinculado para testes…
 gavmor/x86-cpp-reversing-skill
Habilidade do Claude Code para engenharia reversa de binários C++ x86 de 32 bits little-endian (vtables, RTTI, recuperação de herança)
 cybervinner/cp-plus-ez-p21-cve-2026-65893-65894
Documenta CVEs da câmera IP CP PLUS EZ-P21: execução de código arbitrário via recurso de depuração e autenticação inadequada de endpoints HTTP, com…
 paul12345-cyber/multimodal-web-attack-dataset
Este repositório hospeda um conjunto de dados multimodal de ataques web (MWAD) para avançar a pesquisa em detecção de ameaças orientada por IA.
 testardou/cve-2026-15253
Easy Media Replace <= 0.2.0 - Cross-Site Scripting Armazenado Autenticado (Author+)
 h3n1s3/react2shell-research
Analise e reproduza o CVE-2025-55182, fornecendo insights técnicos e prova de conceito para pesquisadores de segurança.








