#1
Ferramentas para capturar, inspecionar e analisar o tráfego de rede em tempo real ou a partir de arquivos de captura.
Recomendado pelo Kitploit
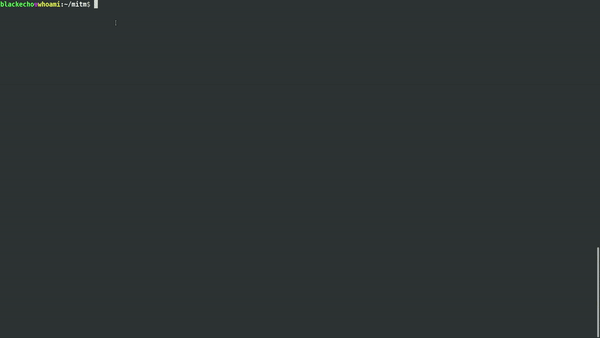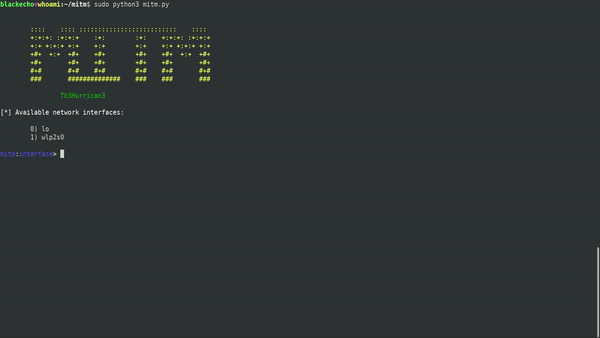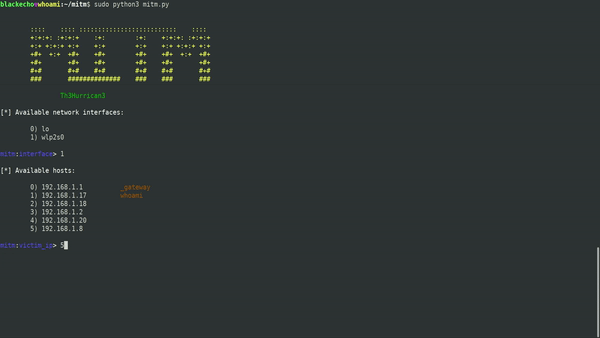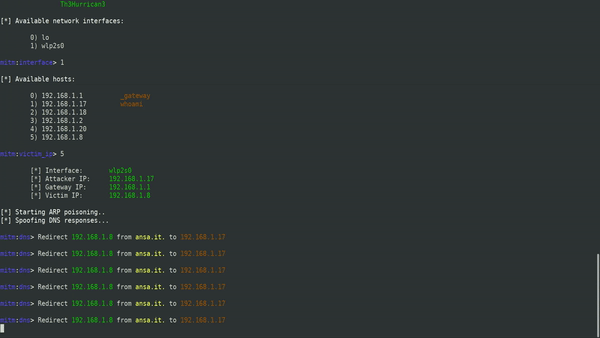
 0x0be/mitm
Um script python3 simples, mas eficaz, para realizar DNS spoofing via envenenamento de ARP.
 robertdavis1/pix-c2
Comando e Controle de Exfiltração por Ping (PiX-C2)
 twisteroidambassador/udpack
UDPack é um ofuscador genérico e extensível de pacotes UDP.
 lpefferkorn/ipdecap
Decapsular tráfego encapsulado nos protocolos GRE, IPIP, 6in4, ESP (ipsec), também pode remover o cabeçalho IEEE 802.1Q (virtual LAN). Funciona com…
 camp0/aiengine
Mecanismo programável de inspeção de pacotes com NIDS, classificação de DNS, análise de frequência e geração automática de regex. Suporta bindings…
 synacktiv/sharker
Um analisador de captura de rede simples, confiável e razoavelmente rápido.
 halildeniz/macmaster
Gerenciamento e Monitoramento Avançados de Interfaces de Rede
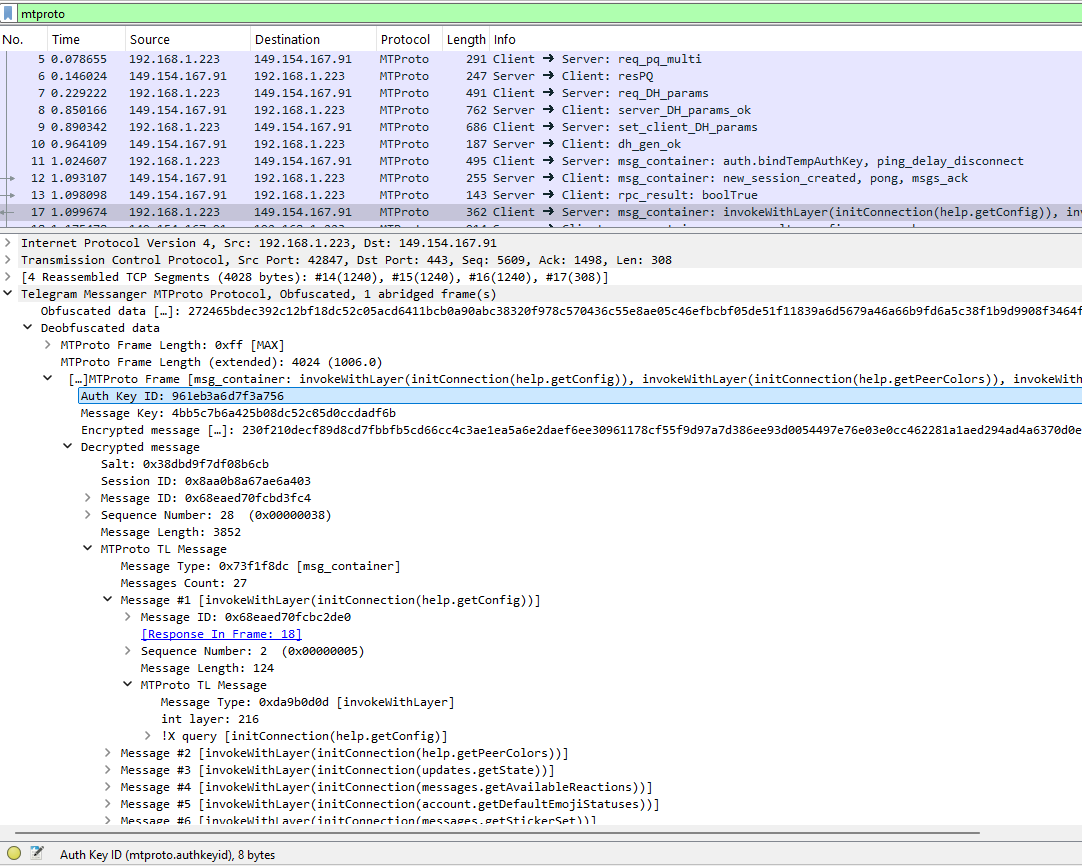 tomer8007/mtproto-dissector
Plugin para Wireshark para dissecar o protocolo Telegram
 m0vi0/pacmap
Visualizador de tráfego de rede focado em grafos para captura ao vivo e reprodução de PCAP com diffs de checkpoint, rastreamento de caminho e filtros…
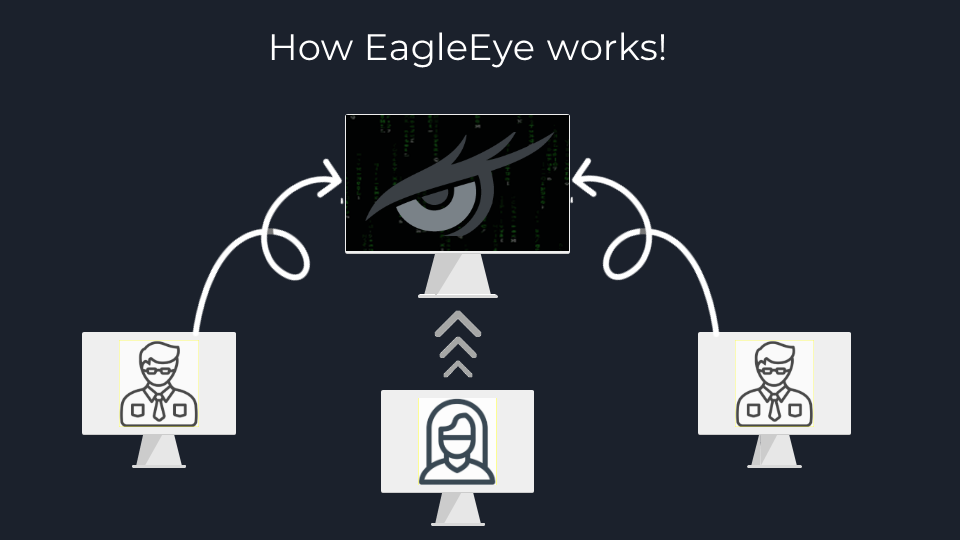 d4vinci/eagleeye
Um sistema IDS baseado em host e monitoramento de rede (Meu projeto de graduação)
 yojiwatanabe/networkalarm
Uma ferramenta para monitorar o tráfego da rede local em busca de possíveis vulnerabilidades de segurança. Alerta o usuário contra possíveis…
 corelight/zeek-spicy-openvpn
Um analisador de protocolo OpenVPN para Zeek, baseado em Spicy.
 advanced-threat-research/cve-2020-16899
CVE-2020-16899 - Lógica e Regra de Detecção de Vulnerabilidade TCP/IP do Microsoft Windows
 emrekybs/bluefish
Ferramenta de automação projetada para simplificar a análise de arquivos PCAP (Packet Capture)
 knqyf263/ndff
Um monitor de rede baseado em fluxo com inspeção profunda de pacotes.
 ut-dacs/anycast-census
Sistema de censo anycast longitudinal que sonda prefixos IPv4/IPv6 via ICMP, TCP e DNS para detectar implantações anycast e geolocalizar PoPs,…
 r3mrum/loki-parse
Um script Python que pode detectar e analisar o tráfego de rede relacionado ao loki-bot (malware). Este script pode ser útil para analistas de DFIR e…