
 #1
Ferramentas para capturar, inspecionar e analisar o tráfego de rede em tempo real ou a partir de arquivos de captura.
Recomendado pelo Kitploit
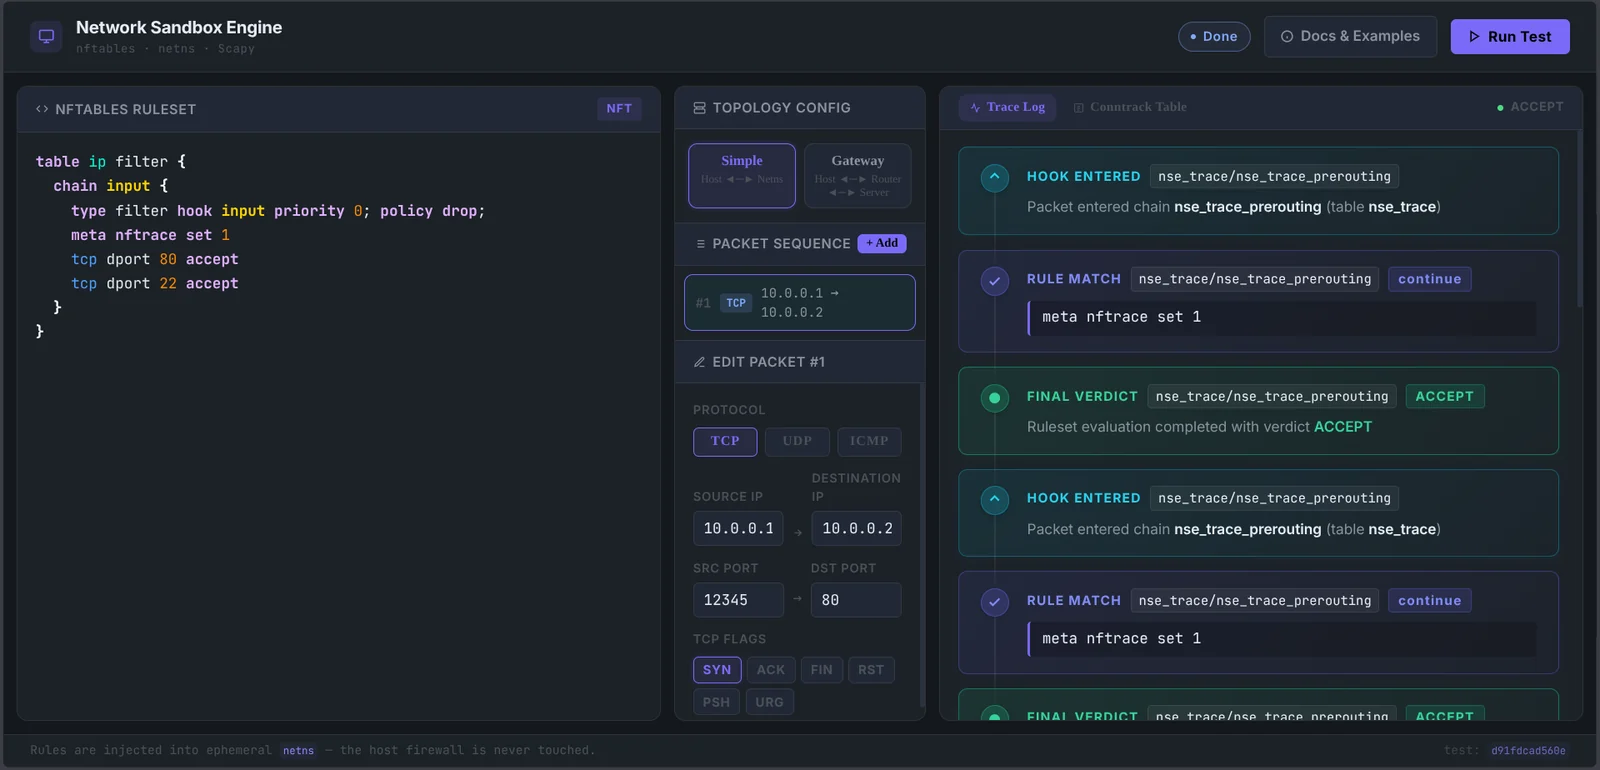
 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 damnkrishna/cve-2025-32433-lab
A Flaw in SSH protocol message handling, a malicious actor could gain unauthorized access to affected systems and execute arbitrary commands without…
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
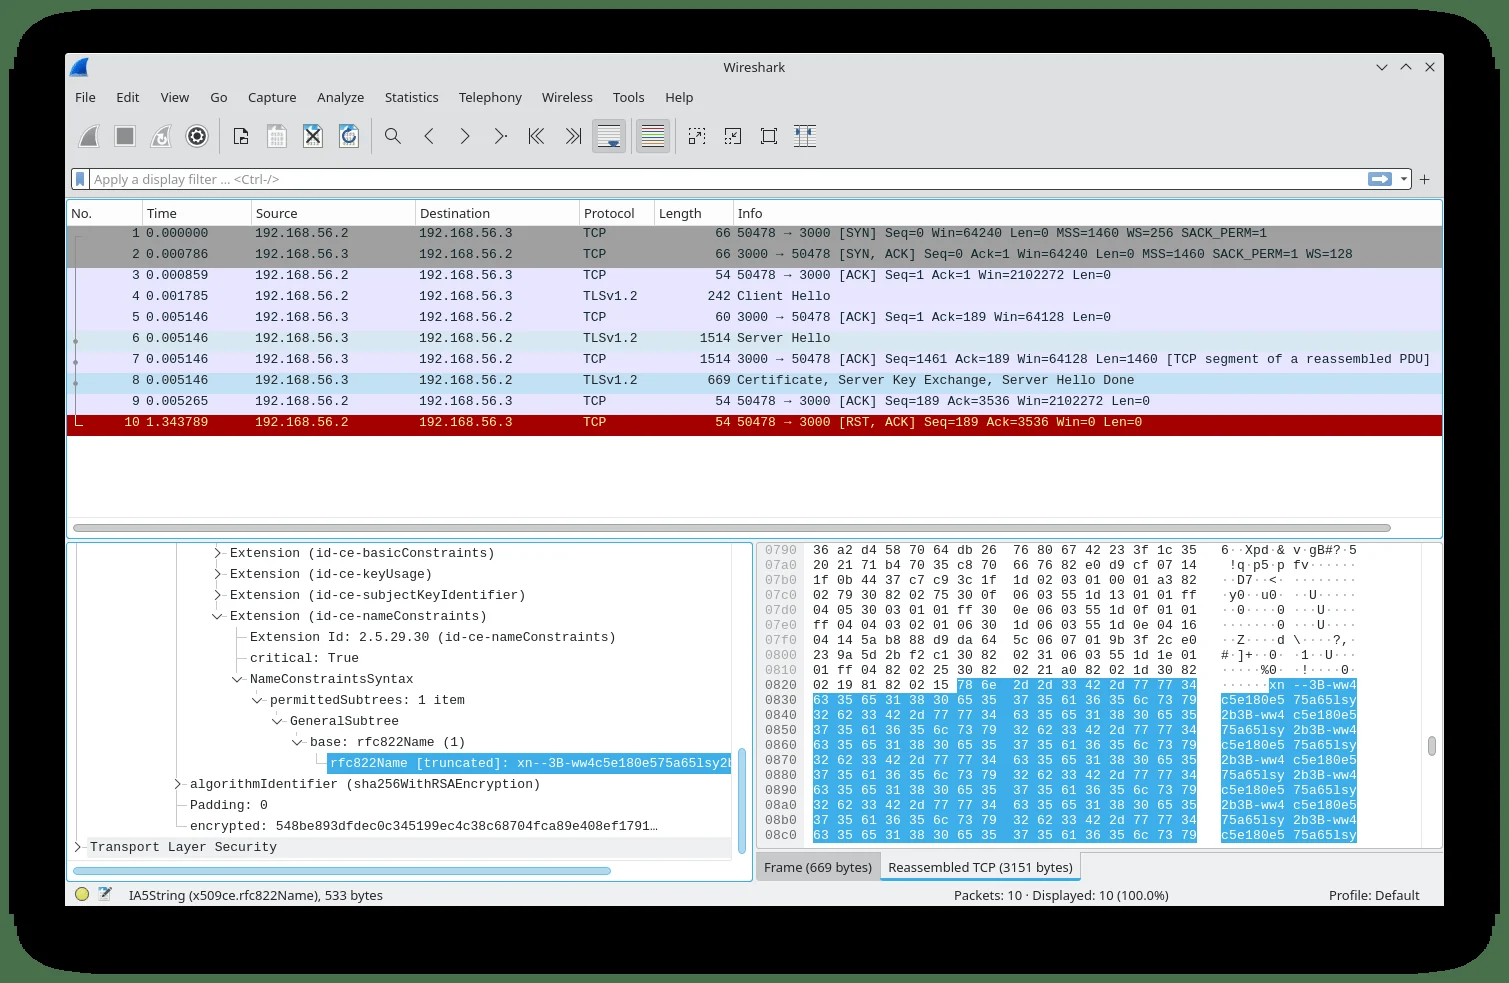 fox-it/spookyssl-pcaps
PCAPs e assinaturas Suricata para detetar tentativas de exploração do OpenSSL CVE-2022-3602, incluindo tráfego malicioso de cliente/servidor e…
 bastilleresearch/mousejack
Ferramentas de pesquisa para vulnerabilidades MouseJack em dispositivos sem fio nRF24L01, incluindo descoberta de dispositivos, captura de pacotes,…
 phaethon/kamene
Ferramenta de segurança para criação/inspeção/manipulação/visualização de pacotes de rede e arquivos pcap. Originalmente bifurcada do scapy em 2015 e…
 jlinebau/cve-2025-55315-scanner-monitor
Scripts Rápidos e Simples para Escanear Servidores Vulneráveis e Monitores de Nível de Pacote
 nu11secur1ty/pastokrapacefleciks
Analisa ficheiros .pcapng para gerar relatórios HTML para inspeção de tráfego de rede e revisão forense.
 pmaynard/ics-testbed-framework
Implanta ambientes de teste virtuais realistas de SCADA/ICS com nós IEC 60870-5-104 e OPC-UA, permitindo simulações de ataques, geração legítima de…
 elderlypirate/bus_pirate
Firmware multiprotocolo para uma ferramenta de hacking de hardware com suporte a SPI, I2C, JTAG, UART, 1-Wire, sniffing de barramento, análise lógica…
 hslatman/awesome-industrial-control-system-security
Uma lista selecionada de recursos relacionados à segurança de Sistemas de Controle Industrial (ICS).
 greatscottgadgets/libbtbb
Biblioteca em C para decodificar pacotes de banda base Bluetooth e extrair informações de piconet de hardware Ubertooth e USRP para análise sem fio.
 google/gopacket
Fornece capacidades de processamento de pacotes para Go
 royhills/arp-scan
Scanner de rede rápido baseado em ARP para descoberta e fingerprinting de hosts IPv4 em redes locais, com consulta de fabricante, taxas de varredura…
 greatscottgadgets/ubertooth
Farejador BLE e plataforma de experimentação Bluetooth com hardware aberto, firmware e captura limitada de pacotes Classic BR para trabalhos de…
 snort3/snort3
Sistema multithread de detecção e prevenção de intrusão em rede com detecção baseada em regras, inspeção ciente de protocolos e análise de pcap para…
 jiaoxianjun/btle
Sniffer de pacotes e transmissor Bluetooth Low Energy (BLE) para formatos padrão e não padrão (bit bruto) baseado em Rádio Definido por Software…
 microsoft/ethr
CLI multiplataforma para testes de desempenho de rede via TCP, UDP, HTTP, HTTPS e ICMP: largura de banda, conexões/s, pacotes/s, latência, perda,…







