
 #1
Ferramentas para descobrir topologia de rede, dispositivos e serviços.
Recomendado pelo Kitploit
 affolter-engineering/snmpen
Ferramenta de enumeração SNMP que consulta hosts SNMPv1/v2c para extrair informações do sistema, conexões TCP e acesso de escrita para testes de…
 jenderal92/reverse-ip-new-api
Esta ferramenta é usada para realizar consultas reversas de IP — pesquisando todos os domínios hospedados em um endereço IP.
 george0papasotiriou/cve-2026-11106-dns-zone-transfer-axfr-information-disclosure
Prova de conceito para o CVE-2026-11106 que explora transferências de zona AXFR de DNS sem restrições para enumerar registros de domínio, expor hosts…
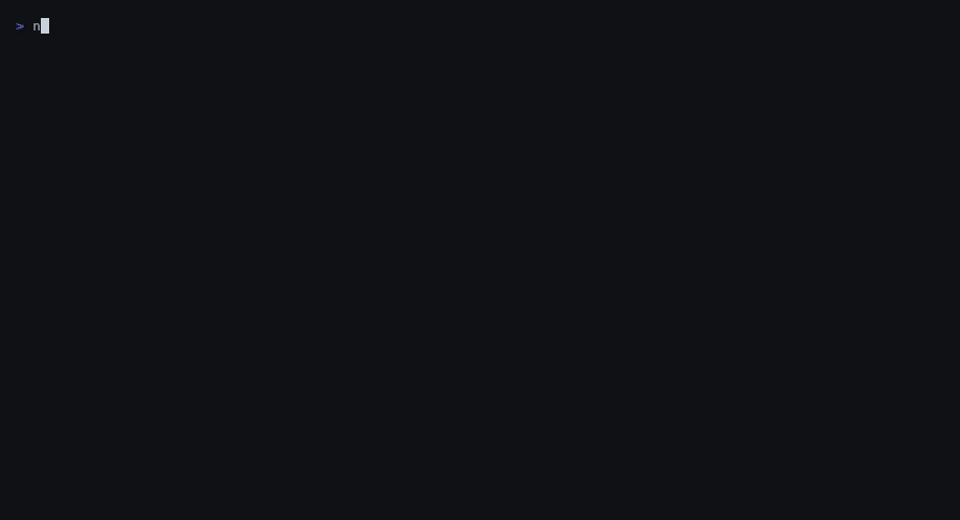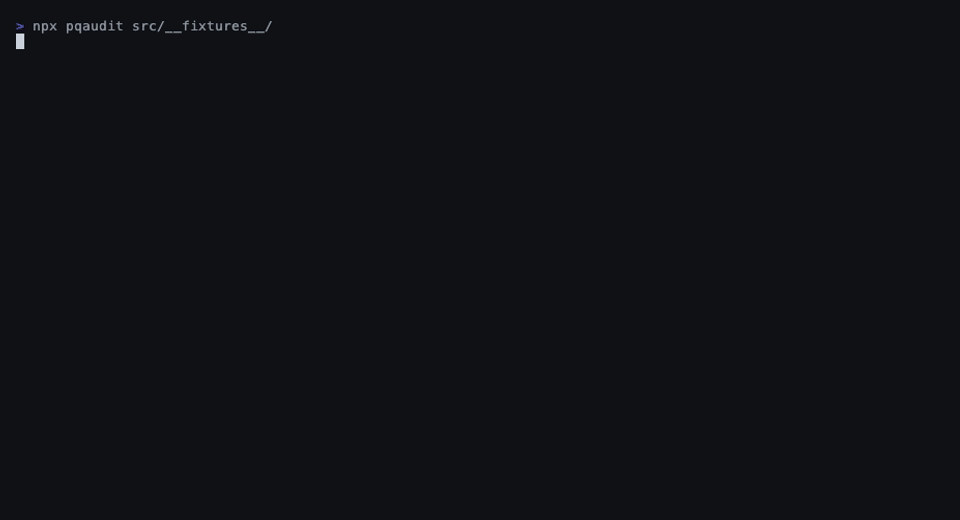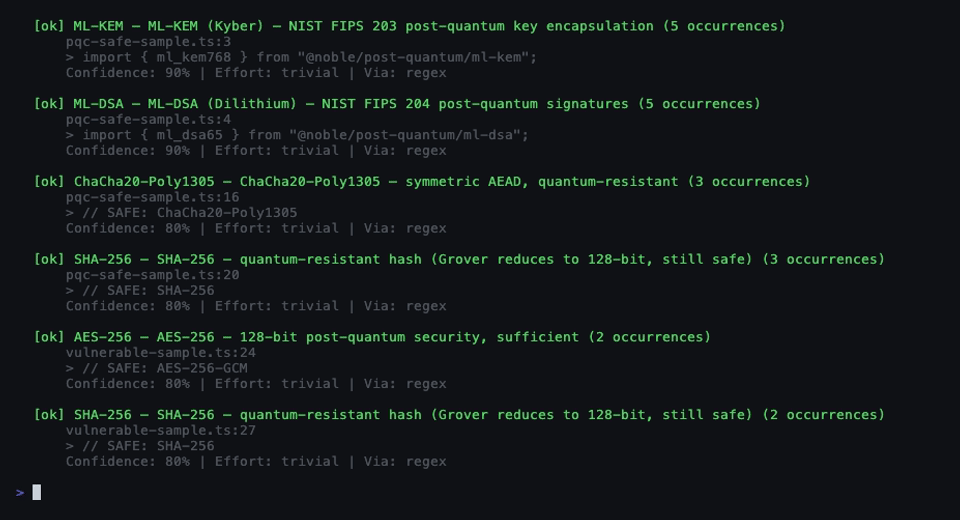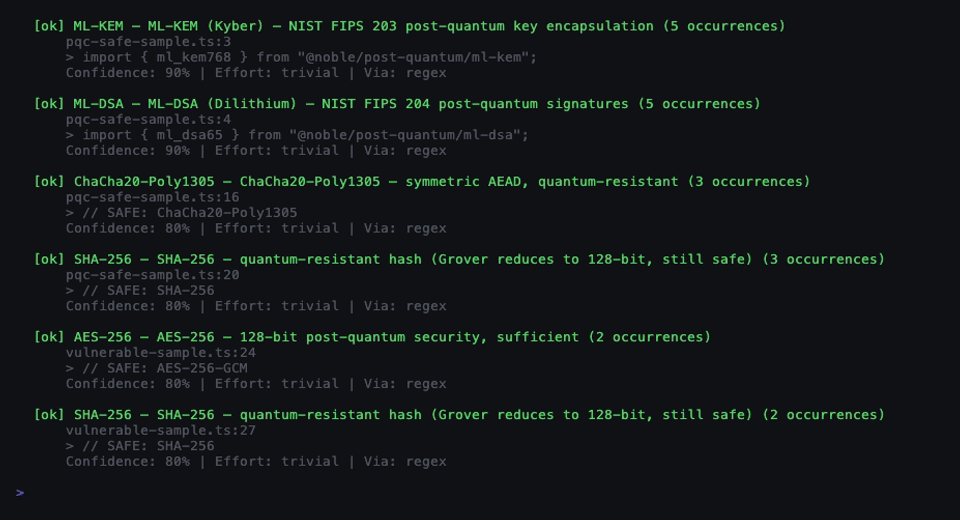 pqcworld/pqaudit
Examine bases de código em busca de criptografia vulnerável a quantum. Detecte RSA, ECDSA, Ed25519, ECDH antes do Q-Day. Saída CycloneDX CBOM + SARIF.
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
Reconhecimento e exploração ponta a ponta de um backdoor conhecido (CVE-2010-2075) no Metasploitable2 usando Nmap e Metasploit.
 danreis20/pentest-lab-metasploitable2
Laboratório de pentest em rede isolada: enumeração com nmap/nikto e exploração manual do Metasploitable2 (backdoor vsFTPd CVE-2011-2523, bindshell)…
 deade1e/radar
O scanner de rede hackeável
 fa1dz/internet-scanner
Uma GUI Tkinter que escaneia uma rede IPv4 local (ARP + sondagem nmap), exibe dispositivos, permite executar varreduras de portas completas e…

 sakispat/simple-pentesting
Um kit de ferramentas Python educacional para testes de penetração autorizados: scanner de portas com threads, enumeração de subdomínios e…
 jenderal92/all-reverseip-multithreading
python 2.7
 stiffies/airscout
Uma ferramenta legal que automatiza a captura de hashes de rede e tem uma interface gráfica legal. Leia o README.md para mais informações e NUNCA use…
 ohhdamnbro/noregressh
CVE-2024-6387 e mais Verificador e Explorador - Suporte a Reverse/Bind-Shell. apenas para educação.
 netomize/http-basma
No domínio da cibersegurança, identificar e caracterizar com precisão servidores web é crucial para detecção de ameaças, avaliação de…
 abdullah50i/internal-penetration-testing-project-using-metasploit
Inicializou e conectou o PostgreSQL ao Metasploit. Fez o reconhecimento de 10.1.16.0/24 com o Nmap e importou os resultados. Enumerou hosts/serviços…
 feralthedogg/cve-2025-24132-scanner
Ferramenta de descoberta de dispositivos AirPlay baseada em mDNS que escaneia redes locais e testa a vulnerabilidade RCE HTTP zero-click…
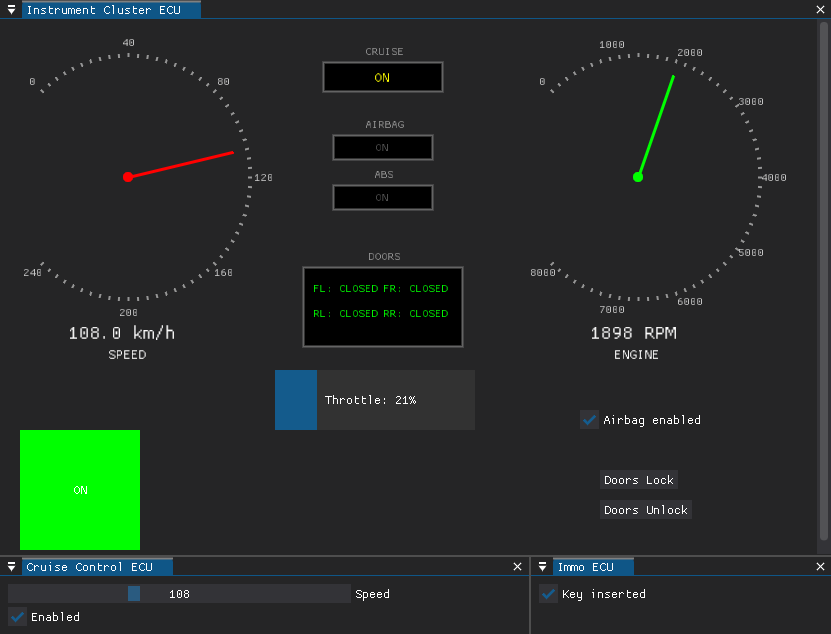 infobyte/doggie_workshop
CAN Bus simulador de veículos para praticar ataques ofensivos de segurança automotiva. Emula múltiplas ECUs para permitir sniffing, injeção e…
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
Varredura ativa e coleta de informações em redes ICS/SCADA usando o Network Mapper (NMAP) (turco)
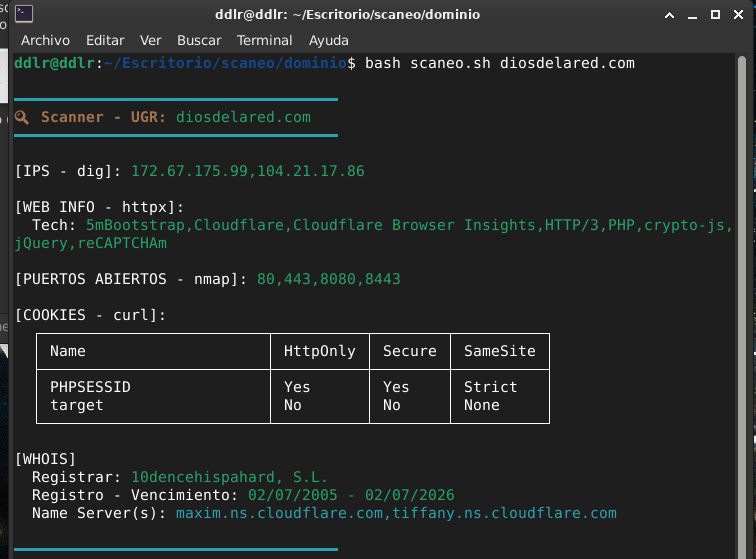 alan-baigorria/dscanner
DScanner é uma ferramenta em bash que automatiza a fase de reconhecimento em auditorias de segurança web, integrando múltiplas utilidades (dig, nmap,…








