
 #1
Ferramentas para descobrir topologia de rede, dispositivos e serviços.
Recomendado pelo Kitploit
 dejanlevaja/enum_shares
Ferramenta de enumeração de pastas compartilhadas
 gagaltotal/cve-2026-42945-nginx-rift-toolkit
Ferramenta automatizada para escanear, explorar e corrigir o CVE-2026-42945 (RCE crítico no nginx). Inclui scanner de rede, exploit de heap spray e…
 sc4rfurry/r4venzcl4w
Um Framework Modular para Pentesters e Bug Hunters escrito em Python.
 vqkro/higernes
um kit de ferramentas OSINT passivo em python e c++ nomes de usuário, e-mails, domínios, ips, telefones, hashes. sem chaves, sem logins.
 vighnesh91/omnisec-hex
Monorepo de segurança local no navegador com seis módulos para triagem de APK/IPA móvel, fuzzing DAST do lado do cliente, diretórios OSINT, pontuação…
 nurdilin/cve-2018-16706
Ou como eu desligo minha TV através de um cronjob
 1n3/sn1per-mcp
MCP server that lets AI assistants drive a self-hosted Sn1per install, running scoped, audited scans and returning findings, ports, subdomains and…
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
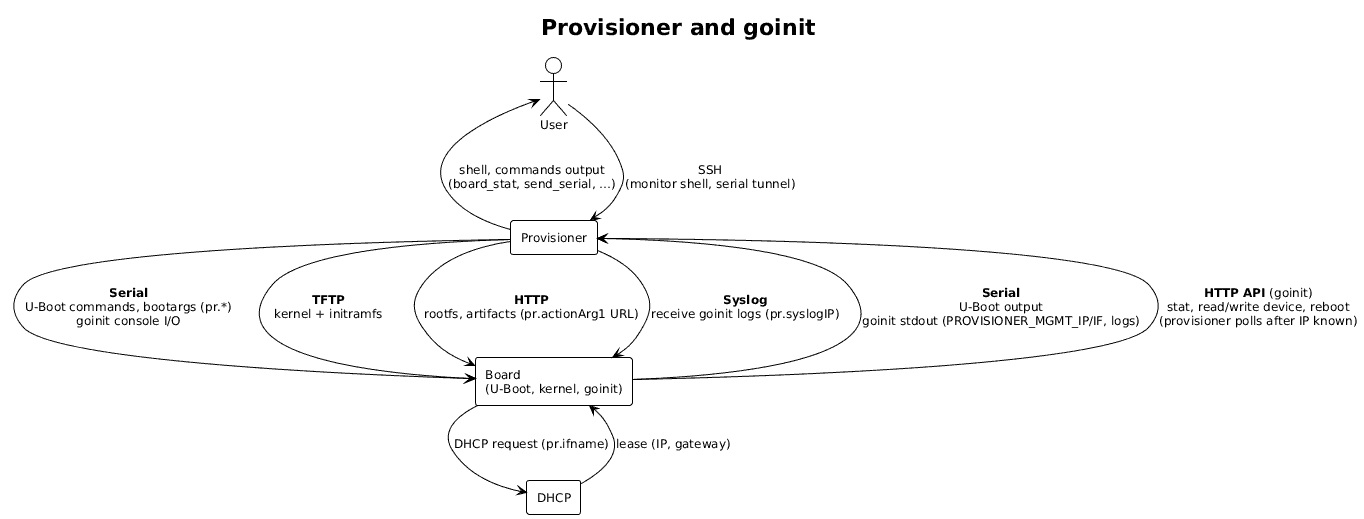 alessandrocarminati/provisioner
Sistema de provisionamento e compartilhamento para SBCs
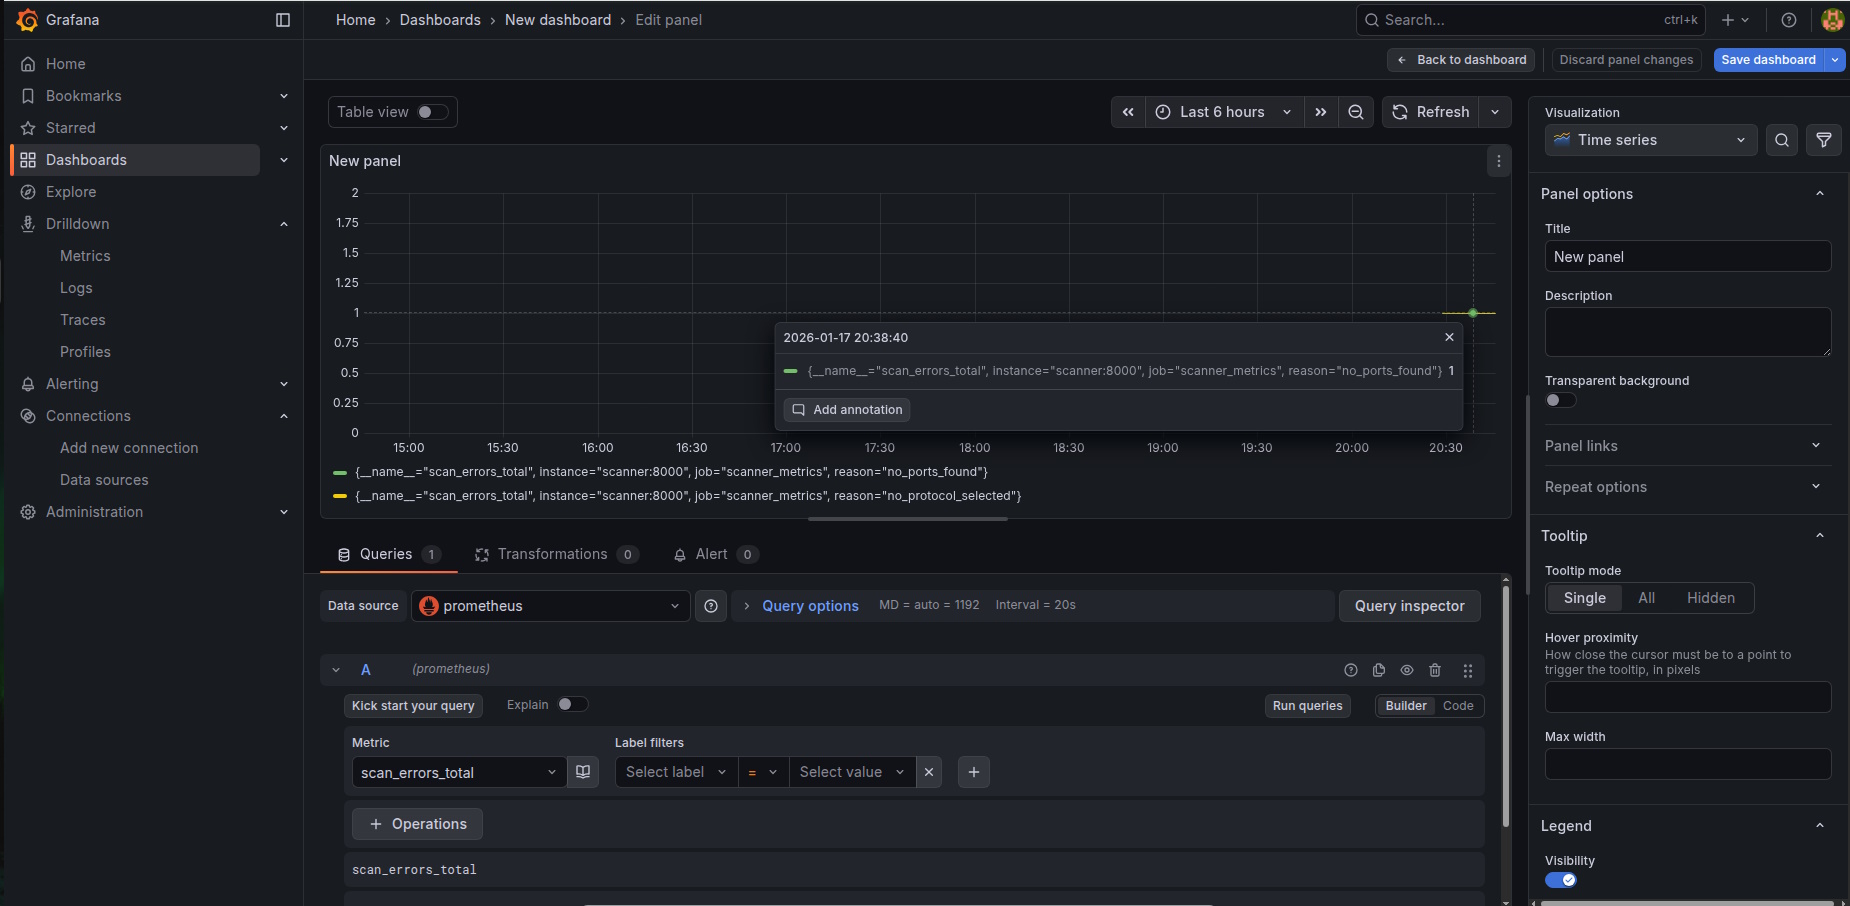 znakar/sharktooth
Scanner de portas com integração Docker & Prometheus + Grafana. Uma ferramenta para auditoria de rede com suporte a multithreading e monitoramento em…
 haruu77g/phantomprint
Motor de impressão digital híbrido passivo — identifique hosts sem enviar um único pacote
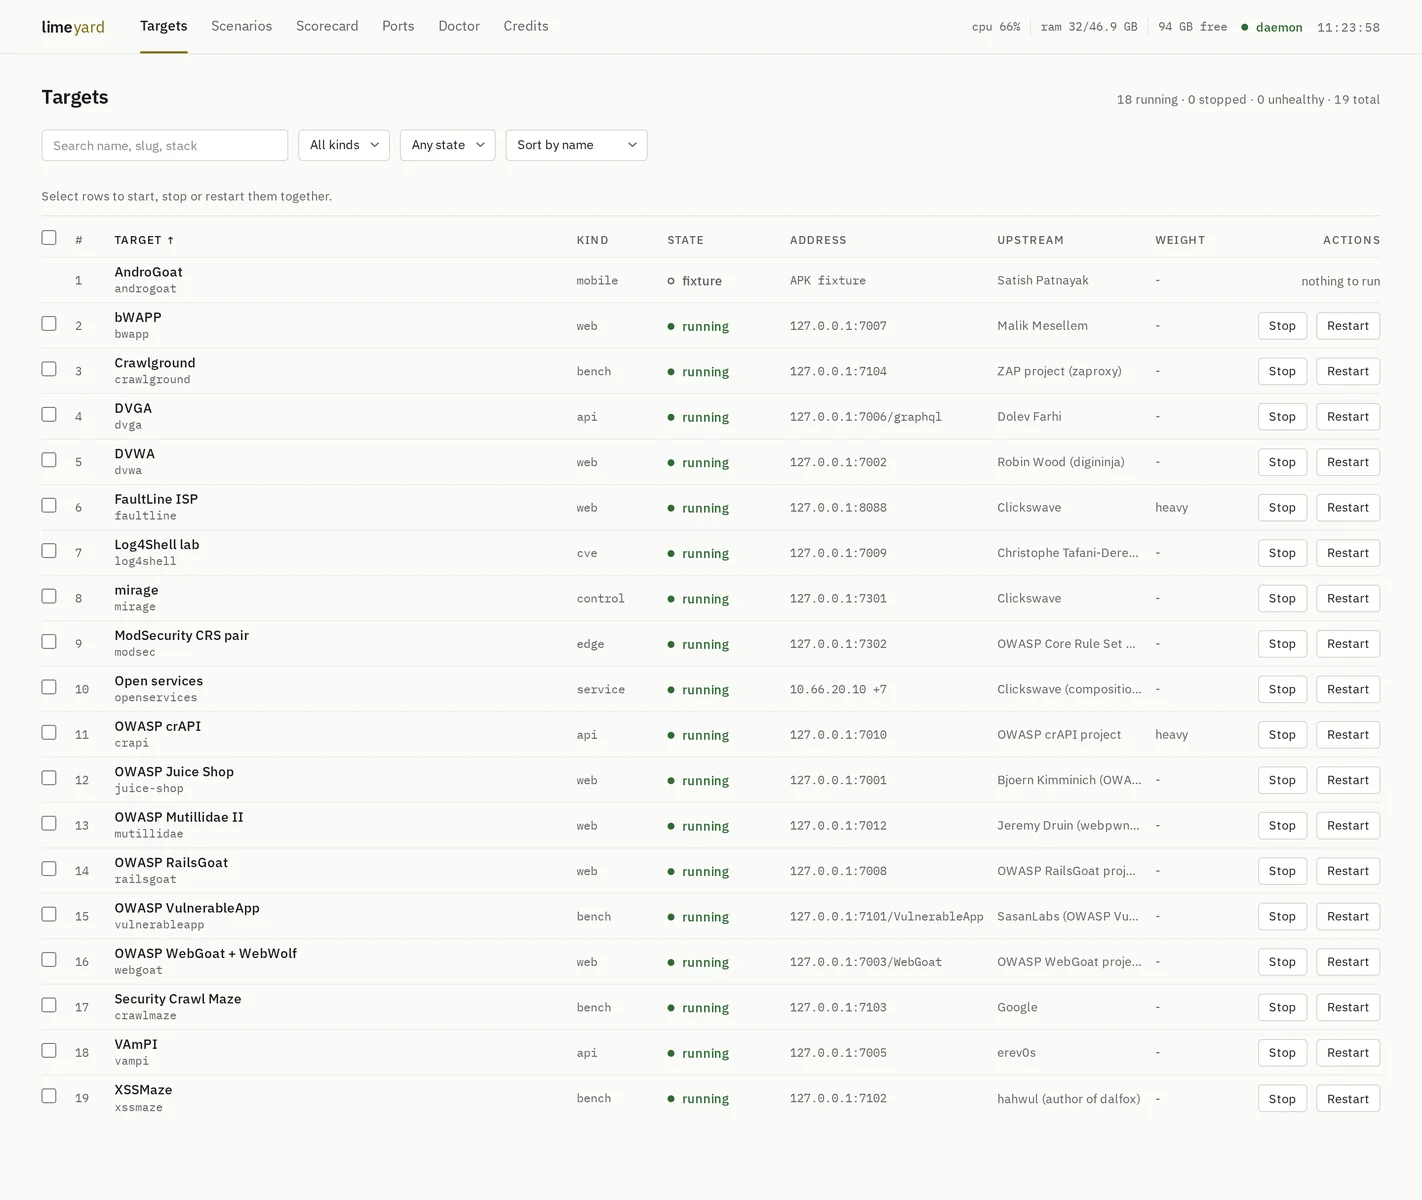 clickswave/limeyard
Laboratório Docker deliberadamente vulnerável com um domínio DNS roteável e chaves de resposta legíveis por máquina por alvo, avaliando localmente a…
 lkarlslund/jugular
Scanner ultrarrápido para CUPS-browsed (CVE-2024-47176)
 antecursor/antecursor
Sistema autônomo e modular para coleta e exploração de informações baseadas em rede. Interface WEB aqui: https://antecursor.fr/ Mais informações…
 sinakeshmiri/log4jscan
scanner python simples para verificar se sua rede está vulnerável ao CVE-2021-44228
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — Testador de LPE do kernel Linux via MCP
 darkrx1/rxscan
CLI em Rust para reconhecimento de rede limitado: descoberta de portas TCP/UDP, identificação de serviços, coleta de evidências DNS/TLS/HTTP e busca…
 wizlab-it/anviz-m3-rfid-cve-2019-11523-poc
PoC do Anviz M3 RFID CVE-2019-11523








