#1
Ferramentas para avaliar, testar e explorar aplicações e dispositivos móveis (Android, iOS).
Recomendado pelo Kitploit

 undeadsec/socialfishmobile
📱 🐟 Um aplicativo para controlar remotamente o SocialFish.
 andreafioraldi/frida-fuzzer
Este fuzzer experimental foi concebido para ser usado em fuzzing in-memory de APIs.
 abhi-r3v0/adhrit
Android Security Suite para reconhecimento aprofundado e análise estática de bytecode baseada em benchmarks Ghera.
 googleprojectzero/sockfuzzer
Framework de fuzzing de kernel guiado por cobertura que executa o XNU como uma biblioteca em userspace e descobre vulnerabilidades nos subsistemas…
 superandroidanalyzer/super
Seguro, Unificado, Poderoso e Extensível Analisador Android em Rust
 androidhooker/hooker
Hooker é um projeto de código aberto para análises dinâmicas de aplicativos Android. Este projeto fornece diversas ferramentas e aplicações que podem…
 novoda/gradle-static-analysis-plugin
Configuração fácil de ferramentas de análise estática para projetos Android e Java.
 nowsecure/android-forensics
Aplicativo e framework de perícia forense Android de código aberto
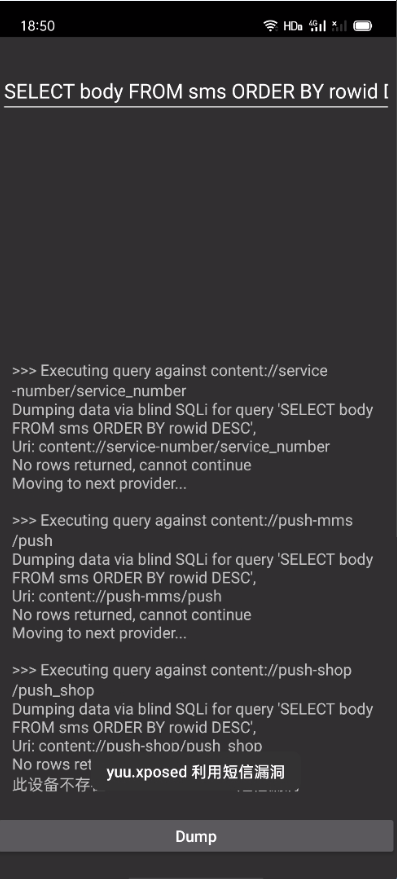 yuuouu/coloros-cve-2025-10184
Vulnerabilidade de SMS do ColorOS e soluções de autoproteção para usuários
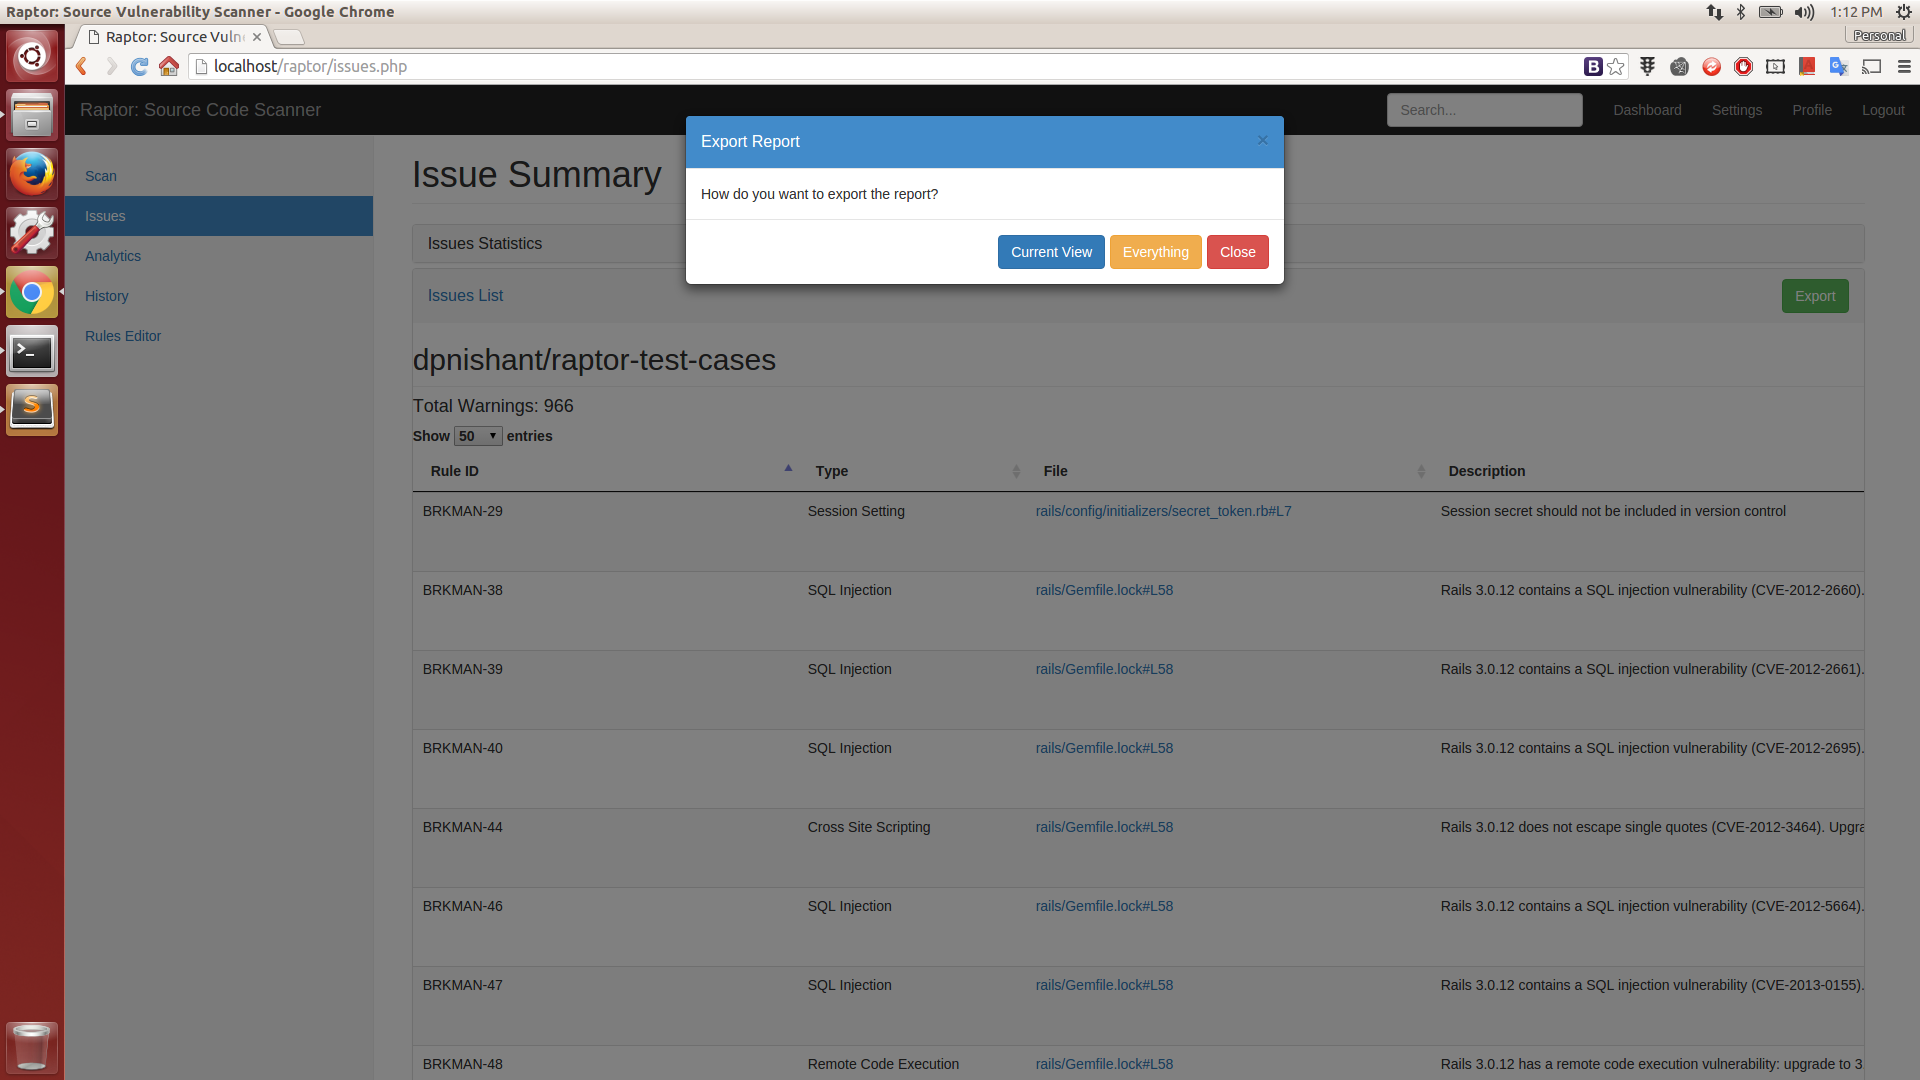 dpnishant/raptor
Scanner de Vulnerabilidades de Código Fonte Baseado na Web
 1ultimat3/badintent
Intercepte, modifique, repita e ataque as transações Binder do Android usando o Burp Suite.
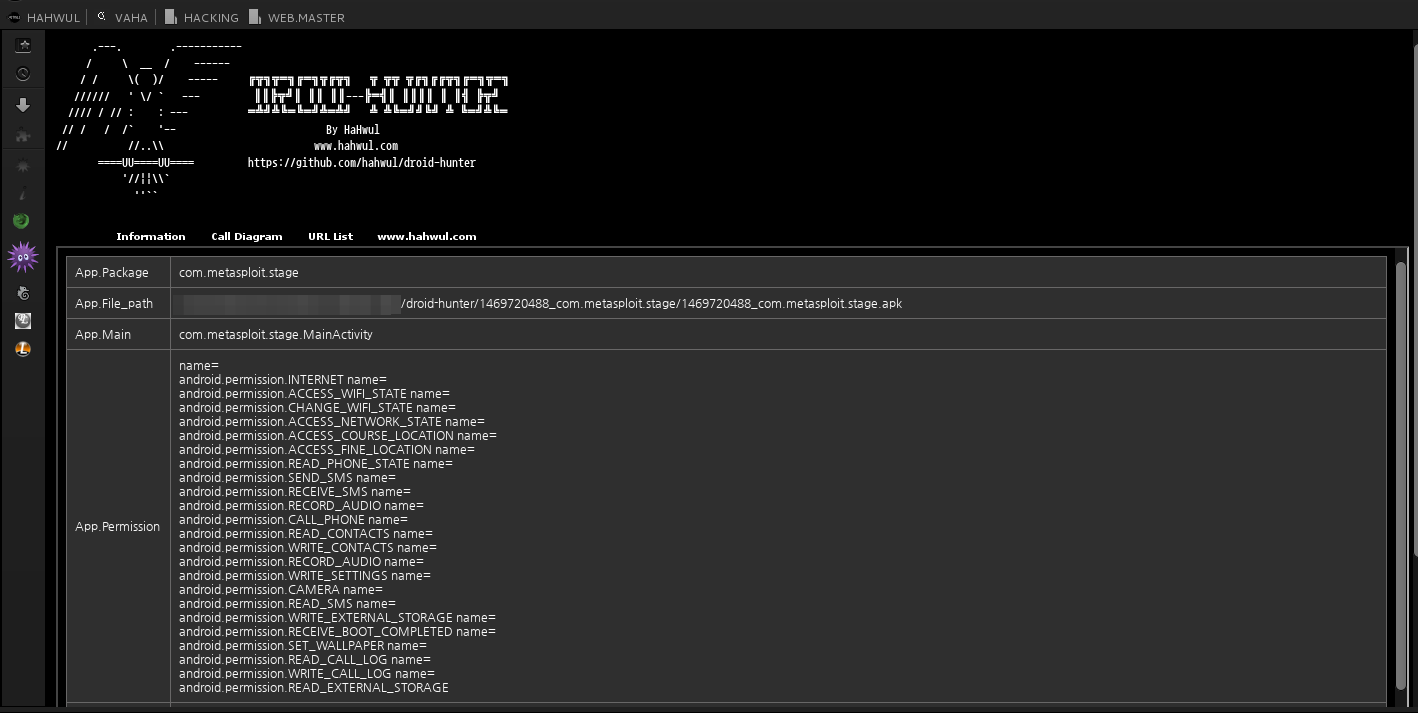 hahwul/droid-hunter
(obsoleto) Ferramenta de análise de vulnerabilidades de aplicativos Android e pentest Android
 certcc/keyfinder
Uma ferramenta para encontrar e analisar arquivos de chave privada (e pública), incluindo suporte para arquivos APK do Android.
 hyln9/vikiroot
CVE-2016-5195 (Dirty COW) PoC para Android 6.0.1 Marshmallow
 nvisium-jack-mannino/owasp-goatdroid-project
*Este projeto não é mais mantido* OWASP GoatDroid é um ambiente de treinamento totalmente funcional e autossuficiente para educar desenvolvedores e…
 asdfugil/haxx
Execução de código haxx untethered + unsandboxed como root no iOS 14 - iOS 14.8.1.