
 #1
Ferramentas para analisar despejos de RAM para encontrar processos em execução, conexões de rede e malware oculto.
Recomendado pelo Kitploit
 bobikl/cve-2026-43499-t807d
Pacote de pesquisa de exploit do kernel Android para CVE-2026-43499, contendo o código-fonte do exploit popsicle, payload su incorporado, auxiliar de…
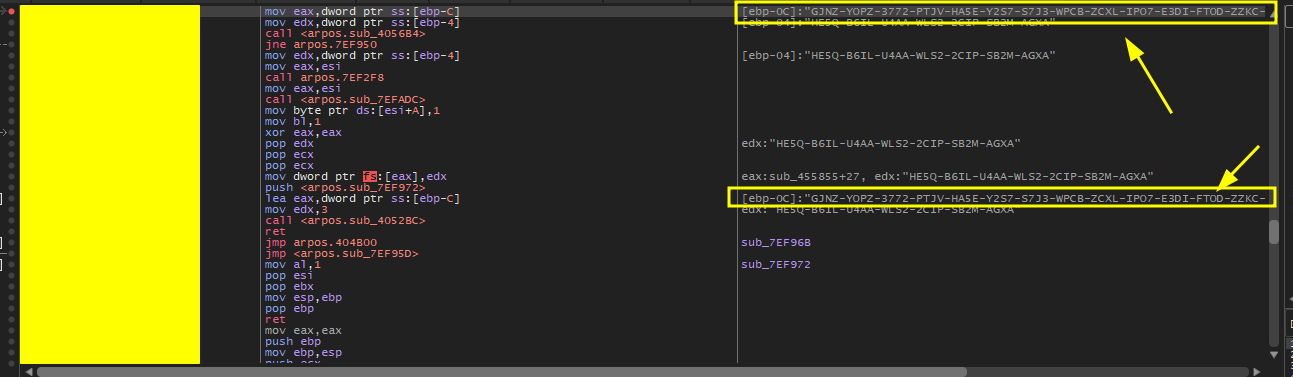 yonathanpy/cve-2025-65320
CVE-2025-65320 proof-of-concept demonstrando extração de chave de licença em texto claro da memória do processo através de anexação de depurador,…
 shcesama/cve-2023-4863-analysis
Análise educacional do CVE-2023-4863 (estouro de buffer de heap no libwebp) com ferramentas de detecção Blue Team, scanner WebP estático, validador…
 cenobyte-vincit/memdumper
Abusa dos entitlements de depurador do macOS e da DYLD_INSERT_LIBRARIES para despejar ou pesquisar a memória de um processo em execução, ao mesmo…
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Análise de engenharia reversa do RedLine Stealer, um info-stealer baseado em .NET que utiliza domínios C2 (198.46.86.63, tempuri.org), bypass do…
 crackercat/cve-2021-44852
Um problema foi descoberto em BS_RCIO64.sys no Biostar RACING GT Evo 2.1.1905.1700. Um processo de baixa integridade pode abrir o objeto de…
 vardhan0257/upb-any-recursion-audit
Harness de auditoria que testa se a classe de bug de recursão de desempacotamento Any da CVE-2026-0994 afeta o núcleo C do upb nos bindings protobuf…
 gmikisilva/cve-2024-33901-proofofconcept
Pequeno programa que demonstra a vulnerabilidade CVE-2024-33901 no KeePassXC versão 2.7.7
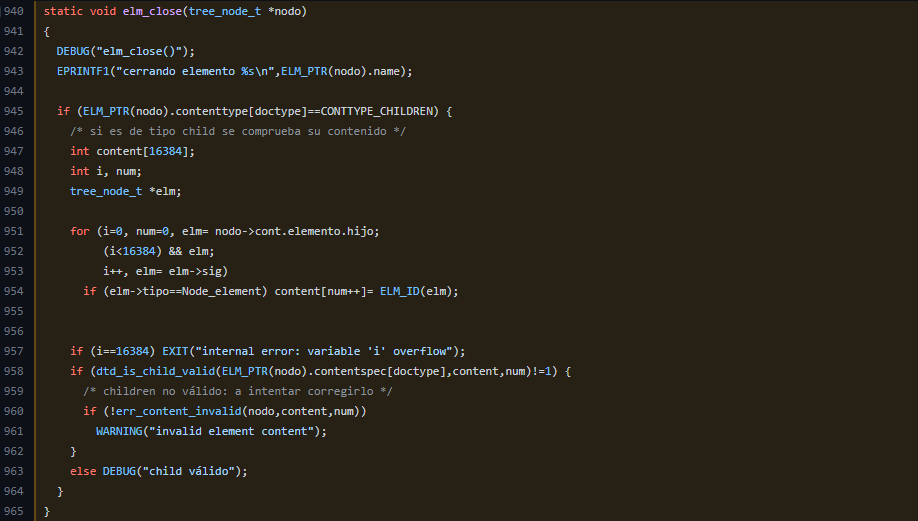 desmondsanctity/cve-2022-44311
Leitura Fora dos Limites em html2xhtml : CVE-2022-44311
 sprushed/cve-2022-30292
Documentação técnica e análise da CVE-2022-30292, um estouro de buffer baseado em heap no Squirrel 3.2 que leva a negação de serviço, escape de…
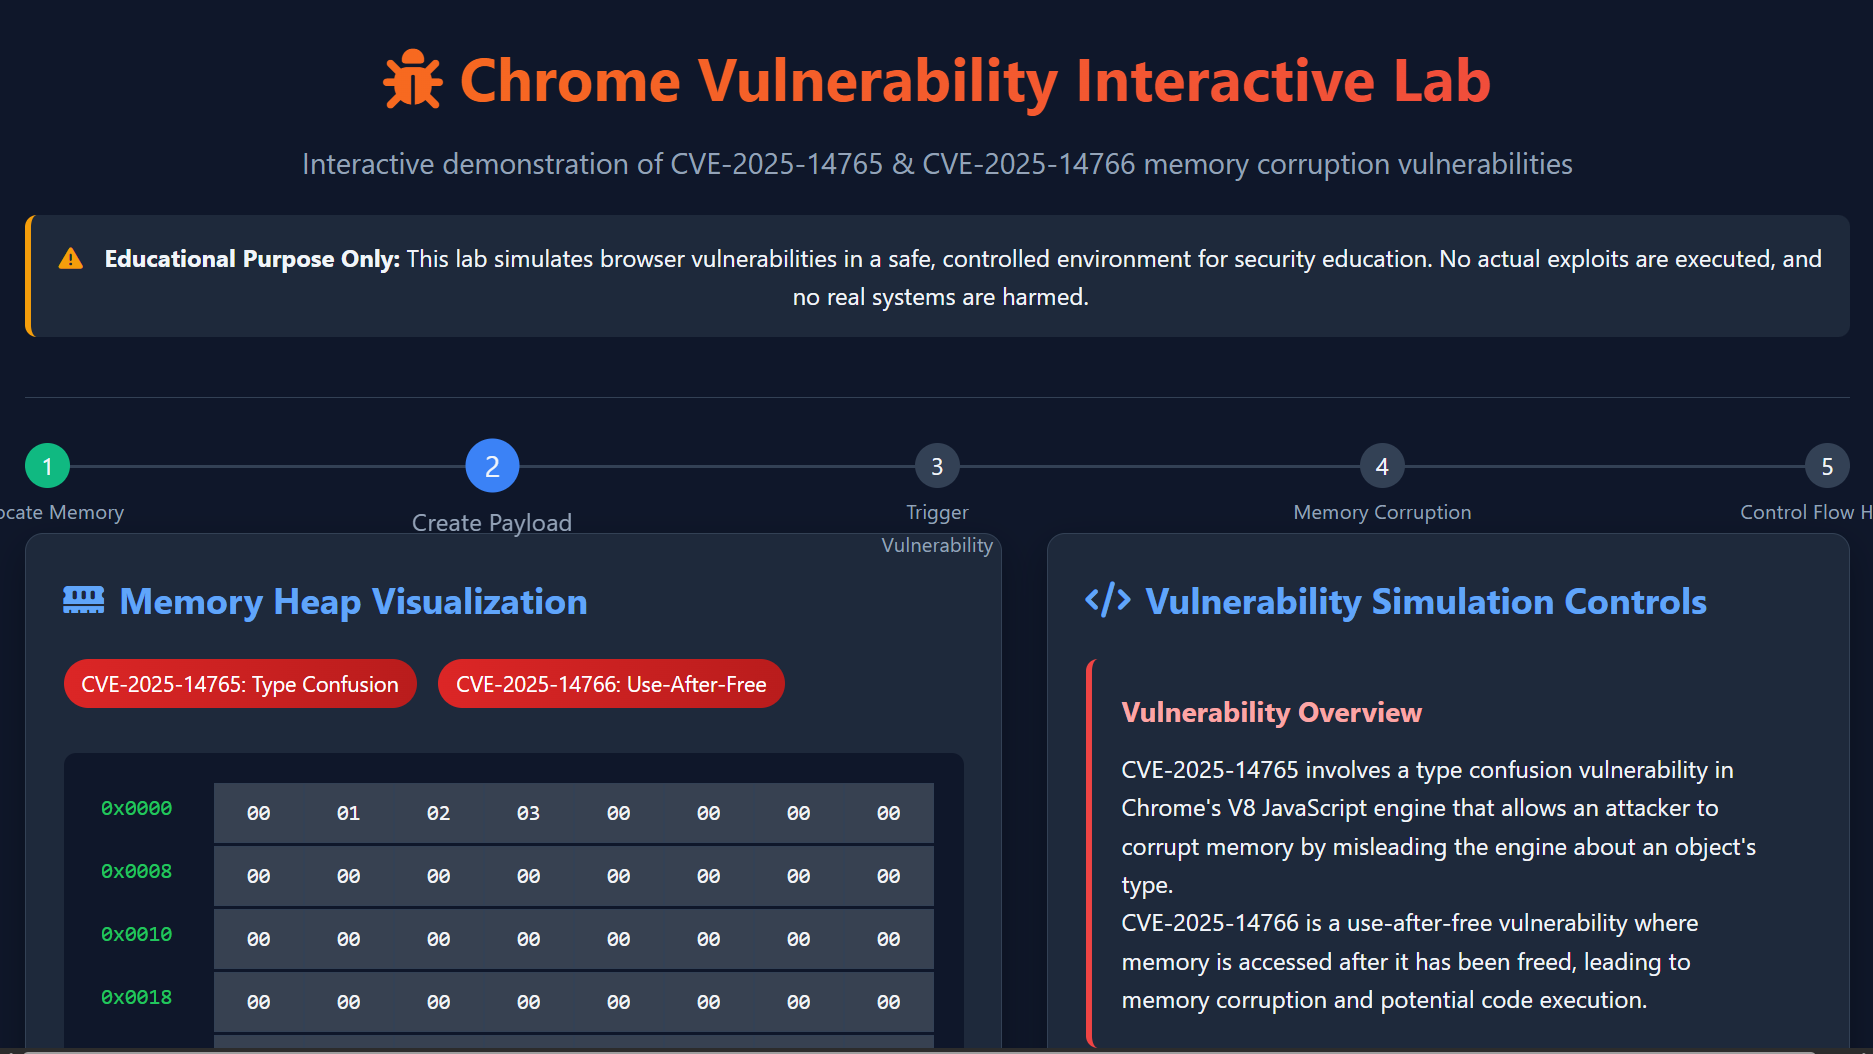 infosecantara/cve-2025-14765-and-cve-2025-14766
Laboratório interativo baseado em navegador que simula vulnerabilidades de corrupção de memória do Chrome (CVE-2025-14765/14766) para treinamento…
 ppwwiinn/cve-2026-2763-poc
Prova de conceito de exploração para CVE-2026-2763, um use-after-free no motor JavaScript da Mozilla, demonstrando uma primitiva de escrita de 1 bit…
 alexcyberx/cve-2025-14847_expolit
Ferramenta de exploração para CVE-2025-14847, uma vulnerabilidade de divulgação de memória no MongoDB, que permite a extração multithread de dados…
 k0n9-log/cve-2023-6931
CVE-2023-6931 PoC de pânico do kernel
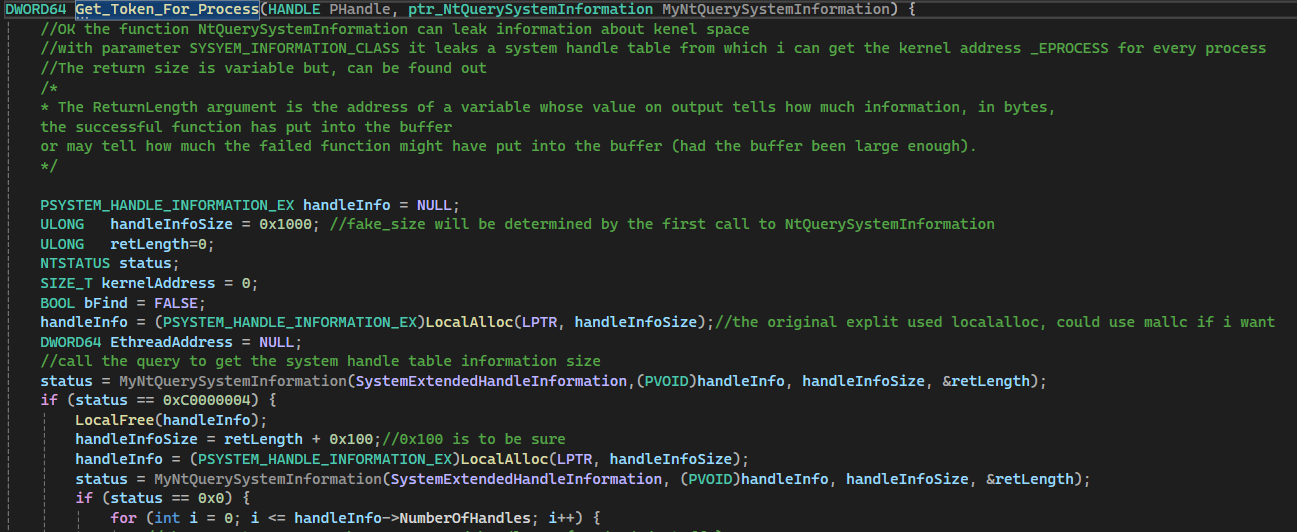 emilc3978/cve-2022-37969poc
Tutorial do CVE-2022-37969 com foco na metodologia de exploração do Kernel, não nas causas internas da CVE
 lsw29475/cve-2020-17057
Exploit de kernel do Windows para CVE-2020-17057 usando objetos de paleta com ponteiros de dados pendentes, visando bypass de isolamento de tipo para…
 sho-luv/mongobleed
Scanner e ferramenta de exploit para CVE-2025-14847 (MongoBleed). Vazamento de memória heap não autenticado do MongoDB via descompressão zlib.…
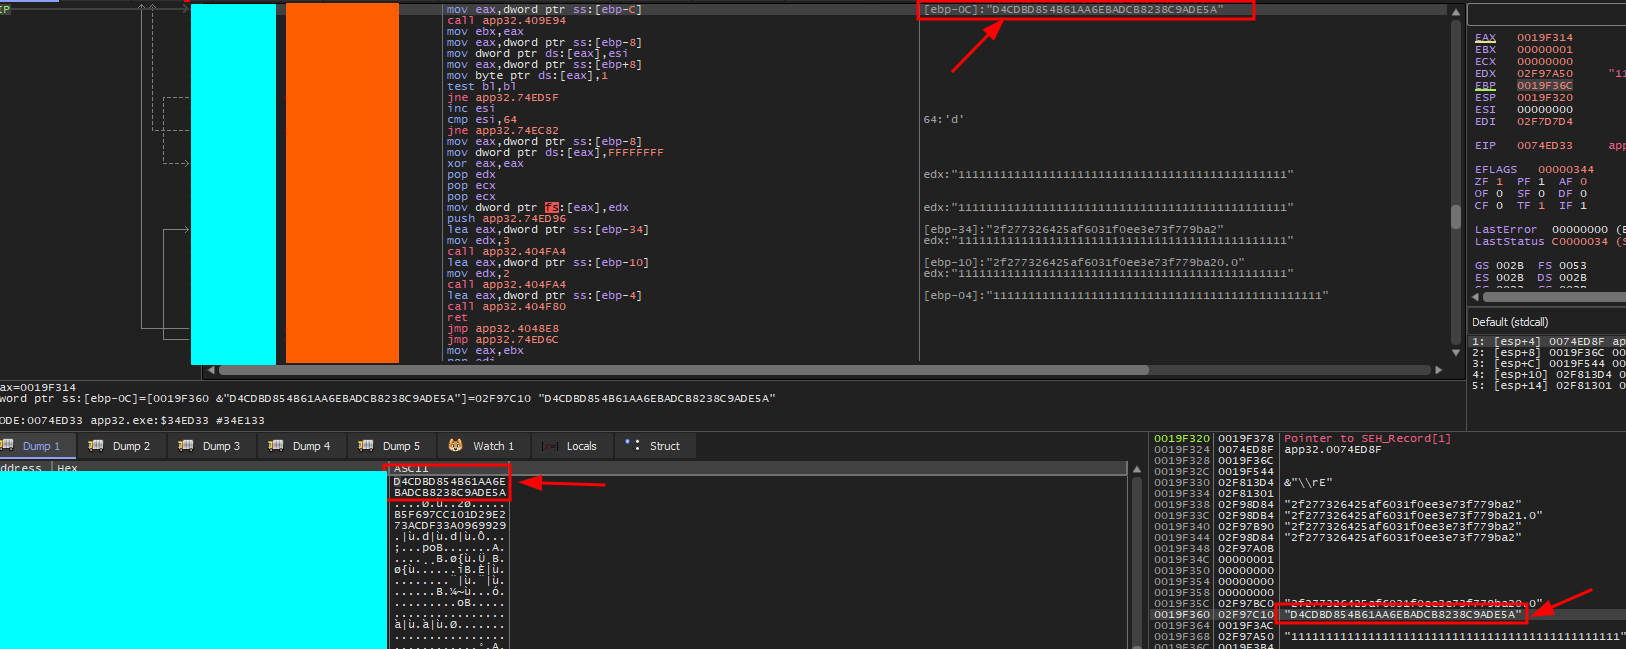 smarttfoxx/cve-2025-60791
Easywork Enterprise 2.1.3.354 é vulnerável ao Armazenamento de Informações Sensíveis em Texto Claro na Memória. A aplicação deixa chaves de licença…








