Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Forensia de Memória — Página 10 | Kitploit
Categorias

Forensia de Memória

Ferramentas para analisar despejos de RAM para encontrar processos em execução, conexões de rede e malware oculto.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3khá 11 dias
avml preview#3

avml

GitHubmicrosoft/avml
1.1khá 3 dias
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2khá 5h 11m
LiME preview#6

LiME

GitHubjtsylve/lime
2.1khá 6 meses
community preview#7

community

GitHubvolatilityfoundation/community
378há 6 anos
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
159há 2 anos
dissect preview#9

dissect

GitHubfox-it/dissect
1.1khá 1 dia
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1khá 1 dia
capa preview#11

capa

GitHubmandiant/capa
6.1khá 2 dias
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2khá 5h 27m
Mais recentesRelevânciaMais popularesAtualizadas recentemente
707 resultados
NovaHypervisor preview

NovaHypervisor

GitHubidov31/novahypervisor

Hypervisor Windows para Intel x64: hypervisor anfitrião defensivo para Windows projetado para mitigar ataques a nível de kernel, incluindo BYOVD,…
defensive-toolsmemory-forensicsids-ips-evasion+2
270há 5 meses
TiEtwAgent preview

TiEtwAgent

GitHubxuanxuan0/tietwagent

Agente de detecção de injeção de memória PoC baseado em ETW, para fins de pesquisa ofensiva e defensiva
defensive-toolsmemory-forensicsmalware-analysis+1
300há 5 anos
BOF_RunPe preview

BOF_RunPe

GitHubntdallas/bof_runpe

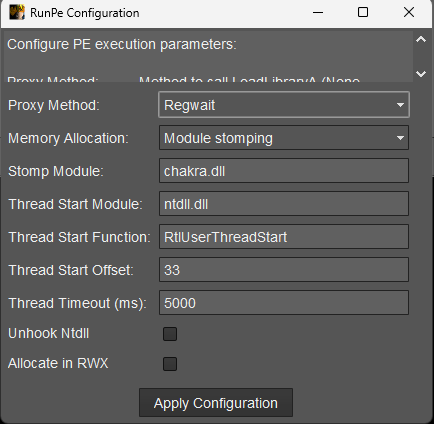
BOF para executar PE no Cobalt Strike Beacon sem criação de console
memory-forensicsshellcodepost-exploitation+1
200há 11 meses
shed preview

shed

GitHubenkomio/shed

Inspetor de runtime .NET

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+1
275há 7 anos
lpc_sniffer_tpm preview

lpc_sniffer_tpm

GitHubdenandz/lpc_sniffer_tpm

Um sniffer de poucos pinos para ICEStick - direcionado a chips TPM
embedded-systems-securitymemory-forensicsdata-exfiltration+5
178há 6 anos
CVE-2022-3699 preview

CVE-2022-3699

GitHubalfarom256/cve-2022-3699

Driver de Diagnóstico Lenovo EoP - Leitura/Escrita Arbitrária
privilege-escalationmemory-forensicsvulnerability-analysis+3
175há 3 anos
heaptrace preview

heaptrace

GitHubarinerron/heaptrace

Ajuda a visualizar operações de heap para pwn e depuração
memory-forensicsdebuggersctf+1
330há 3 anos
cve-2019-2215 preview

cve-2019-2215

GitHubkangtastic/cve-2019-2215

Temproot para Pixel 2 e Pixel 2 XL via CVE-2019-2215
android-securityprivilege-escalationmemory-forensics+4
134há 7 anos
Platbox preview

Platbox

GitHubioactive/platbox

Ferramenta de avaliação de segurança de plataforma para despejar e analisar registros UEFI/SMM, espaço de configuração PCI, memória física, flash SPI…
memory-forensicsvulnerability-analysisfuzzing+3
221há 1 ano
CVE-2023-0179-PoC preview

CVE-2023-0179-PoC

GitHubh4k6/cve-2023-0179-poc

针对(CVE-2023-0179)漏洞利用 Esta vulnerabilidade foi atribuída ao CVE-2023-0179 e afeta todas as versões do Linux de 5.5 a 6.2-rc3, tendo sido testada na…
privilege-escalationmemory-forensicsvulnerability-analysis+2
200há 3 anos
ulexecve preview

ulexecve

GitHubanvilsecure/ulexecve

Executa binários ELF arbitrários diretamente da memória no Linux sem tocar no disco, permitindo operações furtivas de red-teaming e antiforenses…

memory-forensicsexploitationpost-exploitation+3
214há 2 anos
vol-rs preview

vol-rs

GitHubdaffainfo/vol-rs

Volatility 3 portado para Rust. Mesma saída, muito mais rápido.
memory-forensicsvulnerability-analysisforensics+3
196há 17 dias
LsassReflectDumping preview

LsassReflectDumping

GitHuboffensive-panda/lsassreflectdumping

Esta ferramenta emprega a técnica de Process Forking usando a API RtlCreateProcessReflection para clonar o processo lsass.exe. Uma vez criado o…
memory-forensicspassword-attackspost-exploitation+1
220há 2 anos
CVE-2023-28252 preview

CVE-2023-28252

GitHubfortra/cve-2023-28252

Análise técnica e exploit de prova de conceito para CVE-2023-28252, uma vulnerabilidade de escalonamento de privilégio no driver do sistema de…
privilege-escalationmemory-forensicsvulnerability-analysis+4
184há 3 anos
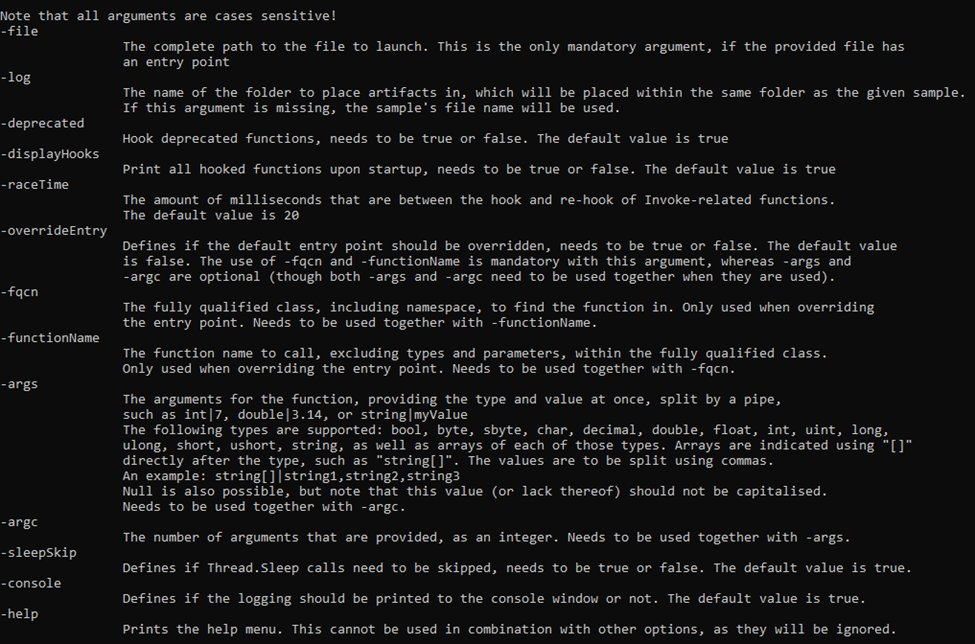
DotDumper preview

DotDumper

GitHubadvanced-threat-research/dotdumper

Um descompactador e registrador automático para arquivos direcionados ao DotNet Framework
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+4
266há 3 anos
Collect-MemoryDump preview

Collect-MemoryDump

GitHublethal-forensics/collect-memorydump

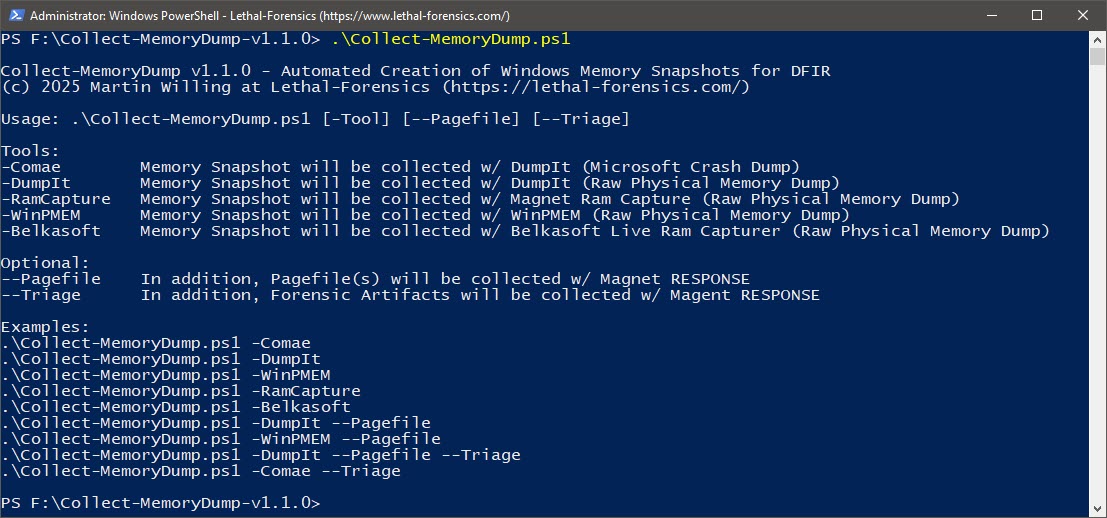
Script automatizado em PowerShell para aquisição forense de memória Windows, incluindo dumps de crash/raw, coleta de pagefile, artefatos de triagem e…
memory-forensicsforensicsdigital-forensics+1
265há 11 meses
teamviewer-dumper preview

teamviewer-dumper

GitHubattackercan/teamviewer-dumper

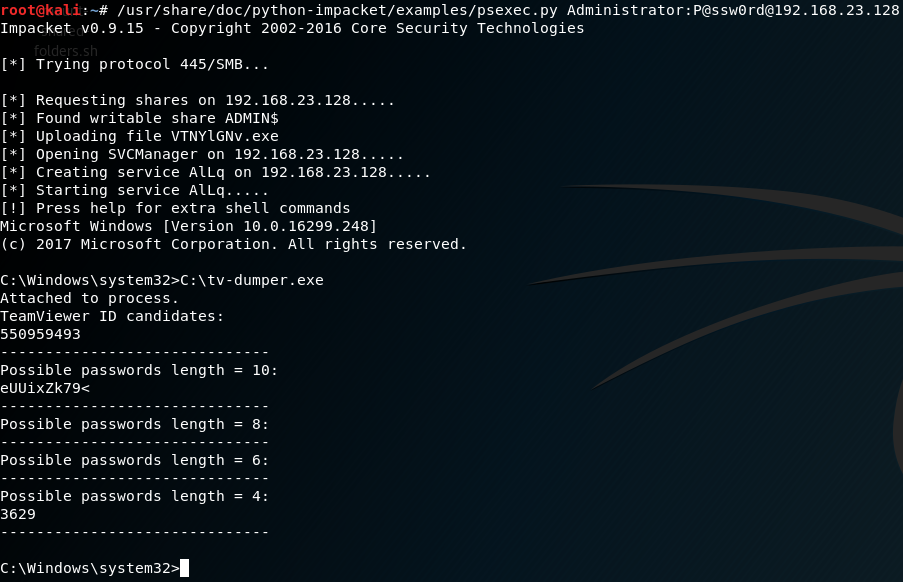
Extrair ID e senha do TeamViewer da memória. Funciona muito melhor do que outras ferramentas.
password-crackingreconnaissancememory-forensics+3
98há 8 anos
clairvoyance preview

clairvoyance

GitHub0vercl0k/clairvoyance

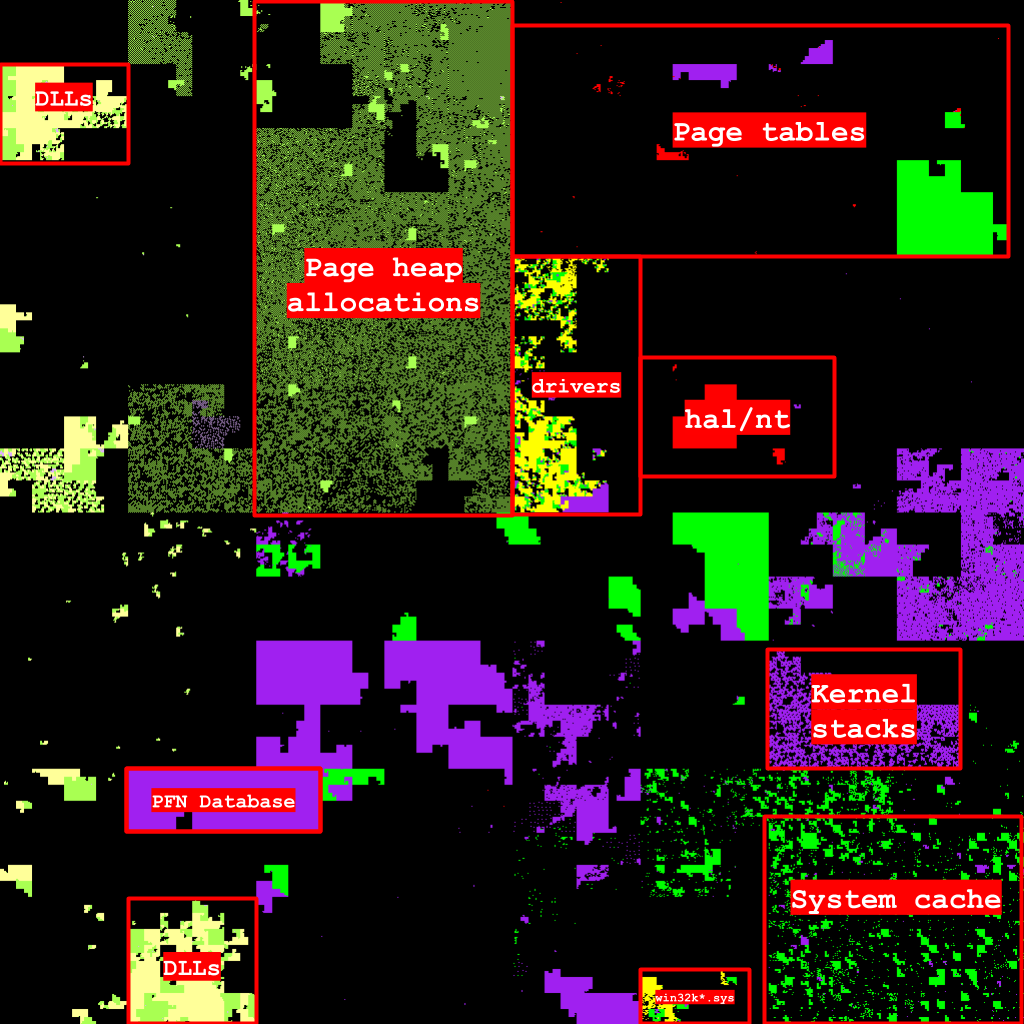
Visualize o espaço de endereço virtual de um processo do Windows em uma curva de Hilbert.

memory-forensicsforensicsdigital-forensics
308há 5 anos
Anterior1…91011…40Próximo