
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Forensia de Memória — Página 37 | Kitploit
Categorias

Forensia de Memória

Ferramentas para analisar despejos de RAM para encontrar processos em execução, conexões de rede e malware oculto.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3khá 9 dias
avml preview#3

avml

GitHubmicrosoft/avml
1.1khá 2 dias
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2khá 57 minutos
LiME preview#6

LiME

GitHubjtsylve/lime
2.1khá 6 meses
community preview#7

community

GitHubvolatilityfoundation/community
378há 6 anos
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
160há 2 anos
dissect preview#9

dissect

GitHubfox-it/dissect
1.1khá 14 dias
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1khá 18h 50m
capa preview#11

capa

GitHubmandiant/capa
6.1khá 18h 59m
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2khá 17h 30m
Mais recentesRelevânciaMais popularesAtualizadas recentemente
702 resultados
MemTracer preview

MemTracer

GitHubmayhamad/memtracer

Ferramenta de análise de memória ao vivo para detectar DLLs .NET carregadas reflexivamente, examinando regiões de memória de processos em busca de…
memory-forensicsforensicsmalware-analysis+1
64há 4 anos
Linpmem preview

Linpmem

GitHubvelocidex/linpmem

Driver de kernel Linux para aquisição de memória física, permitindo acesso de leitura a qualquer endereço físico, incluindo memória reservada e…
memory-forensicsforensicsdigital-forensics+1
105há 1 ano
PPLBlade preview

PPLBlade

GitHubtastypepperoni/pplblade

Contorna a proteção PPL para despejar a memória do processo LSASS, ofusca os arquivos de despejo com XOR e os exfiltra remotamente via RAW ou SMB sem…
privilege-escalationmemory-forensicsexploitation+2
597há 3 anos
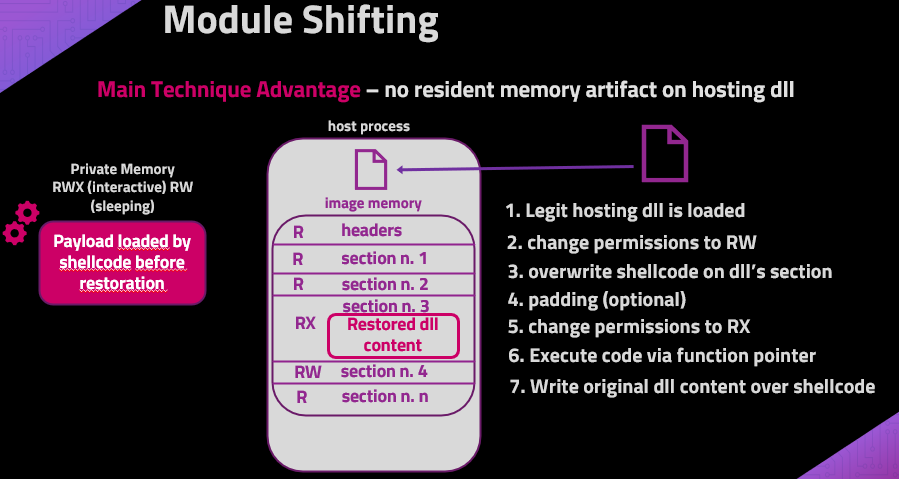
ModuleShifting preview

ModuleShifting

GitHubnaksyn/moduleshifting

Variante mais furtiva das técnicas de injeção Module Stomping e Module Overloading que reduz os IoCs de memória. Implementado em Python ctypes.

memory-forensicsred-teamingpayload-development+1
135há 3 anos
analyzer preview

analyzer

GitHubqeeqbox/analyzer

Analisar, extrair e visualizar características, artefatos e IoCs de arquivos e dumps de memória (Windows, Linux, Android, iPhone, Blackberry,…

ioc-managementosintstatic-analysis+8
320há 2 anos
forensictools preview

forensictools

GitHubcristianzsh/forensictools

Coleção de ferramentas forenses

disk-forensicsmemory-forensicsnetwork-forensics+7
701há 2 meses
ShellGhost preview

ShellGhost

GitHublem0nsec/shellghost

Uma técnica de evasão baseada em memória que torna o shellcode invisível do início ao fim do processo.
encryption-decryption-toolsmemory-forensicsexploitation+4
1.2khá 3 anos
VolWeb preview

VolWeb

GitHubk1nd0ne/volweb

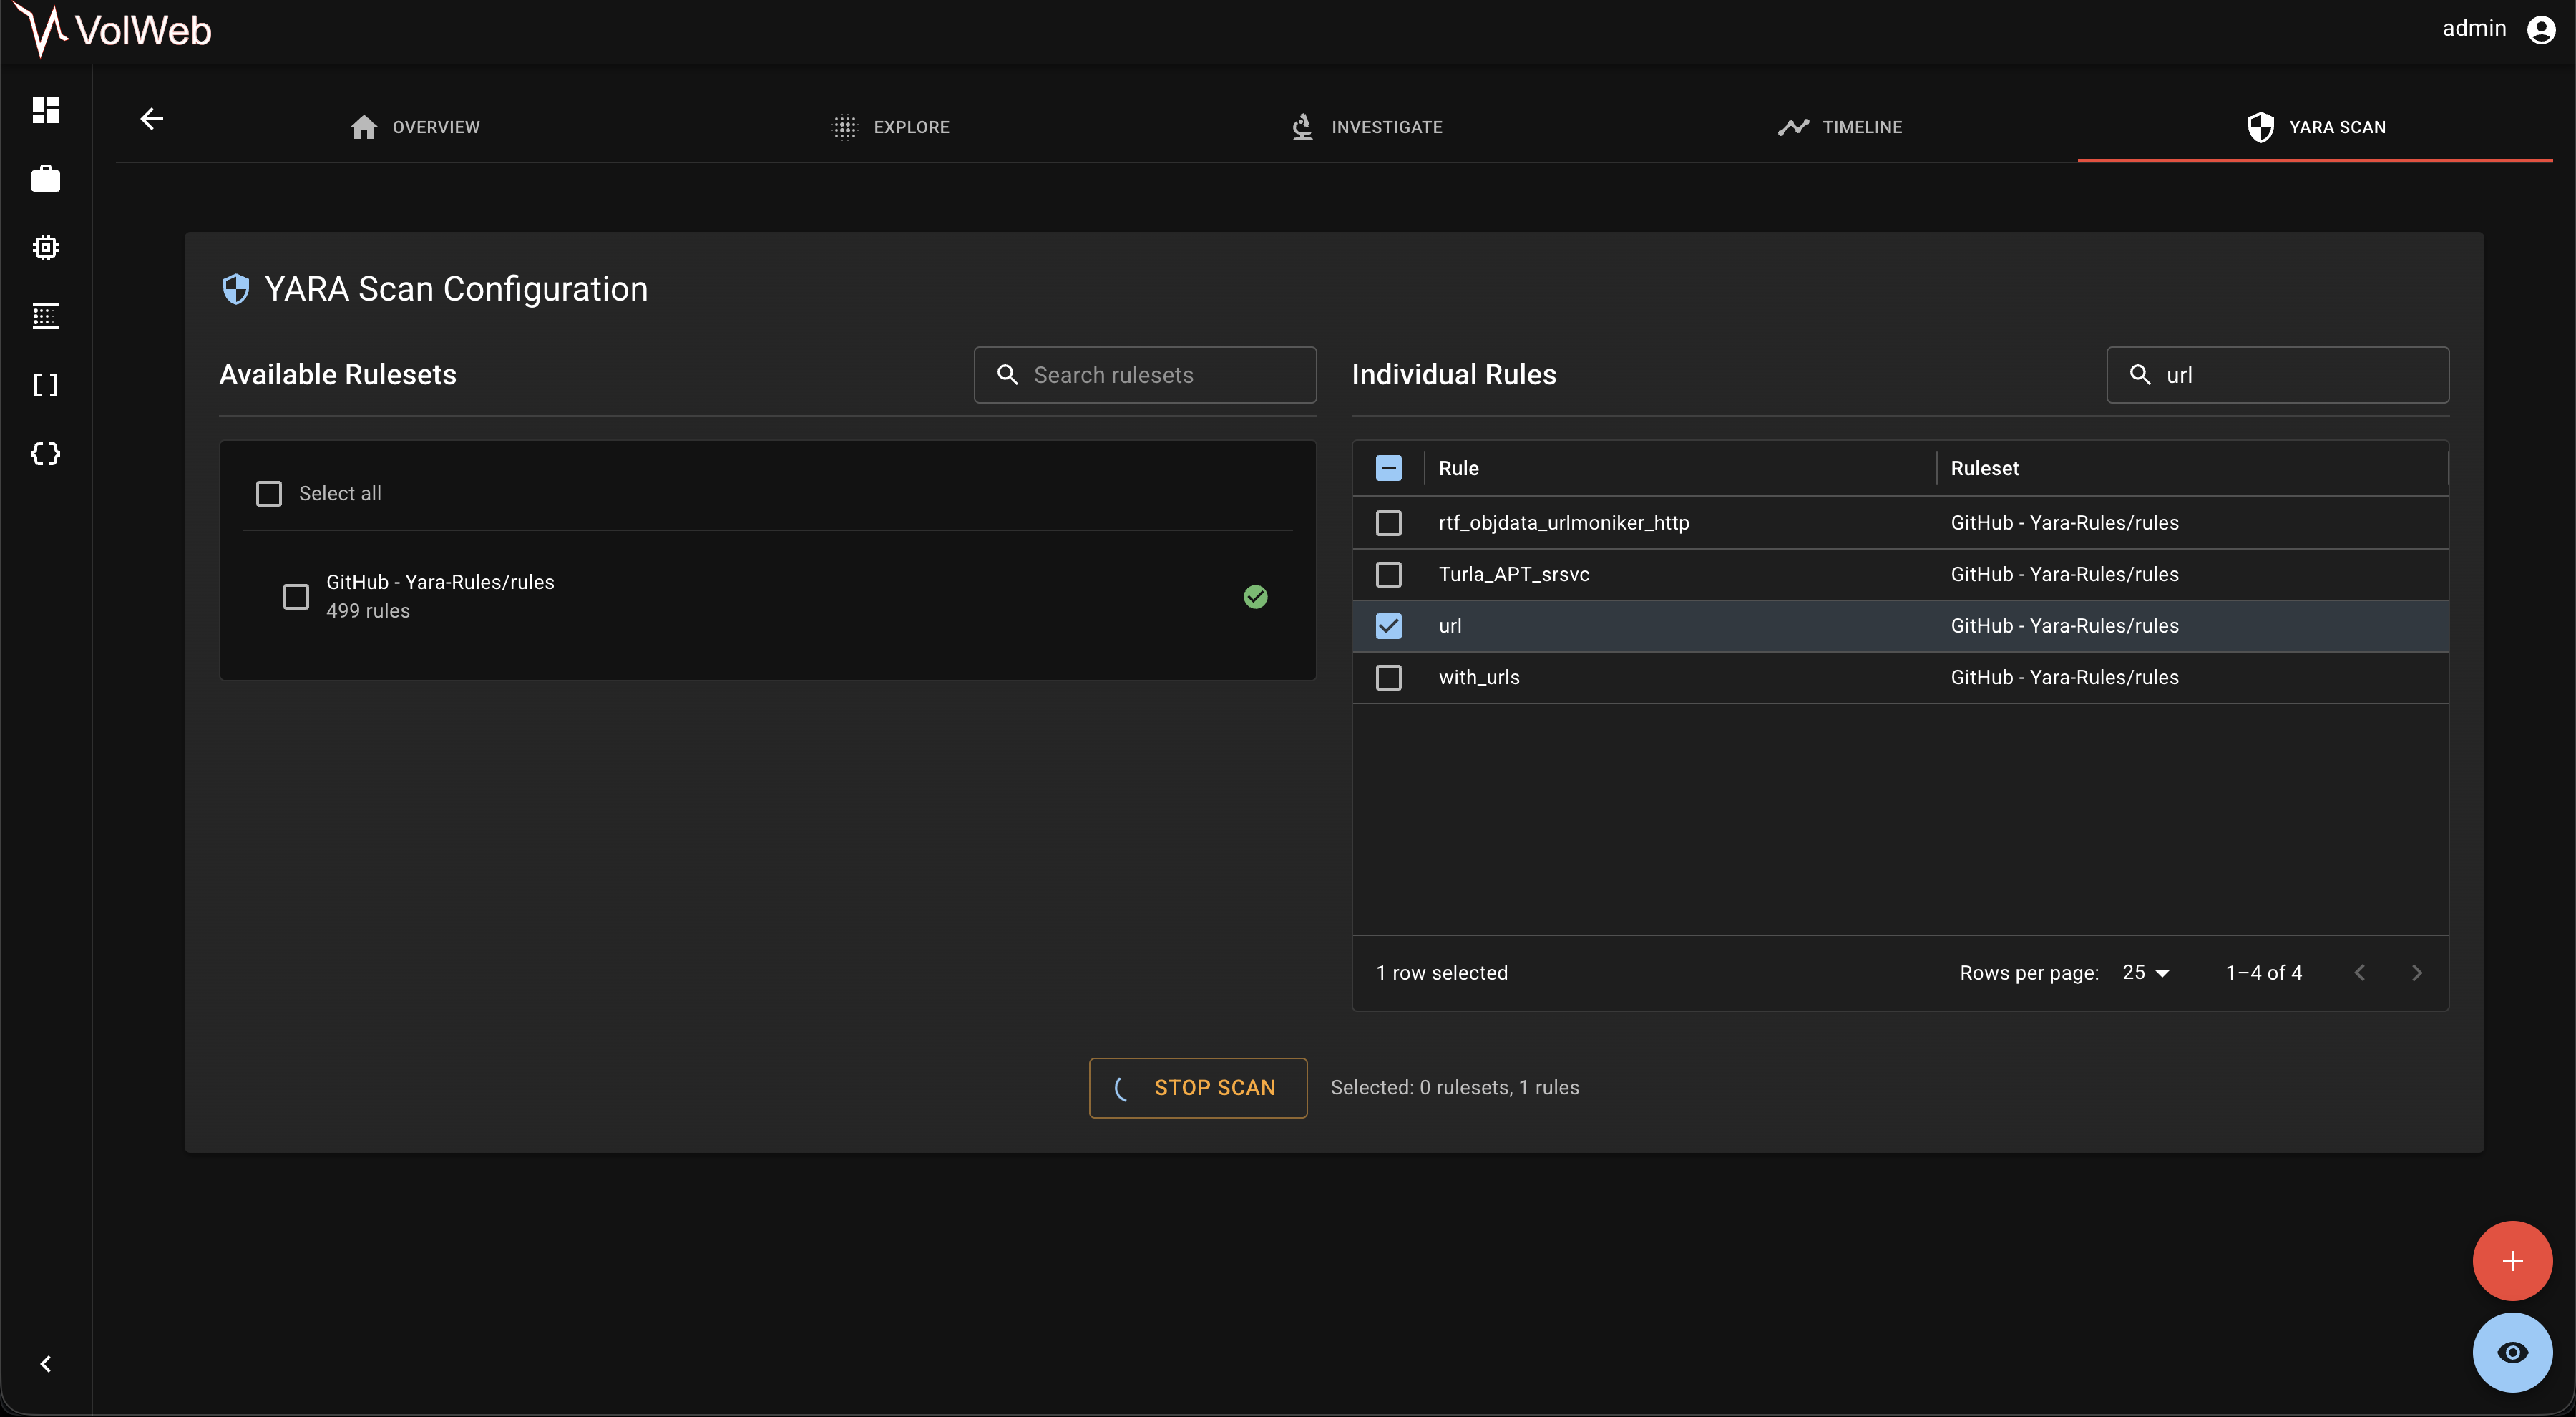
Uma plataforma centralizada e aprimorada de análise de memória
ioc-managementmemory-forensicsforensics+5
538há 22 dias
Platbox preview

Platbox

GitHubioactive/platbox

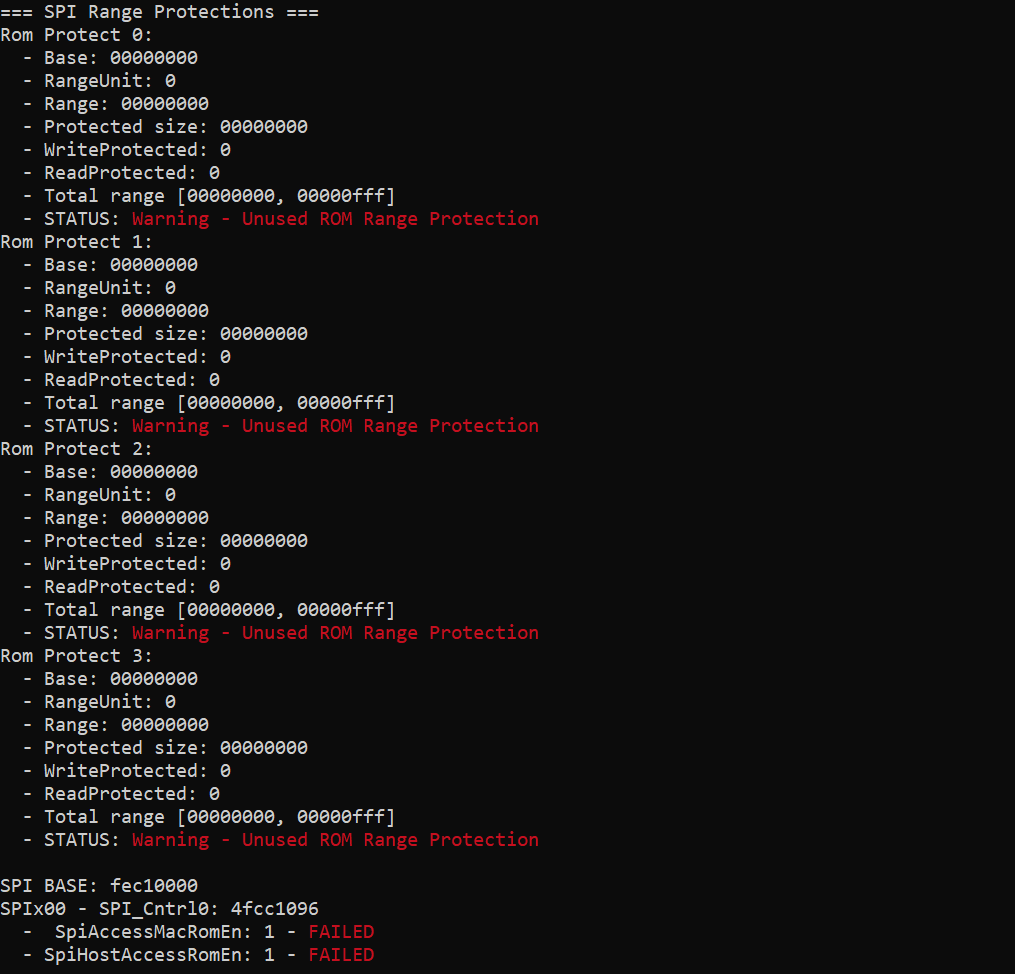
Ferramenta de avaliação de segurança de plataforma para despejar e analisar registros UEFI/SMM, espaço de configuração PCI, memória física, flash SPI…

memory-forensicsvulnerability-analysisfuzzing+3
221há 1 ano
dissect preview

dissect

GitHubfox-it/dissect

Dissect é um framework e conjunto de ferramentas de perícia digital e resposta a incidentes que permite acessar e analisar rapidamente artefatos…

disk-forensicsmemory-forensicsnetwork-forensics+5
1.1khá 14 dias
LEAF preview

LEAF

GitHubalex-cart/leaf

Framework de Aquisição de Evidências Linux
disk-forensicsioc-managementmemory-forensics+5
120há 2 anos
RogueAssemblyHunter preview

RogueAssemblyHunter

GitHubbohops/rogueassemblyhunter

Rogue Assembly Hunter é um utilitário para descobrir módulos 'interessantes' do .NET CLR em processos em execução.
defensive-toolsmemory-forensicsforensics+2
120há 4 anos
hollows_hunter preview

hollows_hunter

GitHubhasherezade/hollows_hunter

Varre todos os processos em execução. Reconhece e despeja uma variedade de implantes potencialmente maliciosos (PEs substituídos/implantados,…
defensive-toolsmemory-forensicsforensics+2
2.4khá 4 meses
lmg preview

lmg

GitHubhalpomeranz/lmg

Script para automatizar a captura e análise de memória Linux

memory-forensicsforensicsdigital-forensics+1
275há 6 anos
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

Extração de Configuração e Payload de Malware
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4khá 1 dia
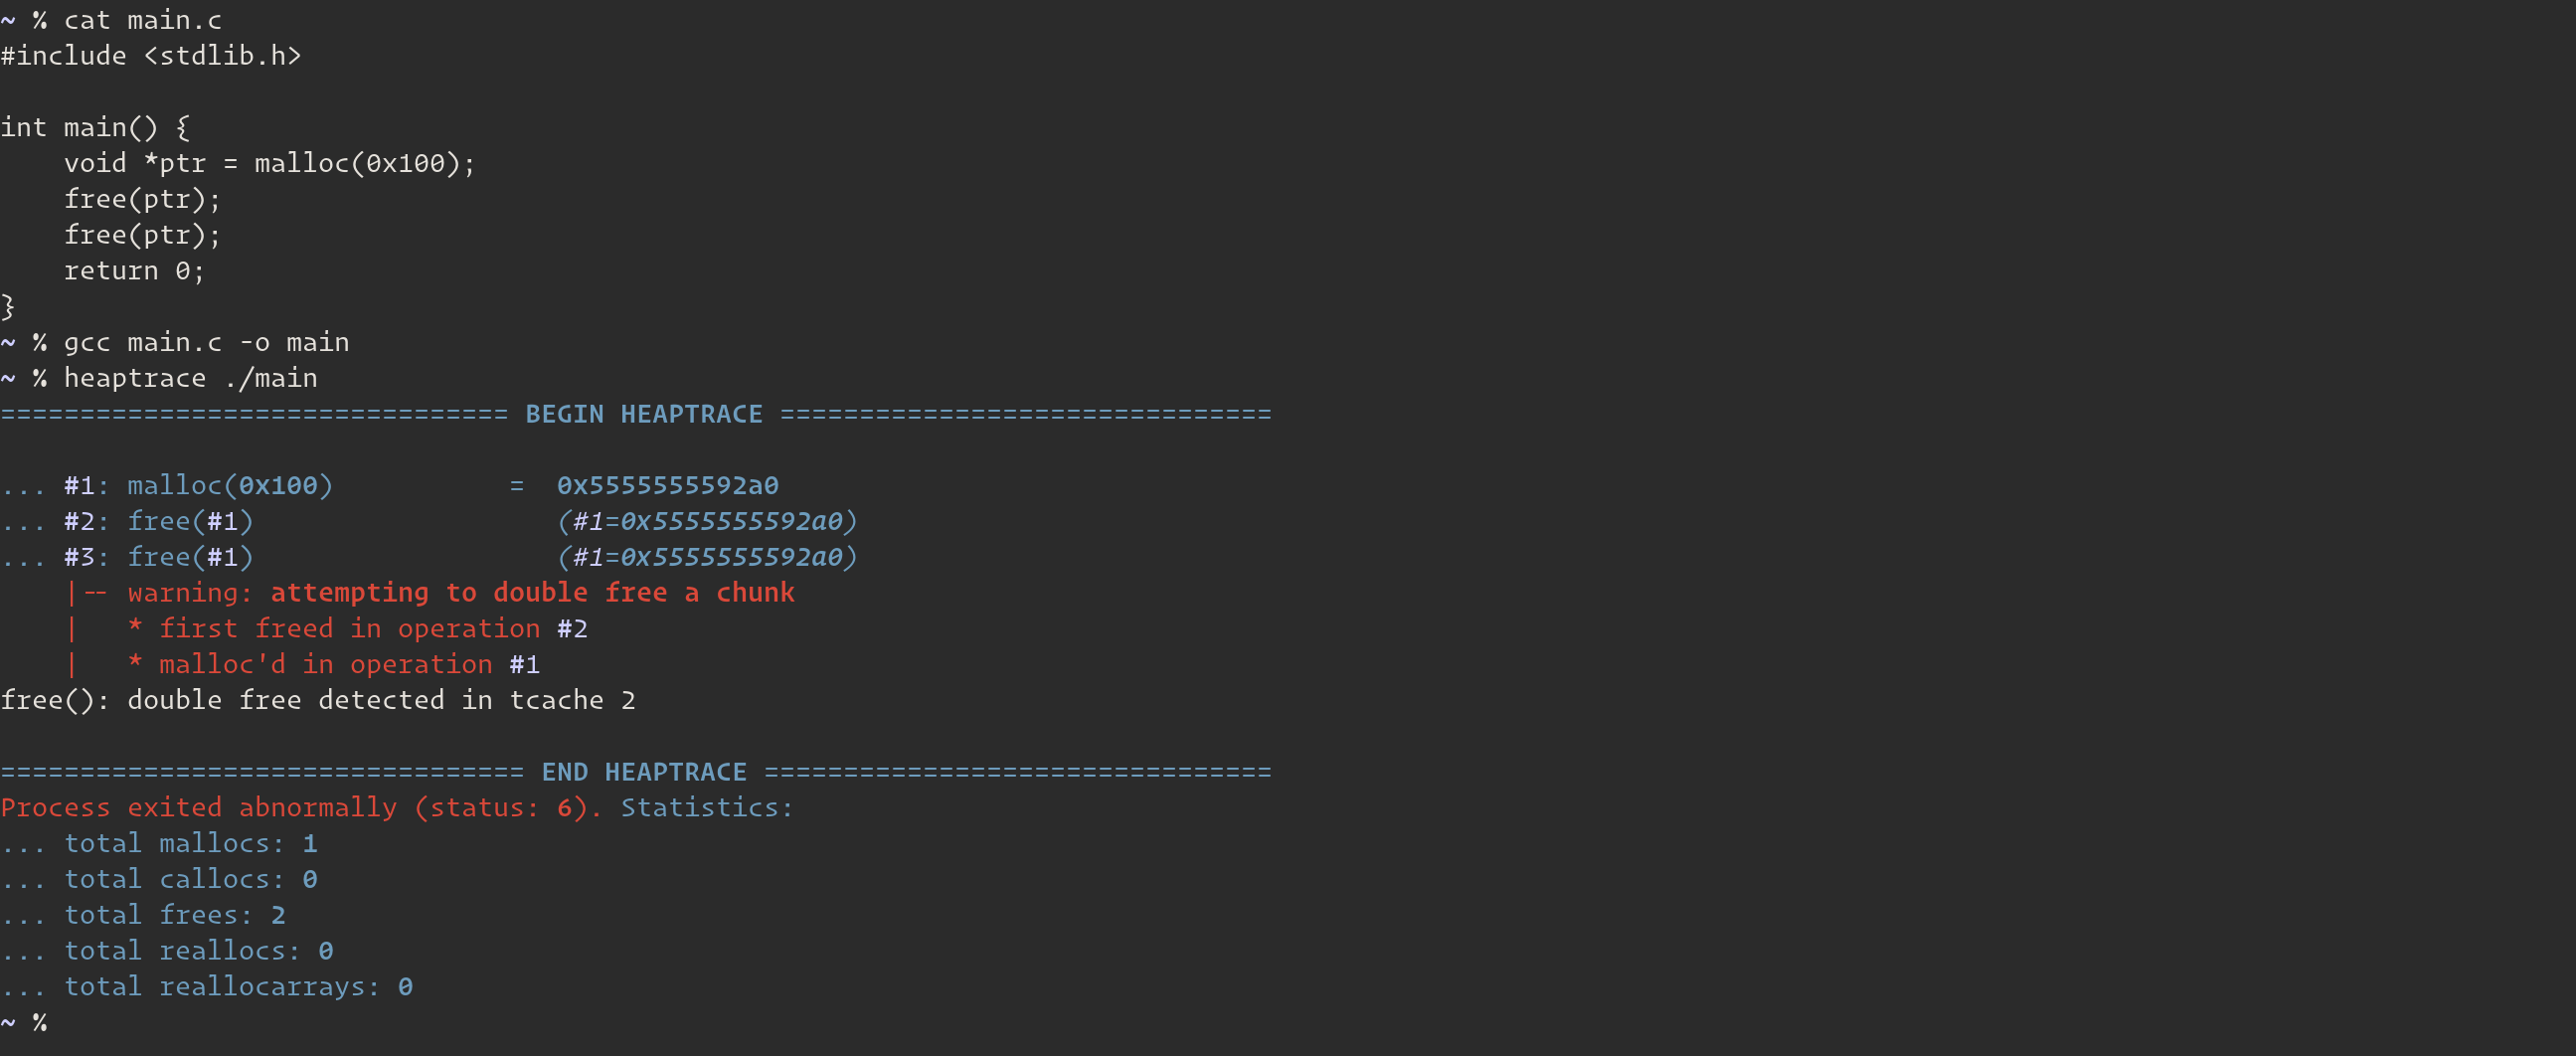
heaptrace preview

heaptrace

GitHubarinerron/heaptrace

Ajuda a visualizar operações de heap para pwn e depuração
memory-forensicsdebuggersctf+1
330há 3 anos
autotimeliner preview

autotimeliner

GitHubandreafortuna/autotimeliner

Extraia automaticamente a linha do tempo forense de um dump de memória volátil

memory-forensicsforensicsdigital-forensics+1
133há 7 meses
digital-forensics-lab preview

digital-forensics-lab

GitHubfrankwxu/digital-forensics-lab

Laboratários gratuitos e práticos de forense digital para estudantes e professores.

disk-forensicspassword-crackingmemory-forensics+9
2.9khá 7 dias
Anterior1…36373839Próximo







