
 #1
Ferramentas para dissecar, entender e fazer engenharia reversa do comportamento de software malicioso.
Recomendado pelo Kitploit
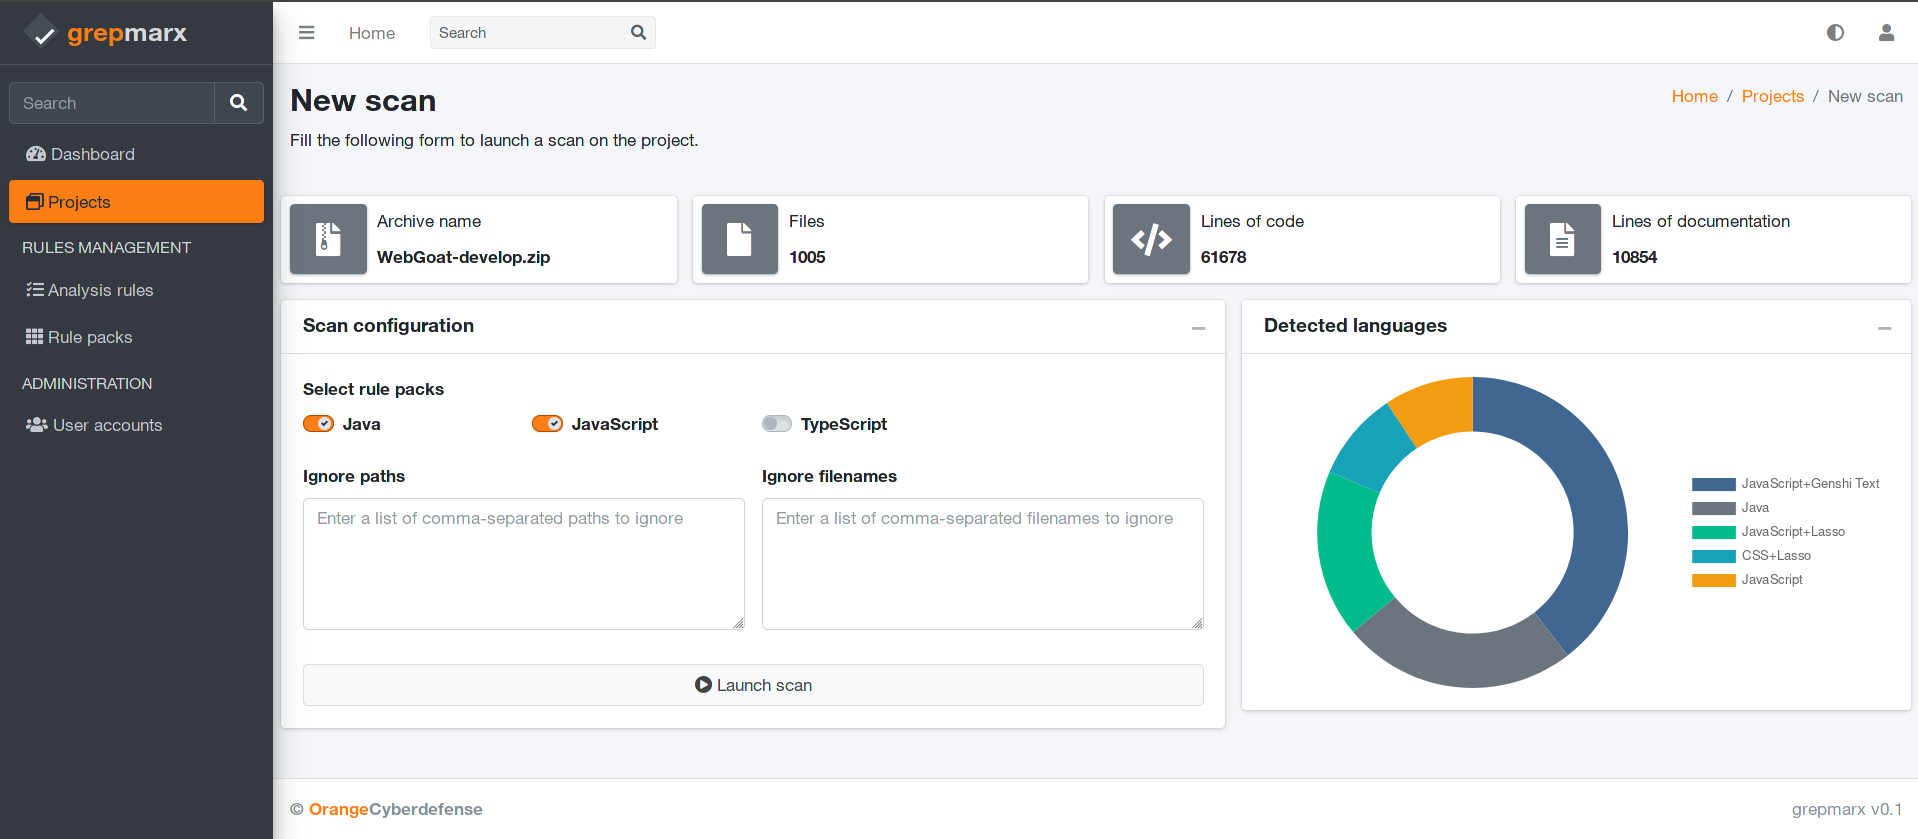
 orange-cyberdefense/grepmarx
Uma plataforma de análise estática de código fonte para entusiastas de AppSec.
 dere-ad2001/frida-labs
O repositório contém uma série de desafios para aprender Frida para exploração Android.
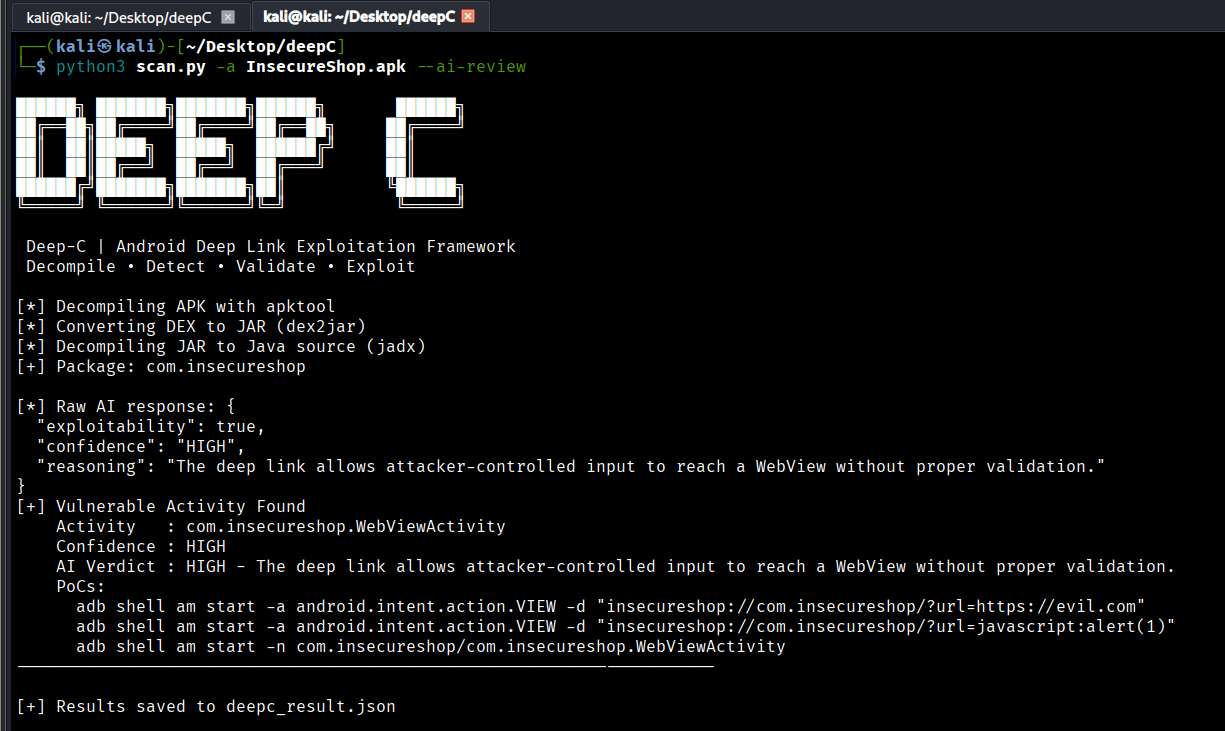 kishorbal/deep-c
Ferramenta de detecção e exploração de má configuração de deeplinks no Android
 captain4554/captain4554.github.io
🔍 Detecte vulnerabilidades CVE-2025-55182 com uma ferramenta híbrida que combina análise estática e dinâmica para avaliações de segurança…
 illegal-instruction-co/processhacker-mcp
Servidor MCP de análise de processos em tempo de execução e hacking de memória para agentes de IA. Suporta carregamento dinâmico de extensões, modo…
 fr0gger/awesome-ida-x64-olly-plugin
Uma lista selecionada de plugins para IDA, x64DBG, Ghidra e OllyDBG.
 d4rksystem/evasive_malware_book_samples
As amostras referenciadas no meu livro, Evasive Malware (No Starch Press)
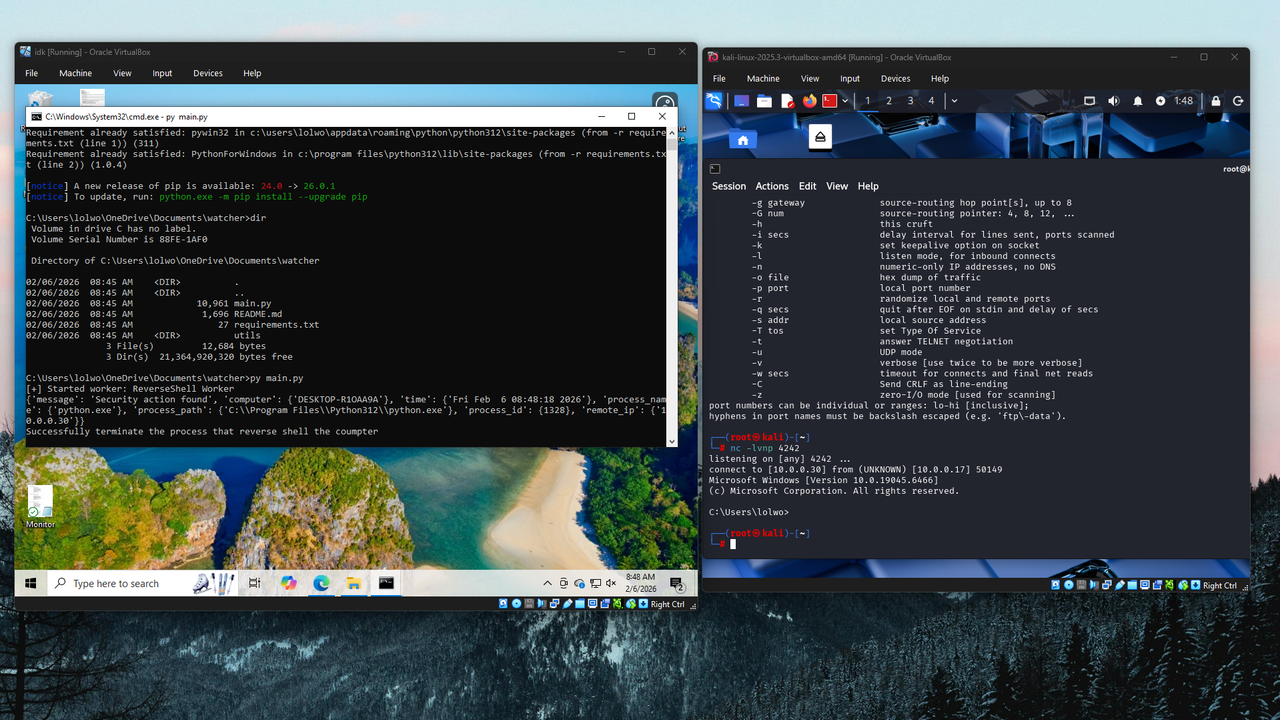 themoonsir/watcher
Detecção de shell reverso e mate-o antes de tentar o shell.
 shoucheng3/jenkinsci__script-security-plugin_cve-2023-24422_1228.vd93135a_2fb_25
Plugin do Jenkins que fornece fluxos de trabalho de aprovação de scripts e sandboxing Groovy para garantir a execução segura de scripts, com…
 hackinglz/maps_scanner
MAPS scanner em nuvem e analisador de respostas para pesquisa do Microsoft Defender.
 elastic/die-python
Bindings nativos em Python3 para o Detect-It-Easy do @horsicq
 protectai/modelscan
Proteção contra Ataques de Serialização de Modelos
 gmh5225/evmbench-certora-agent-harness
Harness de agente iterativo que usa LLMs e o Certora Prover para gerar e refinar especificações CVL de contratos inteligentes, realimentando a saída…
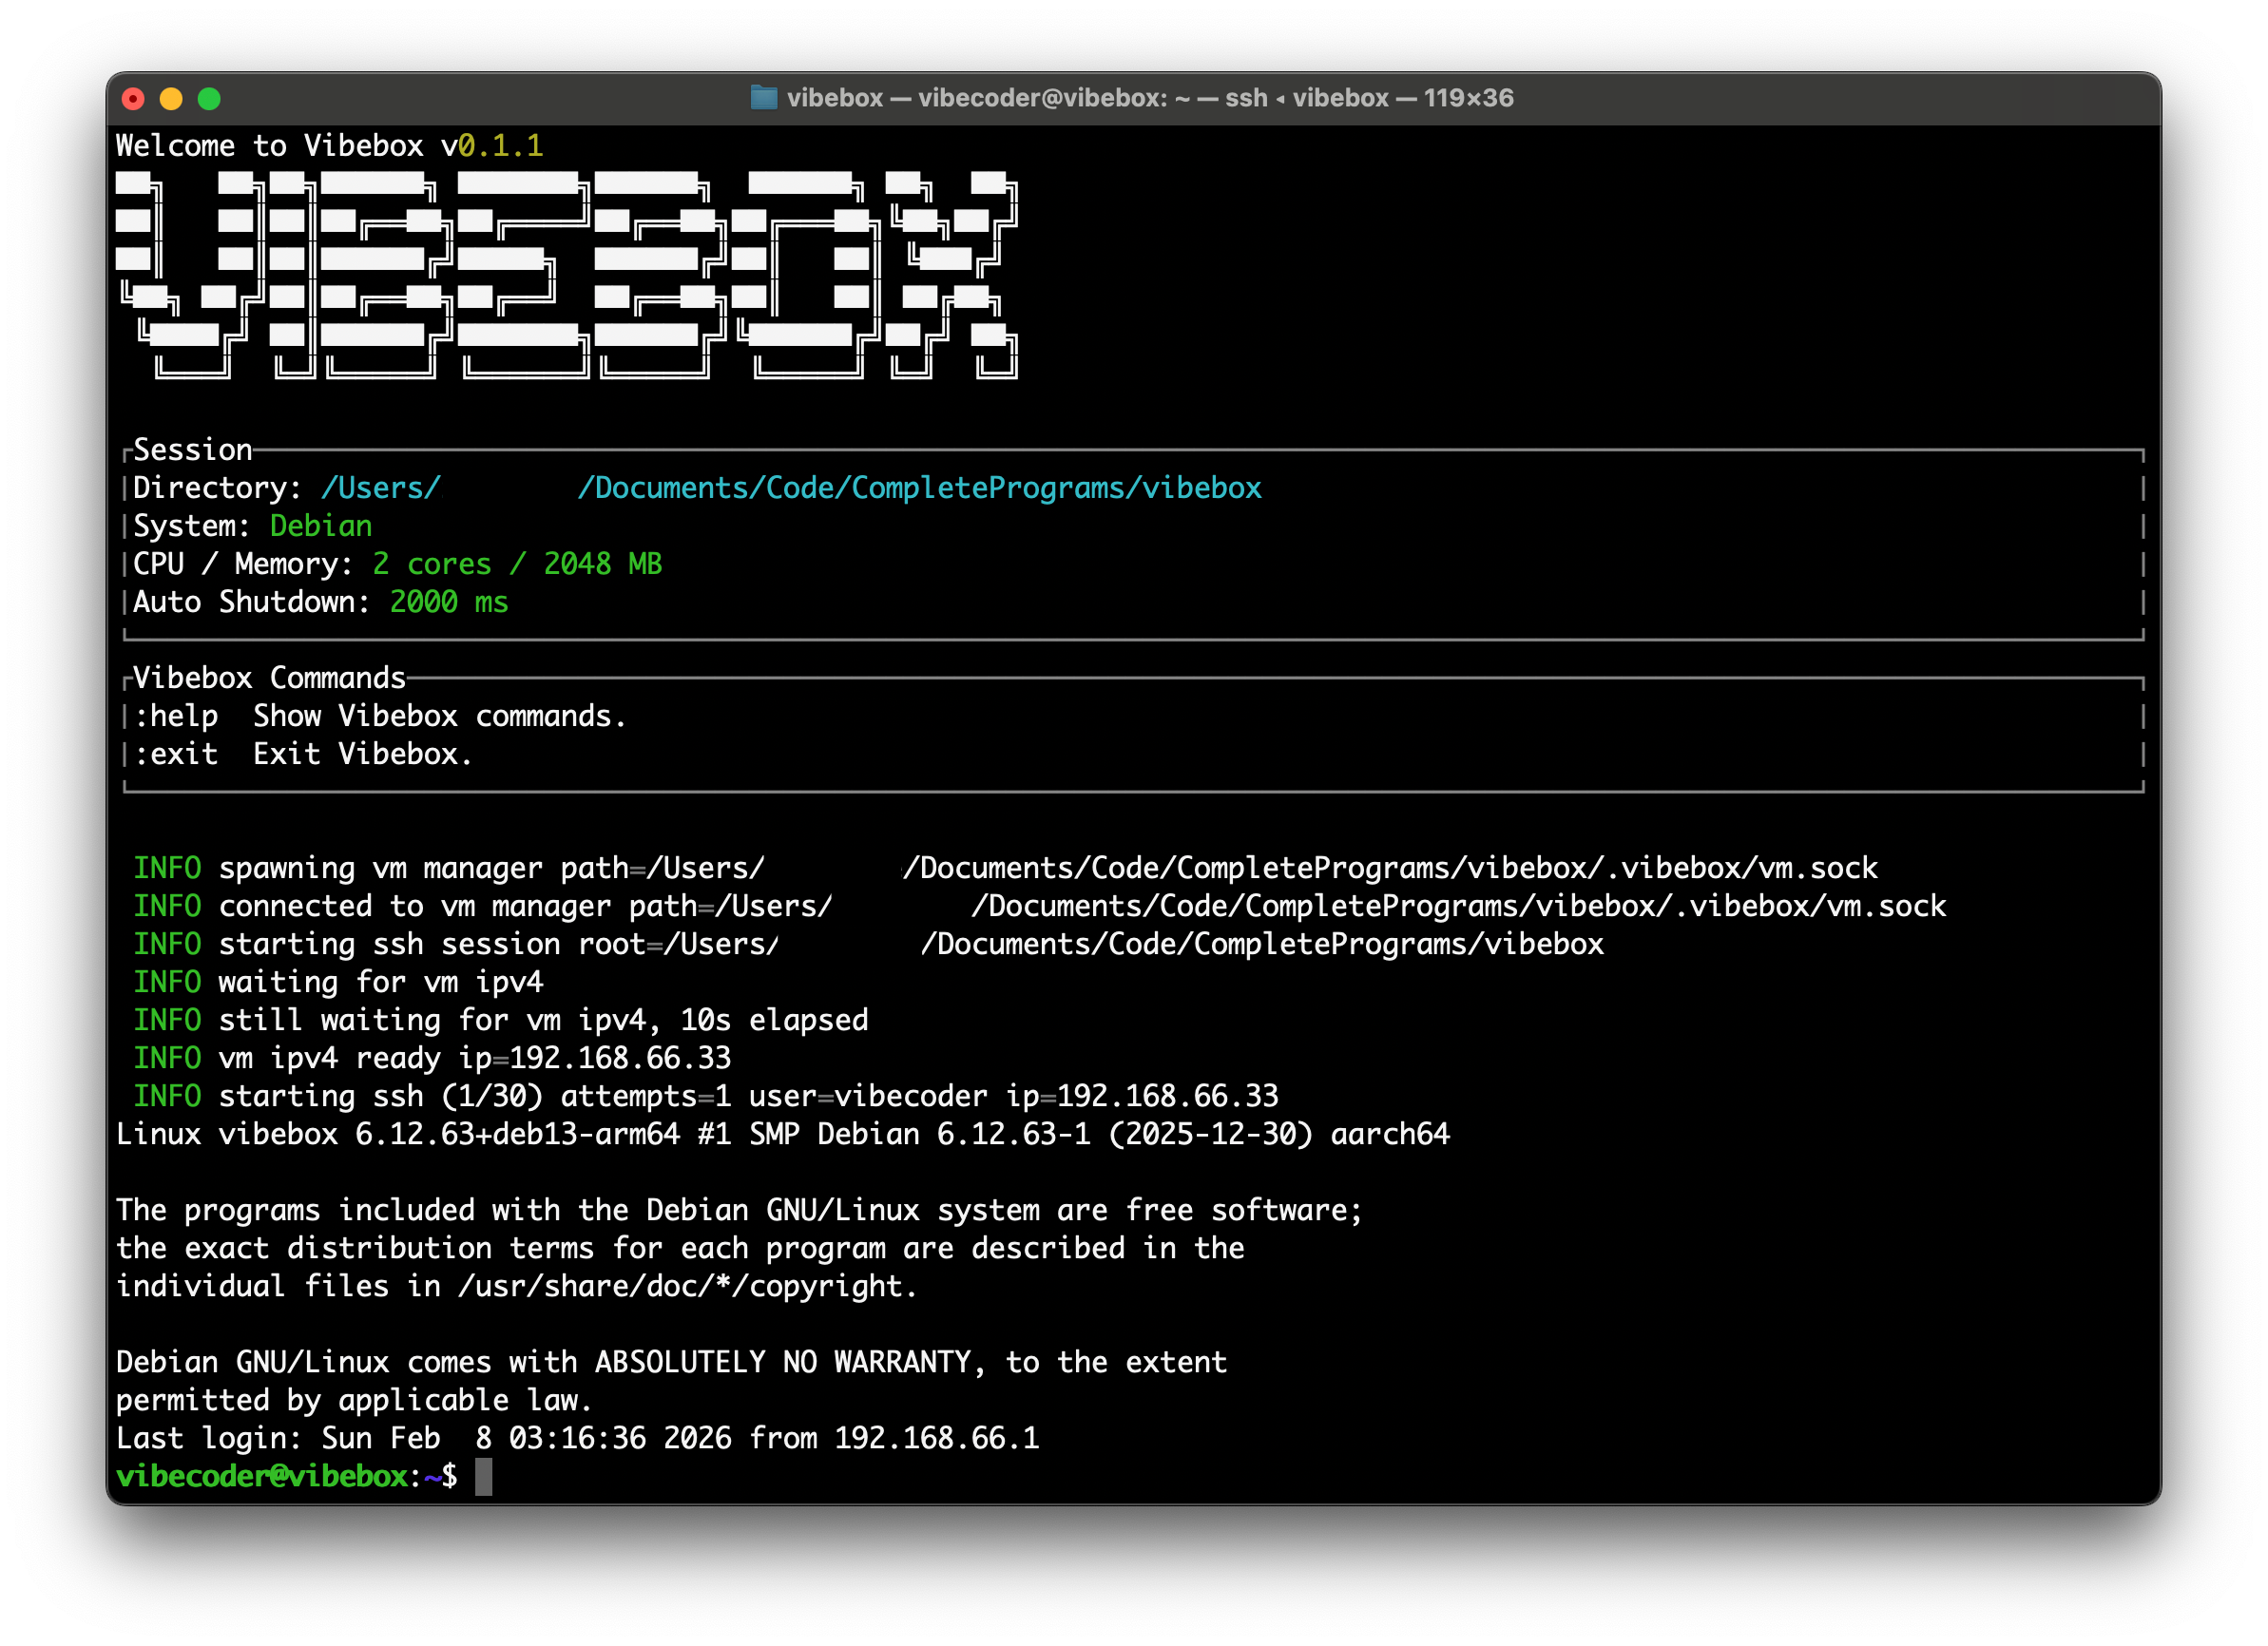 robcholz/vibebox
CLI ultra-rápida no macOS com Apple Silicon para desenvolvimento rápido e em sandbox e agentes de LLM.
 mephistolist/soviet
Um Crypter em Tempo de Execução em C para binários ELF do Linux.
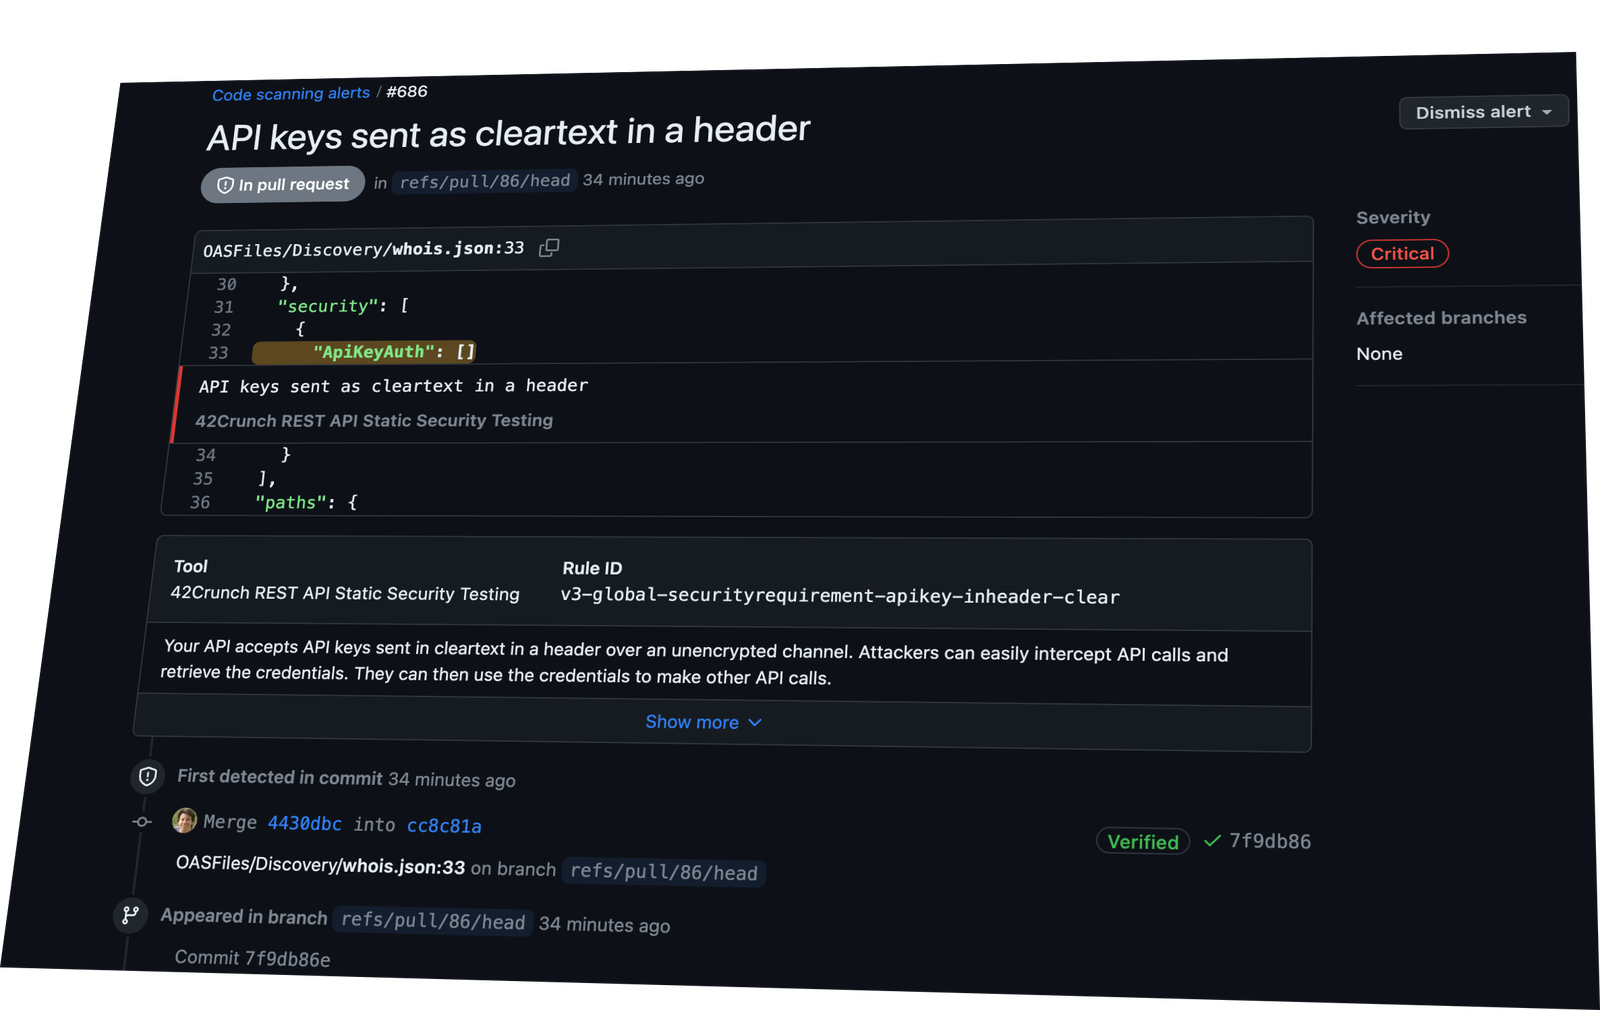 42crunch/api-security-audit-action
Automatiza a auditoria estática de segurança de APIs em contratos OpenAPI em CI/CD, executando mais de 300 verificações de autenticação, autorização…
 huseyinstif/cve-2026-2441-poc
Prova de conceito para CVE-2026-2441, um use-after-free no mecanismo CSS do Chrome, demonstrando falha do renderizador e potencial execução de código…
 peterhackz/zyrox
Zyrox: plugin de ofuscação em tempo de compilação baseado em LLVM.








