
 #1
Ferramentas de análise de logs, SIEM, registro centralizado, linha do tempo forense e correlação de eventos de segurança.
Recomendado pelo Kitploit
 hestat/drupal-check
Ferramenta para analisar logs do Apache em busca de evidências de exploração do CVE-2018-7600.
 jepaynemsft/weffles
Crie um console rápido, gratuito e eficaz de Threat Hunting/Incident Response com Windows Event Forwarding e PowerBI
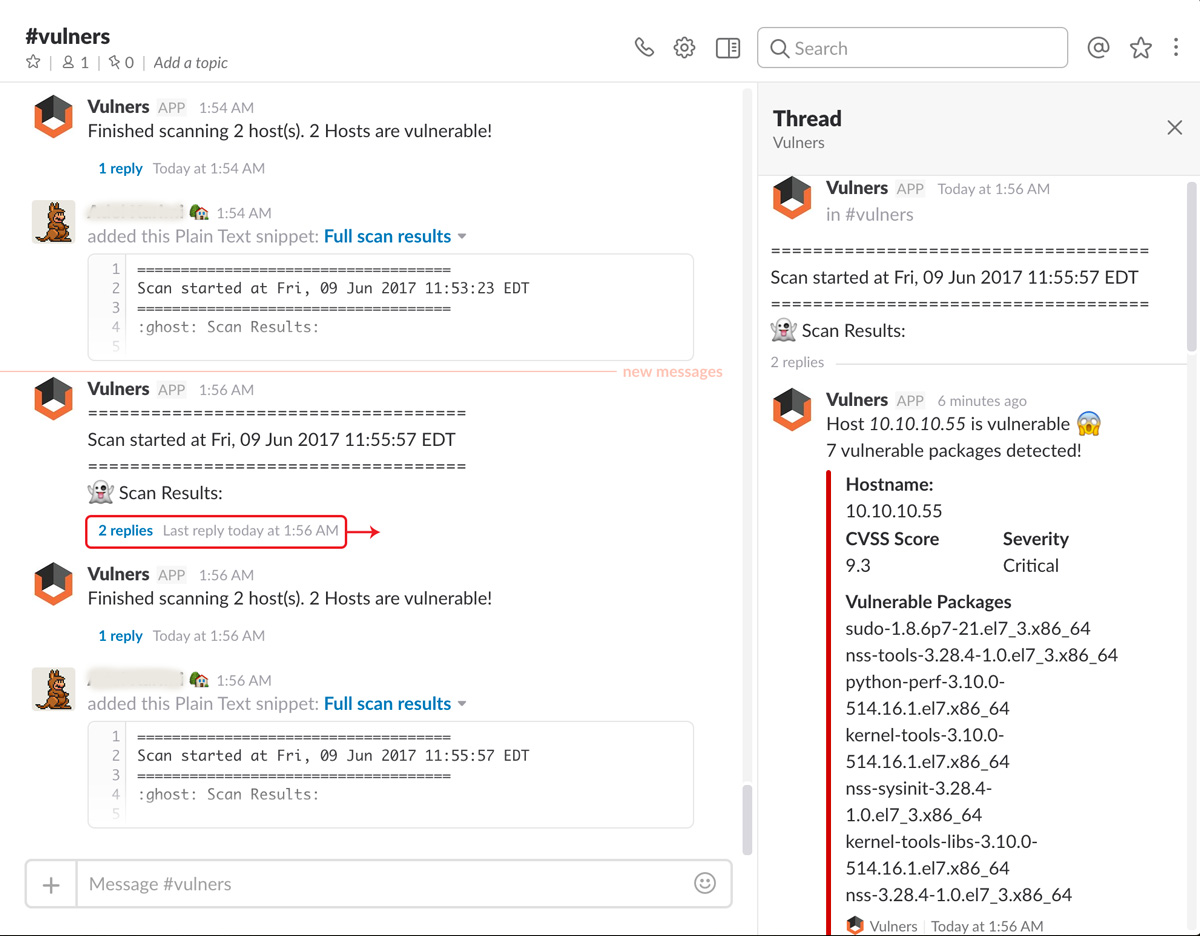 0x4d31/salt-scanner
Escaneador de vulnerabilidades Linux baseado no Salt Open e na API de auditoria do Vulners, com notificações do Slack e integração com JIRA.
 travisfsmith/sweetsecurity
Monitoramento de Segurança de Rede em dispositivos do tipo Raspberry Pi
 kvasirsecurity/kvasir
Kvasir: Gerenciamento de Dados de Testes de Penetração
 j-0-t/staekka
Stækka Metasploit - Extendendo Metasploit
 z00nx/reversemap
Analisar tentativas de SQL injection em logs de servidor web.
 knqyf263/ndff
Um monitor de rede baseado em fluxo com inspeção profunda de pacotes.
 etsy/midas
Sistema de Análise de Detecção de Intrusão para Mac
 averagesecurityguy/prometheus
Prometheus Firewall Analyzer
 nccgroup/mortimer
Uma coleção de scripts para processar dados e inteligência do tipo forense de rede, principalmente em um banco de dados postgres.
 flo354/iosforensic
Ferramenta forense para iOS
 g0tmi1k/kippo-g0tmi1k
Honeypot SSH de interação média que registra ataques de força bruta e interações completas de shell do atacante, com opções de personalização para…
 nccgroup/burp-reflux
Conversor de logs de texto do proxy Burp para CSV e SQLLite
 nccgroup/liblapith
Uma biblioteca de resultados Nessus realmente simples
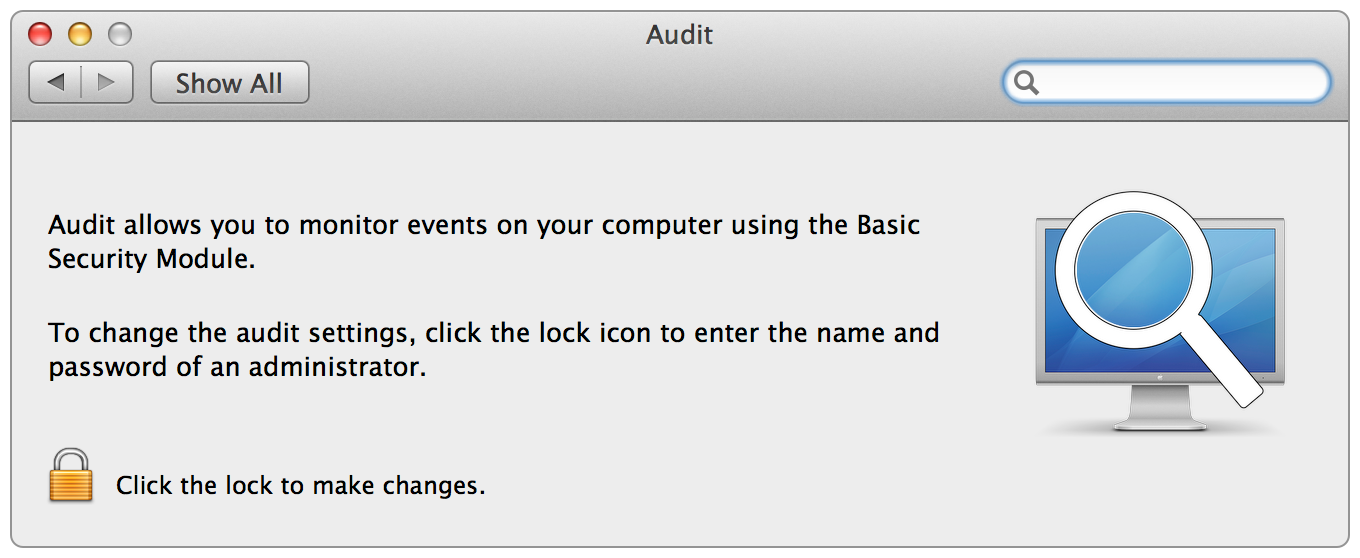 twocanoes/audit
Painel de Preferências de Auditoria e Leitor de Log para OS X








