
 #1
Ferramentas de análise de logs, SIEM, registro centralizado, linha do tempo forense e correlação de eventos de segurança.
Recomendado pelo Kitploit
 vdisec/cve-2019-19871-auditguide
Guia de Auditoria para a Vulnerabilidade Citrix ADC CVE-2019-19871. Coletado de múltiplas fontes e avaliações de ameaças. Será atualizado à medida…
 forensicmatt/rswindowsthingies
Ferramenta forense para Windows baseada em Rust para monitoramento em tempo real de MFT, transmissão contínua de logs de eventos e enumeração de…
 paulsec/awesome-windows-domain-hardening
Uma lista selecionada de excelentes técnicas de endurecimento de segurança para Windows.
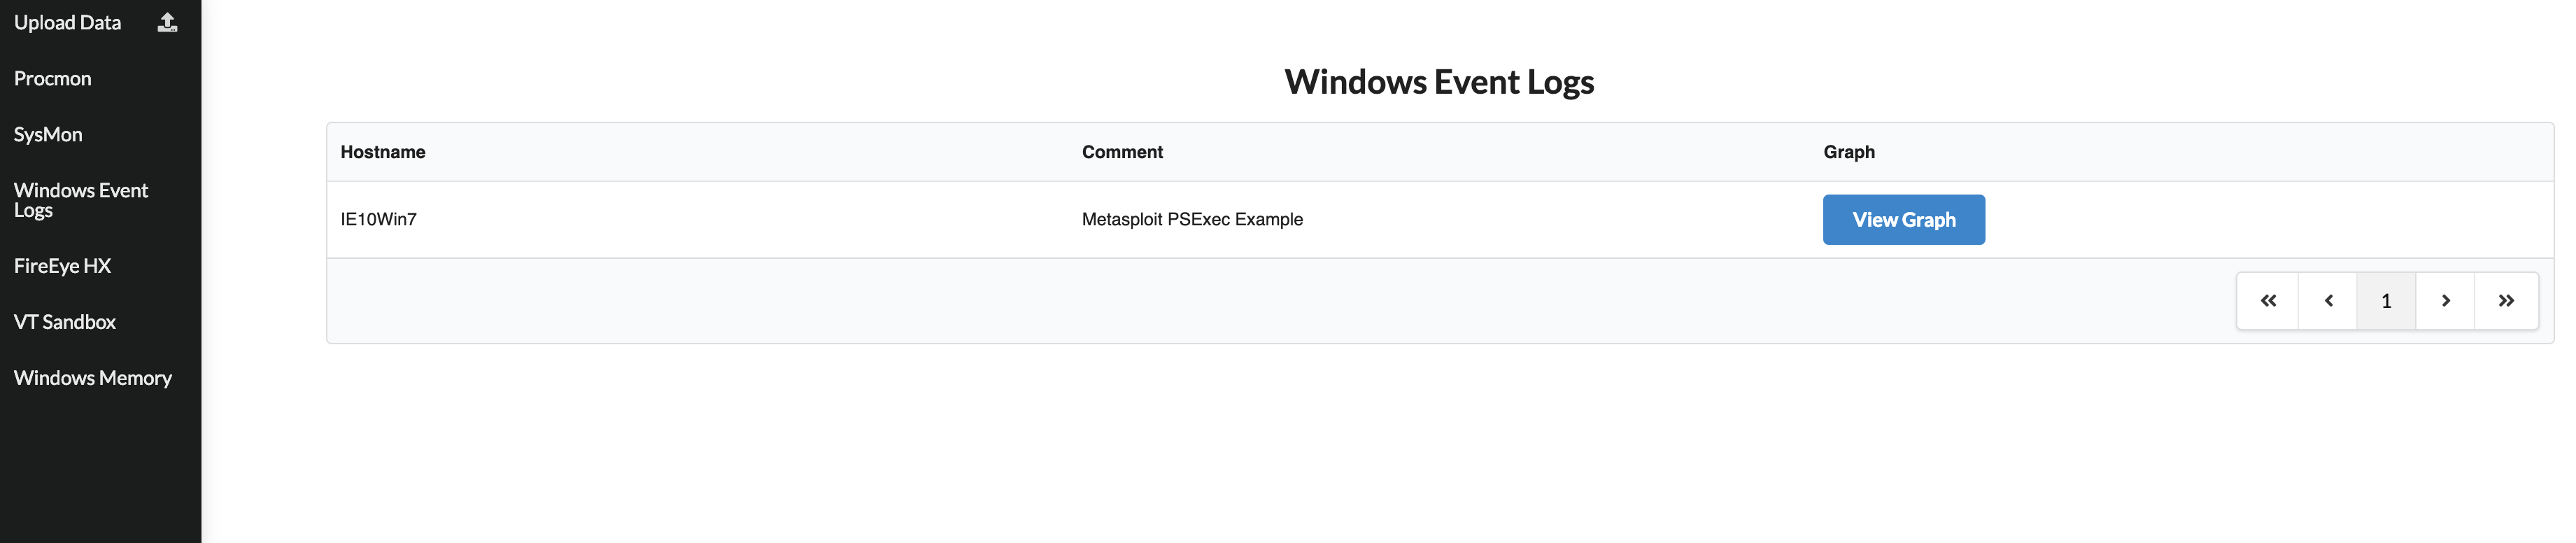 yampelo/beagle
Beagle é uma ferramenta de resposta a incidentes e forense digital que transforma logs de segurança e dados em gráficos.
 biggiesmallsag/nighthawkresponse
Framework Forense de Resposta a Incidentes
 linux-audit/audit-kernel
Espelho no GitHub do repositório de auditoria do Linux Kernel
 mozilla/mig
Perícia digital forense distribuída & em tempo real na velocidade da nuvem
 seccubus/seccubus
Escaneamento automatizado e fácil de vulnerabilidades, relatórios e análise
 s0/rsyslog-librelp-cve-2018-1000140-fixed
Correção para o CVE-2018-1000140 na biblioteca librelp do rsyslog, corrigindo uma vulnerabilidade de execução remota de código na implementação do…
 s0/rsyslog-librelp-cve-2018-1000140
Versão fixada do rsyslov vulnerável ao CVE-2018-1000140
 nccgroup/impossibletravelloganalysis
Ferramenta básica de análise de logs para detectar viagens impossíveis por meio de informações geográficas de endereços IP.
 treussart/probemanager
Gerenciamento Centralizado de Sistemas de Detecção de Intrusão como Suricata, Bro, Ossec...
 josehelps/cve-2019-6340-bits
Fragmentos gerados durante a análise de CVE-2019-6340 Drupal RESTful RCE
 t4d/phishingkithunter
Encontre kits de phishing que usam os arquivos e imagens da sua marca/organização.
 mrash/psad
psad: Detecção de Intrusão e Análise de Logs com iptables
 dropbox/securitybot
Alertas distribuídos para as massas!
 mitre/brawl-public-game-001
Dados de um Exercício BRAWL de Emulação Automatizada de Adversários
 viliuskraujutis/androidbroadcastsmonitor
Uma ferramenta para assinar e receber todas as transmissões padrão do Android no seu dispositivo Android.








