#1
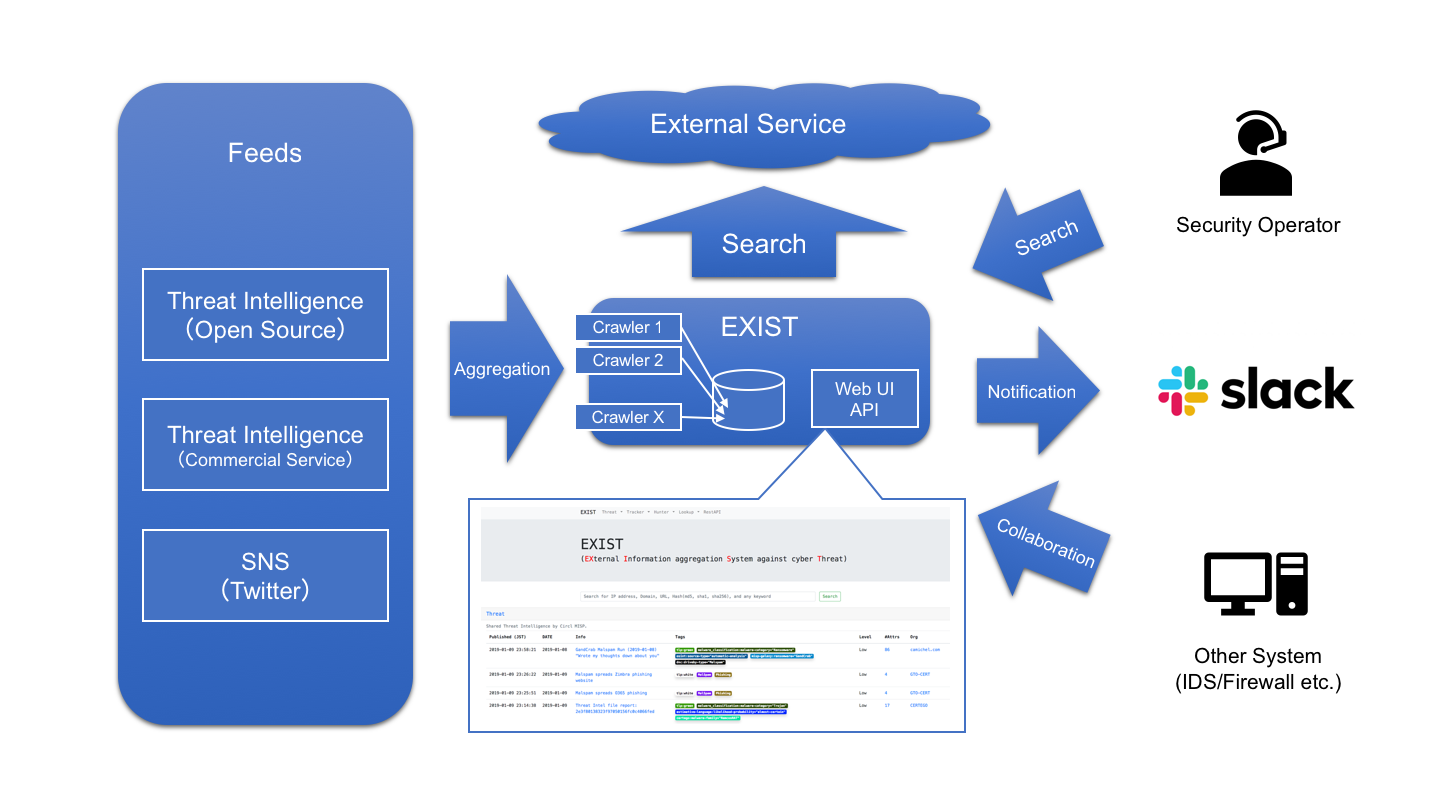
 nict-csl/exist
EXIST é uma aplicação web para agregação e análise de inteligência de ameaças cibernéticas.
 snovvcrash/usbrip
Rastreamento do histórico de eventos USB no GNU/Linux
 hasecuritysolutions/vulnwhisperer
Crie dados acionáveis a partir de suas Varreduras de Vulnerabilidade.
 mozilla/mig
Perícia digital forense distribuída & em tempo real na velocidade da nuvem
 mozilla/mozdef
DESCONTINUADO - MozDef: Mozilla Enterprise Defense Platform
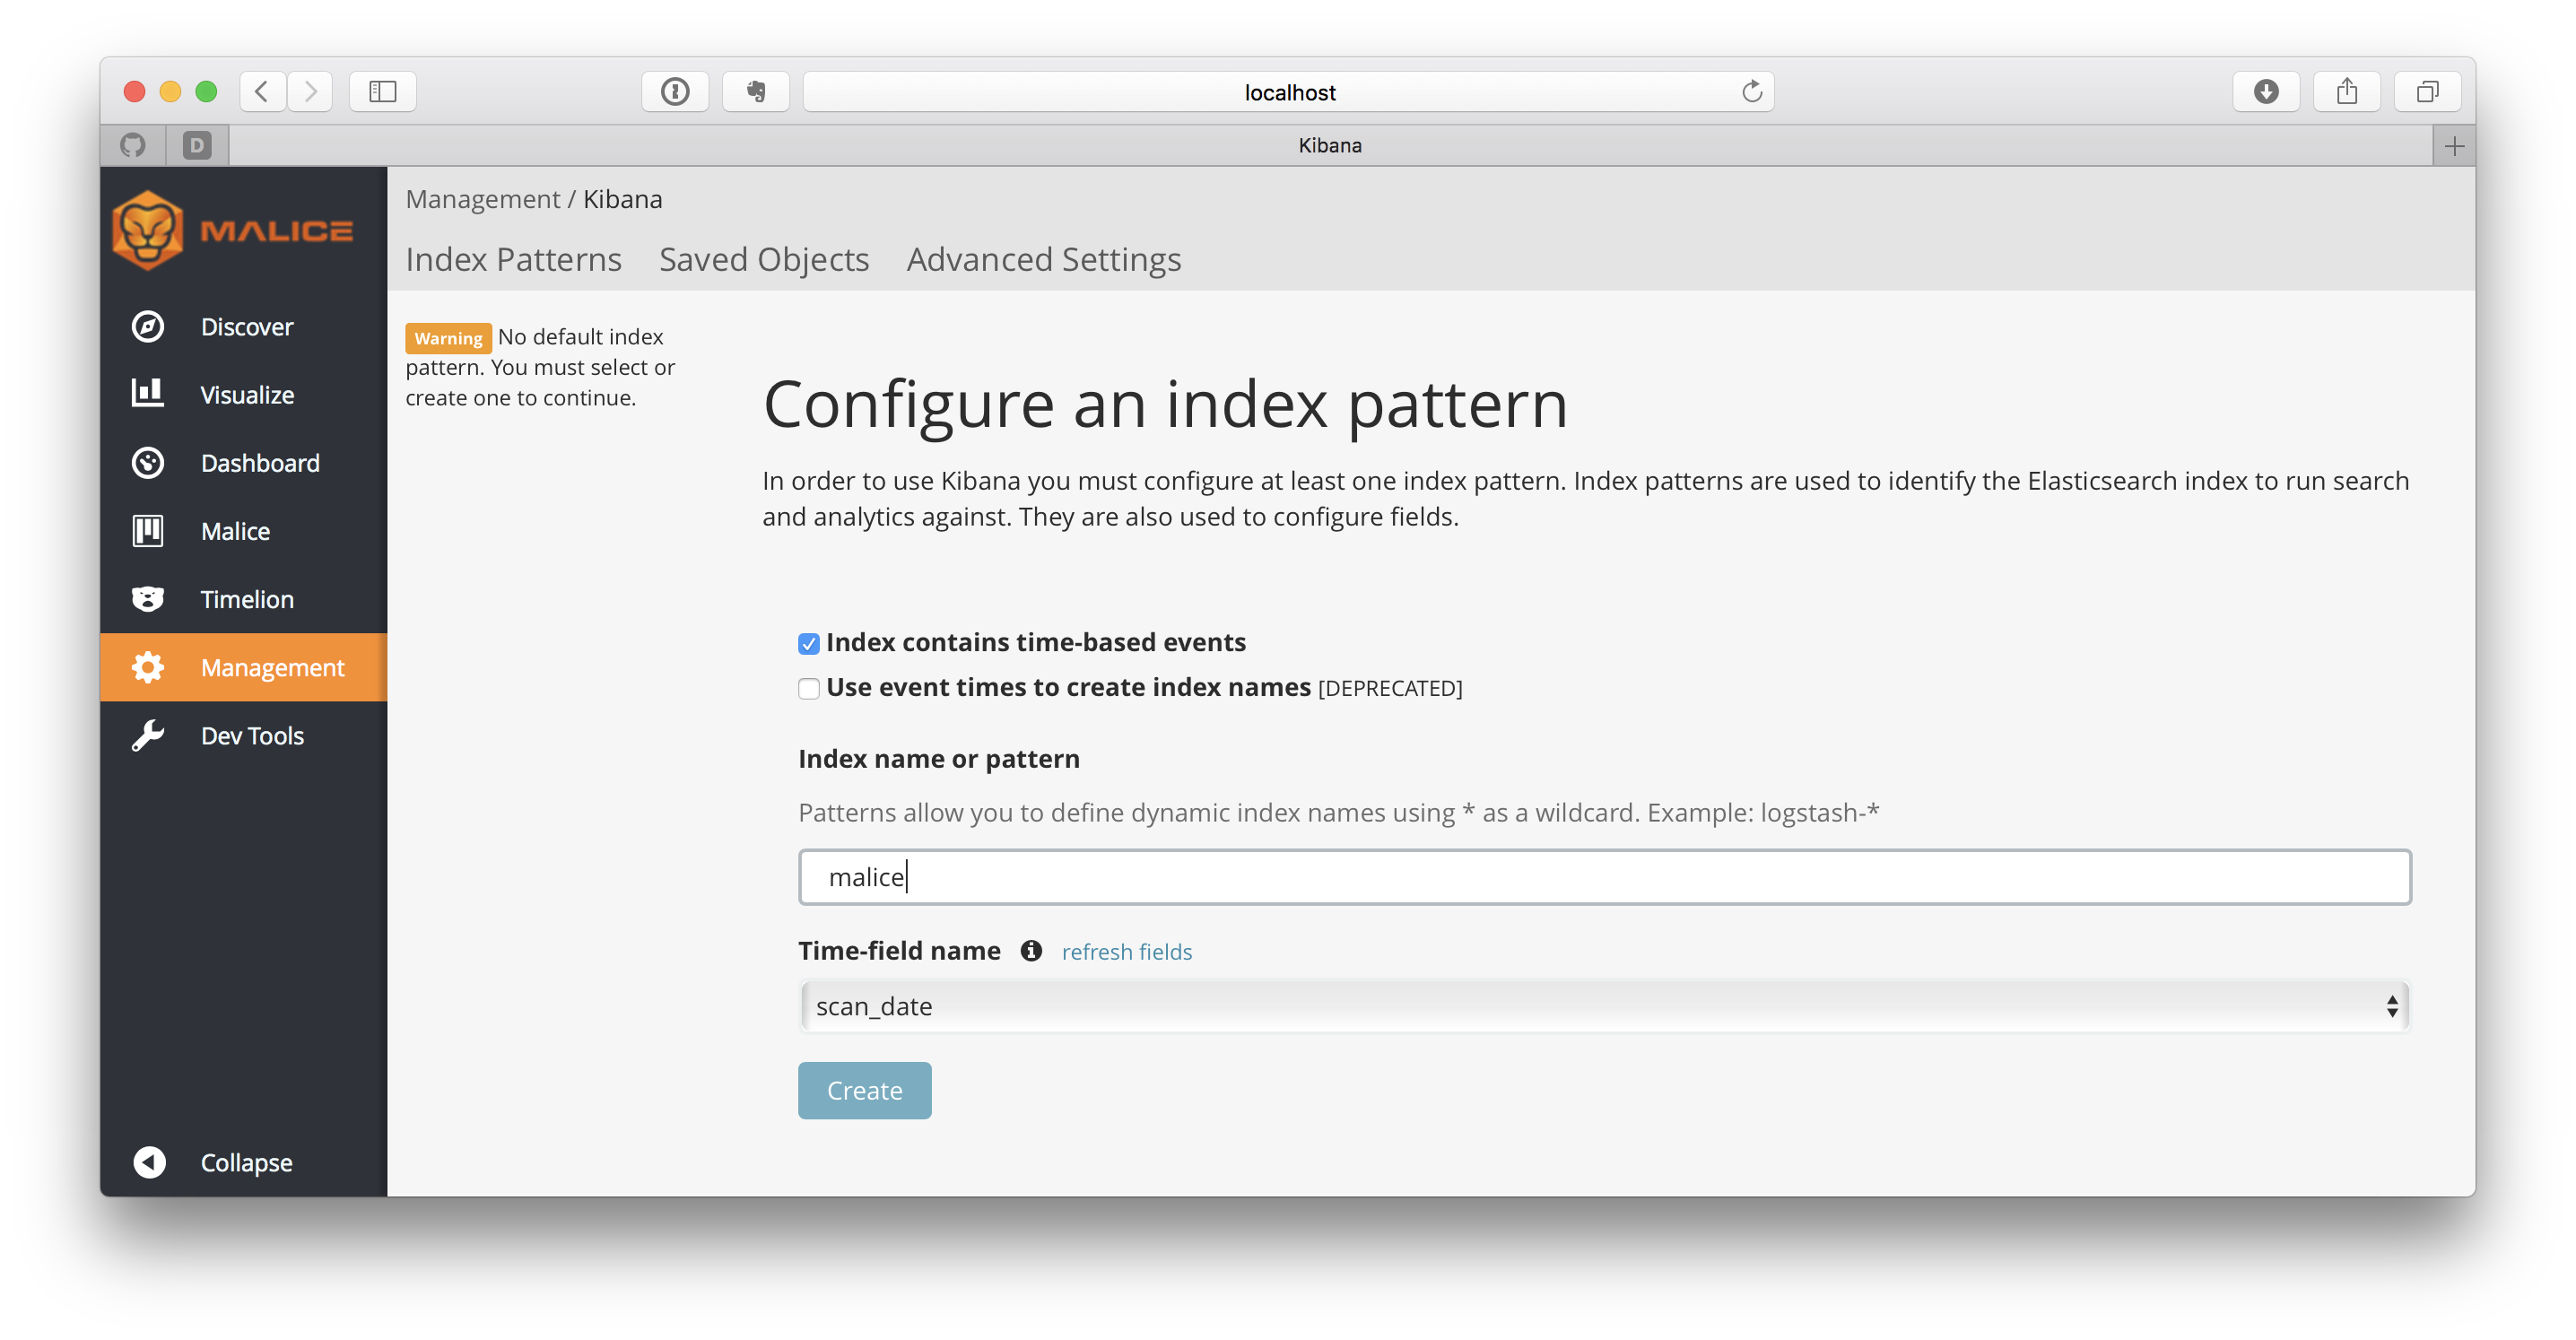 maliceio/malice
VirusTotal Wanna Be - Agora com 100% mais Hipster
 treussart/probemanager
Gerenciamento Centralizado de Sistemas de Detecção de Intrusão como Suricata, Bro, Ossec...
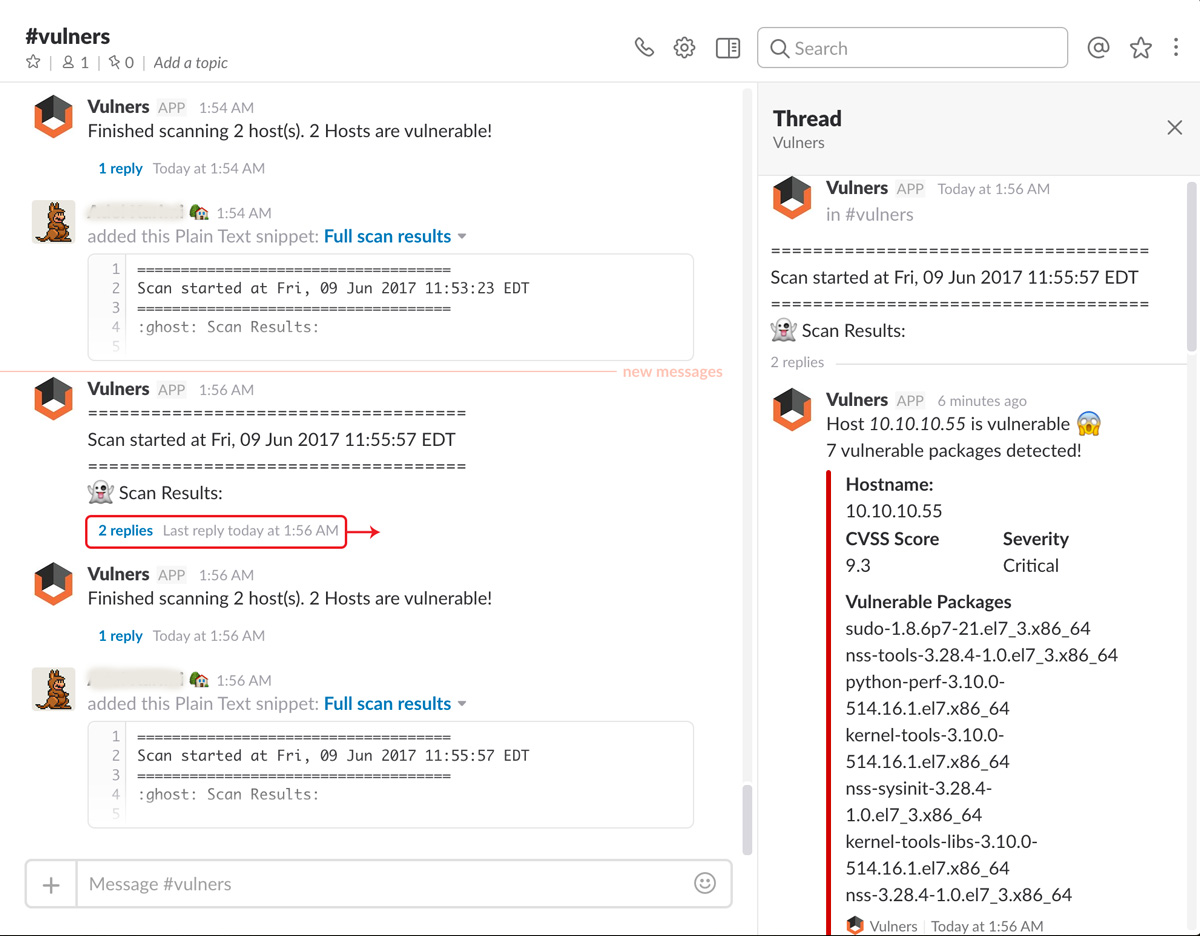 0x4d31/salt-scanner
Escaneador de vulnerabilidades Linux baseado no Salt Open e na API de auditoria do Vulners, com notificações do Slack e integração com JIRA.
 security-onion-solutions/security-onion
Security Onion 16.04 - Distro Linux para caça a ameaças, monitoramento de segurança empresarial e gerenciamento de logs
 intezer/linux-explorer
Caixa de ferramentas de forense ao vivo fácil de usar para endpoints Linux
 tnich/honssh
HonSSH é projetado para registrar todas as comunicações SSH entre um cliente e um servidor.
 dropbox/securitybot
Alertas distribuídos para as massas!