
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 chipironcin/cve-2016-10033
PoC de exploit para CVE-2016-10033 visando WordPress 4.6 com contêiner vulnerável baseado em Docker para shell reverso sem autenticação.
 0xblackash/cve-2026-39808
CVE-2026-39808
 fullhunt/react2shell-test-server
Um servidor de teste para demonstrar e testar a vulnerabilidade React2Shell (CVE-2025-55182).
 fabianch20/soc335---cve-2024-49138-exploitation-detected
Passo a passo de resposta a incidentes SOC335 para escalonamento de privilégios do CLFS CVE-2024-49138, abrangendo triagem de alertas, enriquecimento…
 zzzz0317/log4j2-vulnerable-spring-app
CVE-2021-44228
 samirchapagain/metasploit-lab-report
Relatório de laboratório educacional de teste de penetração documentando a exploração do backdoor do vsftpd 2.3.4 (CVE-2011-2523) no Metasploitable 2…
 morzelowski/cve-2026-12243-nltk-poc
Laboratório Docker demonstrando o path traversal CVE-2026-12243 no NLTK anterior à versão 3.10.0, contrastando o comportamento vulnerável e o…
 franklincg/secdim-assurance-drift-challenge
SecDim Challenge Builder repro inspirado na CVE-2026-88861: bypass de MFA AAL1 na fronteira de credenciais privilegiadas
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Uma ferramenta de análise estática de patches baseada em Python para estudar a causa raiz e a correção do CVE-2021-41773 (Path Traversal no Apache…
 sifatnotes/learn-secbyte-cms-cve-shell-to-root-privilege-escalation-ctf-labs
Laboratórios práticos de cibersegurança e CTF que abrangem reconhecimento de portas, descoberta de stack CMS, VulnCMS, CVE-2026-58225, caminhos de…
 raniaemran/cve-2024-36401-security-simulator
Simulador educacional em Python que modela um incidente de segurança fictício inspirado no CVE-2024-36401 para demonstrar gestão de vulnerabilidades,…
 0xkami/cve-2020-1472
Processo de reprodução da vulnerabilidade CVE-2020-1472
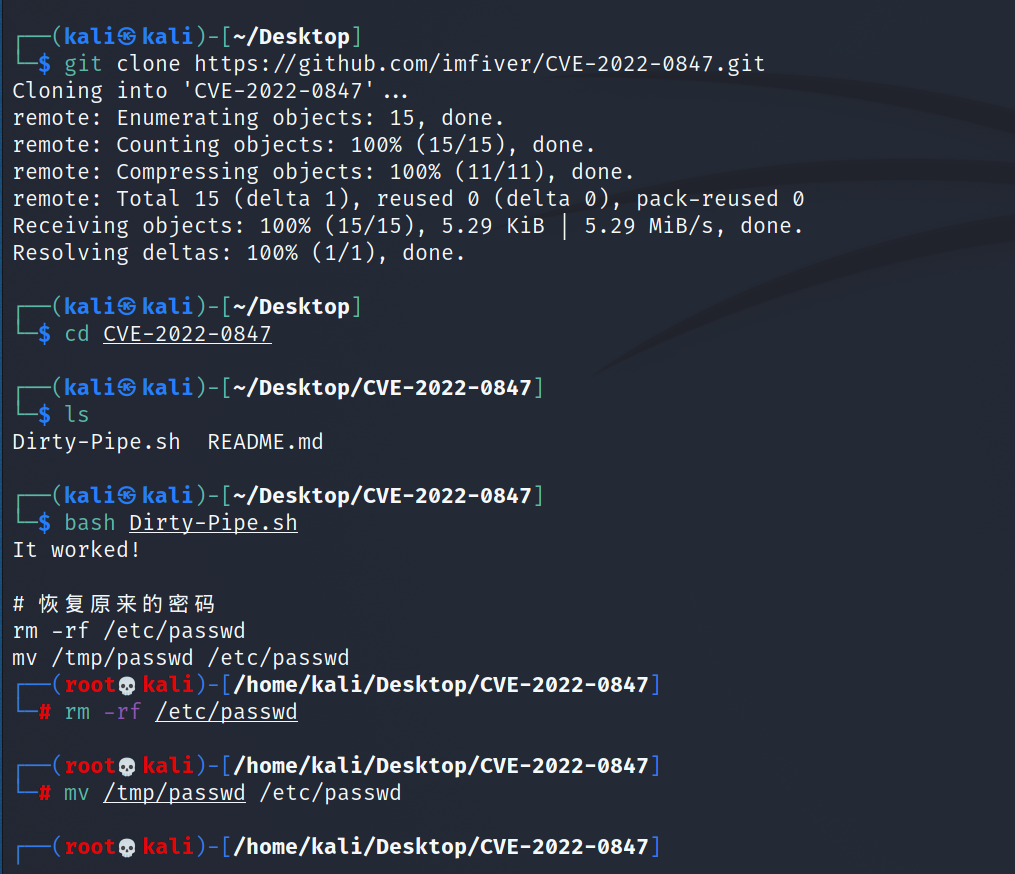 puckiestyle/cve-2022-0847
Prova de conceito de exploit para CVE-2022-0847 (Dirty Pipe) direcionado às versões 5.8–5.15 do kernel Linux. Fornece configuração do ambiente de…
 elihiho/security-operations-labs
Threat Modeling, segmentação de TI/OT, detecção Snort e validação reproduzível de um perfil de detecção Drupal.
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
Projeto de Lista de Verificação de Vulnerabilidades do Sistema e Endurecimento de Segurança de Rede com reconhecimento, análise de backdoor do vsFTPd…
 yfelipecruvinel/tryhackme-moniker-link
Documentação do meu laboratório prático Moniker Link (CVE-2024-21413) concluído no TryHackMe.
 kunalkhandelwal-dev/cve-2021-41773-lab
Laboratório educacional FastAPI que demonstra o CVE-2021-41773 (traversal de diretório e inclusão local de arquivos), com um servidor vulnerável,…
 gyubin02/cve-2026-59891-control-lab
Laboratório isolado de regressão e controle de segurança para CVE-2026-59891 em @sigstore/oci








