
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit
 takito1812/web-hacking-playground
Aplicação web com vulnerabilidades encontradas em casos reais, tanto em pentests quanto em programas Bug Bounty.
 mubix/ai-ctf
Plataforma local de Capture-the-Flag com IA, com lições guiadas sobre injeção de prompt, abuso de chamadas de ferramentas e OSINT contra seis…
 op7ic/blueteam.lab
Laboratório de detecção do Blue Team criado com Terraform e Ansible no Azure.
 aau-network-security/haaukins
Uma Plataforma de Virtualização Altamente Acessível e Automatizada para Educação em Segurança
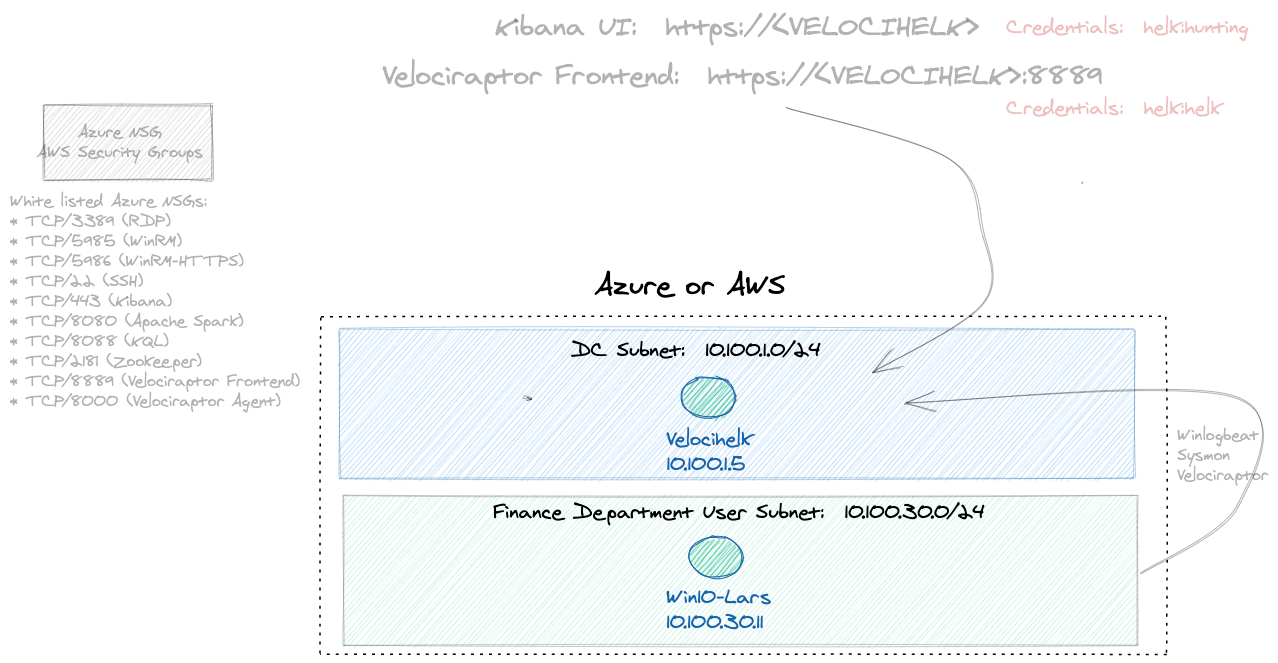 iknowjason/bluecloud
Cyber Range incluindo sistema Velociraptor + HELK com uma VM Windows para testes de segurança e P&D. Suporte para Terraform no Azure e AWS.
 abhi-r3v0/evabs
Uma aplicação Android de código aberto que é intencionalmente vulnerável para atuar como uma plataforma de aprendizado para iniciantes em segurança…
 romainthomas/reverse-engineering-workshop
Slides & Hands-on para o workshop de engenharia reversa
 we45/dvfaas-damn-vulnerable-functions-as-a-service
Funções Serverless Intencionalmente Vulneráveis para entender as especificidades das Vulnerabilidades de Segurança Serverless
 cyberxml/log4j-poc
Uma demonstração de exploit RCE LDAP baseada em Docker para CVE-2021-44228 Log4Shell
 eshard/scared
Framework Python para realizar ataques de análise de canal lateral (ex.: CPA) em conjuntos de dados públicos, projetado para uso educacional e…
 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: RCE não autenticado no núcleo do WordPress
 lunasec-io/spring4shell-poc
Esta é uma aplicação dockerizada que é vulnerável à vulnerabilidade Spring4Shell (CVE-2022-22965).
 cosmosyi/autocontrol-arena
Estrutura automatizada para avaliação de segurança de IA de fronteira que sintetiza ambientes de teste executáveis e ricos em pressão para descobrir…
 security-prince/resources-for-application-security
Alguns bons recursos para começar com segurança de aplicações.
 mohshomis/modo
Coleção curada de recursos de aprendizagem em cibersegurança, writeups de CTF, artigos de pesquisa e laboratórios práticos para desenvolvimento de…
 scriptingxss/iotgoat
IoTGoat é um firmware deliberadamente inseguro baseado no OpenWrt.
 deathshotxd/comment2shell
Zero-click pre-auth WordPress CVE-2026-93485 exploit chain: stored XSS in wpautop() escalates to admin-session plugin upload and a self-deleting…
 koadt/oss-oopssec-store
Treinamento de segurança para os aplicativos que você realmente entrega. Abra seu navegador e comece a hackear.








