
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit
 hook-s3c/cve-2018-11776-python-poc
Teste em Python funcional e PoC para CVE-2018-11776, inclui laboratório Docker
 ransomleak/training-security-awareness
Biblioteca open-source de treinamento interativo de conscientização de segurança com mais de 130 exercícios SCORM cobrindo phishing, vishing, BEC,…
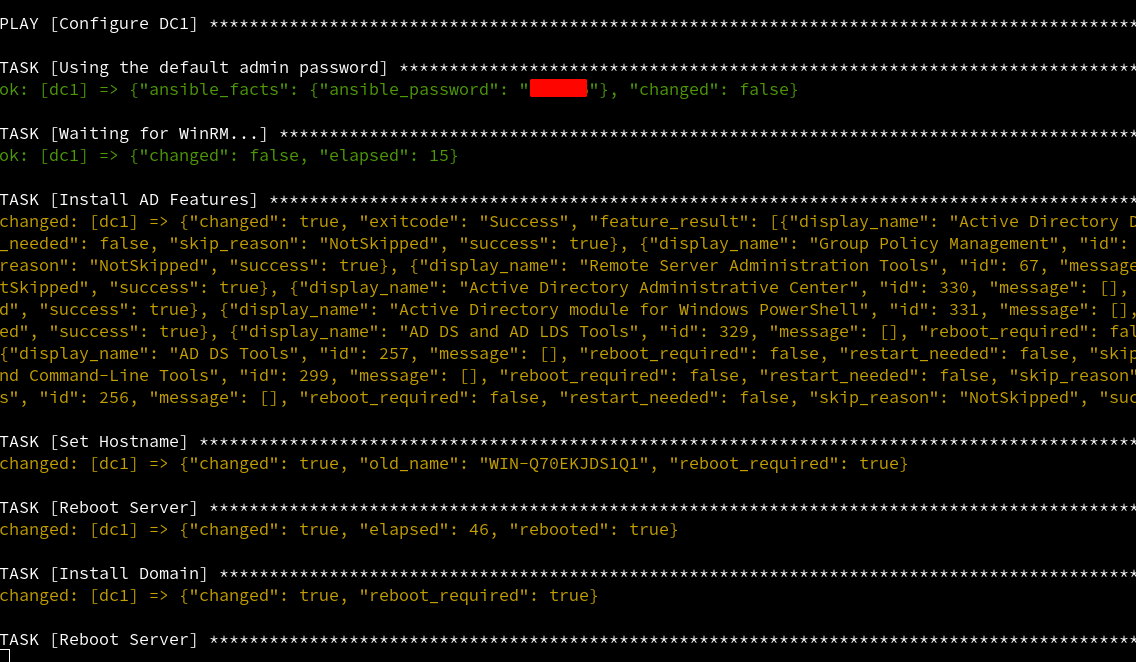 tothi/ad-honeypot-autodeploy
Implementar de forma totalmente automática um pequeno Domínio Windows intencionalmente inseguro e vulnerável para um Honeypot RDP.
 opsxcq/exploit-cve-2014-6271
Exploit do Shellshock + ambiente vulnerável
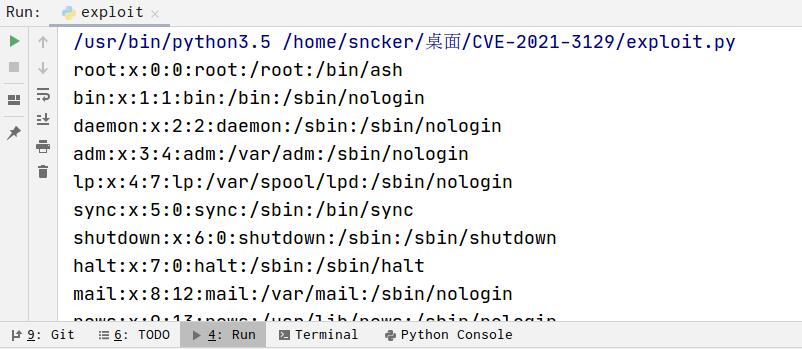 sncker/cve-2021-3129
RCE de debug do Laravel
 pinksawtooth/how_to_become_a_malware_analyst
Guia curado para se tornar um analista de malware, abrangendo conhecimentos essenciais, engenharia reversa, ferramentas de análise e aprendizado…
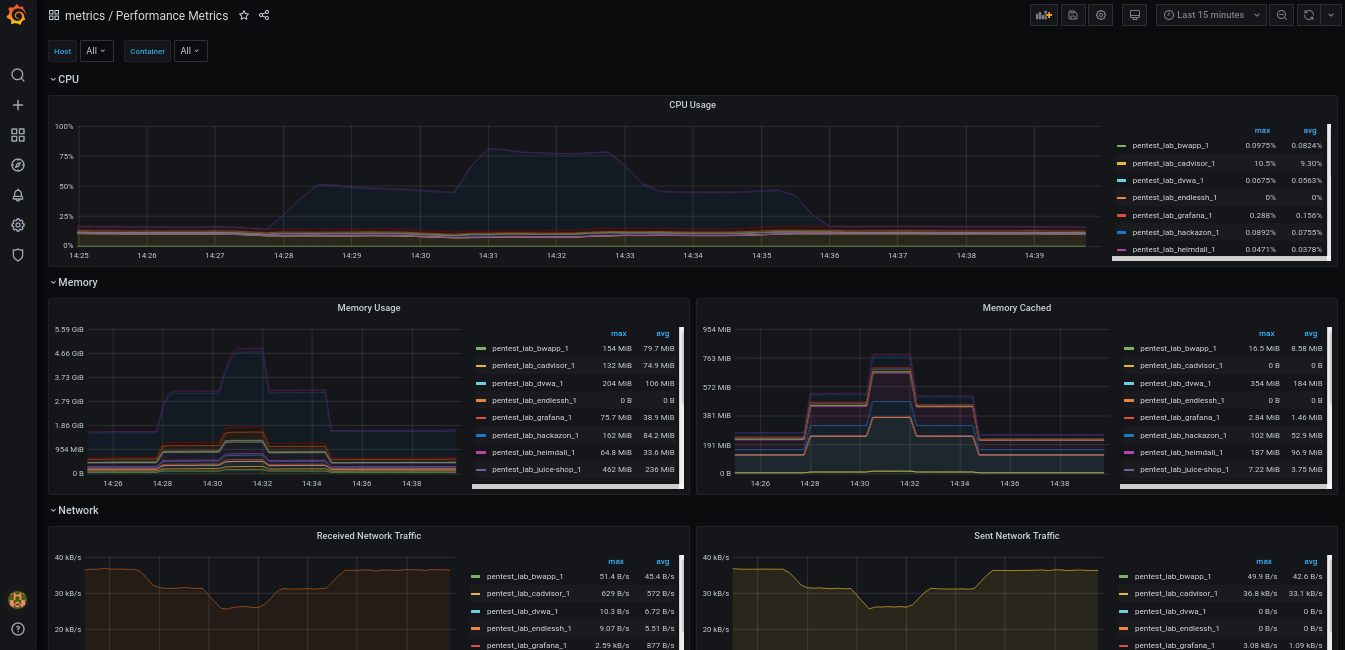 oliverwiegers/pentest_lab
Laboratório local de testes de penetração usando docker-compose.
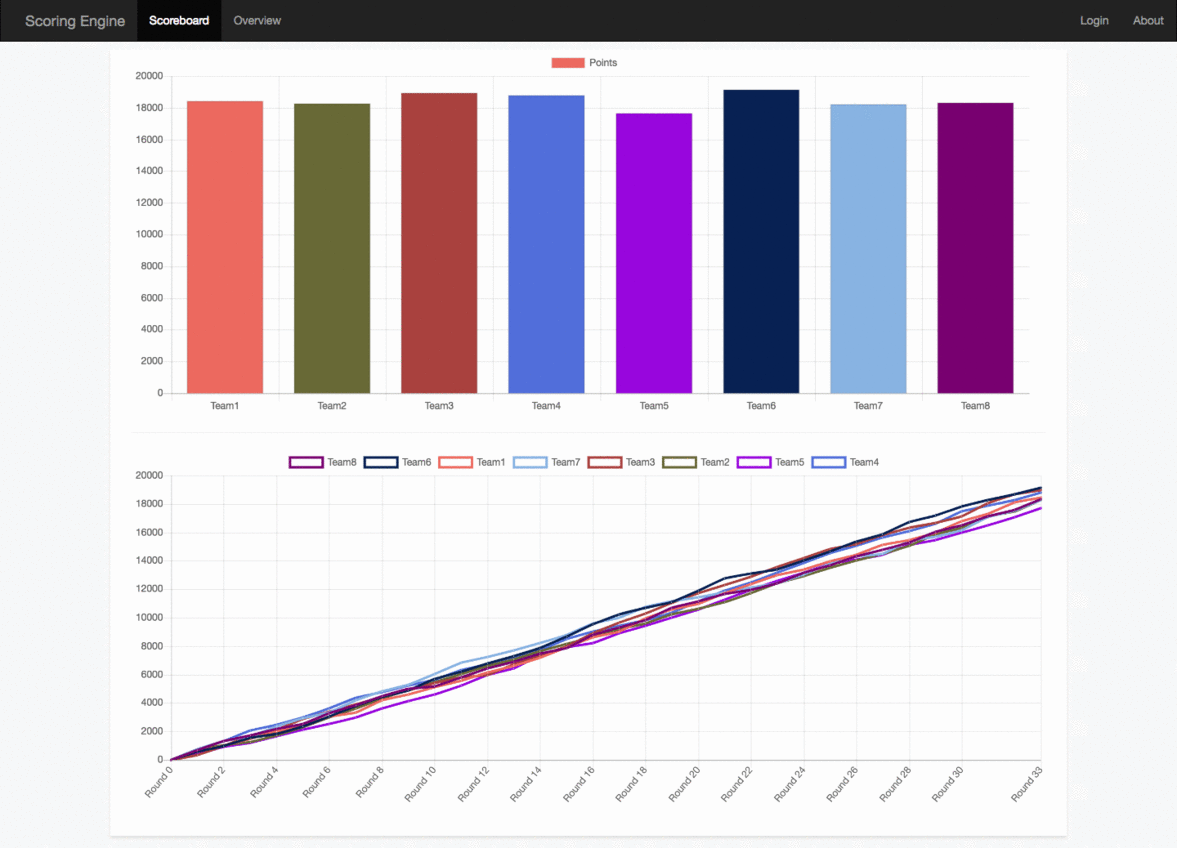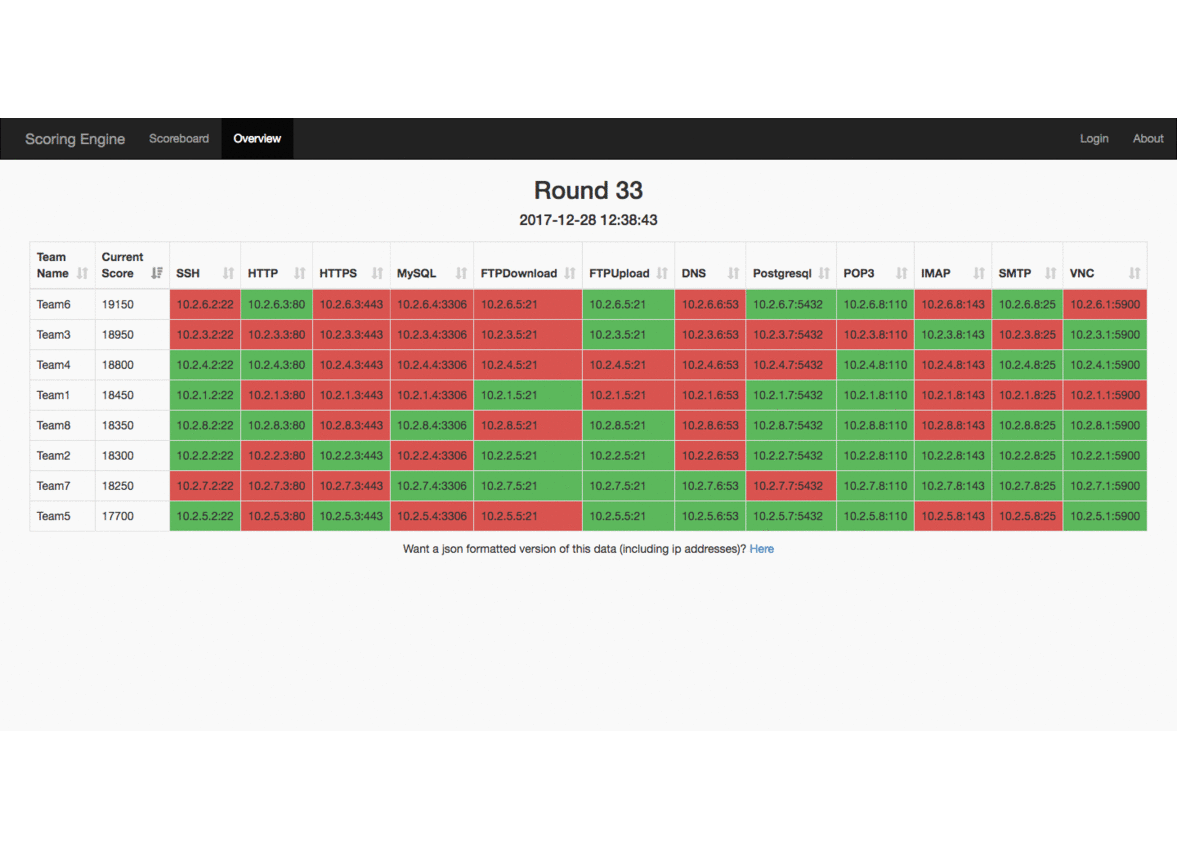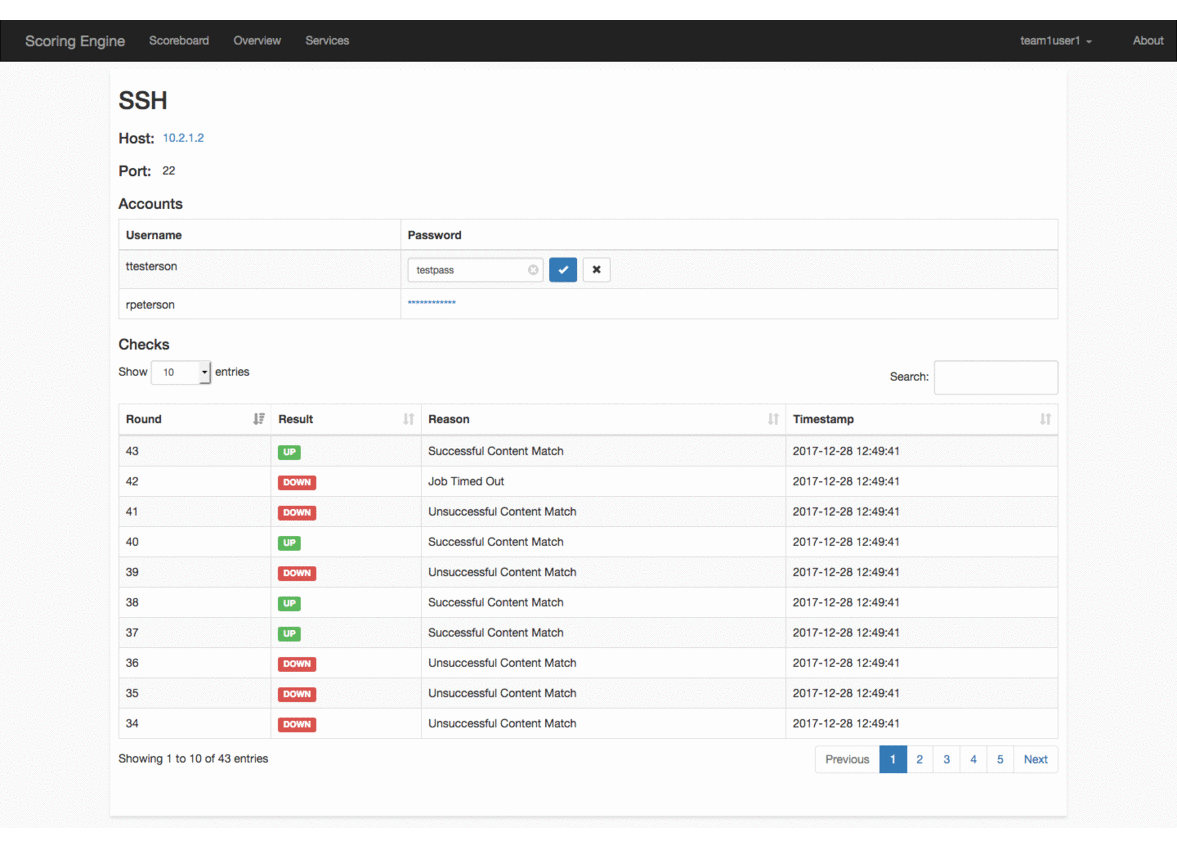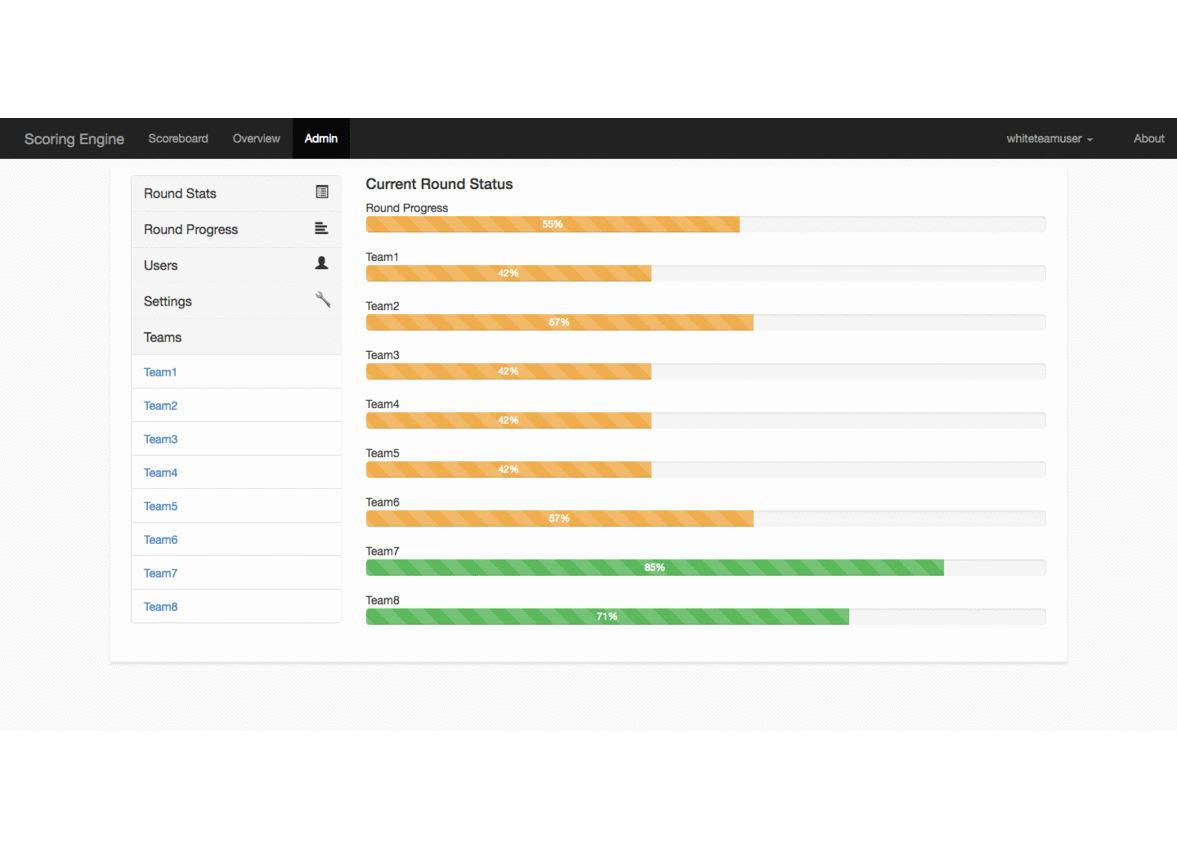 scoringengine/scoringengine
Motor de Pontuação para Competições de Equipes Vermelha/Branca/Azul
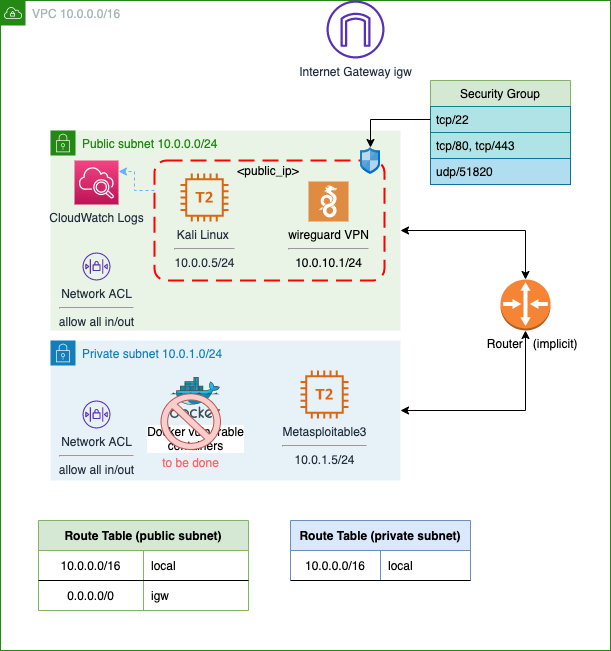 juanjosanz/aws-pentesting-lab
Laboratório de pentest com uma instância Kali Linux acessível via SSH e WireGuard VPN e com instâncias vulneráveis em uma sub-rede privada.
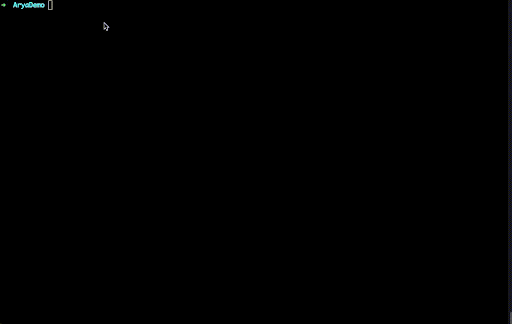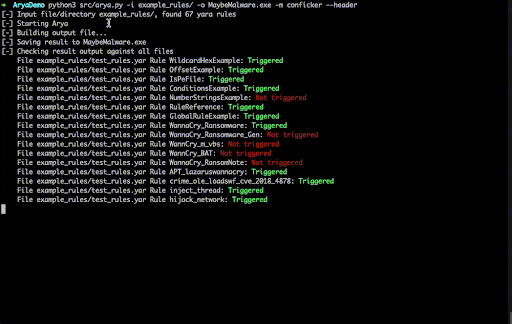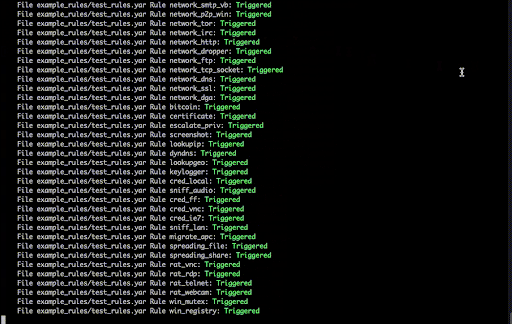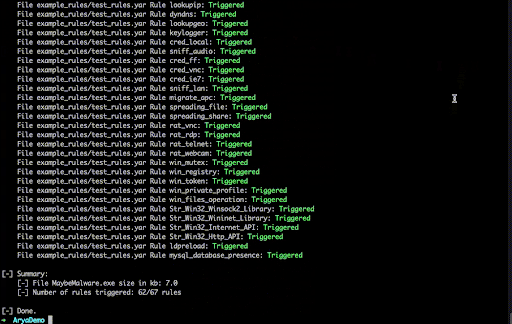 claroty/arya
Gera arquivos pseudo-maliciosos a partir de regras YARA para acionar detecção de AV/EDR, permitindo pesquisa de malware, QA de regras e teste de…
 liveoverflow/pwnedit
CVE-2021-3156 - Sudo Baron Samedit
 arcanum-sec/wraith
Framework de hooking de navegadores para equipes vermelhas autorizadas e educadores. Faz hook em navegadores via XSS, oferece controle interativo…
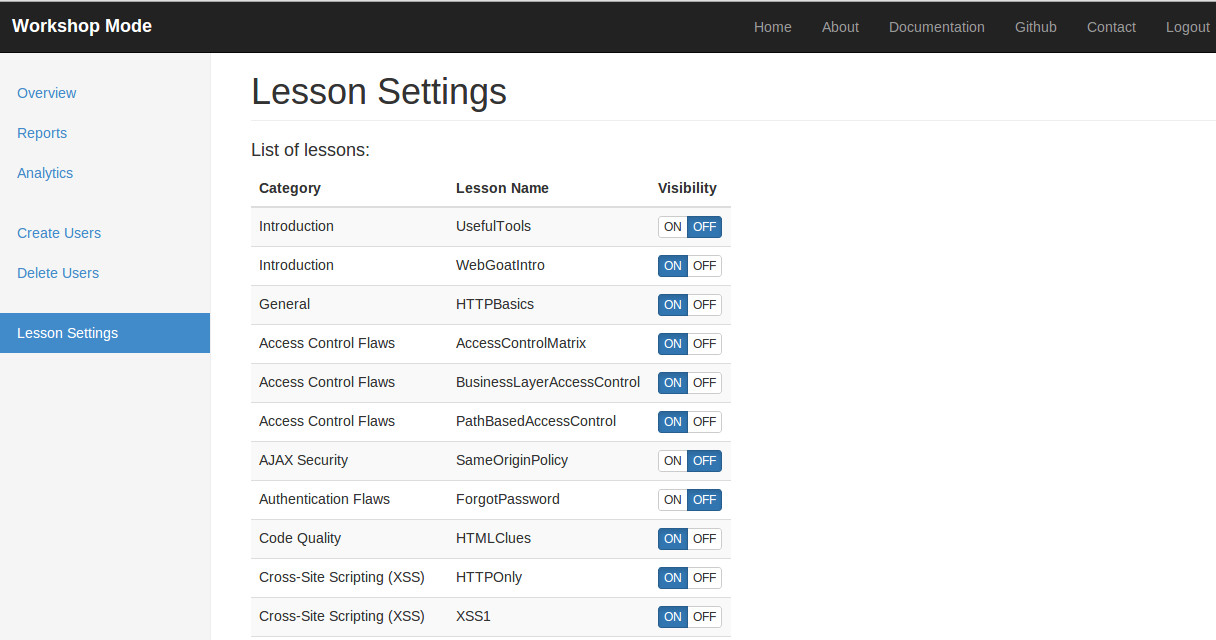 owasp/owaspwebgoatphp
Uma aplicação web deliberadamente vulnerável para aprender segurança de aplicações web.
 tenable/kaimonkey
Infraestrutura Terraform deliberadamente vulnerável para aprender configurações incorretas de segurança em nuvem e validar a detecção de scanners IaC…
 blasty/cve-2021-41773
CVE-2021-41773 parque de testes
 devzero-security/redstackpro
A canvas for red team infrastructure and cyber ranges. Compose a topology, export runnable Terraform and Ansible, and deploy it yourself. Your cloud…
 tombstoneghost/tiwap
Aplicação web Flask deliberadamente vulnerável com 22 falhas de segurança em 3 níveis de dificuldade para testes de penetração práticos e educação em…








