
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 cross-samuel1/soc-analyst-hub
Ferramenta gratuita e offline de SOC Analyst Hub para Tier 1 — checklists de IR, playbooks de triagem de alertas, consultas de threat hunting e…
 liquid-sec/variatype.htb-cve-2025-66034
Script de exploit em Python para a CVE-2025-66034 na máquina Variatype do HackTheBox, entregando execução de comandos e payloads de reverse shell…
 anasrami12/cve-2025-5548
Metodologia para análise de vulnerabilidades e desenvolvimento de explorações, cobrindo análise estática/dinâmica, fuzzing, diff de patches e…
 javyan05/cve-2025-5548
Ambiente e exploração da vulnerabilidade CVE-2025-5548
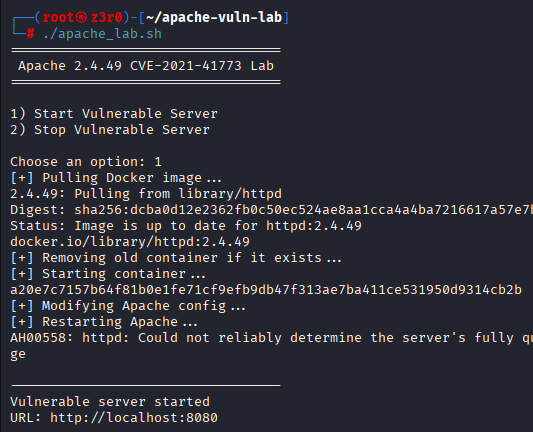 zubairahm3d/apache-cve-2021-41773-lab
Laboratório Docker vulnerável e exploit para a vulnerabilidade de path traversal do Apache HTTP Server 2.4.49 (CVE‑2021‑41773)
 experience-rookie/struts-s2-052-deserialization-rce-lab
Exploit de prova de conceito para Apache Struts S2-052 (CVE-2017-9805) Desserialização XML Execução Remota de Código. Criado ao resolver o…
 zonetoolsciber/explotando-freefloatftp-cve-2025-5548
Análise técnica, preparação de ambiente de laboratório e desenvolvimento de exploit (RCE) para a vulnerabilidade CVE-2025-5548 no FreeFloat FTP…
 sid6224/cve-2025-60012-poc
Uma PoC para a vulnerabilidade de acesso não autorizado a arquivos no Apache Livy.
 sid6224/cve-2025-66249-poc
Um POC para a vulnerabilidade de bypass de lista de permissões de path traversal do Apache Livy
 keyframe-bytes/cve-2025-5844
Análise técnica e Proof of Concept funcional para CVE-2025-5548, uma vulnerabilidade de buffer overflow no FreeFloat FTP Server v1.0, incluindo…
 cappricio-securities/camjacking-templates
camjacking templates
 codepumpking/log4shell-poc
POC para a vulnerabilidade log4shll (CVE-2021-44228)
 sepkascurty-cpu/php-exploit_cve-2022-31630
Prova de conceito de exploit para CVE-2022-31630, uma vulnerabilidade de leitura fora dos limites na extensão GD do PHP. Demonstra falha e divulgação…
 ignitetechnologies/mssql-pentest-cheatsheet
Folha de dicas prática de teste de penetração em MSSQL cobrindo enumeração, pivoting por servidores vinculados, escalonamento de privilégios,…
 ignitetechnologies/privilege-escalation
Este cheatsheet é direcionado aos jogadores de CTF e iniciantes para ajudá-los a entender os fundamentos da Elevação de Privilégios com exemplos.
 lorenzoporrasduque/cve-2025-5548-poc
Laboratório educacional demonstrando um estouro de buffer de pilha (CVE-2025-5548) no FreeFloat FTP Server. Cobre o desenvolvimento completo de…
 extracoding-dozen/cve-2024-3094
Pesquisa sobre a vulnerabilidade CVE-2024-3094.
 zeynepglygt/apache-cve-2021-42013-rce
Laboratório de teste de penetração baseado em Docker que simula a vulnerabilidade CVE-2021-42013 (Path Traversal & RCE) no Apache HTTP Server…








