
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 ywh-jfellus/cve-2026-9082
PoC para CVE-2026-9082 (Drupal SA-CORE-2026-004) SQLi no núcleo do Drupal
 0xblackash/cve-2026-41091
CVE-2026-41091
 rootsecdev/relay_bible
Referência Técnica para múltiplas técnicas de relay
 eqstlab/cve-2026-42048
Exclusão Arbitrária de Diretório no Langflow
 bhanunamikaze/cve-2026-2587-exploit-poc
Validador de PoC CVE-2026-2587 para Eclipse GlassFish EL Injection RCE no manipulador gadget.jsf do console de administração. Scanner de…
 h-gunp/cve-2023-25813-test
Implementação de vulnerabilidade de injeção SQL no Sequelize
 scottalt/ai-email-threat-research
Um jogo de pesquisa em cibersegurança que mede como humanos detectam e-mails de phishing gerados por IA. Construído como uma experiência de terminal…
 horkimhab/cve-2026-9082
CVE-2026-9082 | SA-CORE-2026-004
 dannyendortest/java-vulnerable
EXPOSURE alvo de demonstração: Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java filter-padding deps
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Foi realizada uma avaliação de vulnerabilidades em uma máquina virtual com Kali Linux utilizando um script detector para a vulnerabilidade Dirty…
 dannyendortest/node-prompt-here
Alvo de demonstração Node.js deliberadamente vulnerável para CVE-2020-7602, usado para mostrar detecção automatizada de vulnerabilidades de…
 dannyendortest/http-server-node
Servidor HTTP Node.js vulnerável sintético usado como alvo de demonstração para o scanner de vulnerabilidades EXPOSURE, monitorando CVE-2021-23797…
 melikesraoz/cve-2022-39227-jwt-auth-bypass-demo
Laboratório educacional demonstrando o bypass de autenticação JWT CVE-2022-39227 em python-jwt. Ataque passo a passo contra aplicativos Flask…
 yusufdalbudak/cve-2026-42945
Laboratório Dockerizado para treinamento na vulnerabilidade de rewrite do NGINX (CVE-2026-42945) com instâncias vulneráveis e corrigidas, scripts de…
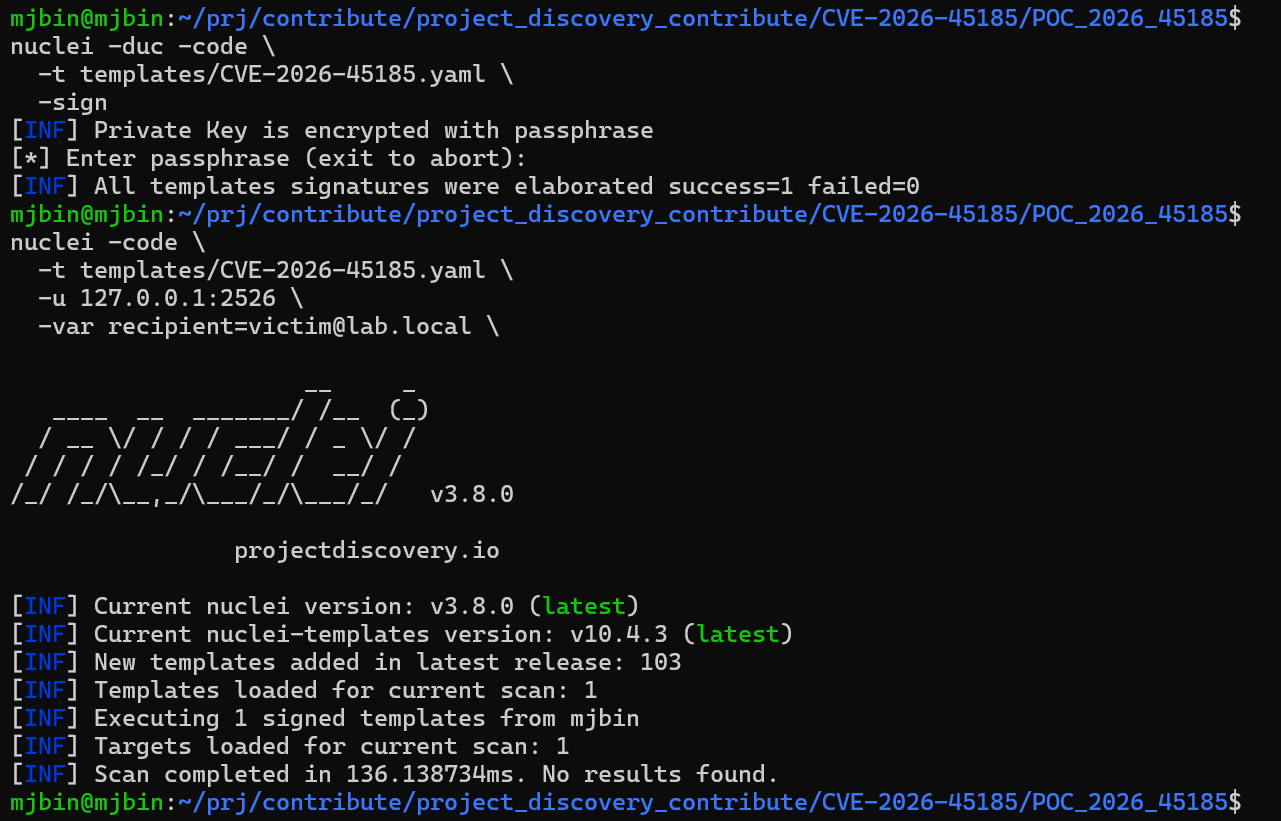 mj-bin/poc_cve-2026-45185
POC_CVE-2026-45185 para nuclei-templates
 fineman999/poc_cve-2026-35037
Lab de reprodução isolado local para CVE-2026-35037, uma vulnerabilidade SSRF não autenticada no endpoint GET /api/website/title do Ech0. Inclui…
 learner202649/cve-2026-42271-poc
O código para reproduzir pessoalmente a vulnerabilidade correspondente.
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB Red Team Lab— NTLM Relay via LLMNR Poisoning, CVE-2007-2447, NTLMv2 Hash Cracking & NT AUTHORITY\SYSTEM no Windows 10








