
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit
 jonas-holmberg/cve-2008-2992
Writeup e POC para CVE-2008-2992
 keyframe-bytes/cve-2025-5844
Análise técnica e Proof of Concept funcional para CVE-2025-5548, uma vulnerabilidade de buffer overflow no FreeFloat FTP Server v1.0, incluindo…
 kre80r/cve-2020-13756-env
Ambiente de teste vulnerável para CVE-2020-13756 (Sabberworm PHP CSS Parser RCE)
 ycseo-git/cve-2025-55182
também conhecido como React2Shell
 mkirahmet/poc-2023-43208
Um exploit de prova de conceito para CVE-2023-43208, uma vulnerabilidade de execução remota de código no Mirth Connect anterior à versão 4.4.1.
 meraj1312/cve-2018-7600-drupalgeddon2-lab
Laboratório educacional que demonstra execução remota de código da CVE-2018-7600 (Drupalgeddon2) utilizando um ambiente Drupal 7.56 vulnerável…
 dhananjayasj/cve-2026-3844-breeze-cache-wordpress-plugin-remote-code-execution
Laboratório Docker e guia de exploração manual para CVE-2026-3844, uma vulnerabilidade crítica de upload arbitrário de arquivos sem autenticação no…
 dhananjayasj/cve-2025-24813-apache-tomcat-partial-put-deserialization-rce-
Exploit de prova de conceito para CVE-2025-24813, uma RCE não autenticada no Apache Tomcat via PUT parcial e desserialização. Inclui laboratório…
 dungsocool/cve-2017-12635_36
Laboratório passo a passo demonstrando exploração de CVE-2017-12635 (escalonamento de privilégios) e CVE-2017-12636 (execução remota de código)…
 dungsocool/cve-2014-3120
Guia de laboratório passo a passo demonstrando a exploração do CVE-2014-3120 contra o Elasticsearch 1.1.1, abrangendo análise de vulnerabilidade, RCE…
 dungsocool/cve-2017-10271
Guia de laboratório passo a passo para explorar o CVE-2017-10271 (desserialização RCE do WebLogic XMLDecoder) com construção manual de payload,…
 dungsocool/cve-2017-11610
Writeup de exploração passo a passo para CVE-2017-11610 (Supervisord XML-RPC RCE) com análise de superfície de ataque, descoberta de travessia de…
 dungsocool/cve-2017-18349
Passo a passo da exploração de RCE por desserialização do Fastjson CVE-2017-18349, abrangendo identificação da superfície de ataque, impressão…
 dungsocool/cve-2017-5638
Laboratório prático demonstrando injeção OGNL no Apache Struts2 (CVE-2017-5638) com análise de sistema passo a passo, exploração, bypass de sandbox e…
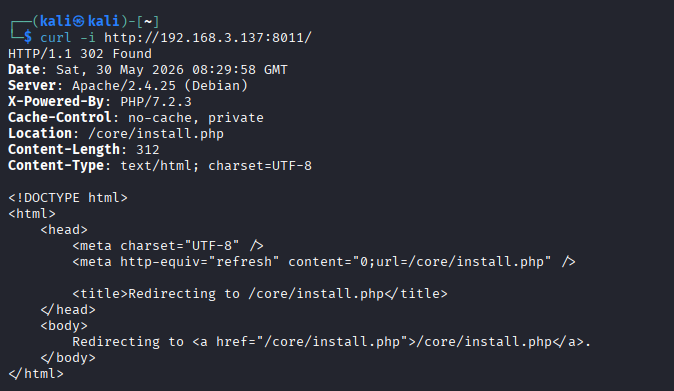 dungsocool/cve-2018-7600
Passo a passo de laboratório para exploração da RCE CVE-2018-7600 (Drupalgeddon2) no Drupal 8.5.0, cobrindo análise de superfície de ataque,…
 dungsocool/cve-2019-20933
Writeup de laboratório passo a passo demonstrando o bypass de autenticação do InfluxDB CVE-2019-20933 por meio de tokens JWT forjados, incluindo…
 fernandotdalcin/thm-blue-writeup
Writeup da sala Blue do TryHackMe — exploração do EternalBlue (MS17-010/CVE-2017-0143).
 fomovet/cve-2025-24071
POC para CVE-2025-24071








