
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 sudoand3rs0n/cve-2025-5548
Repositório educacional documentando a análise e exploração do CVE-2025-5548 (buffer overflow no servidor FTP FreeFloat). Inclui uma metodologia…
 nt1410/cve-2021-24762
aprendendo github
 taka3636/cve-2022-29078
PoC baseado em Docker para CVE-2022-29078: SSTI do EJS levando a execução remota de código não autenticada via injeção de outputFunctionName. Inclui…
 qerogram/cve-2020-9484
para Ubuntu 18.04, melhorar funções.
 disturbante/cve-2020-9484
POC em Bash para o CVE-2020-9484 que usei no desafio do tryhackme
 zenniskayy2k4/cve-2024-36039_poc
PoC para CVE-2024-36039: Demonstrando Injeção SQL via falha de serialização Object-to-String do PyMySQL
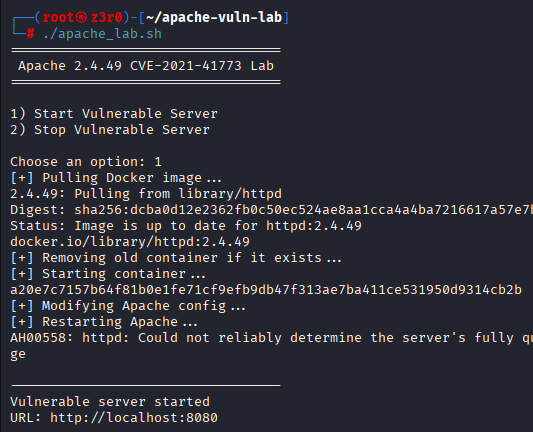 zubairahm3d/apache-cve-2021-41773-lab
Laboratório Docker vulnerável e exploit para a vulnerabilidade de path traversal do Apache HTTP Server 2.4.49 (CVE‑2021‑41773)
 lucasamorimca/cve-2020-8163
CVE-2020-8163 - Execução remota de código de nomes locais fornecidos pelo usuário no Rails
 pswalia2u/cve-2020-7246
Ambiente de laboratório e script de exploração para CVE-2020-7246, uma vulnerabilidade de injeção de código PHP no qdPM 9.1. Inclui configuração…
 mkway/cve-2020-5248
CVE-2020-5248
 motikan2010/cve-2020-5236
Waitress 1.4.2 ReDoS - CVE-2020-5236 (Código de Exemplo do Blog)
 sabbu143s/cve_2020_35848
CVE-2020-35848 afeta Cockpit-CMS v1.7 devido ao tratamento inseguro de entradas do usuário em mecanismos de autenticação, levando à execução remota…
 diekgbbtt/cve-2020-35667-poc
Prova de conceito de exploit para CVE-2020-35667, uma vulnerabilidade de SSRF no plugin IntelliJ IDEA TeamCity que leva ao vazamento de credenciais…
 u1tr0nex/cve-2022-30190-follina-lab
Laboratório completo da cadeia de exploração e detecção IDS Suricata para CVE-2022-30190 (Follina) - MSDT RCE
 gitamans/zygoteexploitdemo
Demonstração educacional da vulnerabilidade de injeção Zygote CVE-2024-31317 no Android
 vasilysaint/cve-2025-24893
Exploit estilo OSCP do CVE-2025-24893 para Linux XWiki
 iletee/struts2-rce
Alvo explorável para CVE-2017-5638
 imvihanga03/static-malware-analysis-follina-cve-2022-30190
Análise Estática de Malware do Follina (CVE-2022-30190) do Blue Team Labs Online








