
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 qduarte-42/rainfall
Introdução à exploração de binários ELF.

 taktak0x/htb-nanocorp-cve-2024-0670
Exploit em PowerShell para CVE-2024-0670 que abusa do reparo do MSI do CheckMK Agent para escalar privilégios para SYSTEM na máquina NanoCorp do Hack…
 zales2004/sunset-noontide-pentesting
Descrição Avaliação profissional de teste de penetração da máquina Sunset: Noontide do VulnHub, cobrindo reconhecimento, enumeração de serviços,…
 quincyomoruyi6-lang/blue-writeup-cve-2017-0144
Conduziu uma avaliação de segurança completa de um alvo Windows 7 sem patch ("Blue") para demonstrar o impacto de vulnerabilidades de serviços…
 r4ch1d0/cve-2018-14667_lab_poc
Demonstração da vulnerabilidade de injeção na linguagem de expressão (EL) CVE-2018-14667 usando o laboratório photoalbum no servidor de aplicações…
 tiborscholtz/cve-2026-24061
# Laboratório Docker Educacional demonstrando injeção de nome de usuário Telnet NEW-ENVIRON (CVE-2026-24061) com um cliente Python e servidor…
 k0nnect/cve-2026-21440-writeup-poc
poc e writeup para cve-2026-21440: uma vulnerabilidade crítica de path traversal no @adonisjs/bodyparser que permite escrita arbitrária de arquivos
 r4y-br/cve-2022-22963
Script de automação em Python que reproduz o CVE-2022-22963, uma injeção crítica de SpEL no Spring Cloud Function, permitindo reverse shell em…
 horkimhab/cve-2026-69836
Repositório de CVE em rascunho para pesquisa educacional em segurança e conscientização sobre vulnerabilidades. Ainda sem código funcional; destinado…
 glebusalt/cybersecurity_portfolio
Casos práticos de segurança da informação: implantação do SIEM Wazuh e exploração do CVE-2021-41773
 virtualalllocex/defcon-31-syscalls-workshop
Contém todo o material do workshop da DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
 reconinfosec/web-traffic-generator
Um gerador rápido e sujo de tráfego HTTP/S 'orgânico'.
 chrisneagu/ftc-skystone-dark-angels-romania-2020
AVISO Este repositório contém o SDK público da FTC para a temporada de competição SKYSTONE (2019-2020). Se você está procurando o software SDK da FTC…
 ignitetechnologies/mssql-pentest-cheatsheet
Folha de dicas prática de teste de penetração em MSSQL cobrindo enumeração, pivoting por servidores vinculados, escalonamento de privilégios,…
 op7ic/blueteam.lab
Laboratório de detecção do Blue Team criado com Terraform e Ansible no Azure.
 0xballpoint/load
Lord Of Active Directory - Active Directory vulnerável automático na AWS
 jweny/shiro-cve-2020-17523
Análise de duas técnicas de bypass de autenticação para Apache Shiro (CVE-2020-17523) com um ambiente de exploit reproduzível e exame detalhado da…
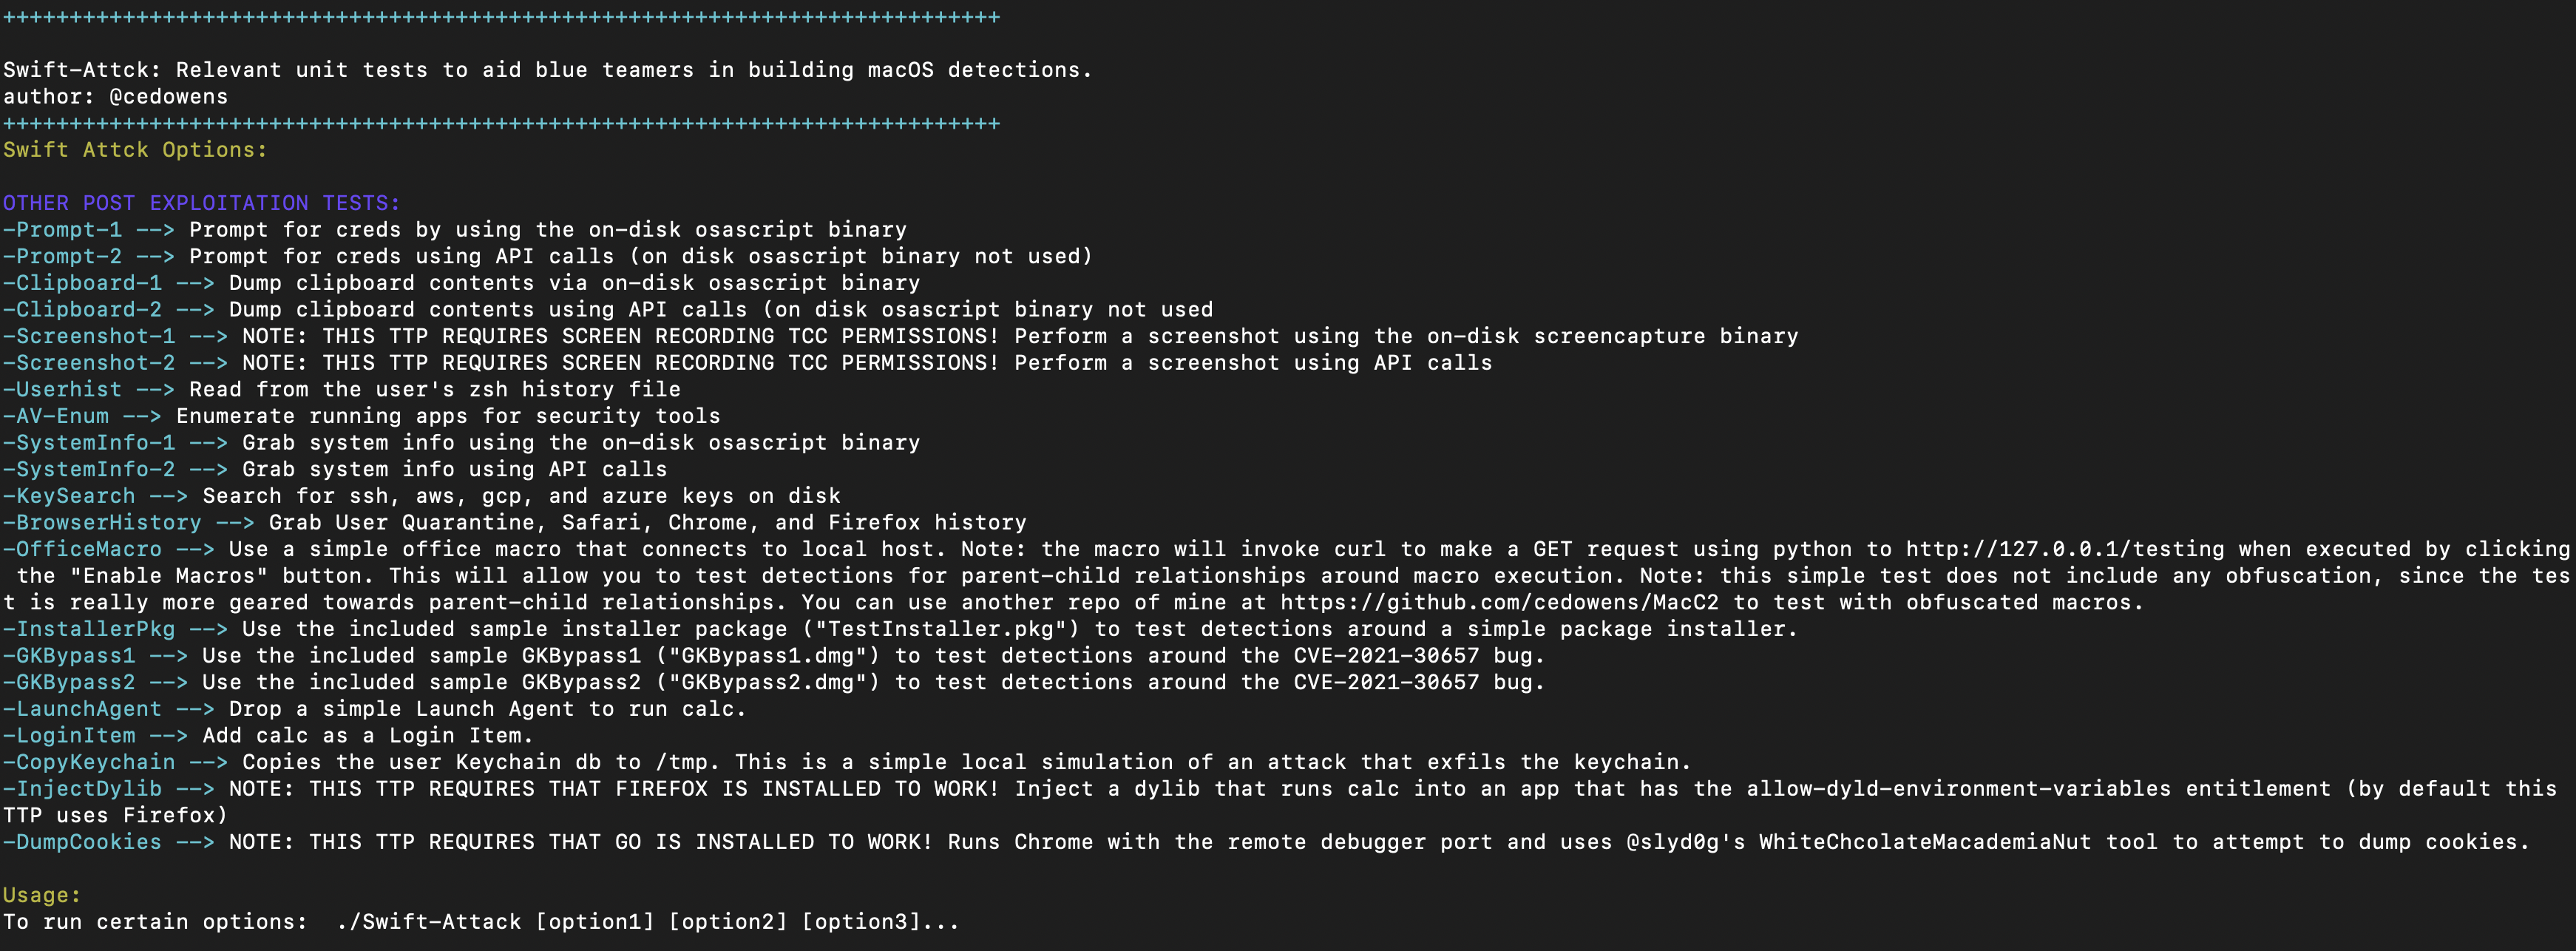 cedowens/swift-attack
Testes unitários para equipes azuis auxiliarem na construção de detecções para alguns métodos comuns de pós-exploração no macOS.








