
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Investigação técnica e contenção de host de um exploit RCE Zero-Click de severidade Crítica (CVE-2025-21298) usando telemetria do EDR e análise…
 sangrok-jeon/cve-2025-29927-nextjs-analysis
CVE-2025-29927-Nextjs relatório de análise
 ra3edaj/lab-dfir-cve-2023-38831
d
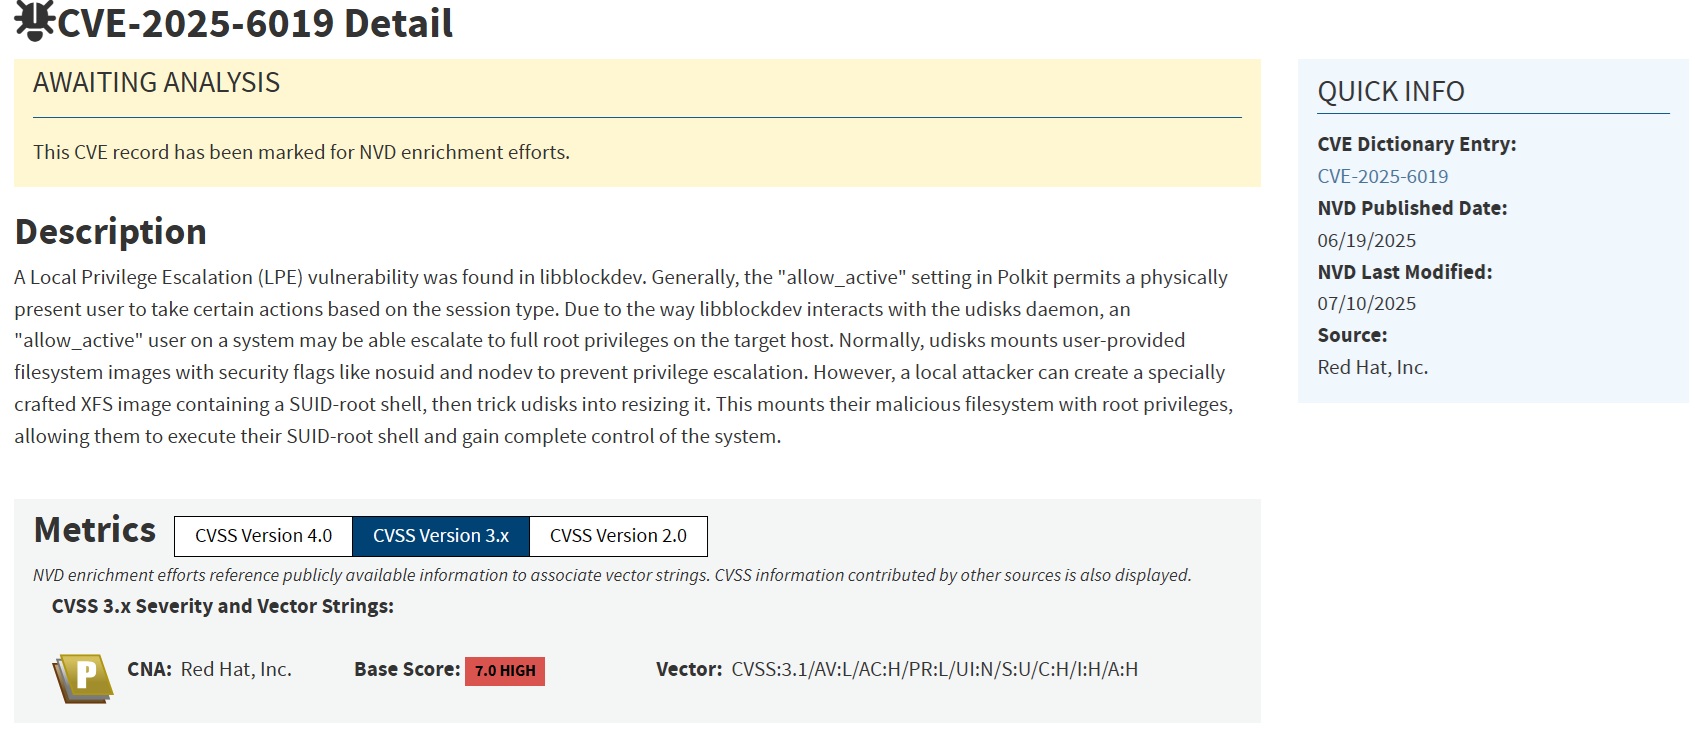 phamdinhquy2512/cve-2025-6019-exploitation
Reprodução educacional do CVE-2025-6019, uma escalada de privilégio local no UDisks2 por meio de uma imagem de sistema de arquivos maliciosa com…
 matinciel/wordpress_cve-2019-9787
Tente reproduzir este problema com Docker
 learner202649/cve-2026-47102-poc
O código para reproduzir pessoalmente a vulnerabilidade correspondente
 h0ng10/cve-2023-28432_docker
Ambientes de teste para CVE-2023-28432, divulgação de informações em clusters MinIO
 enochgitgamefied/nextjs-cve-2025-29927-docker-lab
Laboratório baseado em Docker para explorar e reproduzir a vulnerabilidade de bypass de autorização de middleware CVE-2025-29927 do Next.js. Inclui…
 dannyendortest/java-vulnerable
EXPOSURE alvo de demonstração: Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java filter-padding deps
 cyberharsh/shellbash-cve-2014-6271
# Ambiente de laboratório baseado em Docker para explorar o Shellshock (CVE-2014-6271) via scripts CGI, demonstrando injeção remota de comandos por…
 bossnick98/-soc342---cve-2025-53770-sharepoint-toolshell-auth-bypass-and-rce
Uma atividade para treinar habilidades de análise e elaboração de relatórios
 benmevic/cve-2025-22457
Aplicativo de demonstração da vulnerabilidade cve-2025-22457 que fiz para a apresentação semanal da equipe Altay
 acseguin21/trust-boundary-ctf
CTF MCP baseado em navegador — confusão de token OAuth e falha de isolamento de sessão (padrão CVE-2025-49596). Apenas DevTools.
 sugib3o/vulnerable-nextjs-14-cve-2025-29927
vulnerable-nextjs-14-CVE-2025-29927
 mokokash/ejbca-pqc-lab
Hierarquia PKI de dois níveis PQC pura usando ML-DSA-65 (NIST FIPS 204) no EJBCA Community Edition — Root CA + Sub CA com CRL e OCSP

 mbrandner-group/juiceshopgl
Aplicação web intencionalmente vulnerável para treinamento de segurança, competições de CTF e teste de ferramentas de segurança. Cobre as…
 shambhavim18/cve-2019-15107-lab
Laboratório baseado em Docker que demonstra o CVE-2019-15107, o RCE não autenticado do Webmin, abrangendo implantação, exploração, detecção e…
 amulyakaushik/cve-2023-27163-lab
Laboratório baseado em Docker que reproduz o SSRF CVE-2023-27163 no Request-Baskets, com verificação de exploração, script de detecção e remediação…








