
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 n3oari/bscp-exam-guide-by-n3oari-2026
Burp Suite Certified Practitioner - Portswigger - Minhas notas - Guia
 irsdl/viewstate-security-workshop
Este repositório é para o workshop Testando o ViewState do ASP.NET com YSoNet (YSoSerial.NET).
 andresriancho/nimbostratus-target
Este repositório contém uma infraestrutura alvo que você pode usar para executar as ferramentas nimbostratus.
 h4lpy/toastfix-demo
Demonstração de segurança de prova de conceito ilustrando como o PowerShell pode criar notificações do Windows com aparência confiável encadeadas com…
 zeyad-azima/cve-2022-1388
Exploit de vulnerabilidade RCE do F5 BIG-IP iControl REST com Java incluindo um LAB de testes
 owasp/ai-vulnerabilities-playground
Plataforma prática de laboratório de segurança de IA com mais de 50 cenários abrangendo injeção de prompts, exploração de sistemas agentivos,…
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
 zenzue/cve-2025-9074
Prova de conceito de exploração para CVE-2025-9074 demonstrando gravação de arquivos do contêiner para o host por meio da API do Docker Engine…
 kirkdjohnson/wireshark
Baixei um arquivo de captura de pacotes (.pcapng) do malware-traffic-analysis.net que era um exemplo de uma tentativa de ataque contra um servidor…
 eqstlab/cve-2026-60004
Gitea diffpatch RCE
 salo-404/firewall
🔒 Spring4Shell Firewall Defense — Simulação de Incidente de Cibersegurança Este projeto faz parte de uma Simulação de Trabalho em Cibersegurança que…
 jstjep00/cve-2023-22496-poc
PoC para CVE-2023-22496: Injeção de Comando no SO no Netdata Agent <1.37 via registry_hostname
 armircetaj/tetragon-dirtyfrag
Bloqueando a cadeia de LPE DirtyFrag do Linux (CVE-2026-43284 / CVE-2026-43500) em tempo de execução com uma TracingPolicy do Cilium Tetragon.
 somchandra17/cve-2024-46507
build-script para CVE-2024-46507 e CVE-2024-46508
 omarmahmoud1024/tryhackme-monikerlink-writeup
Passo a passo do TryHackMe Moniker Link (CVE-2024-21413): bypass da Protected View do Outlook que leva à captura do hash NTLMv2 por meio de um link…
 jaden-bowers/tenda-router-vr-and-exploit
Writeup sobre rehospedagem de firmware do roteador Tenda AC15 e replicação de exploit de execução remota de comandos (CVE-2020-10987).
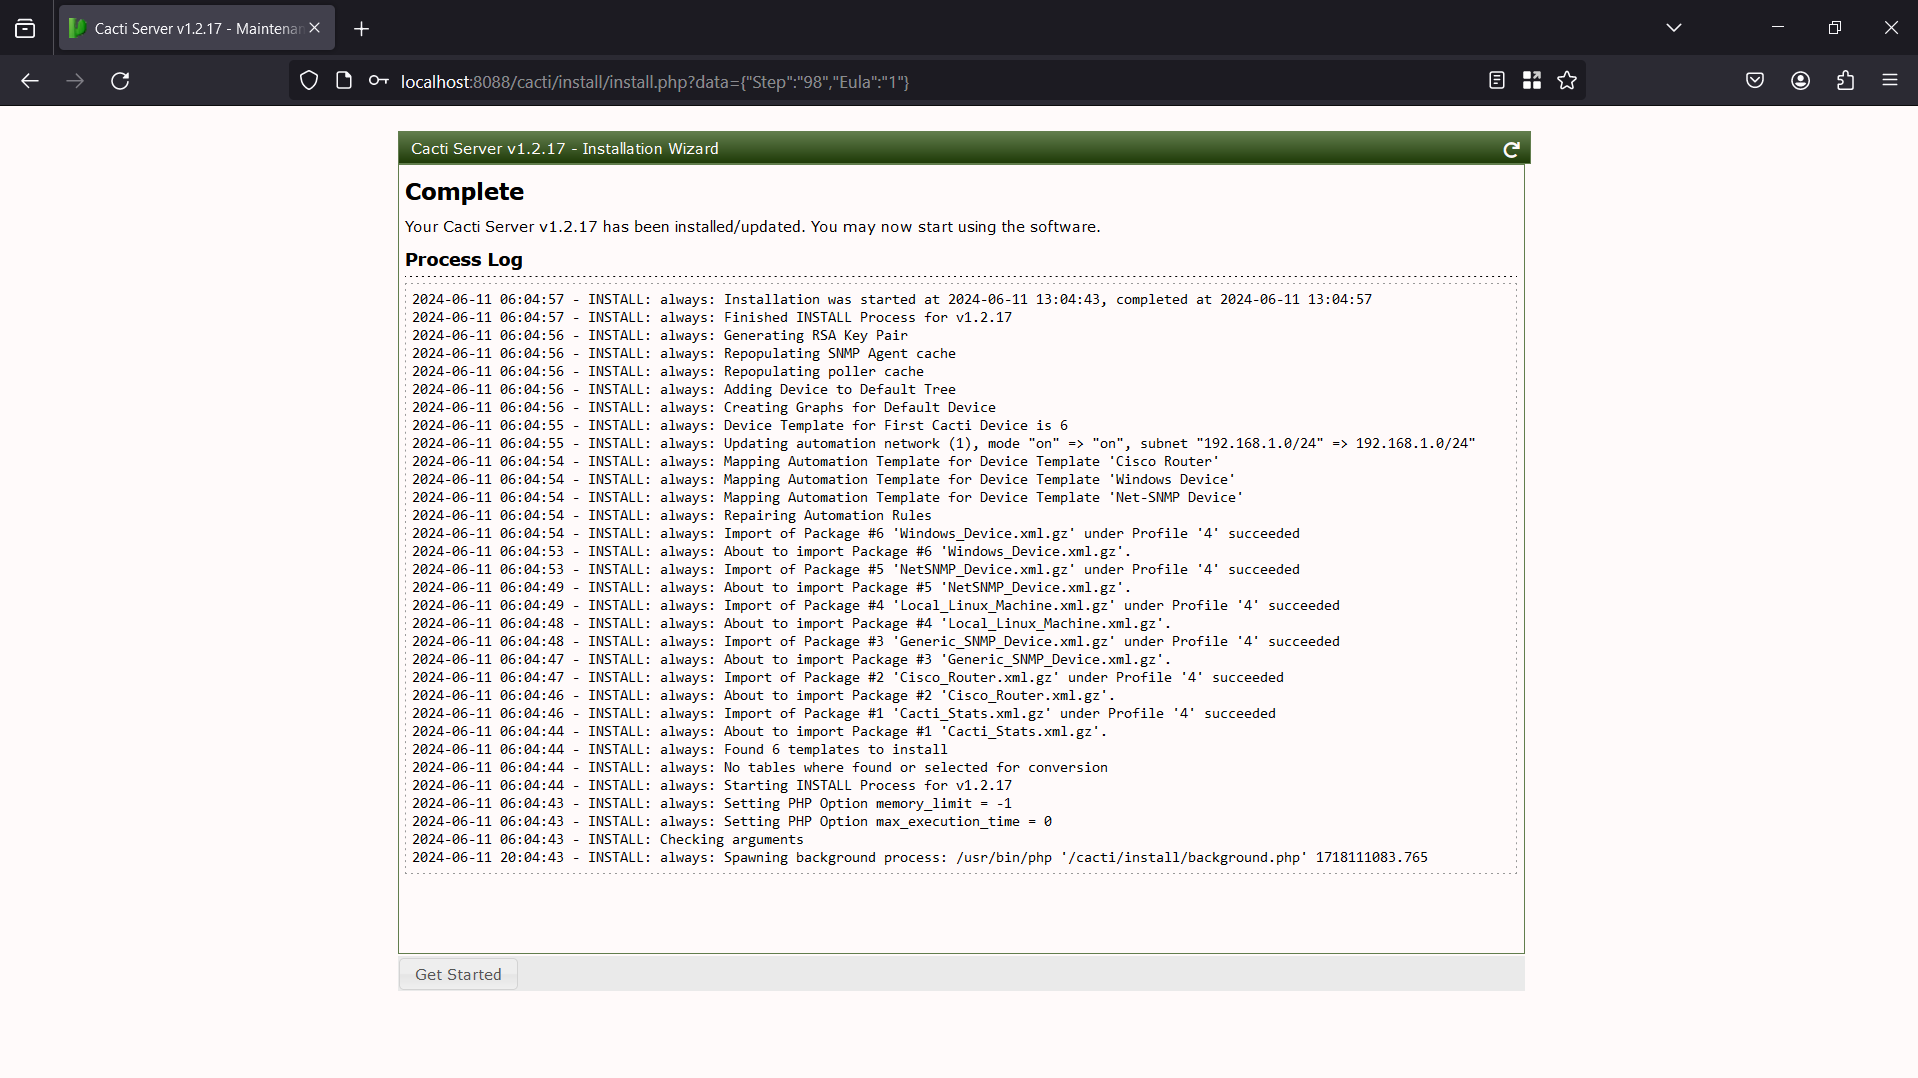 hpt-intern-task-submission/cve-2022-46169
Análise passo a passo do CVE-2022-46169: execução remota de código não autenticada no Cacti via bypass de autenticação e injeção de comandos, com…
 dungsocool/cve-2017-10271
Guia de laboratório passo a passo para explorar o CVE-2017-10271 (desserialização RCE do WebLogic XMLDecoder) com construção manual de payload,…








