Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
toastfix-demo — Demonstração de segurança de prova de conceito ilustrando como o PowerShell pode criar notificações do Windows com aparência confiável encadeadas com isca estilo ClickFix | Kitploit
Ferramentas/GitHubGitHub/h4lpy/toastfix-demo
OSINT para Engenharia SocialFerramentas de ImpersonaçãoPhishingTestes de PenetraçãoEngenharia SocialAprendizado e EducaçãoRed TeamingLabs e Prática
GitHubh4lpy/toastfix-demo

toastfix-demo

Demonstração de segurança de prova de conceito ilustrando como o PowerShell pode criar notificações do Windows com aparência confiável encadeadas com isca estilo ClickFix

1845há 7 mesesAinda não revisado
Compartilhar
Ver Repositório

Demonstração do ToastFix

Este projeto demonstra como notificações toast convincentes do Windows podem ser abusadas em ataques de engenharia social, especificamente usando iscas do estilo ClickFix.

Uma demonstração ao vivo está disponível aqui (ataque mais realista):
👉 https://h4lpy.github.io/

Uma análise detalhada da técnica pode ser encontrada no meu artigo do Medium:
👉 https://0xh4lpy.medium.com/toastfix-chaining-a-clickfix-attack-with-toast-notifications-72082694fef9
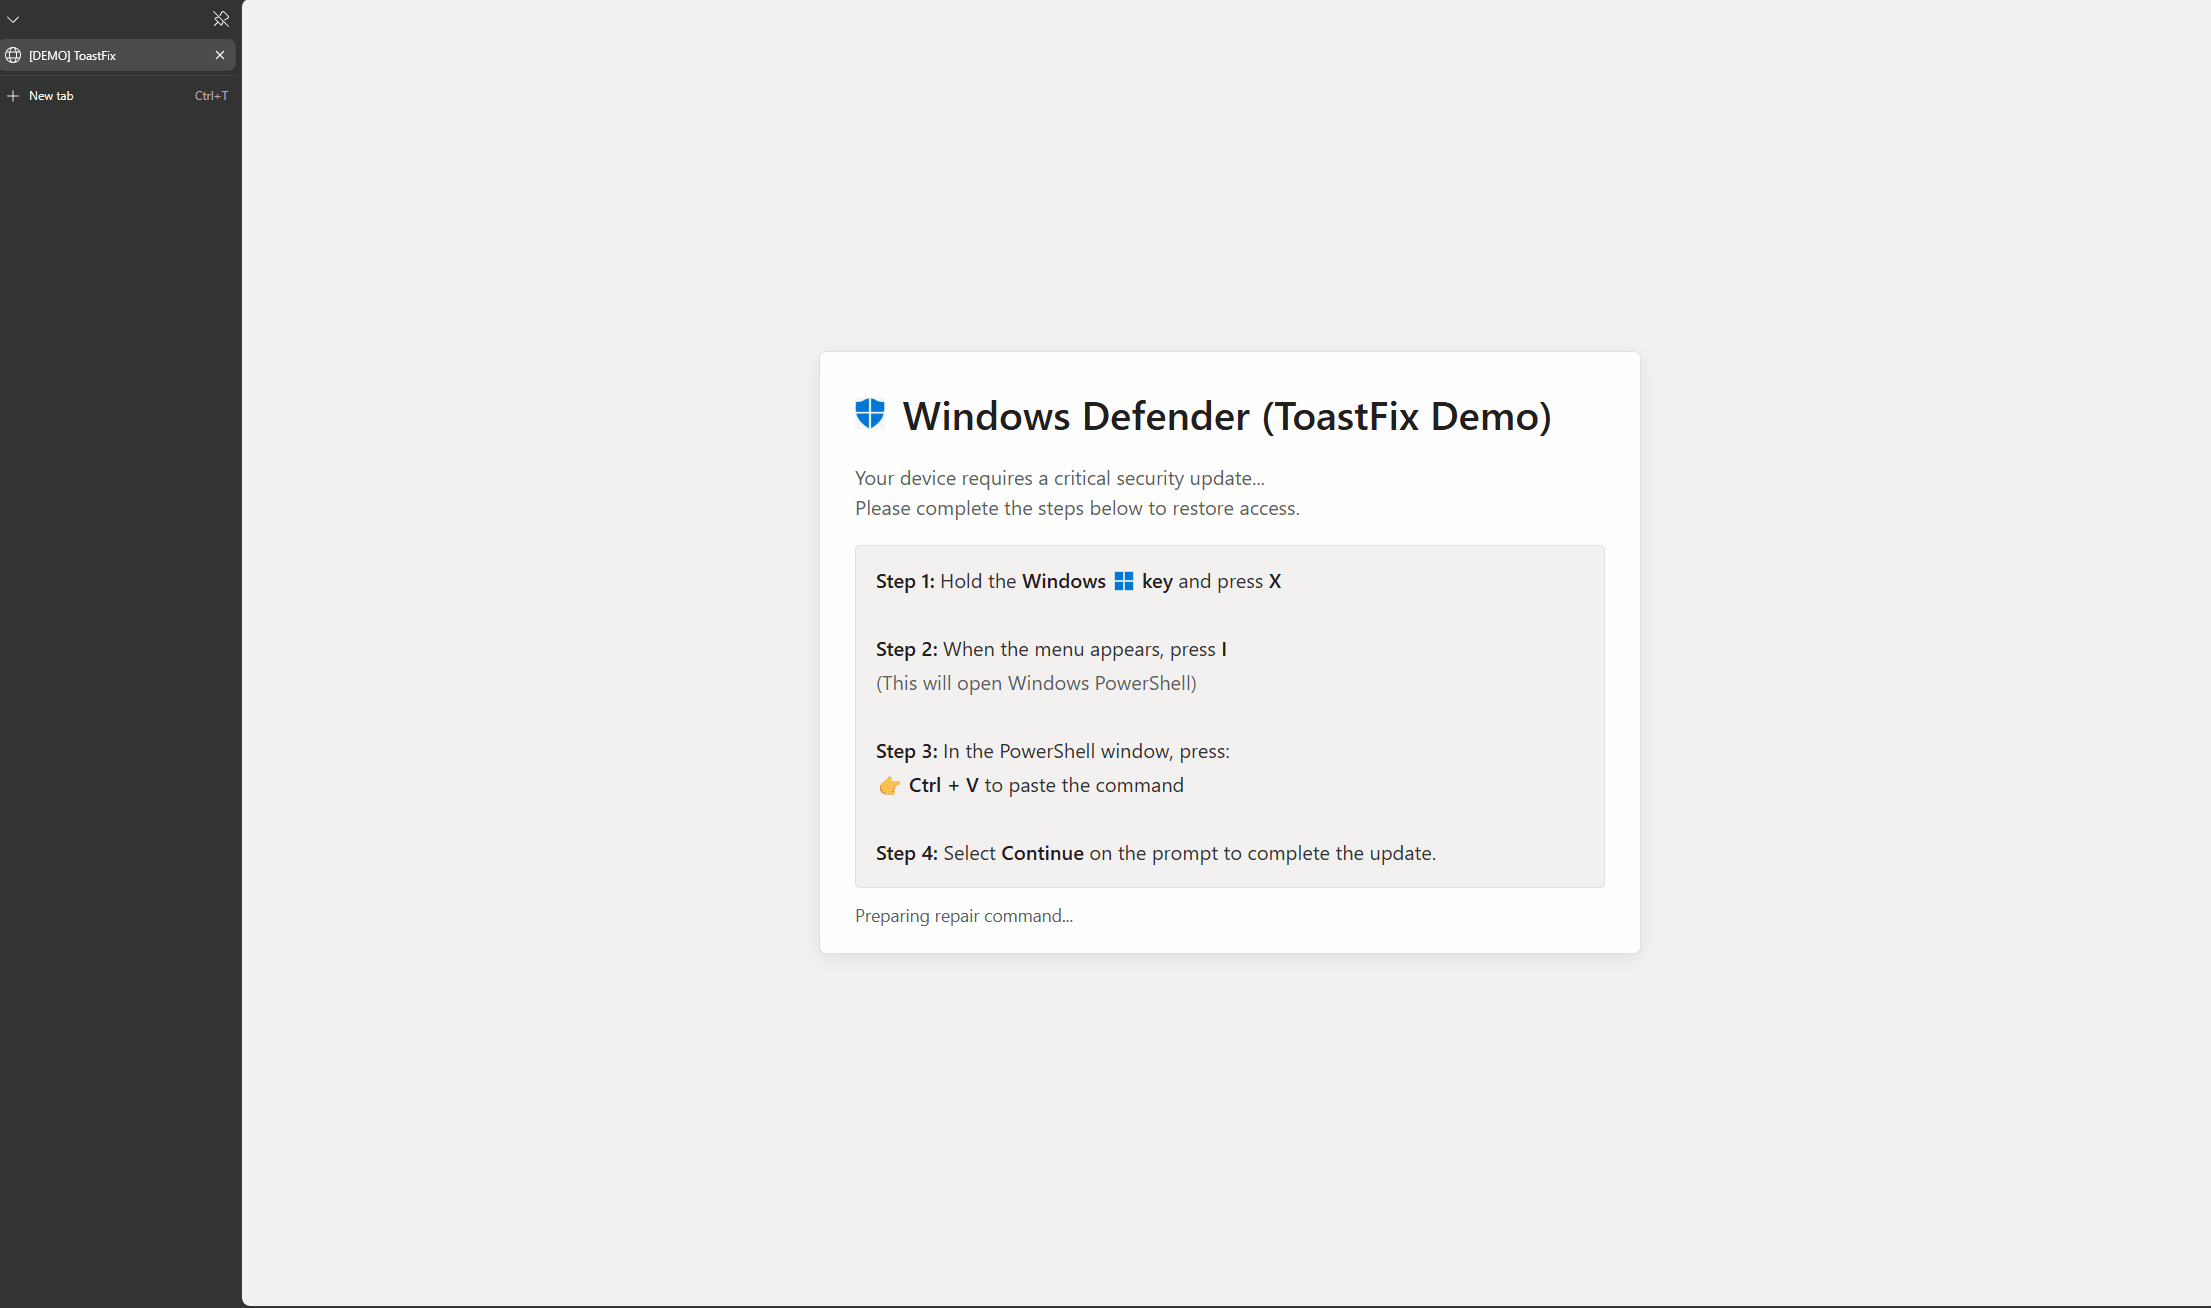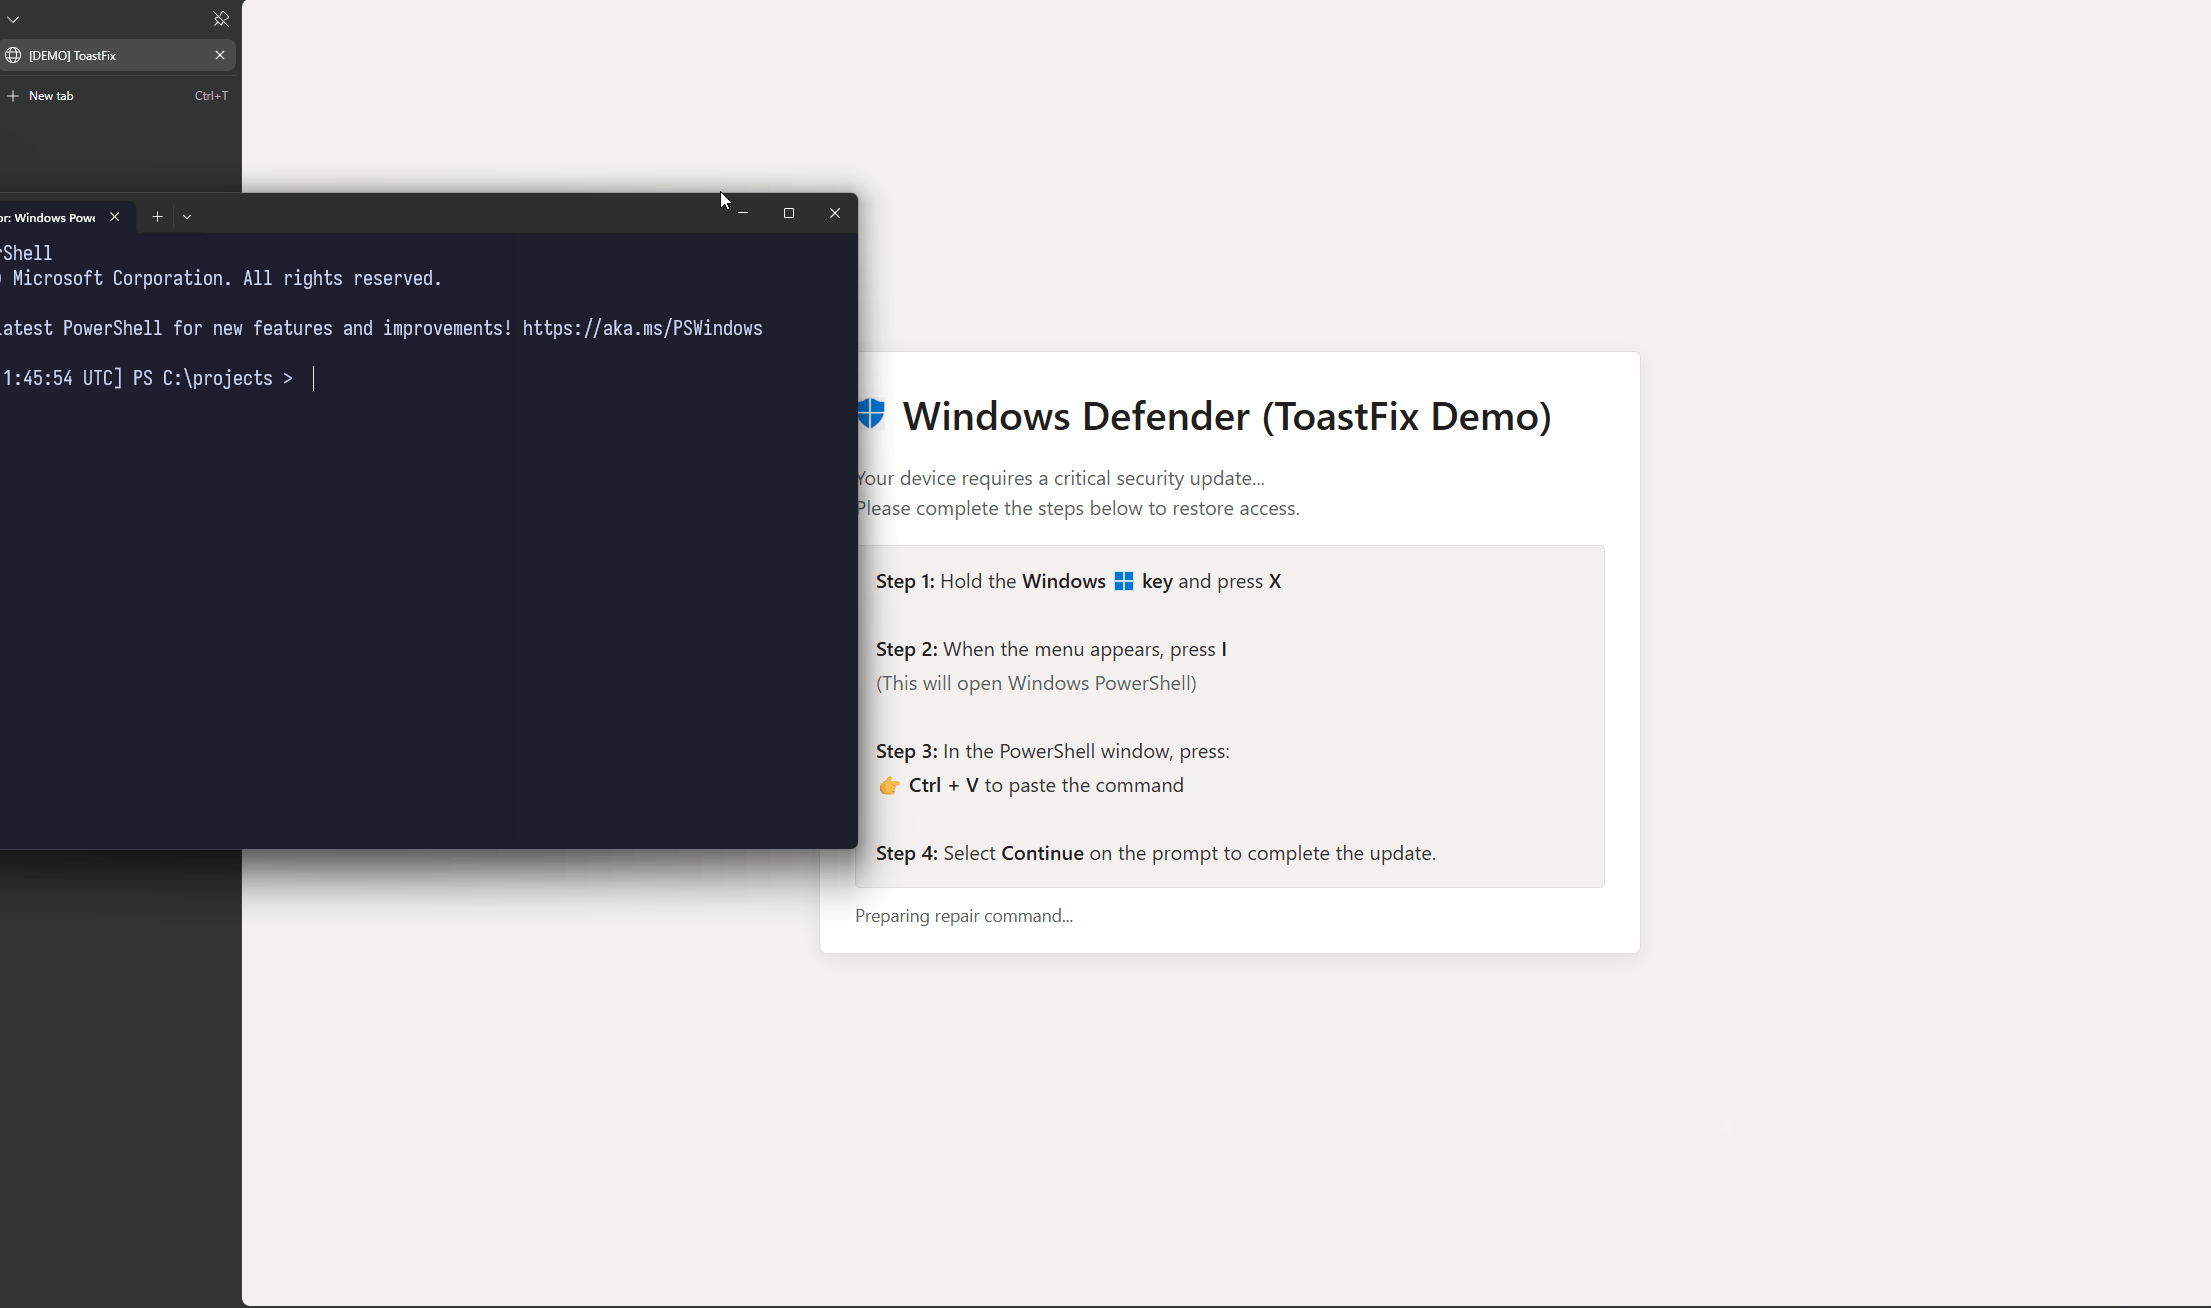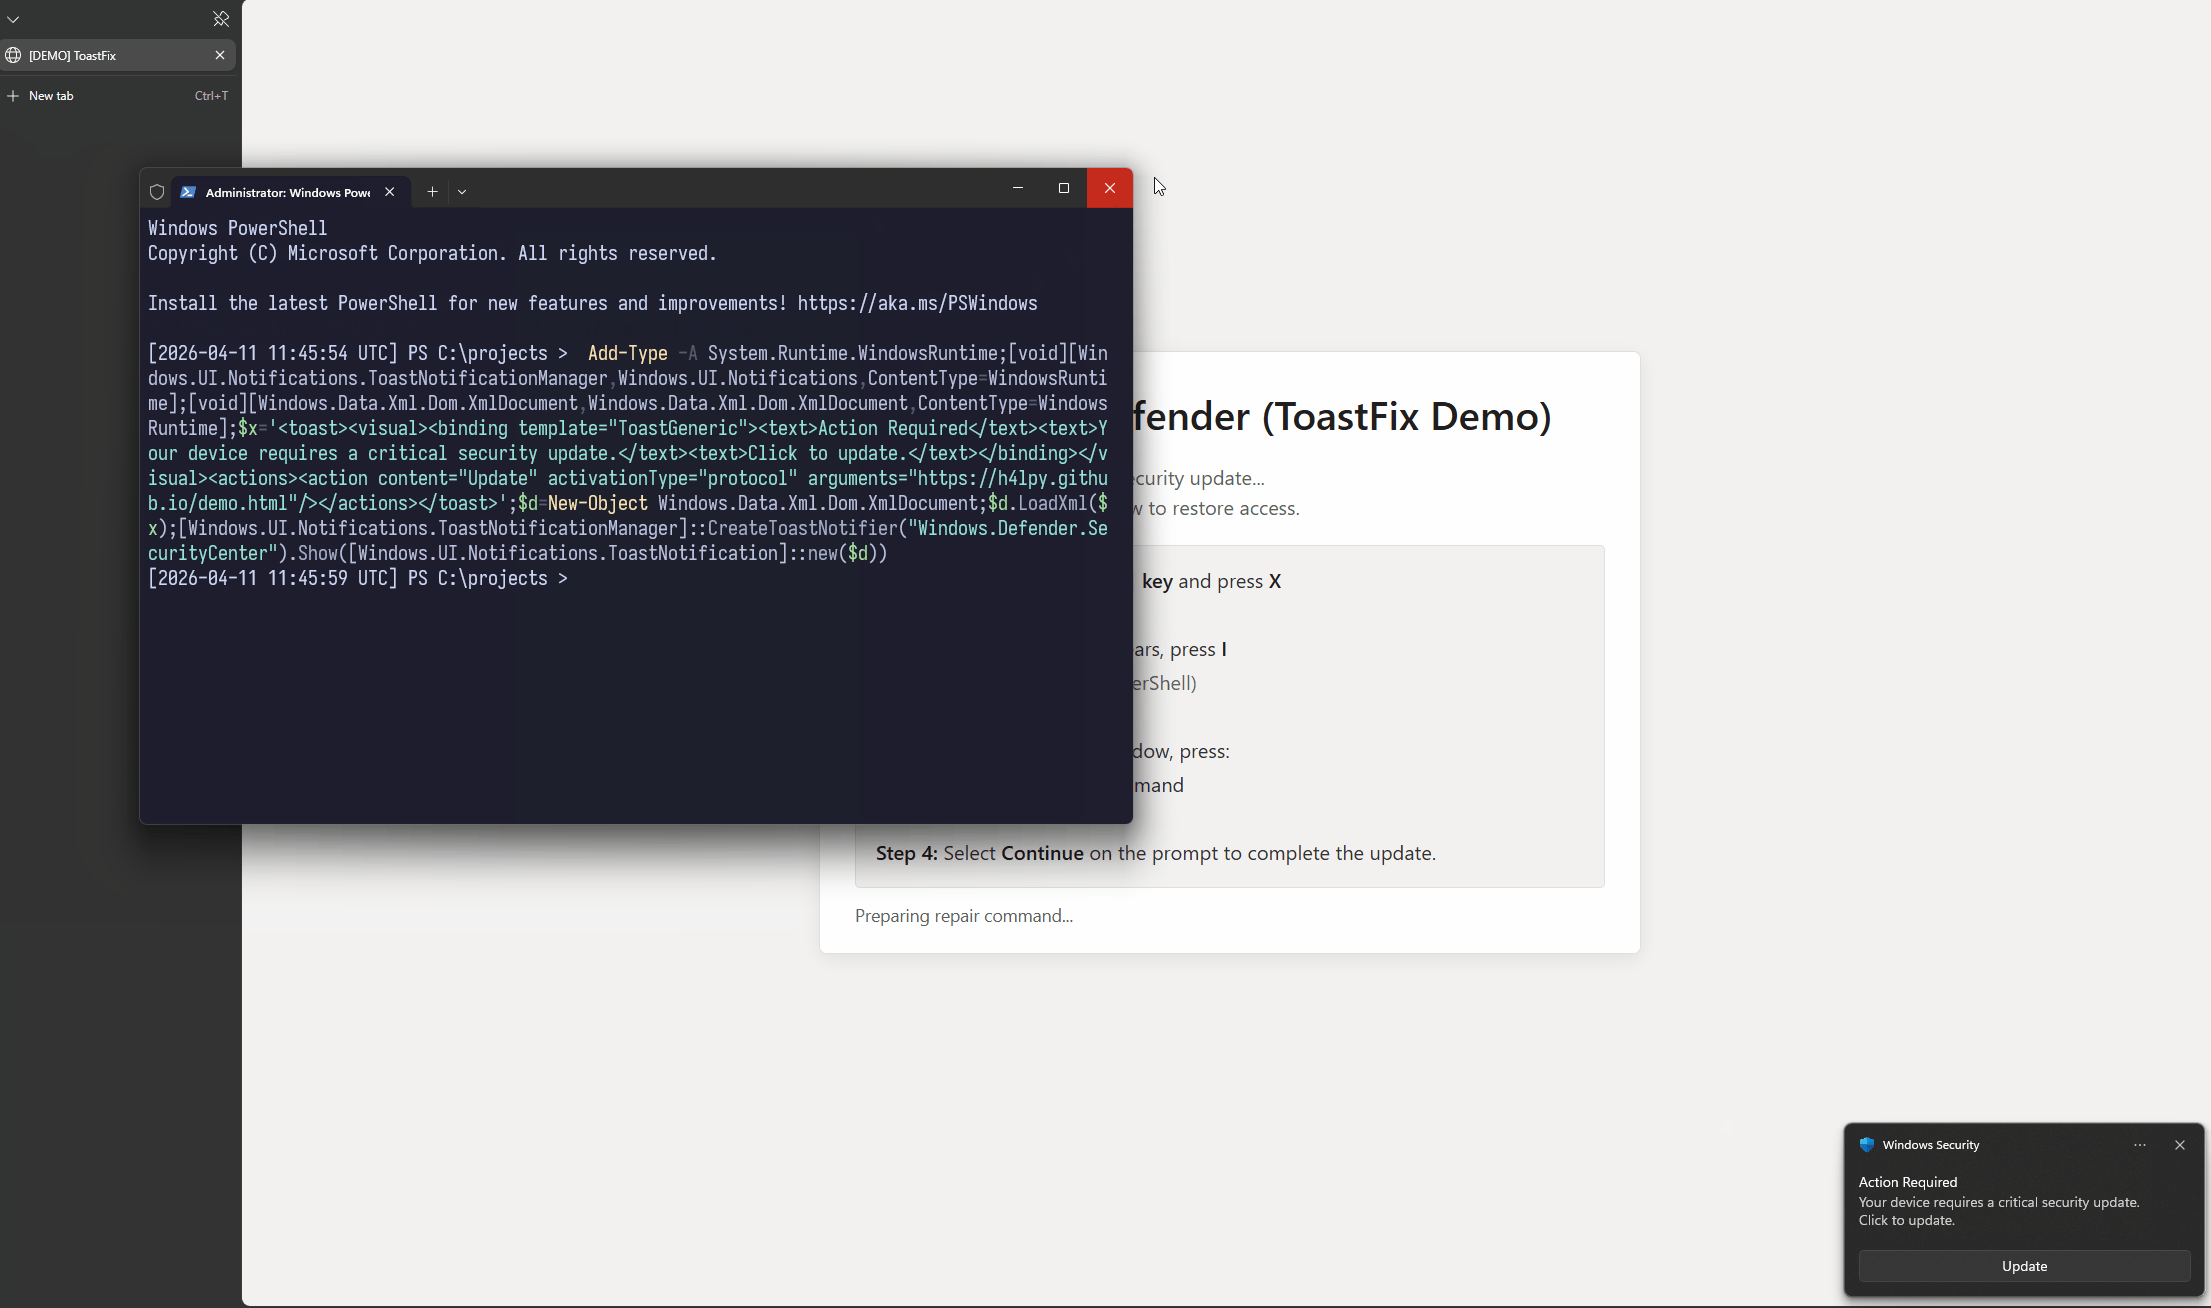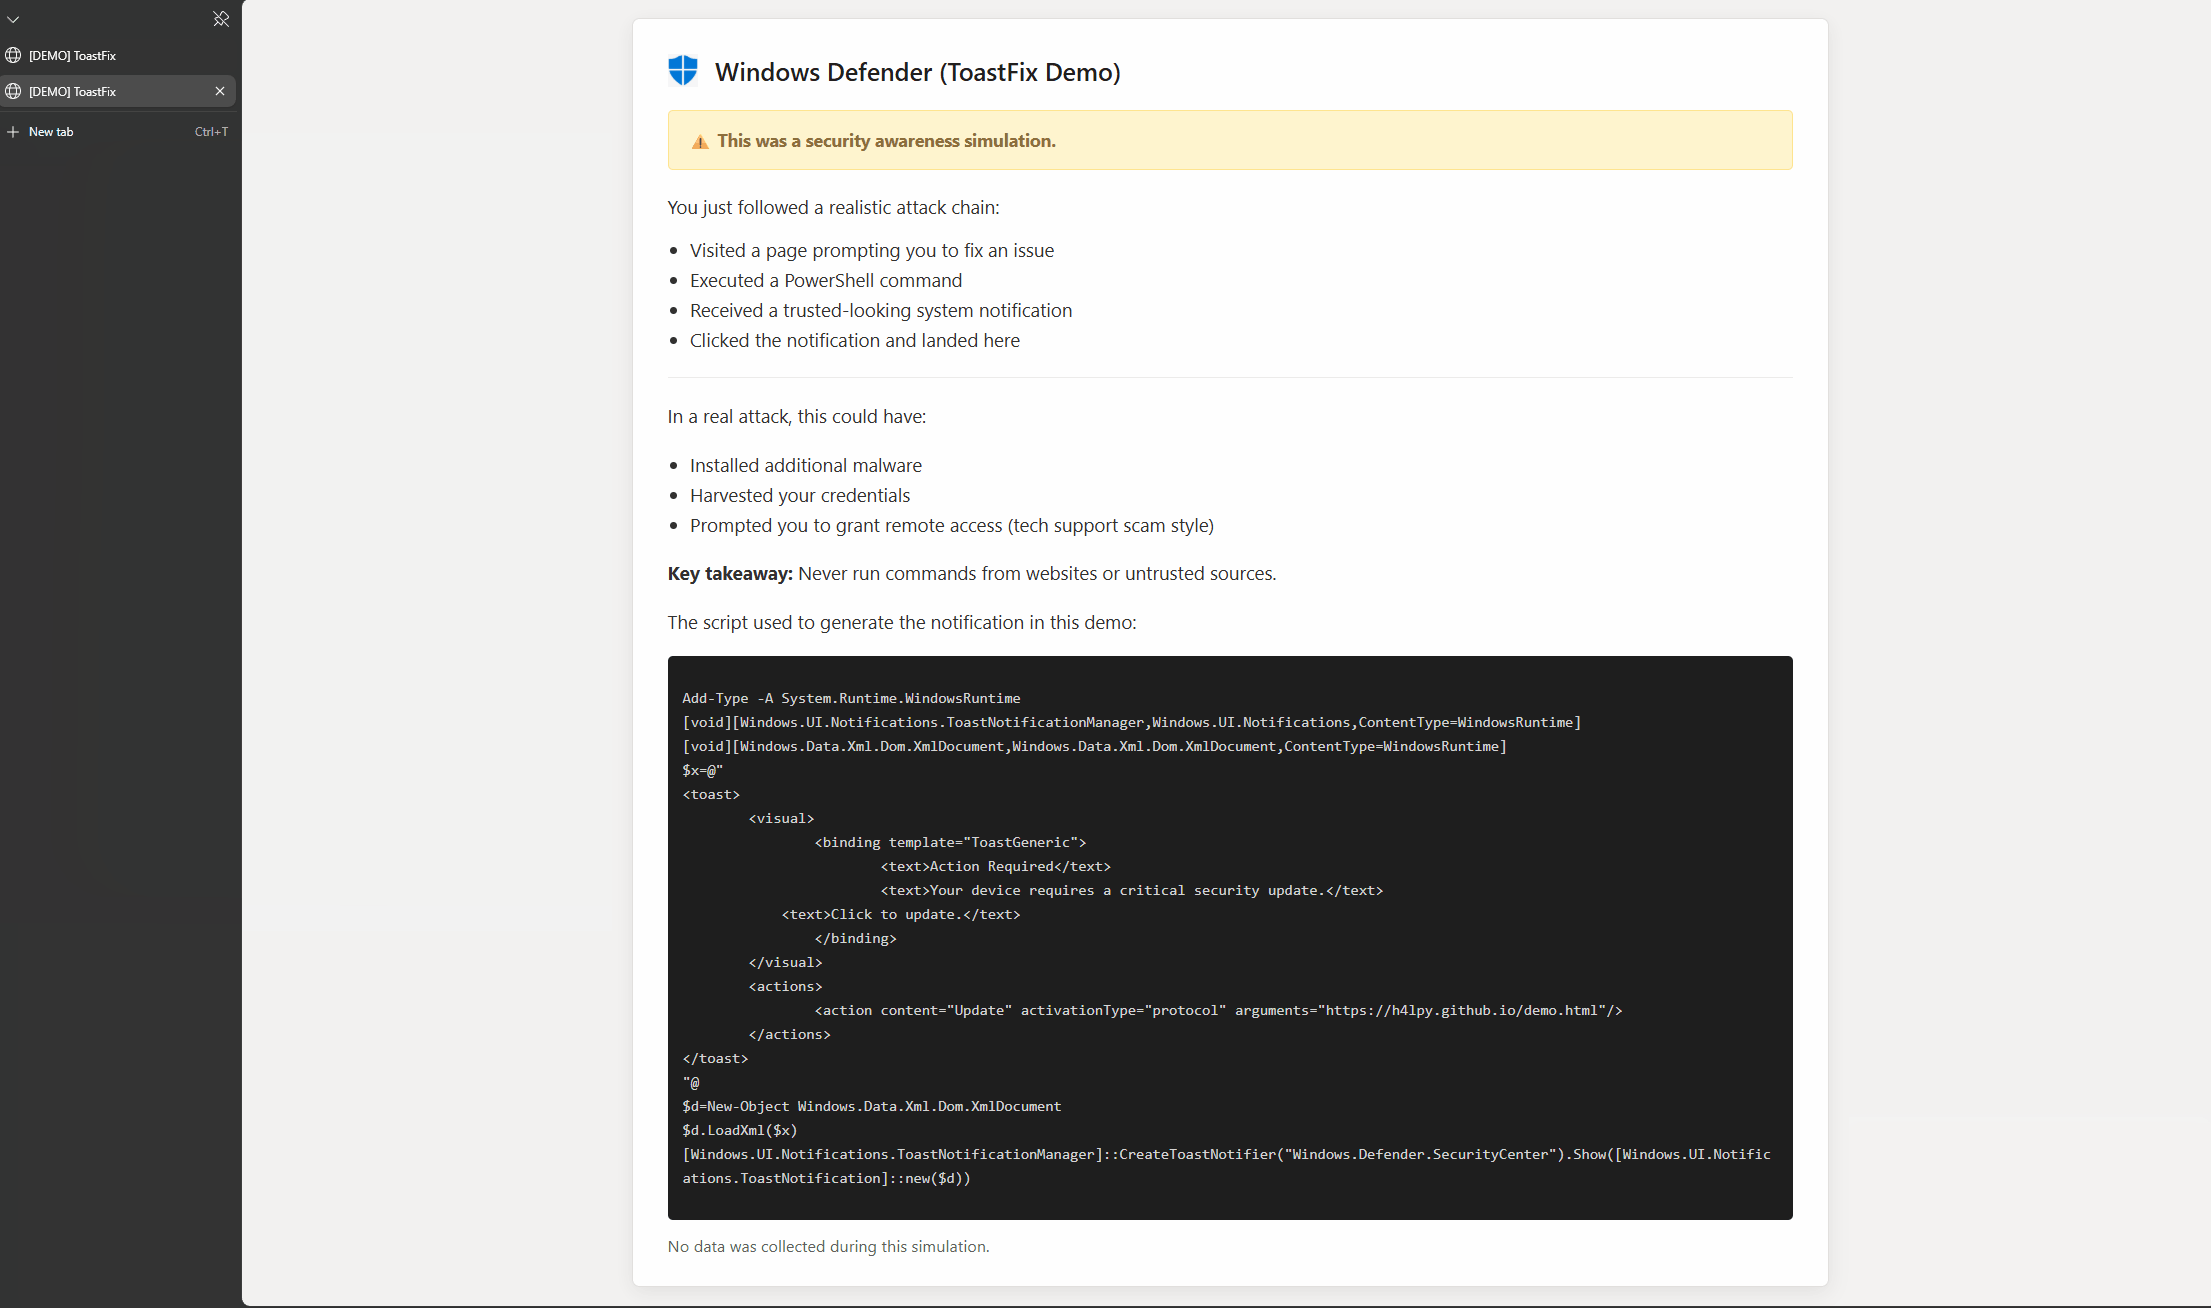

O que acontece?

  1. O usuário é solicitado a copiar e executar um comando do PowerShell
  2. Uma notificação toast realista do Windows é gerada
  3. Clicar na notificação redireciona para uma página de explicação

Exemplo

isca toastfix


Como executar localmente?

  1. Clone o repositório:
git clone https://github.com/h4lpy/toastfix-demo.git
  1. Abra index.html no seu navegador

  2. Siga as instruções na tela

página inicial - demo

Nota: Nenhuma instalação de servidor necessária - esta demonstração é executada inteiramente no navegador + PowerShell

Propósito

Este projeto é destinado a:

  • Treinamento de conscientização de segurança
  • Demonstração de técnicas de engenharia social
  • Educação para red team / blue team / purple team

Script PowerShell

A notificação usada nesta demonstração é gerada por um script PowerShell.

Você pode revisá-lo ou executá-lo diretamente:

👉 toastfix-notification.ps1

Este script apenas cria uma notificação toast local do Windows e não realiza nenhuma ação maliciosa.

⚠️ Aviso

Esta é uma simulação projetada apenas para fins educacionais.

  • Nenhum dado é coletado
  • Nenhuma persistência ou malware está envolvido
  • O comando PowerShell apenas gera uma notificação local

Nunca execute comandos de fontes não confiáveis em cenários do mundo real.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →