
 #1
Laboratórios, ambientes práticos e desafios reproduzíveis para prática autorizada e segura de cibersegurança.
Recomendado pelo Kitploit

 weev3/lkwa
Laboratório de Ataques Web Pouco Conhecidos
 tenable/cnappgoat
CNAPPgoat é um projeto de código aberto projetado para provisionar de forma modular componentes vulneráveis por design em ambientes de nuvem.
 iknowjason/bluecloud
Cyber Range incluindo sistema Velociraptor + HELK com uma VM Windows para testes de segurança e P&D. Suporte para Terraform no Azure e AWS.
 projectdiscovery/nuclei-templates-labs
Ambientes vulneráveis combinados com templates Nuclei prontos para uso para testes de segurança e aprendizado! 🚀
 zephrfish/ludus-defender-lab
MDE/MDI Defender setup para Ludus
 owasp/owasp-scs
Projeto OWASP de Segurança de Contratos Inteligentes (SCS)
 0xcyberstan/cve-2026-31694-poc
Linux kernel FUSE readdir cache out-of-bounds write (CVE-2026-31694): um servidor FUSE malicioso transborda uma página do cache de páginas em 24…
 theronielanddaronpodcastshow/svja
O Super Vulnerable Java Application (SVJA), conforme demonstrado no Roniel and DaRon Podcast Show, é uma aplicação Apache Struts projetada para…
 ihk-one/cve-2025-2502
Demonstração passo a passo de uma vulnerabilidade de escalada de privilégio local no Lenovo PC Manager, explorando permissões de arquivo fracas em um…
 joshuavanderpoll/cve-2026-54806
Exploit de prova de conceito para CVE-2026-54806: injeção de objeto PHP não autenticada no plugin WP Activity Log permitindo RCE cego via cabeçalho…
 yili-soc/vm-homelab-log4shell-assessment
Gerenciamento de vulnerabilidades de ciclo de vida completo em um alvo Log4Shell (CVE-2021-44228) ativo — varredura, exploração manual, detecção de…
 joertx07/printnightmare-detection-lab
Laboratório SIEM Splunk simulando e detectando a exploração do CVE-2021-34527 (PrintNightmare) usando Sysmon, logs de eventos do Windows e regras de…
 giangdurian/cve-2026-21858-and-cve-2025-68613
Cadeia de exploração pré-autenticação do n8n: leitura arbitrária de arquivos (CVE-2026-21858) para RCE por injeção de expressão (CVE-2025-68613), com…
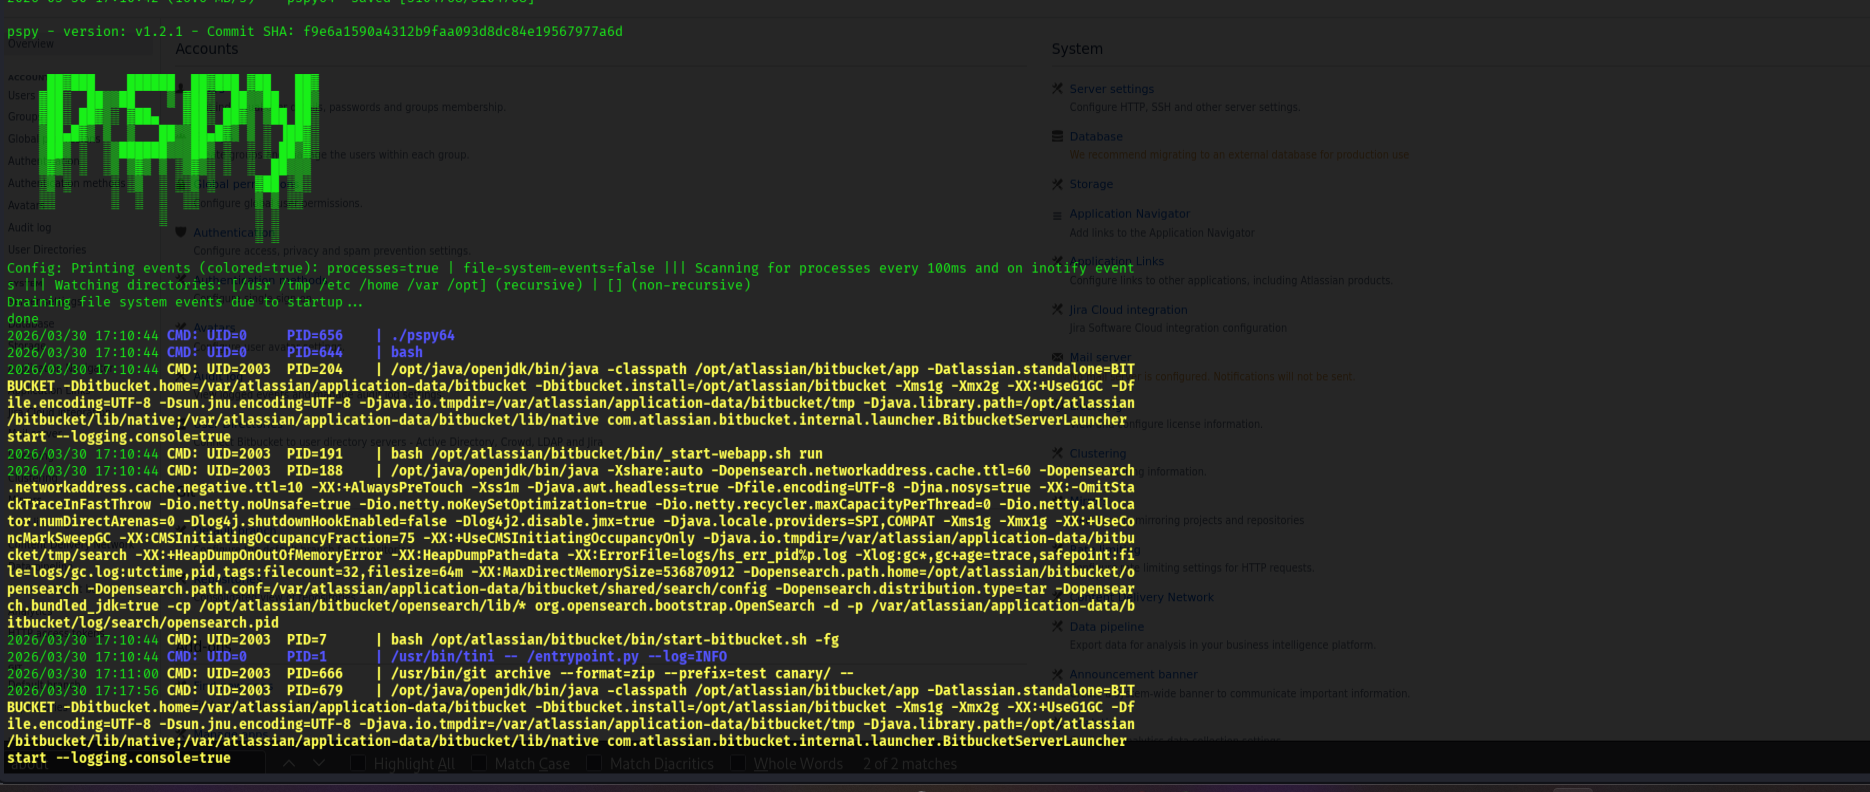 johangabrielson/bitbucket-test
Investigando CVE-2022-36804
 rootdirective-sec/cve-2026-3844-lab
Lab Docker local para reproduzir a CVE-2026-3844, um upload arbitrário de arquivos não autenticado que leva a RCE no plugin WordPress Breeze Cache.…
 romanutti/log4shell-vulnerable-app
Este repositório contém uma aplicação web Spring Boot vulnerável à CVE-2021-44228, conhecida como log4shell.
 rayngnpc/cve-2024-4577-rayng
CVE-2024-4577 Injeção de Argumentos PHP CGI - Laboratório de Detecção com VMs Vagrant e Regras Wazuh SIEM
 ikarolaborda/cve2026-42926
Laboratória controlado de injeção de frames HTTP/2 do NGINX para validação do patch CVE-2026-42926 e pesquisa defensiva








