
 #1
Ferramentas para testar e proteger dispositivos, protocolos e plataformas de Internet das Coisas (IoT).
Recomendado pelo Kitploit
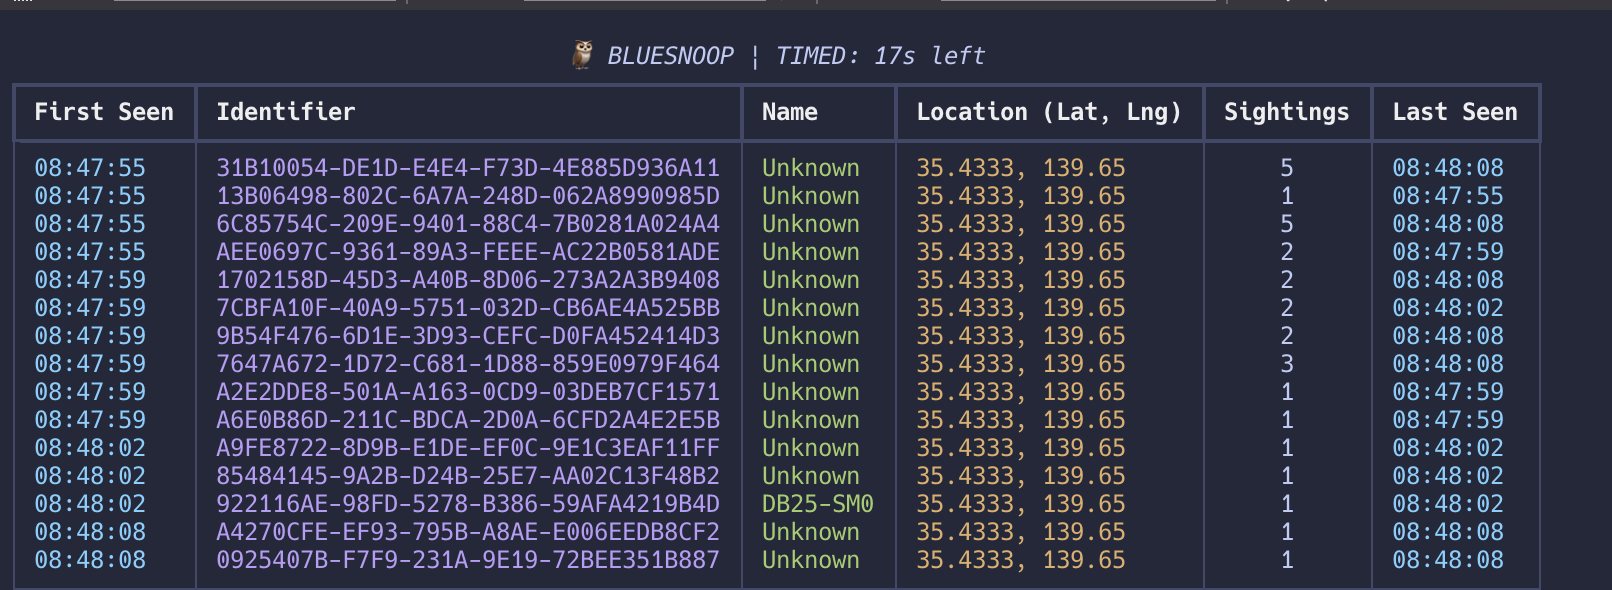
 ang13t/bluesnoop
Um utilitário Bluetooth TUI para análise de radar e war driving 🦉
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) é um framework de testes para implementações de protocolos industriais e dispositivos.
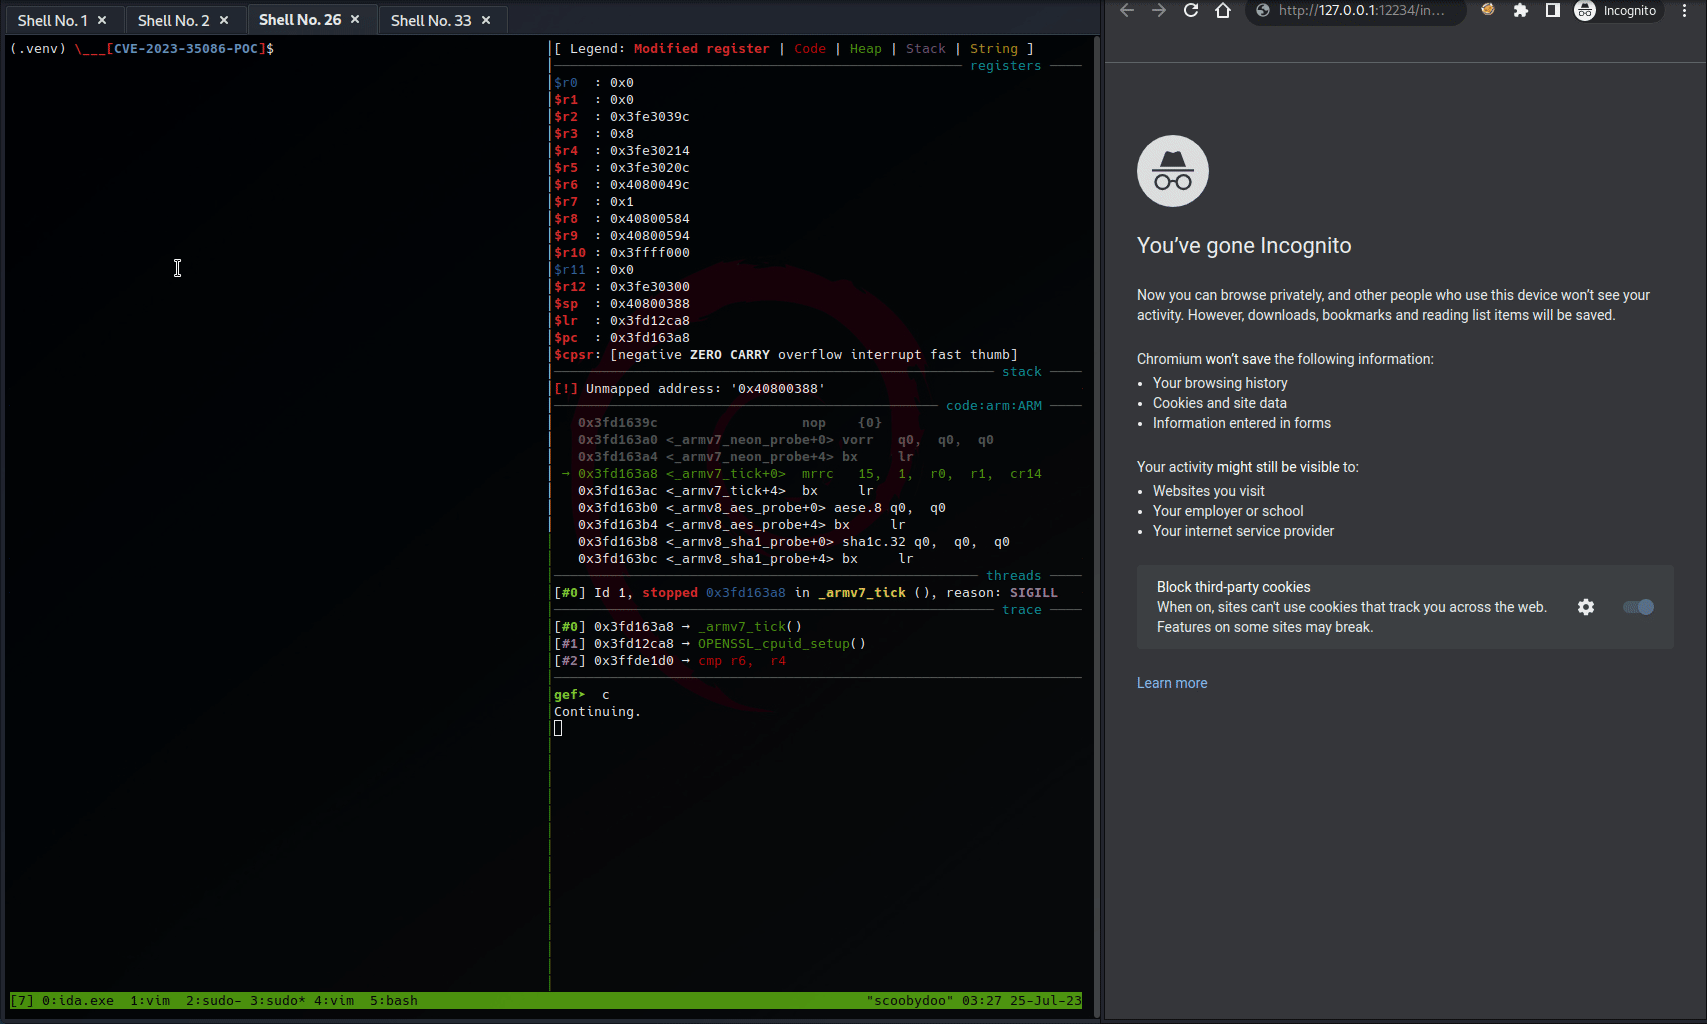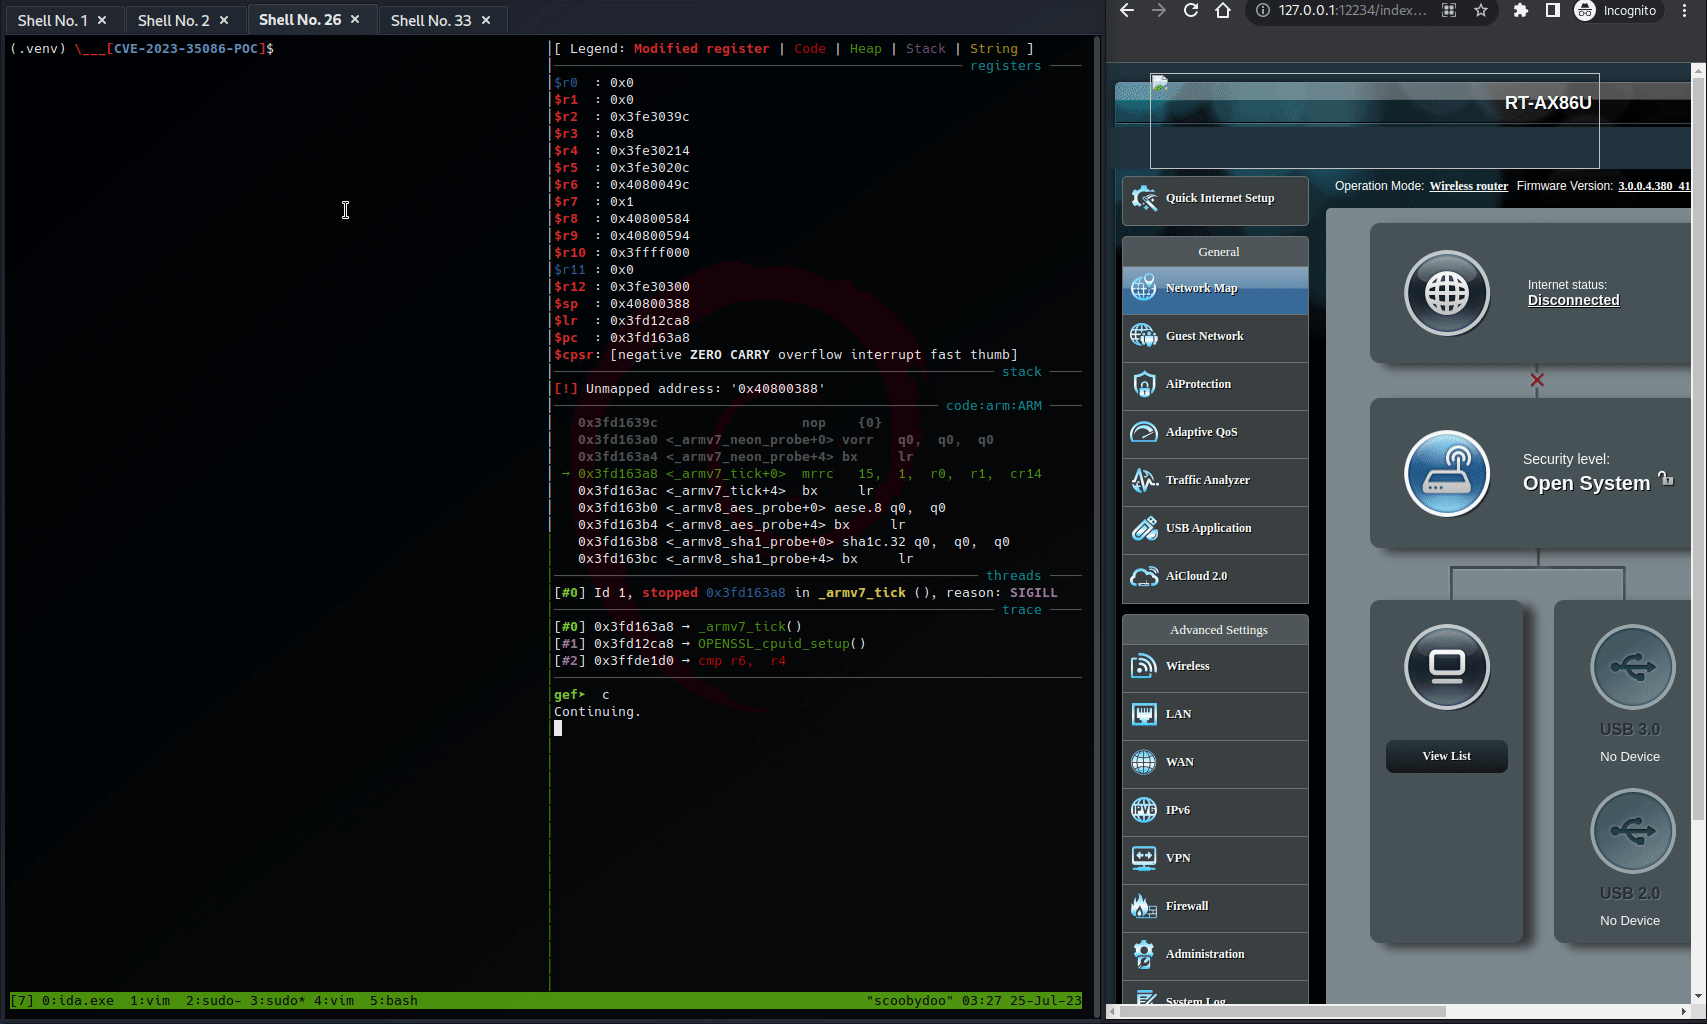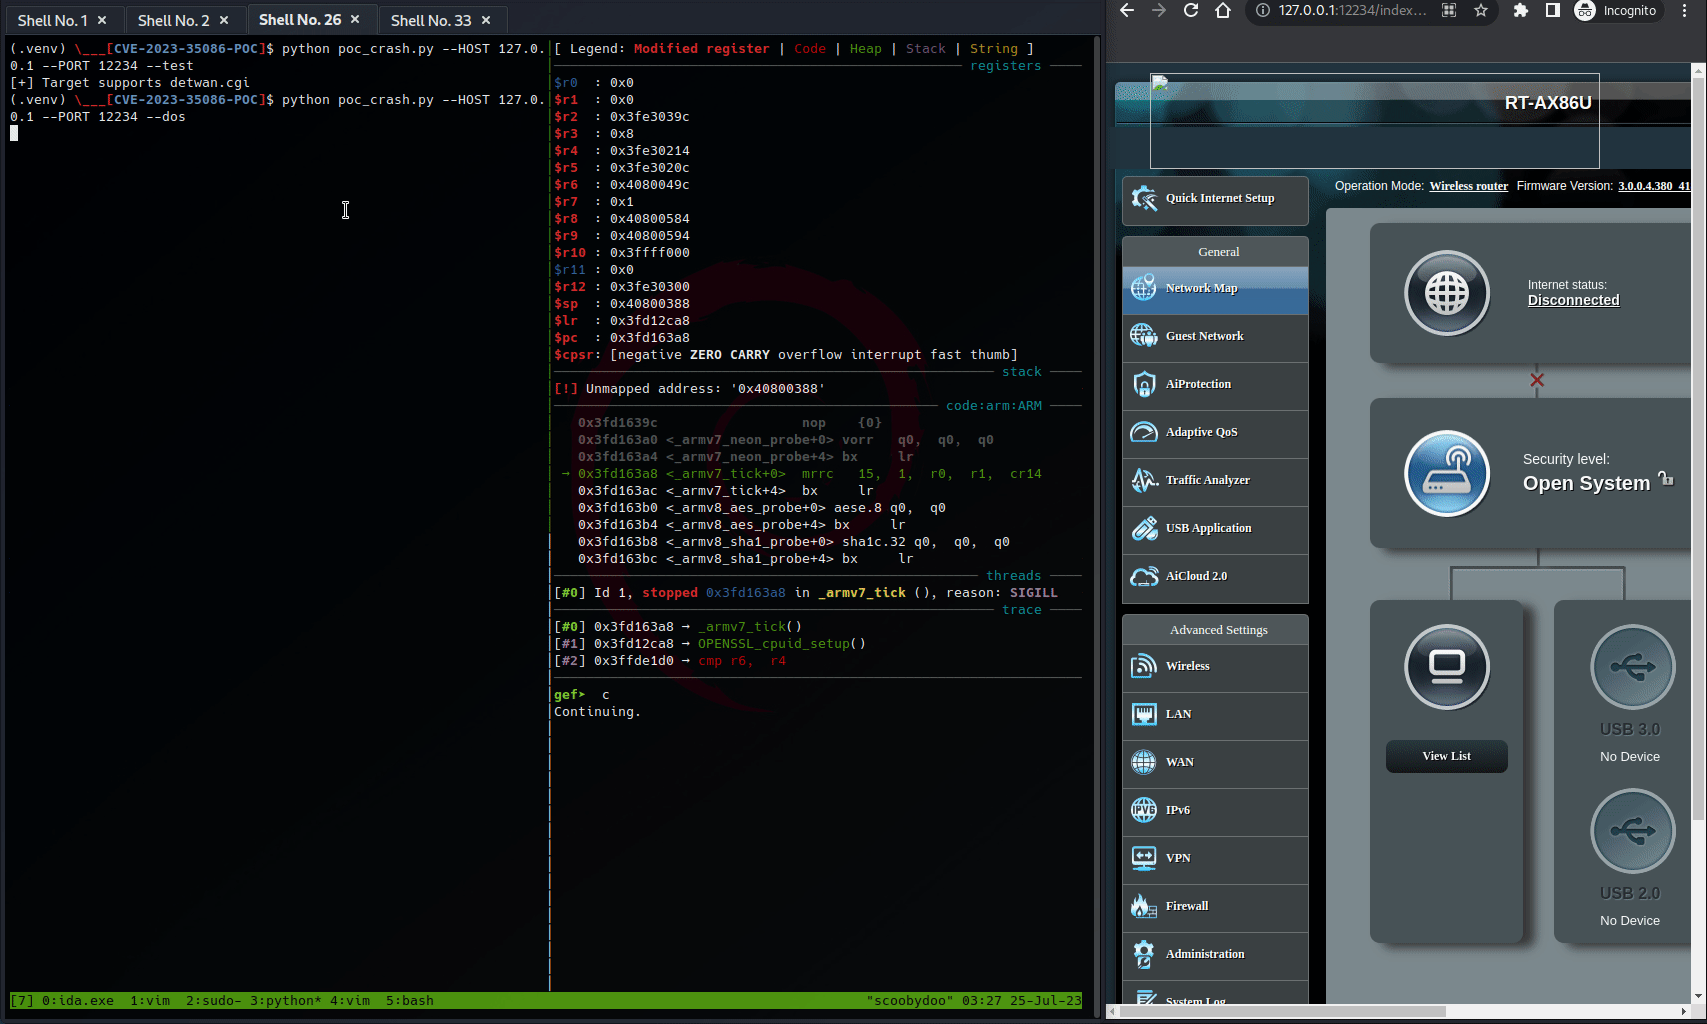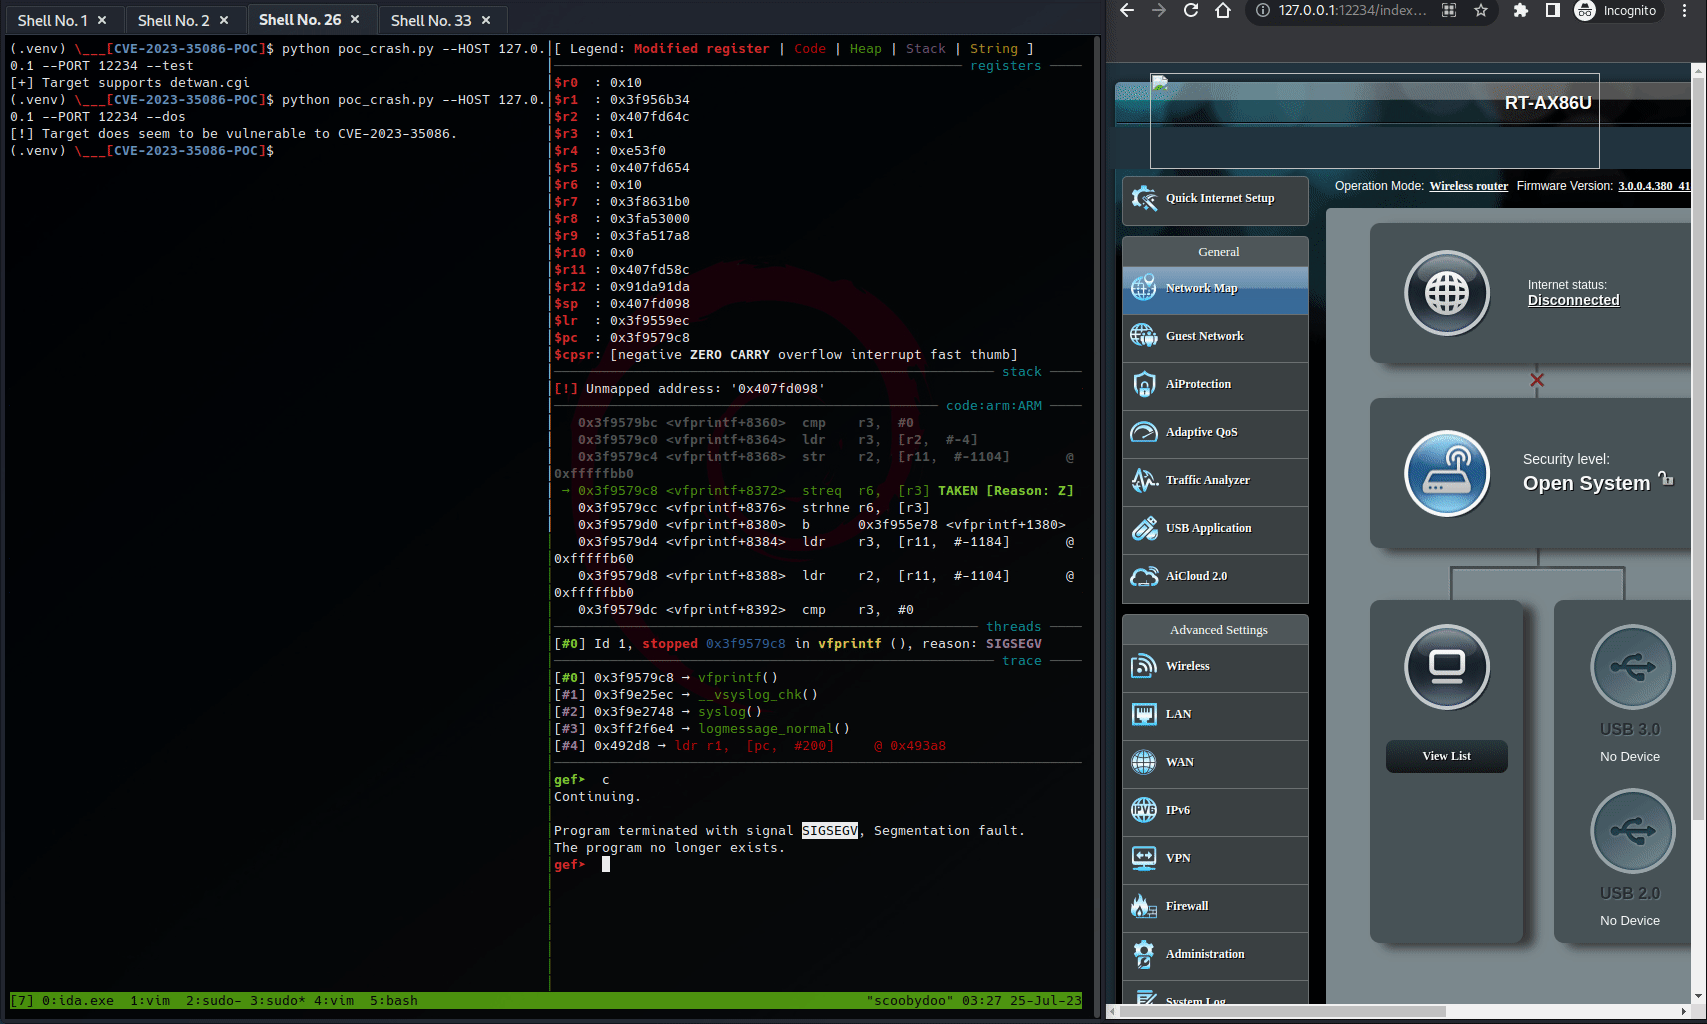 tin-z/cve-2023-35086-poc
POC da CVE-2023-35086 apenas DoS
 boginw/zyxel-vmg8825-keygen
Um gerador de chaves para Zyxel VMG8825-T50
 umair-aziz025/dahua-cve-research
Kit de pesquisa de CVE para câmeras IP Dahua (CVE-2021-33044/33045, CVE-2025-31700/31701)
 corelight/ripple20
Um pacote Zeek para a detecção passiva de vulnerabilidades "Ripple20" na pilha TCP/IP da Treck.
 nccgroup/cecster
Uma ferramenta baseada em GUI para realizar testes de segurança contra os protocolos HDMI CEC (Consumer Electronics Control) e HEC (HDMI Ethernet…
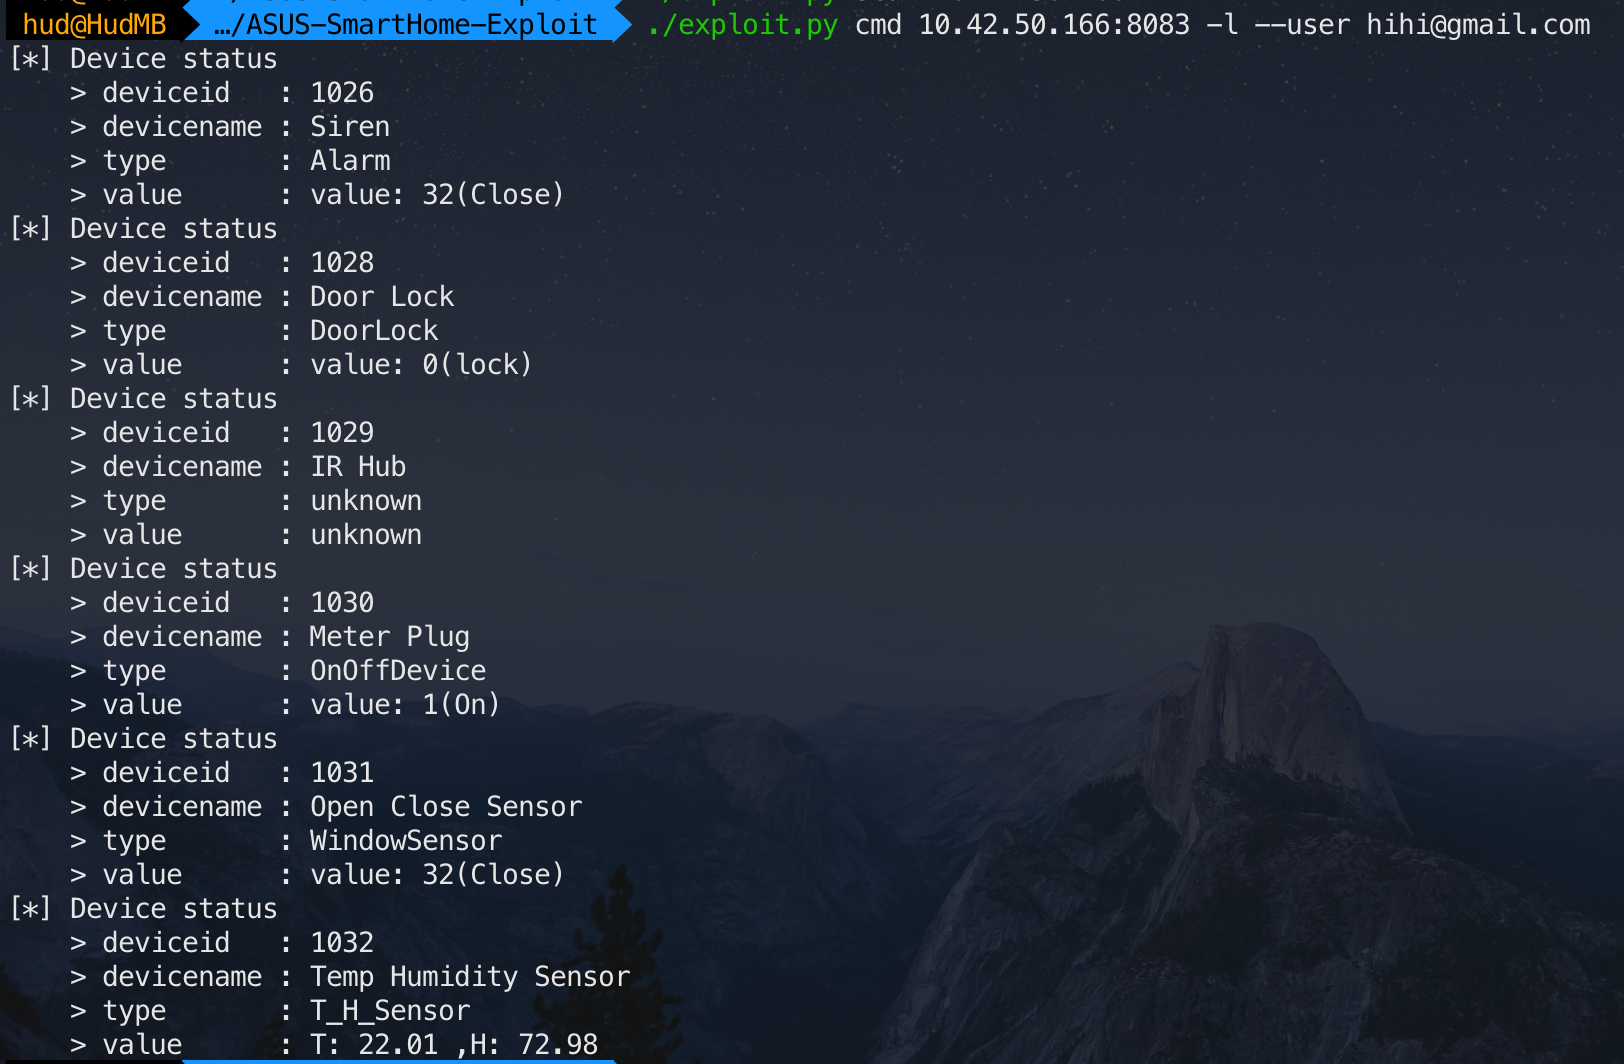 tim124058/asus-smarthome-exploit
Exploit do ASUS SmartHome para CVE-2019-11061 e CVE-2019-11063
 yslxotwod/wifisting
GTK4 wireless security toolkit with 57 standalone shell modules for Wi-Fi, Bluetooth, RF, Zigbee, NFC and router-side attacks, plus MITM, recon,…
 woolf/rtspbrute
Ferramenta para RTSP que força bruta em rotas e credenciais e tira screenshots!
 sfewer-r7/brothervulnerabilities
Múltiplos Dispositivos Brother: Múltiplas Vulnerabilidades (CVE-2024-51977, CVE-2024-51978, CVE-2024-51979, CVE-2024-51980, CVE-2024-51981,…
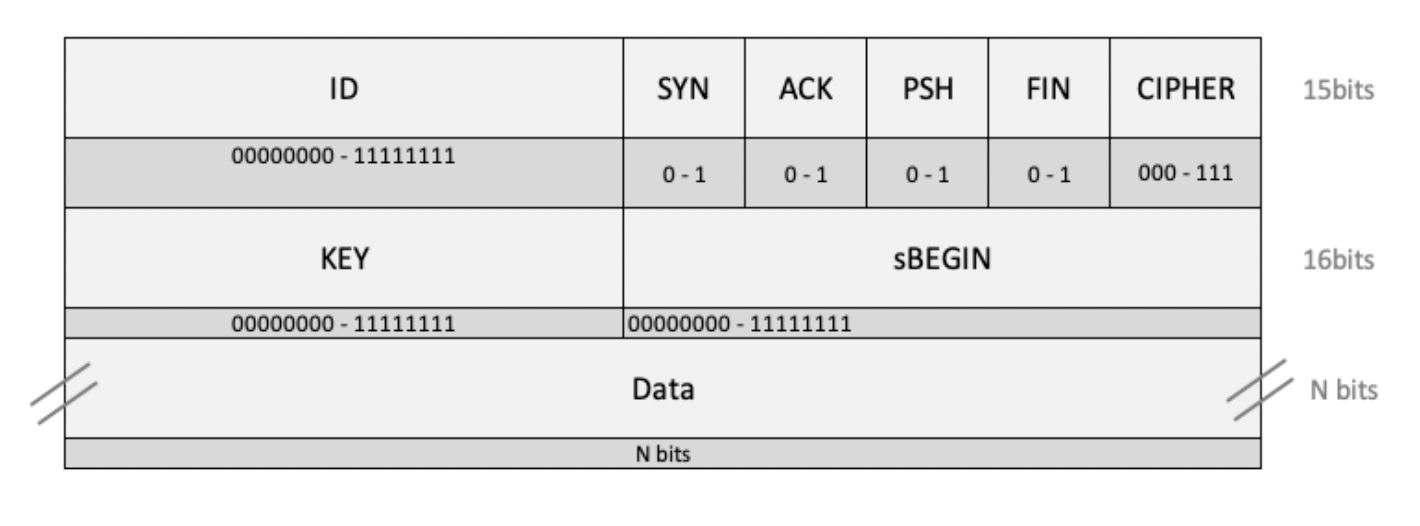 telefonica/sdk-sms-stack
Framework que fornece características semelhantes ao TCP/IP sobre SMS GSM com criptografia AES+CTR, permitindo fluxos de mensagens seguros e…
 golioth/signy
Biblioteca de criptografia assimétrica para geração de URLs assinadas em dispositivos embarcados, permitindo acesso a recursos com limite de tempo…
 superkhung/luadec-tplink
Versão modificada do luadec para descompilar o firmware LUA do TP-Link Archer C7.
 badchemical/iot-vulnerability-research-public
Pesquisa independente de segurança em IoT, divulgações de vulnerabilidades e PoCs com foco em análise de firmware, interfaces de hardware e falhas…
 gl-inet/cve-issues
Repositório para rastreamento e reporte de Common Vulnerabilities and Exposures (CVEs) específicas do hardware e firmware GL.iNet.
 0xdea/advisories
Uma coleção dos meus avisos de segurança públicos.
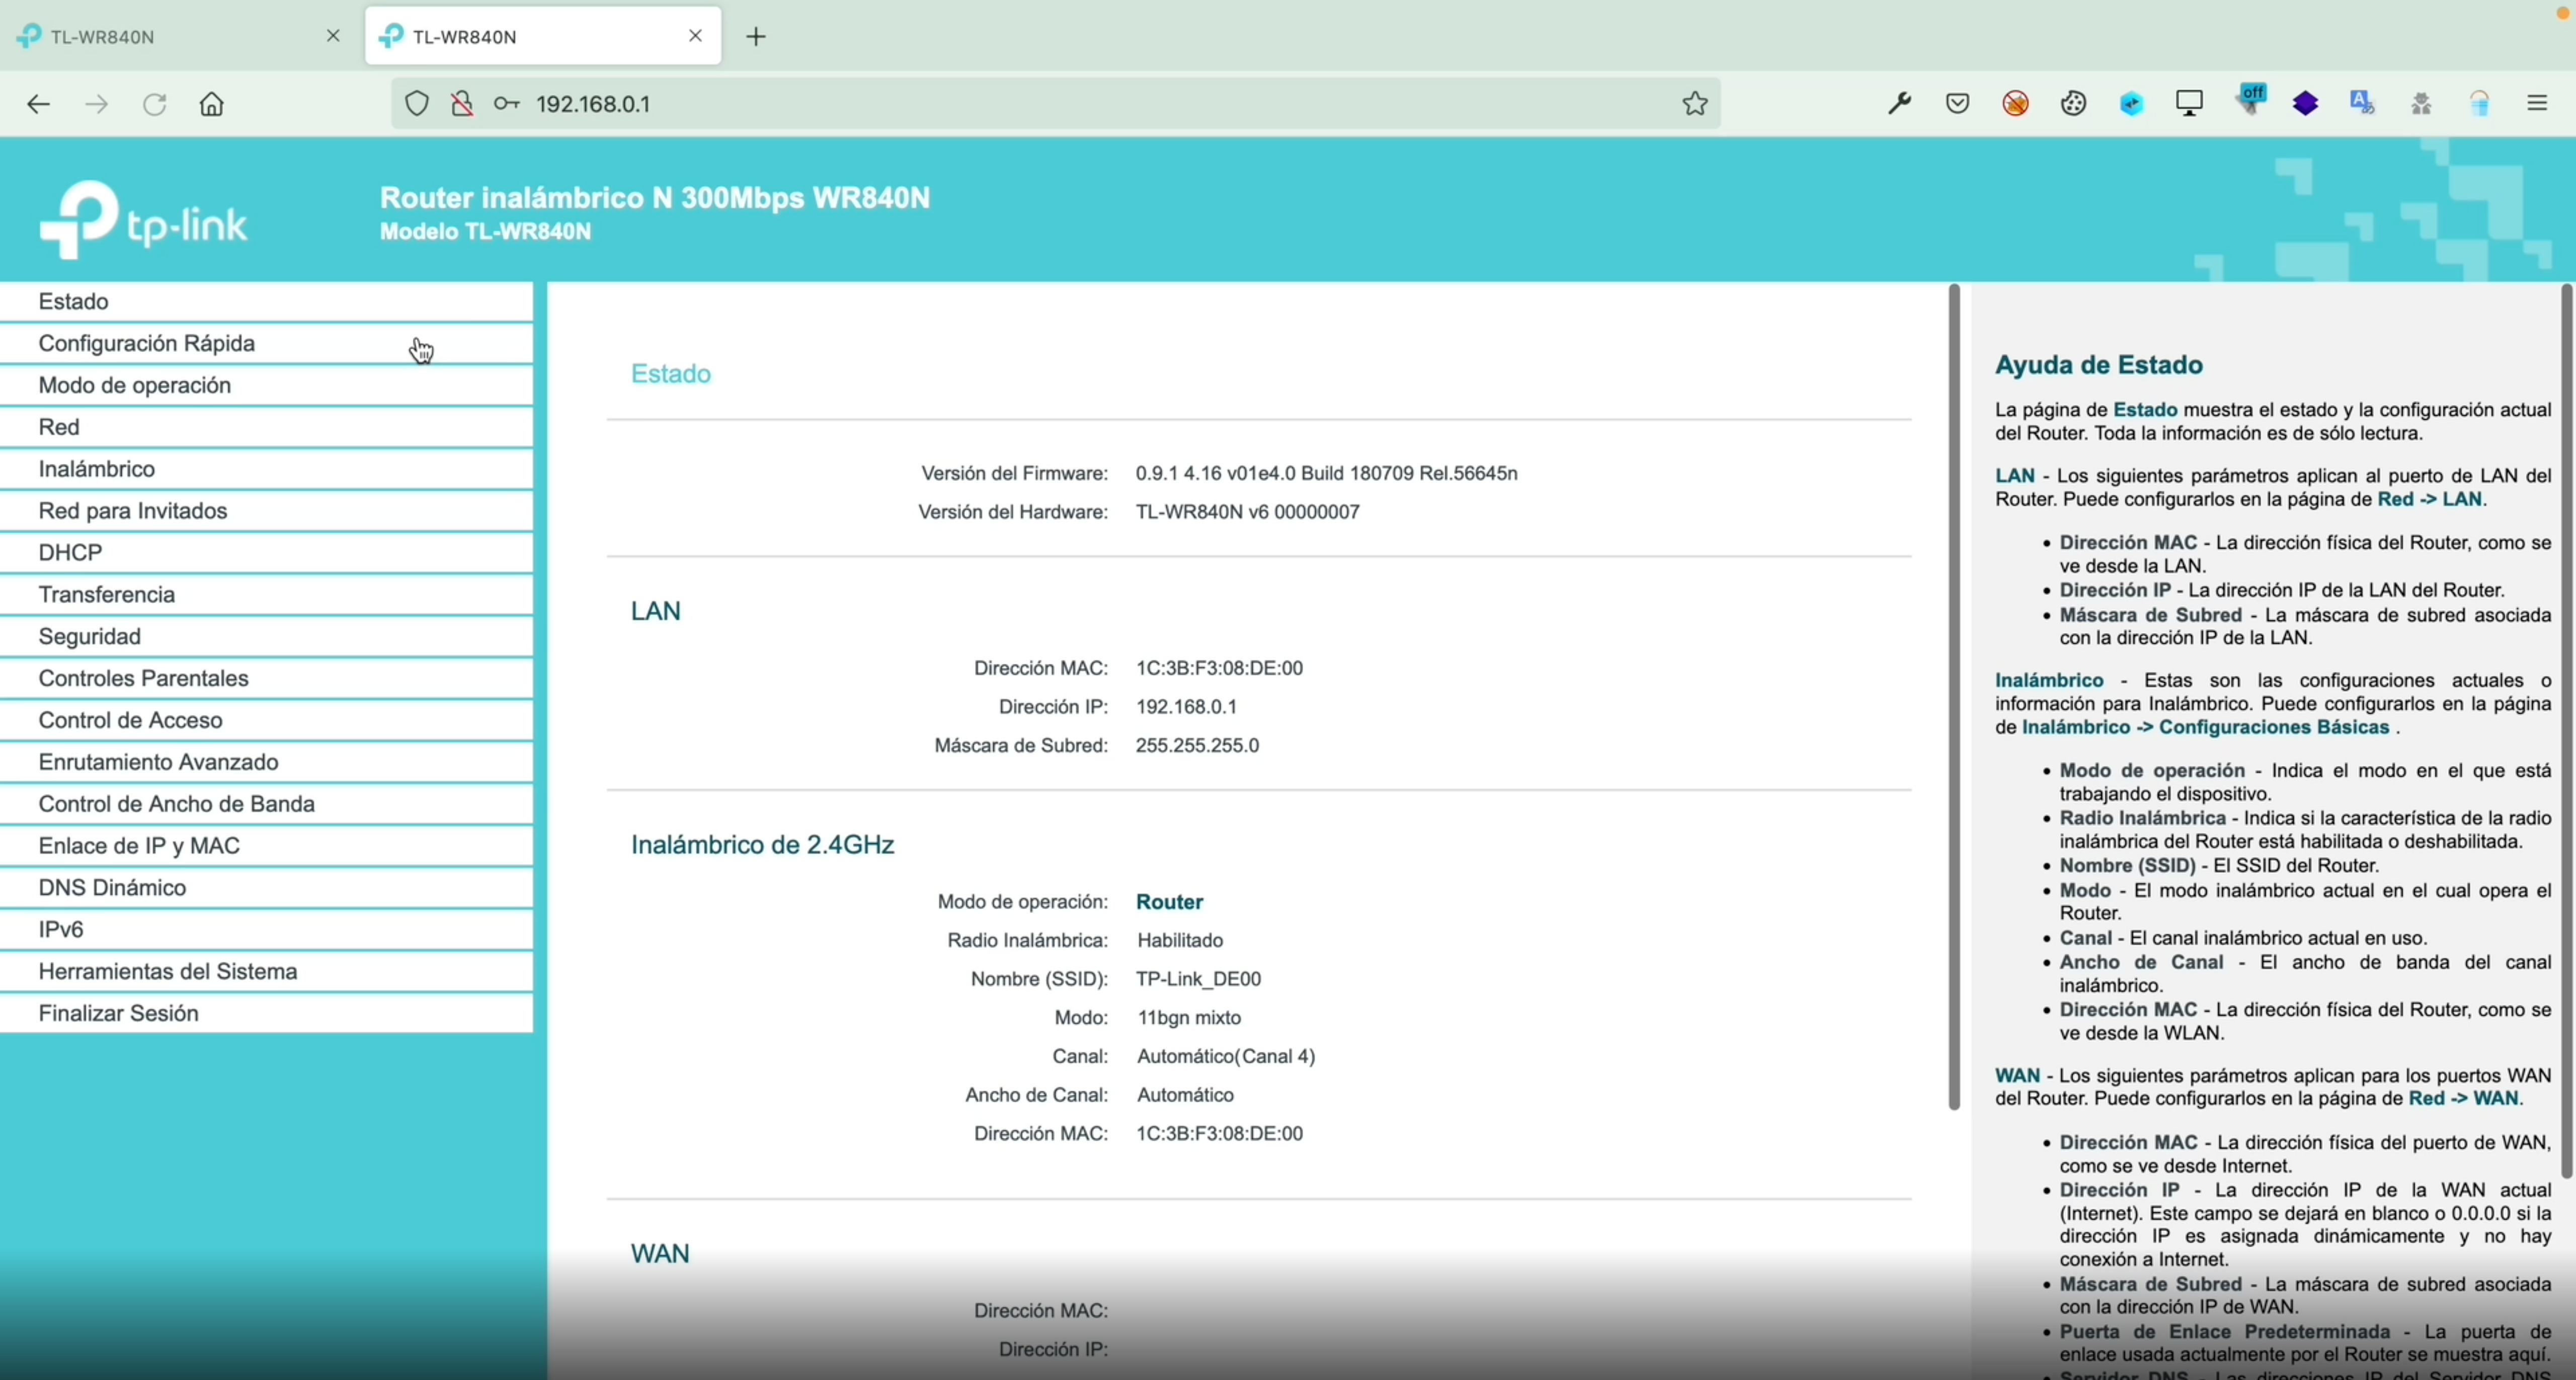 mr-xn/cve-2022-25064
Exploit em Python para TP-Link TL-WR840N RCE (CVE-2022-25064) via payload de endereço IPv6 malicioso na interface CGI do roteador, permitindo…








