#1
Ferramentas para testar e proteger dispositivos, protocolos e plataformas de Internet das Coisas (IoT).
Recomendado pelo Kitploit
 therealsaumil/static-arm-bins
Binários ARM compilados estaticamente para depuração e análise em tempo de execução
 superkhung/luadec-tplink
Versão modificada do luadec para descompilar o firmware LUA do TP-Link Archer C7.
 wheregoes/byd-dolphin-hacking
Engenharia reversa da central multimídia do BYD Dolphin — barramento CAN, AVAS, chaves NFC, OTA e mais. DiLink 3 / Android 10.
 karaaslanlabs/kl-security-key
Autenticador FIDO2/WebAuthn experimental para RP2040 com atestação empacotada e interoperabilidade documentada com Windows/Entra
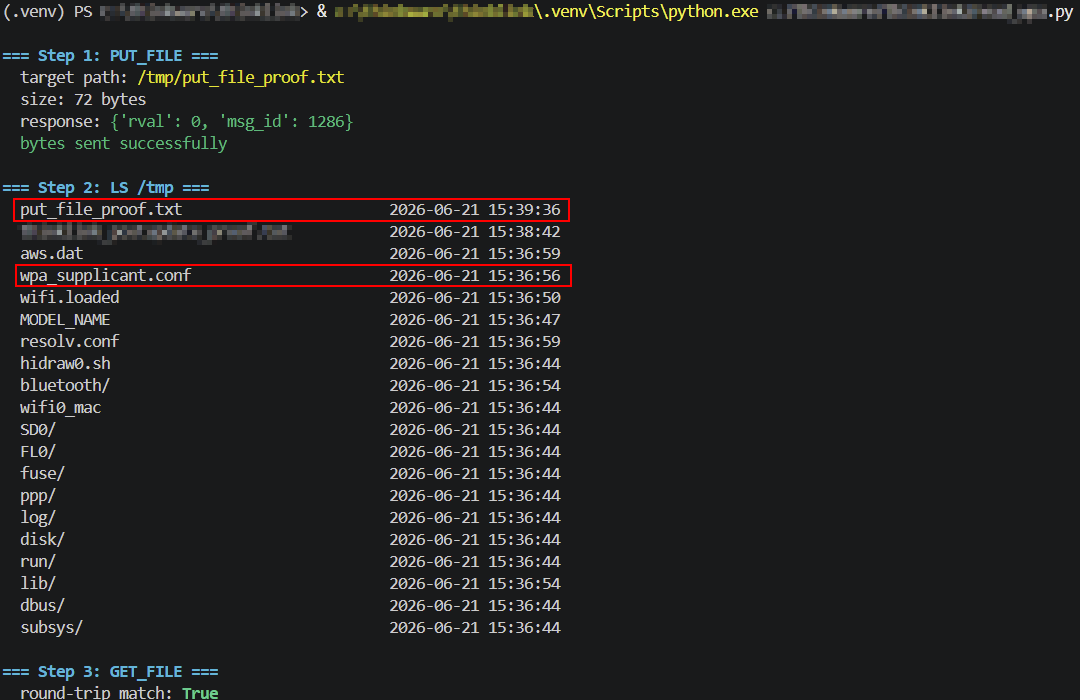 turretsec/disclosure-thinkware-u3000
Três vulnerabilidades não autenticadas no protocolo de controle WiFi local da dashcam Thinkware U3000: gravação arbitrária de arquivos, leitura…
 turretsec/u3000py
Cliente Python para o protocolo de controle WiFi local da dashcam Thinkware U3000, obtido por engenharia reversa a partir do aplicativo Android…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Kit de ferramentas de Execução Remota de Código Não Autenticada.
 murrez/cve-2026-100740
PoC em Python para CVE-2026-100740, uma escrita fora dos limites no L2TP Host Name AVP em D-Link DIR-895L A1_102b07 tunnel_set_params. Identifica o…
 murrez/cve-2026-13249
Upload arbitrário de arquivo não autenticado no web admin do Honeywell PD45 (firmware F10.19.010040–antes de F10.22.030745) levando a RCE. PoC em…
 wuyou6956-glitch/cve-2026-1668-poc
Prova de conceito de exploit para CVE-2026-1668 no firmware de switch TP-Link, entregando um payload MIPS que fornece um shell root em dispositivos…
 ejfkdev/reyee_decrypt
Descriptografa o firmware Ruijie ReyeeOS (v1/v2) e backups de configuração criptografados; recupera palavras-passe em texto simples
 nmatt0/moria
IoT firmware identification and extraction
 wrongbaud/spidump
Ferramenta para reconstruir imagens de flash SPI por meio de capturas de analisador lógico
 aeromodes/8cryptdo
Documentação e ferramentas de engenharia reversa para os métodos de criptografia de firmware da 8BitDo
 florentineprinzessinzusachsen/badbox-h713-projector
Guia de análise e limpeza do malware BadBox em projetores Android Allwinner H713: acesso ADB, comprovação de infecção, backup de firmware, remoção do…
 mrhenrike/embedxpl-forge
Framework de Avaliação de Segurança de Dispositivos Embarcados — 700 módulos, 350 CVEs, 55 fornecedores, Motor de Grupos APT. Abrange roteadores,…
 d6fault/cve-2026-95675
PoC em Python explorando a CVE-2026-95675, uma injeção de comando root não autenticada no firmware do D-Link DAP-1360 RevB por meio de um bypass de…
 khaleedbt/netis-cve-2026-36539
Script Python que verifica roteadores Netis para CVE-2026-36539, detectando dispositivos vulneráveis em uma rede.